Proxy SOCKS5 ou HTTP: quais as diferenças e como configurar no navegador antidetecção
Na hora de escolher um proxy, a maioria só olha região, banda e preço, e quase ninguém para na coluna do tipo —HTTP ou SOCKS5—. É justamente essa coluna que define três coisas: de que lado saem as consultas DNS, se o tráfego UDP passa e se o proxy reescreve seus cabeçalhos de requisição. Na navegação comum isso passa quase despercebido, mas ao ligar o proxy a um ambiente de navegador antidetecção como o MakoBrowser, o efeito recai direto na qualidade do ambiente. A seguir, vejamos onde está a diferença e depois como escolher e verificar a configuração.
A diferença de fundo: um entende a linguagem web, o outro só transporta
O proxy HTTP atua na camada de aplicação, entende as requisições HTTP que passam por ele e por isso consegue modificá-las; o SOCKS5 é apenas um canal genérico de encaminhamento, indiferente ao que transporta.
Ao acessar uma página http, o proxy HTTP vê o endereço e os cabeçalhos da requisição; no https, o navegador envia primeiro uma requisição CONNECT para criar um túnel e, depois de estabelecido, o conteúdo deixa de ser visível ao proxy — esse passo é descrito com clareza na explicação da MDN sobre o método CONNECT. Ou seja, o proxy HTTP também usa um túnel para o HTTPS, só que sua capacidade gira sempre em torno do protocolo HTTP.
O SOCKS5 ocupa outro lugar. A RFC 1928 o descreve como uma «camada intermediária entre a camada de aplicação e a de transporte» e define três comandos: CONNECT, BIND e UDP ASSOCIATE. Em termos simples: ele não analisa o conteúdo do tráfego, apenas leva os dados como estão até o destino, e não transporta somente TCP.
No uso prático, a diferença se resume a poucos pontos:
- Que tráfego passa: o proxy HTTP trata HTTP e HTTPS; o SOCKS5 encaminha qualquer tráfego TCP e oferece suporte nativo a UDP.
- Se mexe nas suas requisições: na camada HTTP o proxy vê o conteúdo da requisição e algumas implementações acrescentam cabeçalhos como Via ou X-Forwarded-For; o SOCKS5 não altera o conteúdo da camada de aplicação.
- Autenticação: o proxy HTTP costuma usar autenticação Basic, cujas credenciais são apenas codificadas em base64 e dependem do HTTPS para segurança; o SOCKS5 tem negociação própria e a RFC 1929 define especificamente o método de usuário e senha.
- Porta habitual: serviços SOCKS rodam tradicionalmente na porta 1080, mas preenche-se a porta que o fornecedor indicar.
Com o proxy no navegador antidetecção, os problemas reais são DNS e UDP
Se o tipo de proxy for escolhido errado, o primeiro sintoma não costuma ser «não conecta», e sim consultas DNS que vazam silenciosamente pela rede local.
De que lado o DNS é resolvido define se há vazamento
O lado em que o domínio é resolvido depende da configuração do cliente, não do nome do tipo de proxy. O SOCKS5 permite entregar o domínio diretamente ao proxy — a RFC 1928 define um tipo de endereço específico para nomes de domínio. Mas o cliente não faz isso necessariamente por padrão: no Firefox, por exemplo, é preciso marcar «Usar DNS pelo proxy SOCKS v5» para que a resolução passe pelo proxy; sem essa opção, o cliente resolve o domínio em IP localmente antes de entregá-lo, e a consulta DNS acaba na operadora local. É a origem mais comum de vazamento de DNS pelo proxy.
O proxy HTTP normalmente passa o nome do host para o proxy resolver, mas também não convém supor: conexão direta por WebRTC, pré-resolução do navegador e tráfego fora do proxy podem devolver a consulta para a rede local.
A verificação não é complicada. Com o ambiente iniciado, acesse qualquer página de detecção de vazamento de DNS e veja a que região pertence o servidor de resolução. Se aparecer a sua operadora local, a resolução não está seguindo o proxy.
Quando o suporte a UDP realmente importa
Quando o navegador acessa sites compatíveis com HTTP/3, ele tenta usar QUIC, que se baseia em UDP. Se o proxy só suporta TCP, o tráfego volta automaticamente para TCP, as páginas abrem normalmente e no dia a dia não se nota diferença. O SOCKS5 se torna necessário quando o ambiente também roda ferramentas que dependem de UDP.
Se você só faz operação web, o UDP não é decisivo; quando há ferramentas extras no ambiente, ele passa a ser.
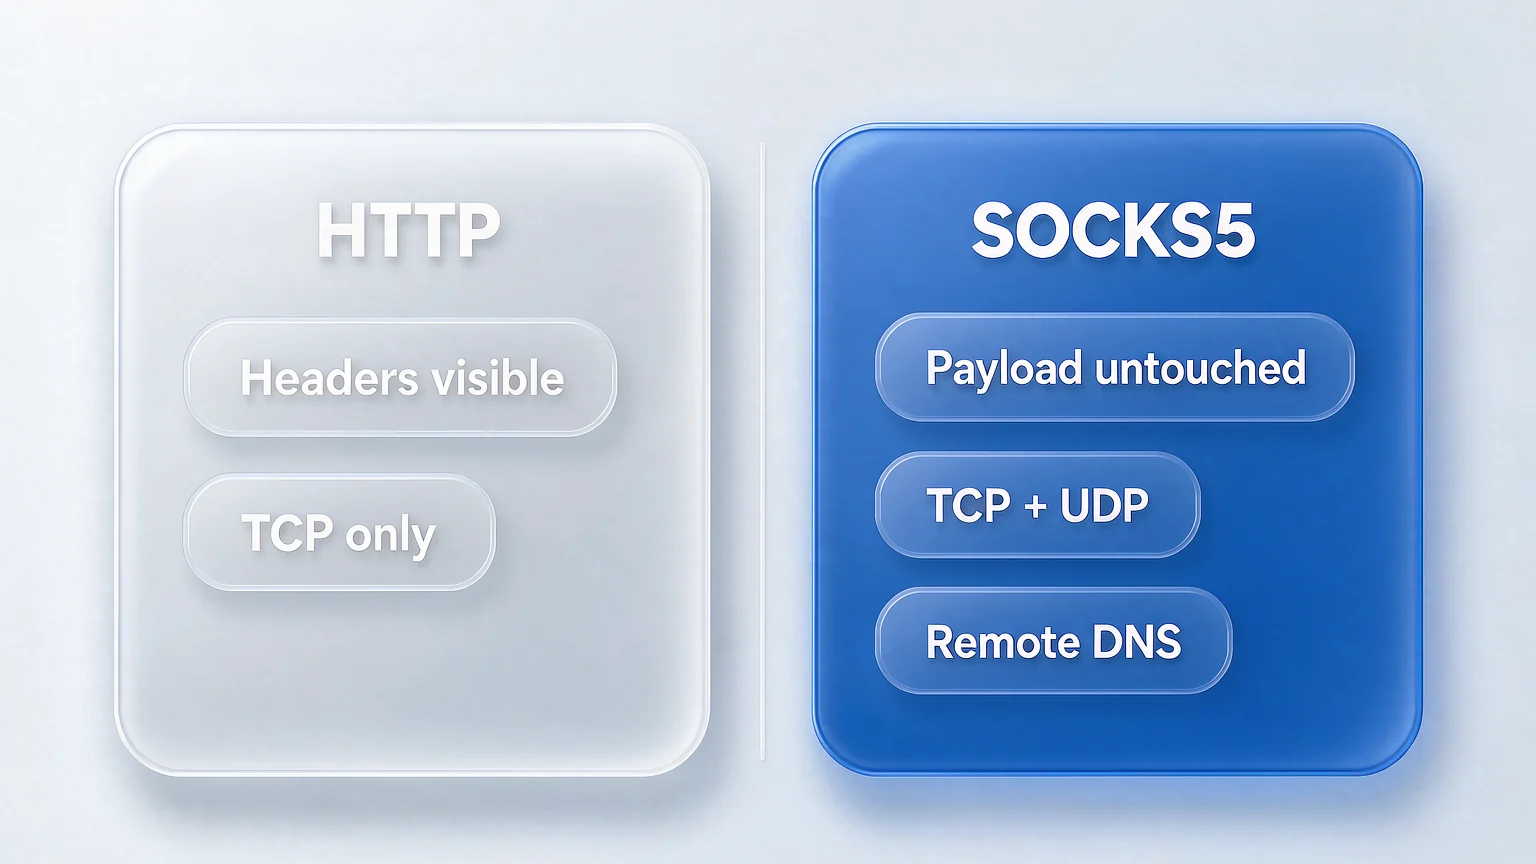
Quando usar SOCKS5 e quando o HTTP já basta
A escolha não depende de qual é «mais avançado», mas da composição do seu tráfego e do tipo que o fornecedor oferece.
Alguns critérios para consulta direta:
- O fornecedor só oferece o tipo HTTP e o uso é apenas tráfego web no navegador: use o proxy HTTP, é mais que suficiente.
- Além do navegador, o ambiente tem ferramentas que dependem de UDP, ou você quer reduzir a exposição de DNS: prefira o SOCKS5.
- Você precisa de cache, filtragem de conteúdo ou auditoria de acesso no proxy: o proxy HTTP é mais adequado, pois seu valor está justamente em entender o conteúdo da requisição.
- É só abertura de várias contas para redes sociais ou loja: os dois tipos atendem; a diferença real não está no protocolo.
Há dois mitos muito difundidos que vale desmontar. O primeiro, «o SOCKS5 é sempre mais rápido»: a velocidade depende da banda, da carga e da distância do servidor proxy, sem relação direta com o tipo de protocolo. O segundo, «o SOCKS5 é mais anônimo»: ele apenas não altera o conteúdo do tráfego, não esconde quem você é, e a retenção de logs depende do provedor do proxy.
Vale lembrar ainda: o tipo de proxy é só um parâmetro da escolha. Se o proxy é dedicado, se a região é estável e se ele não troca de IP a todo momento costuma pesar mais no isolamento de ambientes do que o tipo de protocolo. Passar horas em dúvida sobre o tipo enquanto usa um proxy compartilhado que vive trocando de IP é inverter a ordem.
Configurar o proxy no navegador antidetecção: do tipo à verificação
A configuração em si tem poucos passos, mas a ordem errada faz você refazer tudo: teste fora do ambiente, configure dentro e revise por fim no navegador.
-
Confirme primeiro que o proxy funciona. Com host, porta, tipo e credenciais em mãos, teste a conectividade fora do ambiente; assim você distingue «proxy indisponível» de «problema de configuração do ambiente».
-
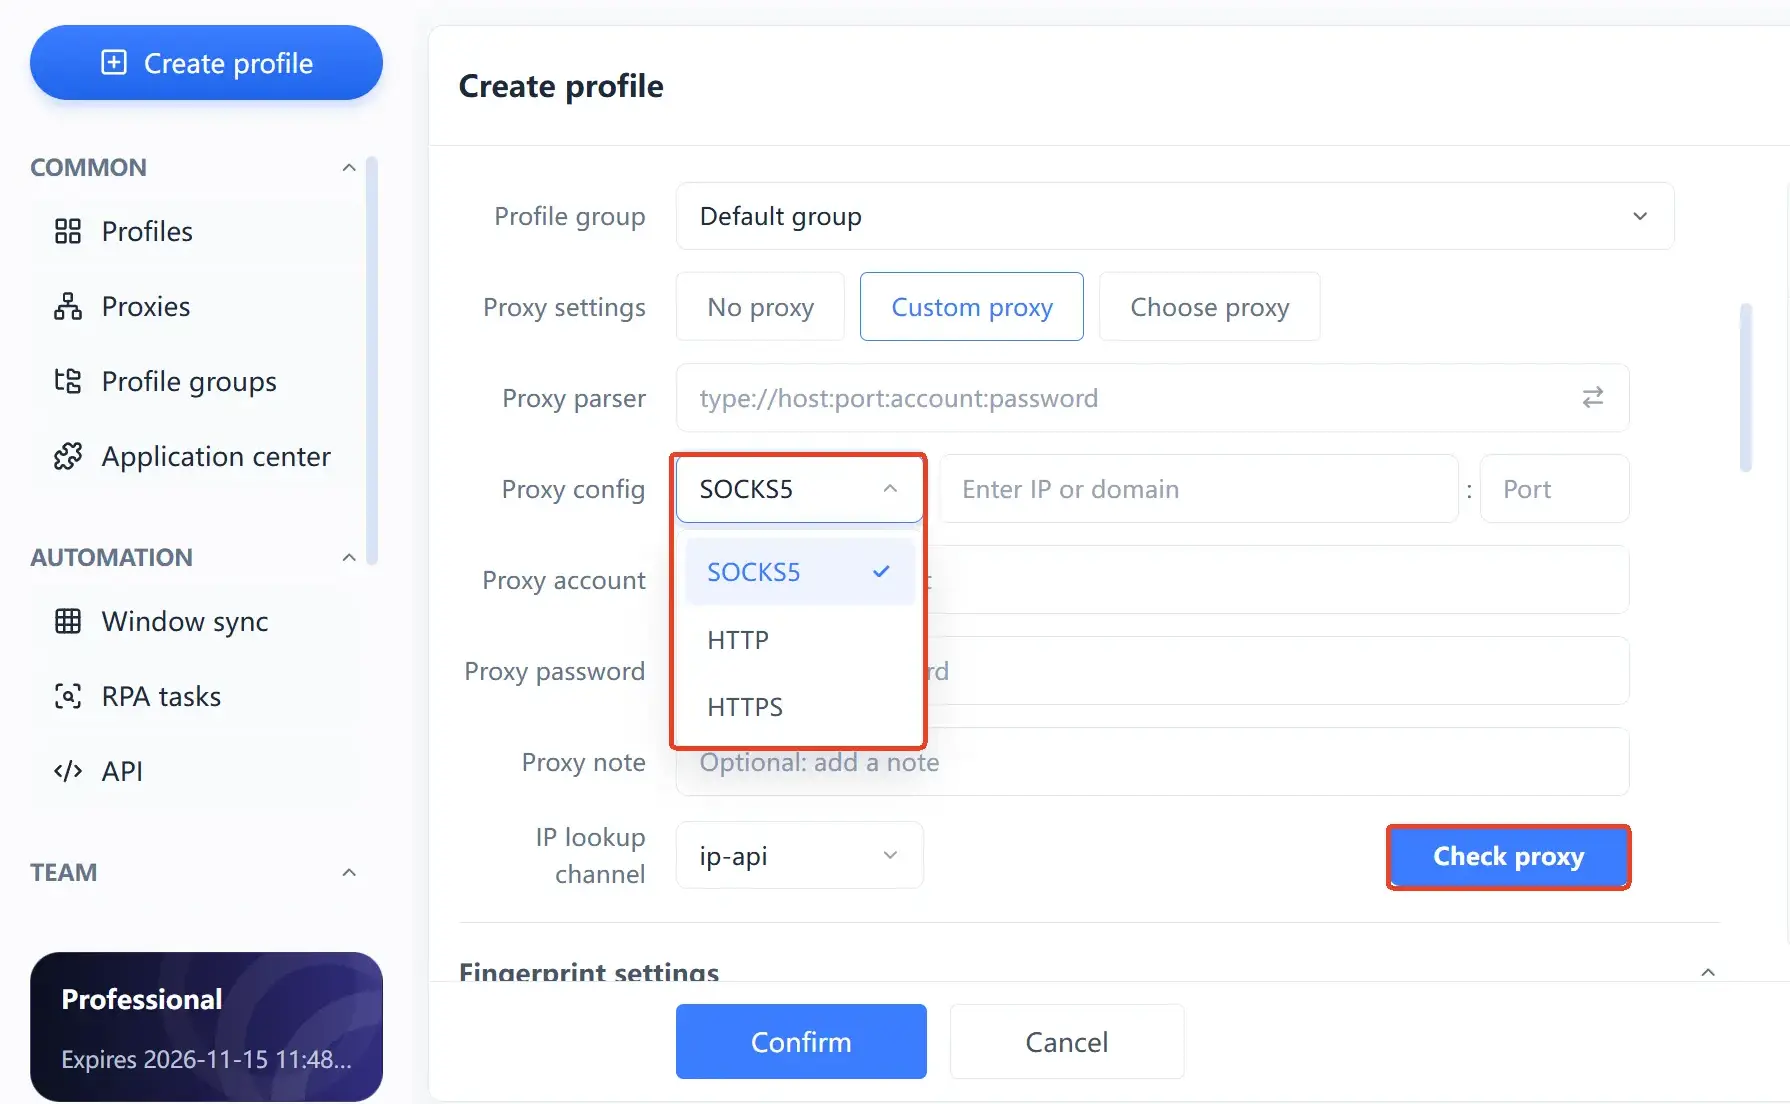
Abra as configurações de proxy do ambiente e escolha o tipo. O tipo precisa ser igual ao do fornecedor. Preencher um proxy SOCKS5 como HTTP impede a conexão e o erro costuma ser tão vago que se atribui ao ambiente por engano.
-
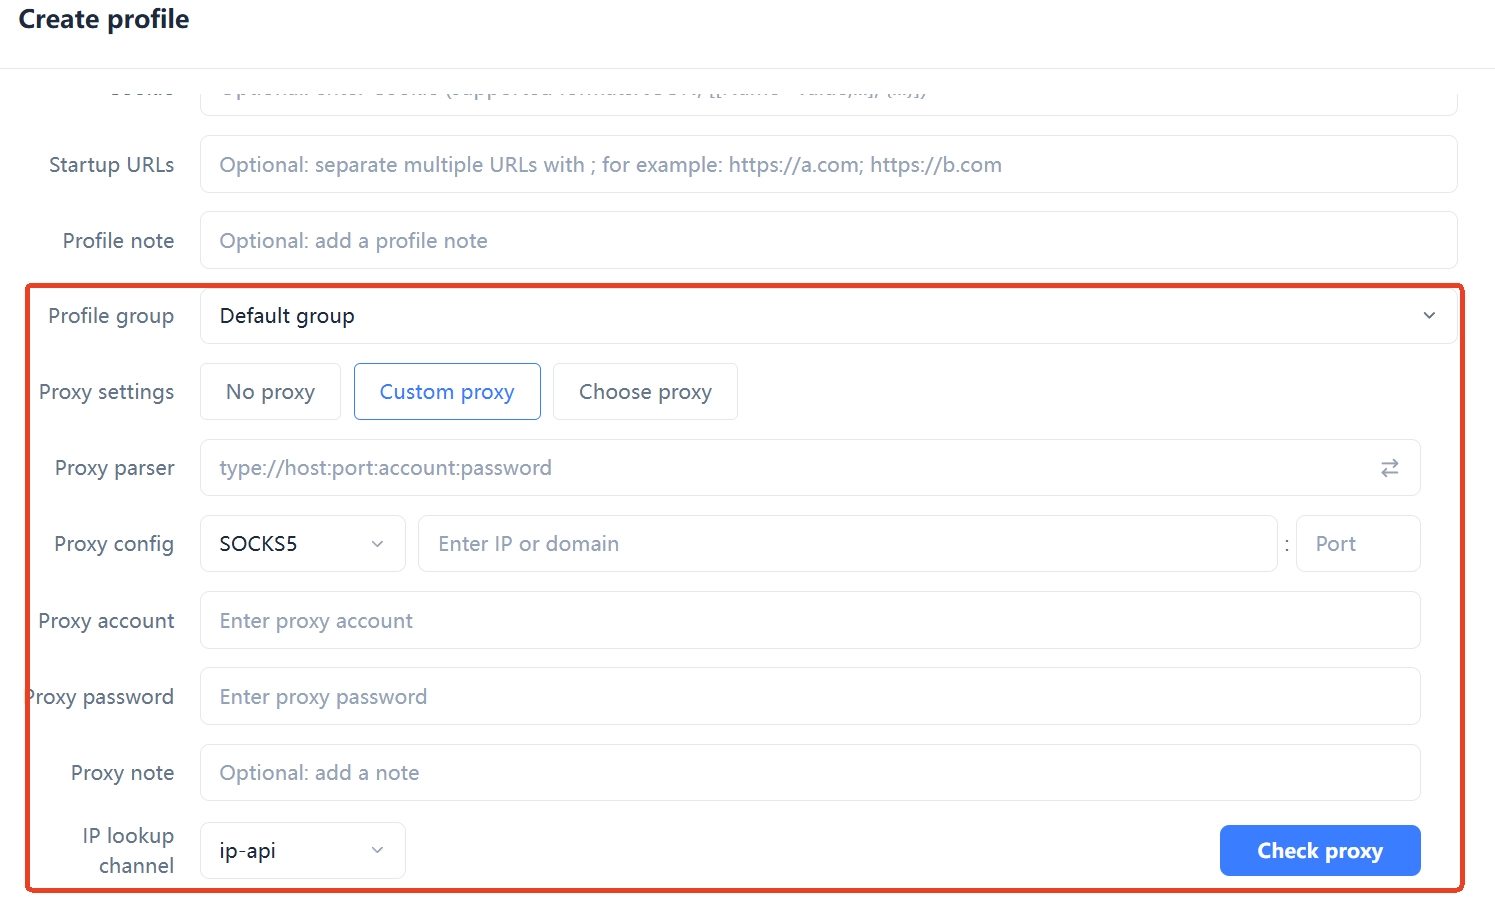
Preencha host, porta e credenciais. Se houver usuário e senha, informe-os, evitando copiar espaços extras; é o erro básico mais comum.
-
Depois de salvar, rode uma detecção de proxy dentro do ambiente para confirmar que o IP de saída, o país e a região são os esperados.
-
Com o ambiente iniciado, revise mais uma vez no navegador. Observe três itens: o IP de saída, a localização da resolução DNS e o WebRTC.
-
Fixe a configuração. Uma conta corresponde a uma saída fixa; não troque de nó com frequência para «parecer mais seguro», pois essas trocas constantes são, por si só, um sinal de anomalia.
Os passos 4 e 5 verificam duas coisas diferentes: a detecção interna confirma que a cadeia do proxy está funcionando e a revisão no navegador confirma que o tráfego não escapa por outro caminho. Fazer só a primeira deixa passar com facilidade o DNS e o WebRTC.
As três verificações obrigatórias depois de configurar
Configurar o proxy não significa que ele está ativo: IP de saída, localização da resolução DNS e WebRTC precisam ser confirmados separadamente.
- IP de saída e região: acesse qualquer página de consulta de IP e confirme que aparece o IP do proxy, e não o da sua máquina, com região coerente com a descrição do fornecedor.
- Localização da resolução DNS: use uma página de detecção de vazamento de DNS para ver a quem pertence o servidor de resolução. Esse ponto também é central no SOCKS5, pois a localização depende da configuração do cliente e não deve ser presumida.
- WebRTC: verifique se o navegador expõe seu IP real via WebRTC. O problema é muito comum em navegadores comuns em que se trocou apenas o proxy, sem isolar o ambiente.
Há ainda um ponto fácil de ignorar: fuso horário, idioma e região do sistema precisam estar alinhados à região de saída. Ter um proxy dos EUA e continuar no fuso UTC+8 é uma contradição que chama mais atenção do que um tipo de protocolo mal escolhido.
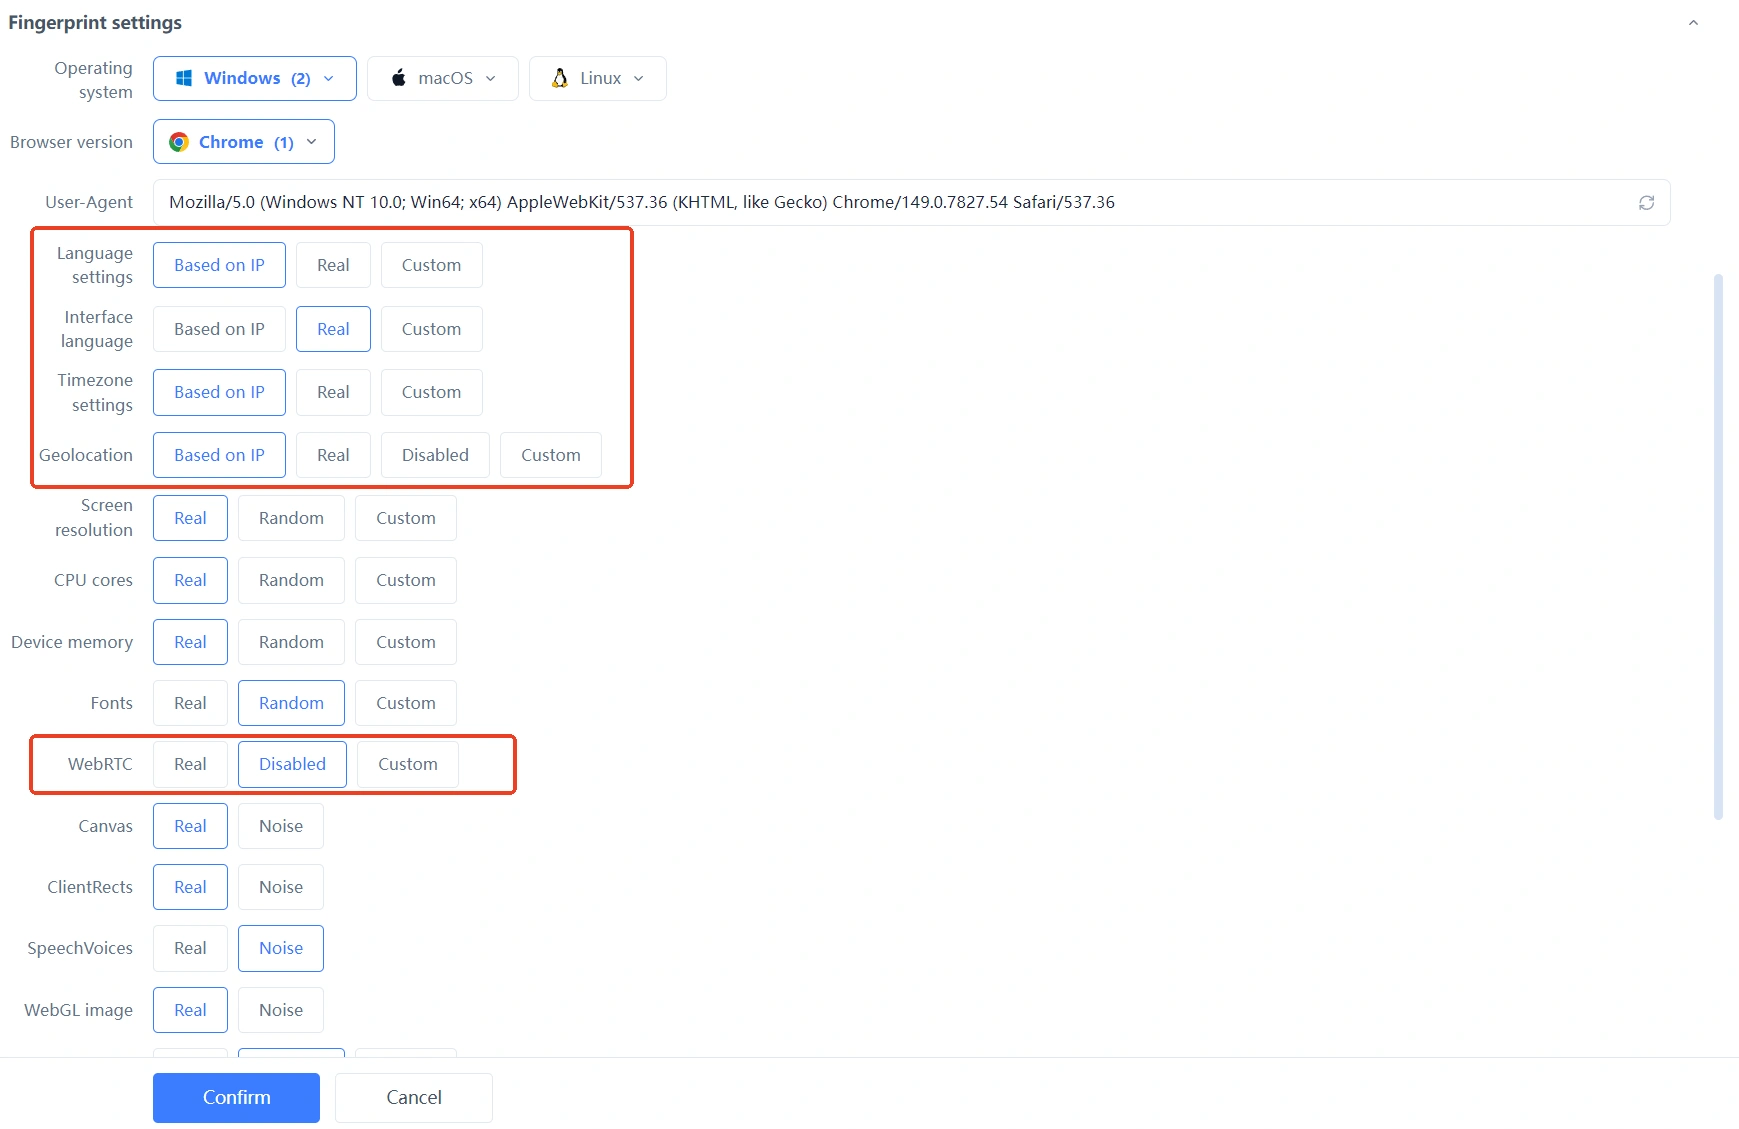
Se você tem uma dúzia ou até dezenas de ambientes para configurar, fixar o tipo, a saída e a região em uma configuração reutilizável economiza tempo em vez de preencher tudo à mão a cada vez. É também por isso que o MakoBrowser administra o proxy junto com o ambiente: ambiente, conta e saída de rede ficam no mesmo lugar, e quem assume o trabalho não precisa perguntar qual nó está em cada conta. Para colocar um primeiro ambiente em funcionamento, comece instalando o cliente pela página de download.
Perguntas frequentes
Qual é mais rápido, SOCKS5 ou HTTP
Não há resposta única. A velocidade depende da banda, da carga, da distância do servidor proxy e do site de destino, mais do que do tipo de protocolo. Em vez de hesitar sobre o tipo, olhe primeiro a qualidade do link do próprio proxy.
É obrigatório usar SOCKS5 com navegador antidetecção
Não. Se você só trafega web e o fornecedor só oferece HTTP, o proxy HTTP serve igualmente. As vantagens do SOCKS5 se concentram no suporte a UDP e na resolução DNS remota controlável; priorize-o quando o ambiente tiver ferramentas dependentes de UDP.
Preenchi o proxy, por que ainda aparece meu IP real
Costuma haver três causas: tipo escolhido errado que deixa o proxy inativo, conexão direta do navegador por WebRTC ou resolução DNS ainda local. Revendo os itens na ordem da seção anterior, você normalmente identifica o elo com problema.
Um proxy HTTP consegue acessar sites HTTPS
Sim. O navegador estabelece primeiro um túnel no proxy pelo método CONNECT e o tráfego dentro do túnel é criptografado, de modo que o proxy não vê o conteúdo da página. É a forma padrão de um proxy HTTP lidar com HTTPS.
O tipo de proxy afeta a segurança da conta
O tipo de proxy por si só não decide o resultado de uma conta; o que realmente importa é a estabilidade da saída, a coerência com a região da conta e a ausência de trocas frequentes. Nenhuma ferramenta garante que uma conta não passe por verificação da plataforma: deixar o ambiente limpo e evitar oscilações anômalas é a parte que você controla.


