Akala mo ligtas ka na pagkatapos magpalit ng IP? Apat na nakatagong leak channel at isang pahinang pagsubok
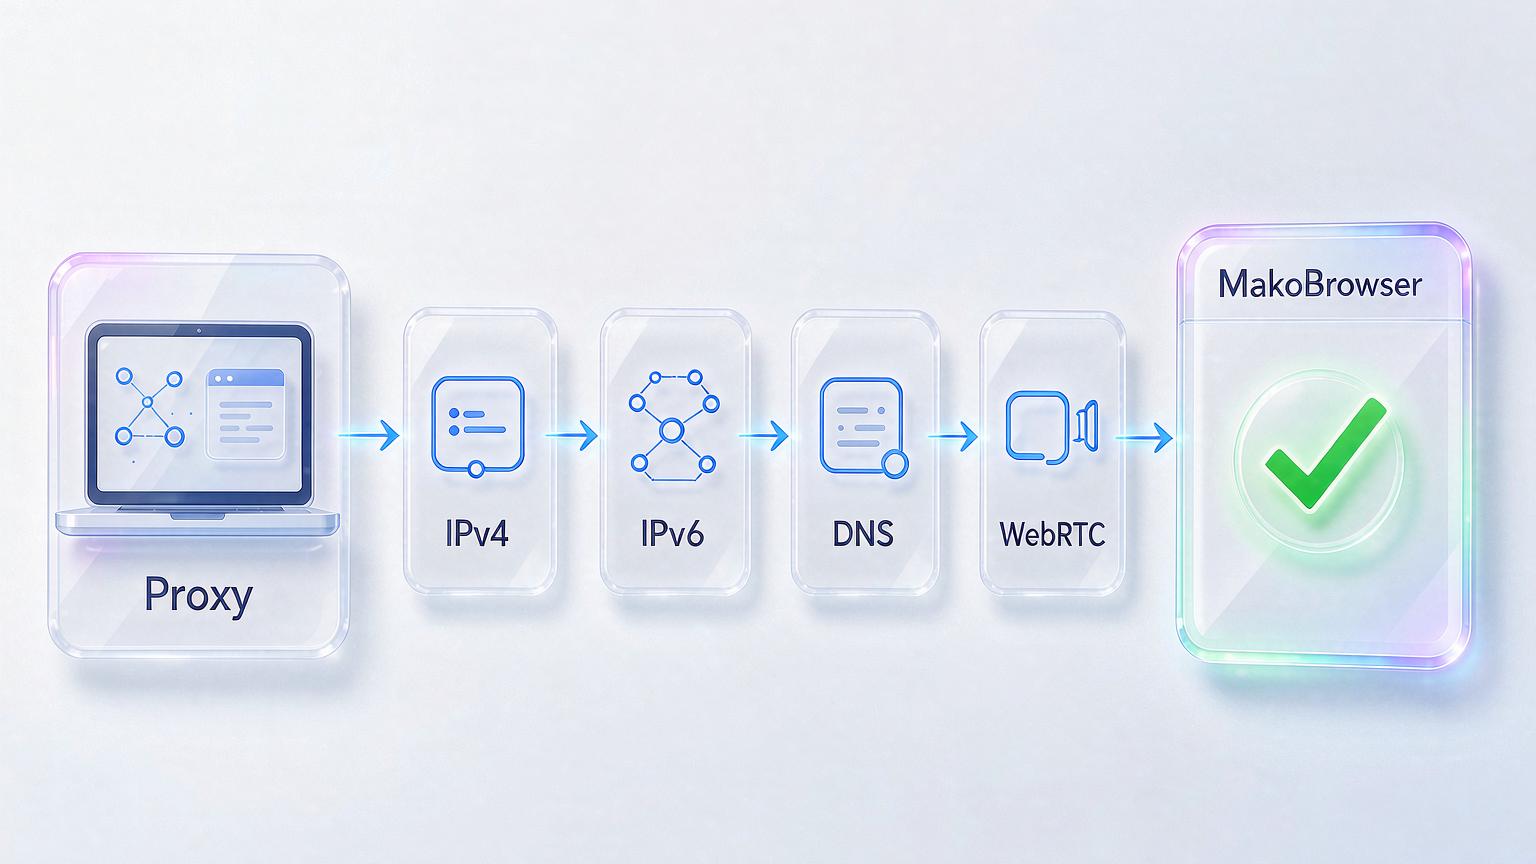
Ang totoo agad: hindi sapat na naka-on ang proxy para masabing nakatago na ang tunay na IP mo. May apat na daanan ang address mo para makatakas — ang koneksyon mismo, IPv6, ang DNS resolution, at WebRTC. Kapag kahit isa ang nakabukas, posibleng malaman pa rin ng binibisita mong site kung nasaan ka talaga. Magandang balita: hindi mo kailangan ng lima o anim na tool. Isang web page lang, 30 segundo, tapos na ang lahat — at ang mga solusyon ay kasya sa maikling listahan. Susundan ng artikulong ito ang order na "ano ang tsekehan, paano tsekehan, paano aayusin," at magtatapos sa 30-segundong buwanang routine para sa multi-account setup.
Ano talaga ang IP leak: apat na channel, mas marami sa inaakala
Ang IP leak ay kapag akala mong dadaan ang traffic mo sa proxy, pero ang tunay na IP mo o ang DNS requests mo ay dumadaan pala sa ibang ruta papunta sa website. Trabaho ng proxy at VPN na palitan ang tunay na address mo ng iba, pero hindi iisang daan lang ang pwedeng magbunyag nito sa sistema:
- Pagbalik sa lokal na network kapag naputol. Kapag humiwalay man lang nang kalahating segundo ang VPN, tahimik na babalik ang traffic sa lokal mong network at diretso itatama ang tunay na IP sa logs ng target na site.
- DNS na tumatakbo sa lumang daan. Pwedeng dumaan sa proxy ang mga request ng browser, pero ang pag-resolve ng mga domain ay gumagamit pa rin ng default na system DNS — nakikita ng ISP mo bawat domain na hinahanap mo.
- WebRTC na nagbubukas ng kabilang daan. Ang protocol na ito, na ginawa para sa audio at video calls, kayang gumawa ng direktang koneksyon na lumalaktaw sa proxy, at isang pahinang JavaScript lang ang kaya nang basahin ang lokal mong address.
- Ang likuran ng IPv6. Karamihan sa mga proxy ay IPv4 lang ang hinahawakan. Kapag nag-load ang site ng isang IPv6 resource, lalabas agad ang tunay mong address sa daang walang nagbabantay.
Magkaibang usapan ang apat na channel na ito at ang fingerprint consistency: sa leak, ang address mismo ang nalalantad; sa inconsistency, ang mga parameter mo ang nagtutunggali. Kahit gaano kaayos ang environment, bagsak pa rin agad kapag tumagas ang address.
I-test ang apat na channel sa isang pahina: mga hakbang at pagbasa ng resulta
Itala muna ang tunay na baseline, saka i-on ang proteksyon at ikumpisa isa-isa — kung lumabas man lang sa kahit saan sa pahina ang tunay na IP o tunay na ISP, leak iyon.
Hakbang 1: itala ang baseline. Patayin ang proxy at VPN, buksan ang ipleak.net, at isulat ang IP address at ISP (provider) na ipinapakita sa itaas — iyon ang "tunay na ikaw" na binabantayan natin.
Hakbang 2: i-on ang proteksyon. Ikonekta ang proxy o VPN at i-refresh ang parehong pahina.
Hakbang 3: isa-isahin ang bawat hanay. Puntahan ang apat na bloke: IP address, DNS addresses, WebRTC at IPv6. Isang linya lang ang pamantayan ng pagpasa: lahat ng hanay ay nagpapakita ng napiling proxy address, at walang lumalabas kahit saan ang tunay na IP at ISP mula sa baseline.
Tatlong madalas na maling hatol: may na-cache ang browser na lumang pahina (buksan muli sa incognito window), may dala ang naka-log in na session na tunay na impormasyon (mag-log out muna sa mga platform account bago mag-test), at ang timezone ng system clock ay hindi tugma sa lokasyon ng proxy (usapin ito ng fingerprint consistency, mas maganda itong tingnan katabi ng test page). Kapag may nakitang leak, i-double check sa browserleaks.com o iphey.com para malaman kung hindi false alarm ang mismong tool.
Sino ang dapat gawing regular ang leak test
Ang mga dapat ituring na routine ang leak test ay yaong may tunay na kapital na nakataya sa kanilang mga account. Tingnan kung kasama ka sa listahan:
- Mga streamer at competitive player — kapag nahuli ang tunay na IP sa gitna ng live, kasunod na agad ang DDoS na pagka-disconnect.
- Mga content creator — ang nalantad na IP ang unang hakbang ng paghahanap sa tunay na pagkakakilanlan; mas maraming followers, mas malakas ang motibo.
- Mga ad agency — ang tunay na IP ng isang kliyente na nahalo sa 25 account, ikukonekta ng platform at i-ban ang buong batch.
- Mga cross-border na may maraming shop — maraming shop na pinag-uugnay ng iisang tunay na IP ay nangangahulugang pagsasara at pagyeyelo ng pondo nang sabay-sabay.
- Mga data collection team — sadyang inaabangan ng anti-scraping system ang tunay na IP na tumatakbo sa labas ng proxy tunnel; isang leak at sayang ang buong trabaho.
Malinaw ang karaniwang punto: ang halaga ng leak ay hindi "anxiety sa privacy" kundi pagkakadiskonekta, mga ban, pera, at kliyente.
Checklist ng pag-aayos para sa bawat uri ng leak
May katugmang lunas ang bawat uri ng leak. Madaling hanapin ang mga tool; ang mahirap ay tiyakin na talagang naka-on ang mga ito.
- Pagbalik kapag naputol: I-on ang kill switch ng VPN. Pinuputol nito ang network sa mismong sandaling mahulog ang VPN, kaya walang pagkakataong umahon ang tunay na IP. Kilala ang Mullvad, Proton VPN at IVPN sa mga audits bilang privacy-first na opsyon, at may tampok ding ito ang mga pangunahing produkto tulad ng NordVPN, ExpressVPN at Surfshark — tandaan, sa maraming client ay nakasara ito by default, pumasok sa settings at i-confirm.
- DNS leak: Lumipat sa encrypted DNS; mapipigilan din nito ang ISP na basahin ang mga lookup mo. Para sa bilis, Cloudflare 1.1.1.1; para sa security filtering, Quad9; para sa mas detalyadong kontrol bawat device, NextDNS.
- Ang likuran ng IPv6: O lumipat sa VPN na malinaw na may IPv6 leak protection, o i-disable nang diretso ang IPv6 sa network adapter — ang huli ay aabutin ng isang minuto at kumikilos agad.
- WebRTC: Naaayos sa panig ng browser. Sa Firefox, maaaring i-off sa about:config; sa Chrome, kailangan ng extension; kung ayaw mong mag-eksperimento sa settings, lumipat sa browser na default nang pinaghihigpitan ang WebRTC.
Multi-account: isabay ang pagharang sa leak sa profile mismo, tapos buwanang 30-segundong muling pagsusuri
Habang dumadami ang account, nagiging hindi praktikal ang manual na pagsusuri isa-isa — ang pag-align ng proxy, DNS at WebRTC sa antas ng browser profile ang tanging napapanatiling paraan. Sa tambalan ng VPN plus pagpapalit ng DNS plus extensions, kailangang buuin ang setup para sa bawat account, at isang nakaligtas na setting ay isang bukas na channel. Iyon ang ideya ng mga anti-detect browser tulad ng MakoBrowser: naka-setup lahat nang isang beses sa antas ng profile — bawat profile ay naka-angkla sa sariling proxy, naka-align ang DNS at WebRTC kada profile. Anumang profile ang buksan mo, ang network exit lang ng iyonhing identity ang ipinapakita, at hindi nagtutumbahan ang mga profile.
Ang buong multi-account workflow ay tinaklaw na sa artikulo tungkol sa pang-araw-araw na operasyon ng anti-detect browser; dito, isang bagay lang ang uulitin: ang paghihiwalay ng mga channel ang pundasyon ng buong prosesong iyon. Kapag nakagawa na ng profile, huwag magmadaling gamitin — patakbuhin muna ang test page sa loob ng profile gamit ang tatlong hakbang sa itaas, at simulan ang pag-aalaga ng account kapag puro berde na.
Para sa pang-araw-araw na pagpapanatili, sapat na ang 30-segundong checklist:
- Ikonekta ang proxy, buksan ang test page.
- Kumpirmahin: walang tunay na IP, walang tunay na ISP, malinis ang IPv6, malinis ang WebRTC.
- Kumpirmahing naka-on pa rin ang kill switch at encrypted DNS.
- Pagkatapos ng system update, browser update, o pagpapalit ng network, magsagawa ng dagdag na pagsusuri.
Kung balak mong pangalagaan nang mano-mano ang bawat channel, sige lang; kung gusto mong laktawan ang setup nang isa-isa, i-download ang MakoBrowser at isara nang sabay-sabay ang lahat ng leak channel sa loob ng bawat profile.
Mga madalas itanong
Paano ko malalaman kung may IP leak ako?
Pinakamabilis: patayin ang proxy, buksan ang ipleak.net at itala ang tunay na IP at ISP. I-on ang proxy at i-refresh ang pahina. Kapag lumitaw sa kahit anong hanay ang tunay na address o provider, leak iyon. Hindi aabot ng isang minuto ang buong proseso.
Hindi na ba tatalagas ang VPN na may kill switch?
Isang sitwasyon lang ang tinatakpan ng kill switch: ang sandaling mahiwalay ang VPN. Tatlong hiwalay na channel ang DNS, WebRTC at IPv6 na hindi dinadaanan ng disconnect protection; kailangan ng hiwalay na solusyon ang bawat isa.
Kailangan bang muling mag-test pagkatapos magpalit ng network?
Oo. Bagong network ay bagong router at bagong DNS settings, at maaaring tumigil sa paggana ang encrypted DNS na na-setup mo noon. Mag-test nang isang beses pagkatapos magpalit ng network; sa ibang panahon, sapat na ang buwanang routine.
Nakakaiwas ba sa IP leak ang anti-detect browser?
Isang hinog na anti-detect browser ang nag-a-align ng proxy, DNS at WebRTC sa antas ng profile, kaya mas maliit nang husto ang leak surface kumpara sa tambalang "VPN plus browser". Pero walang tool na libre sa pagsusuri — patakbuhin muna ang test page sa bagong profile bago ito gamitin sa totoong trabaho.


