Vous croyez qu'une nouvelle IP vous protège ? Les quatre fuites cachées et un test d'une seule page
L'essentiel d'abord : un proxy actif ne signifie pas que votre vraie IP est réellement cachée. Votre adresse peut s'échapper par quatre canaux — la connexion elle-même, IPv6, la résolution DNS et WebRTC. Il suffit d'un seul canal ouvert pour que le site visité découvre où vous êtes vraiment. Bonne nouvelle : pas besoin de cinq ou six outils. Une seule page couvre tout en 30 secondes, et les correctifs tiennent dans une liste courte. Cet article suit l'ordre « quoi vérifier, comment vérifier, comment corriger », et se termine par une routine mensuelle de 30 secondes pour les configurations multi-comptes.
Une fuite IP, concrètement : quatre canaux, plus qu'on ne l'imagine
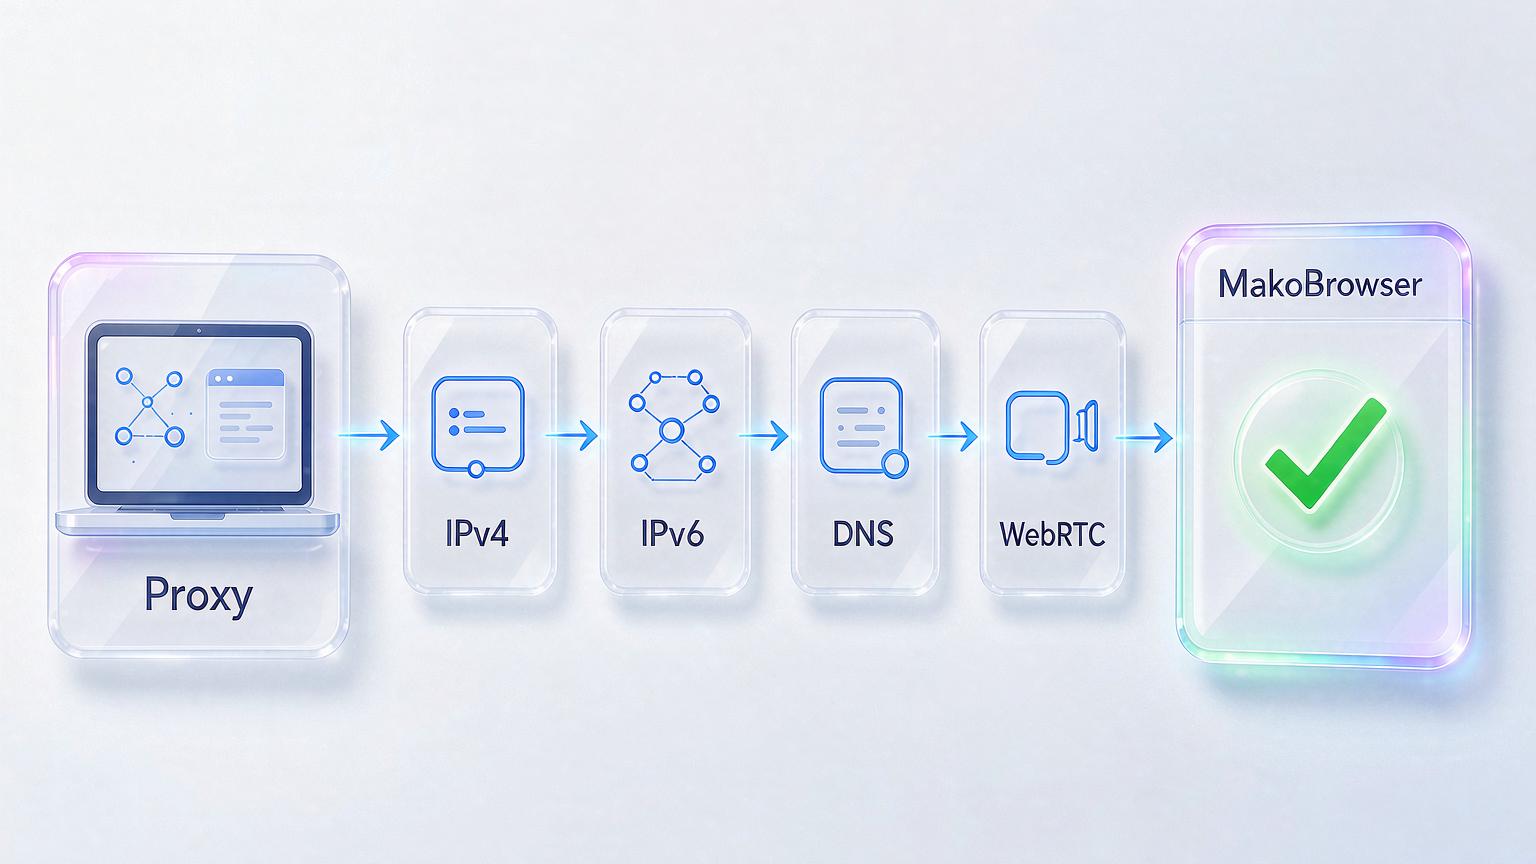
Une fuite IP signifie que vous croyez votre trafic passé par le proxy, alors que votre vraie IP ou vos requêtes DNS atteignent le site par un autre chemin. Le rôle du proxy et du VPN est d'échanger votre adresse réelle contre une autre, mais le système compte plus d'une route capable de la dévoiler :
- Retour au réseau local en cas de coupure. Si le VPN tombe ne serait-ce qu'une demi-seconde, le trafic retourne discrètement à votre réseau local et la vraie IP atterrit directement dans les logs du site cible.
- DNS qui prend la vieille route. Les requêtes du navigateur passent peut-être par le proxy, mais la résolution des domaines utilise toujours le DNS système par défaut — votre fournisseur d'accès voit chaque domaine consulté.
- WebRTC qui ouvre un canal parallèle. Ce protocole conçu pour les appels audio et vidéo peut établir une connexion directe en contournant le proxy, et une simple page JavaScript peut lire votre adresse locale.
- La porte dérobée IPv6. La plupart des proxys ne prennent en charge qu'IPv4. Dès qu'un site charge une ressource IPv6, votre vraie adresse s'échappe par le canal que personne ne surveille.
Ces quatre canaux n'ont rien à voir avec la cohérence d'empreinte : la fuite expose l'adresse elle-même, l'incohérence signifie que vos paramètres se contredisent. Même l'environnement le plus cohérent est recalé dès que l'adresse fuit.
Tester les quatre canaux sur une page : étapes et lecture des résultats
Notez d'abord votre vraie ligne de base, puis activez la protection et comparez point par point — si votre vraie IP ou votre vrai FAI apparaît n'importe où sur la page, c'est une fuite.
Étape 1 : noter la ligne de base. Coupez proxy et VPN, ouvrez ipleak.net et notez l'adresse IP et le FAI affichés en haut de page — c'est le « vrai vous » que l'on surveille.
Étape 2 : activer la protection. Connectez le proxy ou le VPN, puis rechargez la même page.
Étape 3 : vérifier chaque panneau. Parcourez les quatre blocs : adresse IP, adresses DNS, WebRTC et IPv6. Le critère de réussite tient en une ligne : tous les panneaux affichent l'adresse du proxy choisi, et la vraie IP et le vrai FAI de la ligne de base n'apparaissent nulle part.
Trois fausses alertes fréquentes : le navigateur a mis en cache une ancienne page (rouvrez en navigation privée), une session connectée a révélé vos données réelles (déconnectez-vous des plateformes avant le test), et l'horloge système dont le fuseau ne correspond pas à la localisation du proxy (c'est un problème de cohérence d'empreinte, à vérifier en complément de la page de test). En cas de fuite, recoupez sur browserleaks.com ou iphey.com pour écarter un faux positif de l'outil lui-même.
Qui doit tester les fuites à intervalles réguliers
Ceux qui doivent faire du test de fuite une routine, ce sont ceux qui ont un véritable enjeu posé sur leurs comptes. Voyez si vous êtes dans la liste :
- Streamers et joueurs compétitifs — si votre vraie IP est capturée en plein live, le DDoS arrive à la seconde suivante.
- Créateurs de contenu — une IP divulguée est la première étape du doxxing, et plus l'audience est grande, plus la motivation est forte.
- Gestionnaires publicitaires — la vraie IP d'un client mélangée à 25 comptes, la plateforme établit le lien et bannit tout le lot.
- Vendeurs en réseaux de boutiques — plusieurs boutiques reliées par une même vraie IP signifient suspension et fonds gelés en même temps.
- Équipes de collecte de données — les systèmes antiscraping guettent précisément les vraies IP qui fuient des tunnels proxy ; une fuite et toute la tâche est perdue.
Le point commun est clair : le coût d'une fuite, ce ne sont pas « des angoisses de confidentialité », mais des déconnexions, des bans, de l'argent et des clients.
La checklist de correction pour chaque type de fuite
Chaque type de fuite a son remède. Les outils sont faciles à trouver ; le difficile, c'est de confirmer qu'ils sont réellement activés.
- Retour au réseau local : activez le kill switch de votre VPN. Il coupe le réseau à l'instant où le VPN tombe, et la vraie IP n'a pas le temps d'apparaître. Les options axées confidentialité comme Mullvad, Proton VPN et IVPN sont réputées pour leurs audits, et les produits grand public comme NordVPN, ExpressVPN ou Surfshark le proposent aussi — attention, chez beaucoup de clients la fonction est désactivée par défaut : allez dans les réglages et vérifiez.
- Fuite DNS : passez au DNS chiffré, ce qui empêche aussi votre FAI de lire vos requêtes. Pour la vitesse, Cloudflare 1.1.1.1 ; pour le filtrage de sécurité, Quad9 ; pour un contrôle fin par appareil, NextDNS.
- La porte dérobée IPv6 : soit passez à un VPN avec protection explicite contre les fuites IPv6, soit désactivez IPv6 directement dans la carte réseau — la seconde option prend une minute et agit immédiatement.
- WebRTC : cela se règle côté navigateur. Firefox peut le désactiver dans about:config, Chrome exige une extension ; si vous ne voulez pas bricoler les réglages, passez à un navigateur qui restreint WebRTC par défaut.
Multi-comptes : intégrer la protection contre les fuites dans les profils, puis un contrôle de 30 secondes par mois
Plus vous gérez de comptes, moins le contrôle manuel un à un est réaliste — aligner proxy, DNS et WebRTC au niveau du profil du navigateur est la seule approche durable. Avec la combinaison VPN + DNS changé + extensions, chaque compte exige son propre montage, et un réglage oublié est un canal ouvert. C'est la logique des navigateurs antidétection comme MakoBrowser : tout se configure une fois au niveau du profil — chaque profil lié à son propre proxy, DNS et WebRTC alignés par profil. Le profil que vous ouvrez ne présente que la sortie réseau de cette identité, et les profils ne se croisent jamais.
Le flux multi-comptes complet a été détaillé dans l'article sur les opérations quotidiennes d'un navigateur antidétection ; rappelons ici une chose : l'isolation des canaux est la fondation de tout ce processus. Après avoir créé un profil, ne vous précipitez pas — lancez la page de test à l'intérieur du profil selon les trois étapes ci-dessus, et ne commencez le réchauffement que lorsque tout est au vert.
Pour la maintenance quotidienne, une checklist de 30 secondes suffit :
- Connectez le proxy et ouvrez la page de test.
- Vérifiez : pas de vraie IP, pas de vrai FAI, IPv6 propre, WebRTC propre.
- Vérifiez que le kill switch et le DNS chiffré sont toujours activés.
- Après une mise à jour du système, du navigateur ou un changement de réseau, refaites un contrôle.
Si vous tenez à maintenir chaque canal à la main, c'est possible aussi ; pour vous épargner la configuration point par point, téléchargez MakoBrowser et fermez tous les canaux de fuite d'un coup, dans chaque profil.
Questions fréquentes
Comment savoir si j'ai une fuite IP ?
Moyen le plus rapide : proxy coupé, ouvrez ipleak.net et notez votre vraie IP et votre FAI. Activez le proxy et rechargez la page. Si votre vraie adresse ou votre vrai FAI apparaît dans n'importe quel panneau, c'est une fuite. Tout le test prend moins d'une minute.
Un VPN avec kill switch empêche-t-il toute fuite ?
Le kill switch ne couvre qu'un seul scénario : l'instant où le VPN tombe. DNS, WebRTC et IPv6 sont trois canaux indépendants que la protection anti-coupure ne touche pas — chacun demande son propre correctif.
Faut-il retester après un changement de réseau ?
Oui. Un nouveau réseau signifie un nouveau routeur et de nouveaux réglages DNS, et le DNS chiffré configuré précédemment peut cesser de fonctionner. Un test après chaque changement de réseau ; le reste du temps, la routine mensuelle suffit.
Un navigateur antidétection peut-il prévenir les fuites IP ?
Un navigateur antidétection mature aligne proxy, DNS et WebRTC au niveau du profil, donc la surface de fuite est bien plus petite qu'avec la combinaison « VPN + navigateur ». Mais aucun outil ne dispense du test — lancez la page de test dans un nouveau profil avant de le mettre en service.


