Nowe IP i myślisz, że jesteś bezpieczny? Cztery ukryte kanały wycieku i test na jednej stronie
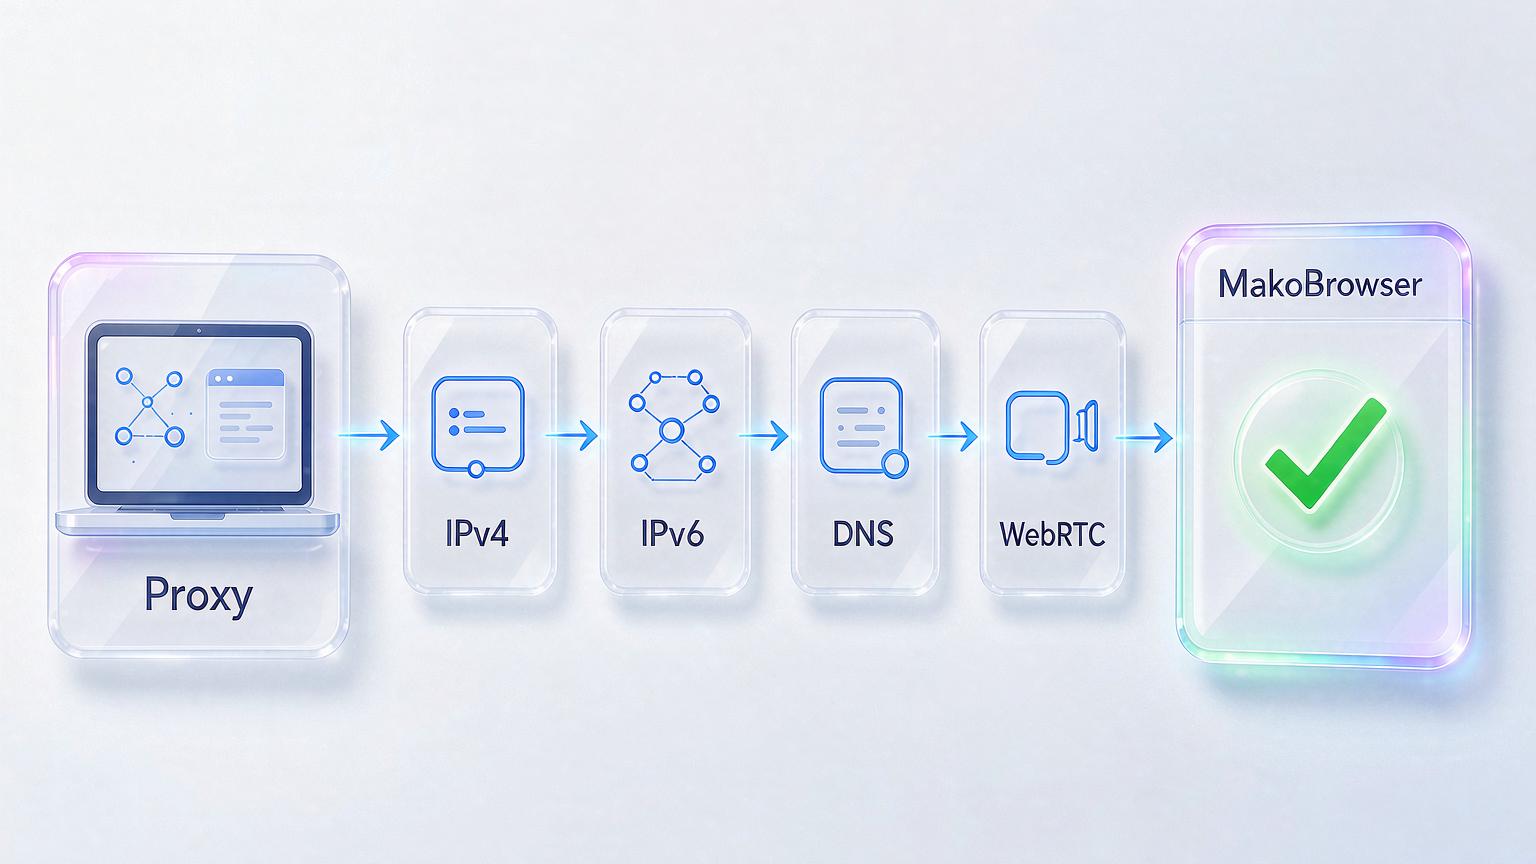
Najważniejsze na początek: włączony proxy nie oznacza, że prawdziwy IP jest naprawdę ukryty. Twój adres może uciec czterema kanałami — samo połączenie, IPv6, rozwiązywanie DNS i WebRTC. Jeśli choć jeden pozostaje otwarty, odwiedzana strona wciąż może ustalić, gdzie naprawdę jesteś. Dobra wiadomość: do sprawdzenia nie potrzeba pięciu czy sześciu narzędzi. Jedna strona WWW pokrywa wszystko w 30 sekund, a poprawki mieszczą się w krótkiej liście. Ten artykuł idzie kolejno: „co sprawdzić, jak sprawdzić, jak naprawić", a kończy się miesięczną rutyną 30 sekund dla konfiguracji wielokontowych.
Czym naprawdę jest wyciek IP: cztery kanały, więcej niż się wydaje
Wyciek IP oznacza, że uważasz, iż ruch idzie przez proxy, podczas gdy prawdziwy IP lub zapytania DNS docierają do witryny inną drogą. Zadaniem proxy i VPN jest podmiana prawdziwego adresu na inny, ale system ma więcej niż jedną drogę, która może go zdradzić:
- Powrót do sieci lokalnej przy zerwaniu. Jeśli VPN padnie choć na pół sekundy, ruch po cichu wraca do Twojej sieci lokalnej, a prawdziwy IP ląduje prosto w logach strony docelowej.
- DNS idzie starą drogą. Zapytania przeglądarki mogą przechodzić przez proxy, ale rozwiązywanie domen nadal używa domyślnego DNS systemu — operator widzi każdą wyszukiwaną domenę.
- WebRTC otwiera boczny kanał. Ten protokół, stworzony do połączeń audio i wideo, potrafi zbudować bezpośrednie połączenie z ominięciem proxy, a jedna strona JavaScriptu odczyta Twój adres lokalny.
- Tylne wejście IPv6. Większość proxy przejmuje tylko IPv4. Wystarczy, że strona załaduje zasób IPv6, a prawdziwy adres wymyka się kanałem, którego nikt nie pilnuje.
Te cztery kanały to co innego niż spójność odcisku palca: wyciek ujawnia sam adres, a niespójność oznacza, że Twoje parametry sobie przeczą. Nawet najlepiej zgrane środowisko pada, jak tylko adres przecieka.
Sprawdzenie czterech kanałów na jednej stronie: kroki i interpretacja wyników
Najpierw zanotuj prawdziwą linię bazową, potem włącz ochronę i porównuj punkt po punkcie — jeśli prawdziwy IP lub prawdziwy operator pojawi się gdziekolwiek na stronie, to wyciek.
Krok 1: zapisz linię bazową. Wyłącz proxy i VPN, otwórz ipleak.net i zanotuj adres IP oraz ISP (operatora) widoczne na górze strony — to „prawdziwe Ty", którego pilnujemy.
Krok 2: włącz ochronę. Połącz się z proxy lub VPN i odśwież tę samą stronę.
Krok 3: sprawdź każdą kolumnę. Przejrzyj wszystkie cztery bloki: adres IP, adresy DNS, WebRTC i IPv6. Kryterium zaliczenia to jeden wiersz: wszystkie kolumny pokazują wybrany adres proxy, a prawdziwy IP i ISP z linii bazowej nie pojawiają się nigdzie.
Trzy częste pomyłki: przeglądarka pokazała starą stronę z pamięci podręcznej (otwórz ponownie w oknie incognito), zalogowana sesja wlokła prawdziwe dane (wyloguj się z kont platform przed testem), a strefa czasowa zegara systemowego nie zgadza się z lokalizacją proxy (to kwestia spójności odcisku, najlepiej oglądać razem ze stroną testu). Po znalezieniu wycieku skontroluj na browserleaks.com lub iphey.com, by wykluczyć fałszywy alarm samego narzędzia.
Kto powinien robić testy wycieku regularnie
Test wycieku jako rutynę powinni traktować ci, którzy postawili realne interesy na swoich kontach. Sprawdź, czy jesteś na liście:
- Streamerzy i gracze turniejowi — jeśli prawdziwy IP zostanie złapany w połowie transmisji, DDoS przychodzi w następnej sekundzie.
- Twórcy internetowi — wyciekły IP to pierwszy krok w stronę ustalenia tożsamości; im większa widownia, tym silniejsza motywacja.
- Agencje reklamowe — prawdziwy IP jednego klienta zmieszany z 25 kontami, platforma powiązuje je i banuje cały komplet.
- Sprzedawcy sieci sklepów — kilka sklepów spiętych jednym prawdziwym IP oznacza zawieszenie i zamrożenie środków jednocześnie.
- Zespoły zbierania danych — systemy antybotowe polują właśnie na prawdziwe IP, które wymykają się z tuneli proxy; jeden wyciek i całe zadanie przepada.
Wspólny mianownik jest jasny: koszt wycieku to nie „niepokój o prywatność", tylko zerwania, bany, pieniądze i klienci.
Checklista napraw dla każdego typu wycieku
Każdy typ wycieku ma swoje lekarstwo. Narzędzia łatwo znaleźć; trudno potwierdzić, że naprawdę są włączone.
- Powrót przy zerwaniu: włącz kill switch w VPN. Tnie sieć w momencie upadku VPN, więc prawdziwy IP nie zdąży się pokazać. Opcje nastawione na prywatność jak Mullvad, Proton VPN i IVPN słyną z audytów, a produkty mainststreamu jak NordVPN, ExpressVPN i Surfshark też tę funkcję mają — uwaga, w wielu klientach jest domyślnie wyłączona; zajrzyj do ustawień.
- Wyciek DNS: przejdź na szyfrowany DNS; przy okazji operator przestanie czytać Twoje zapytania. Dla szybkości Cloudflare 1.1.1.1, do filtrowania bezpieczeństwa Quad9, do drobiazgowej kontroli per urządzenie NextDNS.
- Tylne wejście IPv6: albo przejdź na VPN z wyraźną ochroną przed wyciekiem IPv6, albo wyłącz IPv6 bezpośrednio na karcie sieciowej — ta druga droga zajmuje minutę i działa od razu.
- WebRTC: rozwiązywane po stronie przeglądarki. W Firefoxie wyłącza się w about:config, w Chrome potrzebne rozszerzenie; jeśli nie chcesz bawić się ustawieniami, przejdź na przeglądarkę domyślnie ograniczającą WebRTC.
Wielokonta: wpnij zatykanie wycieków w profil, potem miesięczne sprawdzenie 30 sekund
Im więcej kont, tym mniej realistyczne ręczne sprawdzanie pojedynczo — wyrównanie proxy, DNS i WebRTC na poziomie profilu przeglądarki to jedyny trwały sposób. Przy zestawie VPN plus zmiana DNS plus rozszerzenia każde konto wymaga własnego montażu, a jedno pominięte ustawienie to jeden otwarty kanał. Na tym polega pomysł przeglądarek antydetekcyjnych typu MakoBrowser: wszystko konfiguruje się raz na poziomie profilu — każdy profil powiązany z własnym proxy, DNS i WebRTC wyrównane per profil. Którykolwiek profil otworzysz, strona widzi tylko wyjście sieciowe tej tożsamości, a profile nigdy się nie plączą.
Cały workflow wielokontowy omówiliśmy w artykule o codziennej pracy z przeglądarką antydetekcyjną; tu powtórka jednej rzeczy: izolacja kanałów to fundament tamtego procesu. Po utworzeniu profilu nie śpiesz się — przepuść stronę testową raz wewnątrz profilu według trzech kroków powyżej i dopiero przy pełnej zieleni zacznij dogrzewanie kont.
Do codziennej pielęgnacji wystarczy 30-sekundowa lista:
- Połącz proxy, otwórz stronę testową.
- Potwierdź: bez prawdziwego IP, bez prawdziwego ISP, czyste IPv6, czyste WebRTC.
- Potwierdź, że kill switch i szyfrowany DNS są nadal włączone.
- Po aktualizacji systemu, przeglądarki lub zmianie sieci dodatkowe sprawdzenie.
Jeśli planujesz pilnować każdego kanału ręcznie, też da się; jeśli chcesz pominąć konfigurację punkt po punkcie, pobierz MakoBrowser i zamknij wszystkie kanały wycieku jednym ruchem, w każdym profilu.
Częste pytania
Skąd mam wiedzieć, czy mam wyciek IP?
Najszybciej: przy wyłączonym proxy otwórz ipleak.net i zanotuj prawdziwy IP i ISP. Włącz proxy i odśwież stronę. Jeśli prawdziwy adres lub operator pojawi się w dowolnej kolumnie — to wyciek. Cała kontrola zajmuje mniej niż minutę.
VPN z kill switchem eliminuje wycieki?
Kill switch zamyka tylko jeden scenariusz: moment upadku VPN. DNS, WebRTC i IPv6 to trzy niezależne kanały, których ochrona przed zerwaniem nie dotyka — każdy wymaga osobnej naprawy.
Czy po zmianie sieci trzeba testować ponownie?
Tak. Nowa sieć to nowy router i nowe ustawienia DNS, a wcześniej skonfigurowany szyfrowany DNS może przestać działać. Po każdej zmianie sieci jeden test; w pozostałym czasie wystarczy miesięczna rutyna.
Czy przeglądarka antydetekcyjna zapobiega wyciekom IP?
Dojrzała przeglądarka antydetekcyjna wyrównuje proxy, DNS i WebRTC na poziomie profilu, więc powierzchnia wycieku jest dużo mniejsza niż w zestawie „VPN plus przeglądarka". Ale żadne narzędzie nie jest przepustką bez kontroli — przepuść stronę testową w nowym profilu, zanim wejdzie do pracy.


