Trocou o IP e acha que está seguro? Os quatro canais ocultos de vazamento e um teste de uma página
Resumo logo no início: proxy ligado não significa que o IP real está escondido. O endereço escapa por quatro canais — a própria conexão, IPv6, resolução de DNS e WebRTC. Se qualquer um deles ficar aberto, o site que você visita ainda pode descobrir onde você realmente está. A boa notícia: você não precisa de cinco ou seis ferramentas. Uma única página cobre tudo em 30 segundos, e as correções são uma lista curta e conhecida. Este artigo mostra o que verificar, como verificar e como corrigir, e termina com uma rotina mensal de 30 segundos para quem opera várias contas.
O que é realmente um vazamento de IP: quatro canais, mais do que se imagina
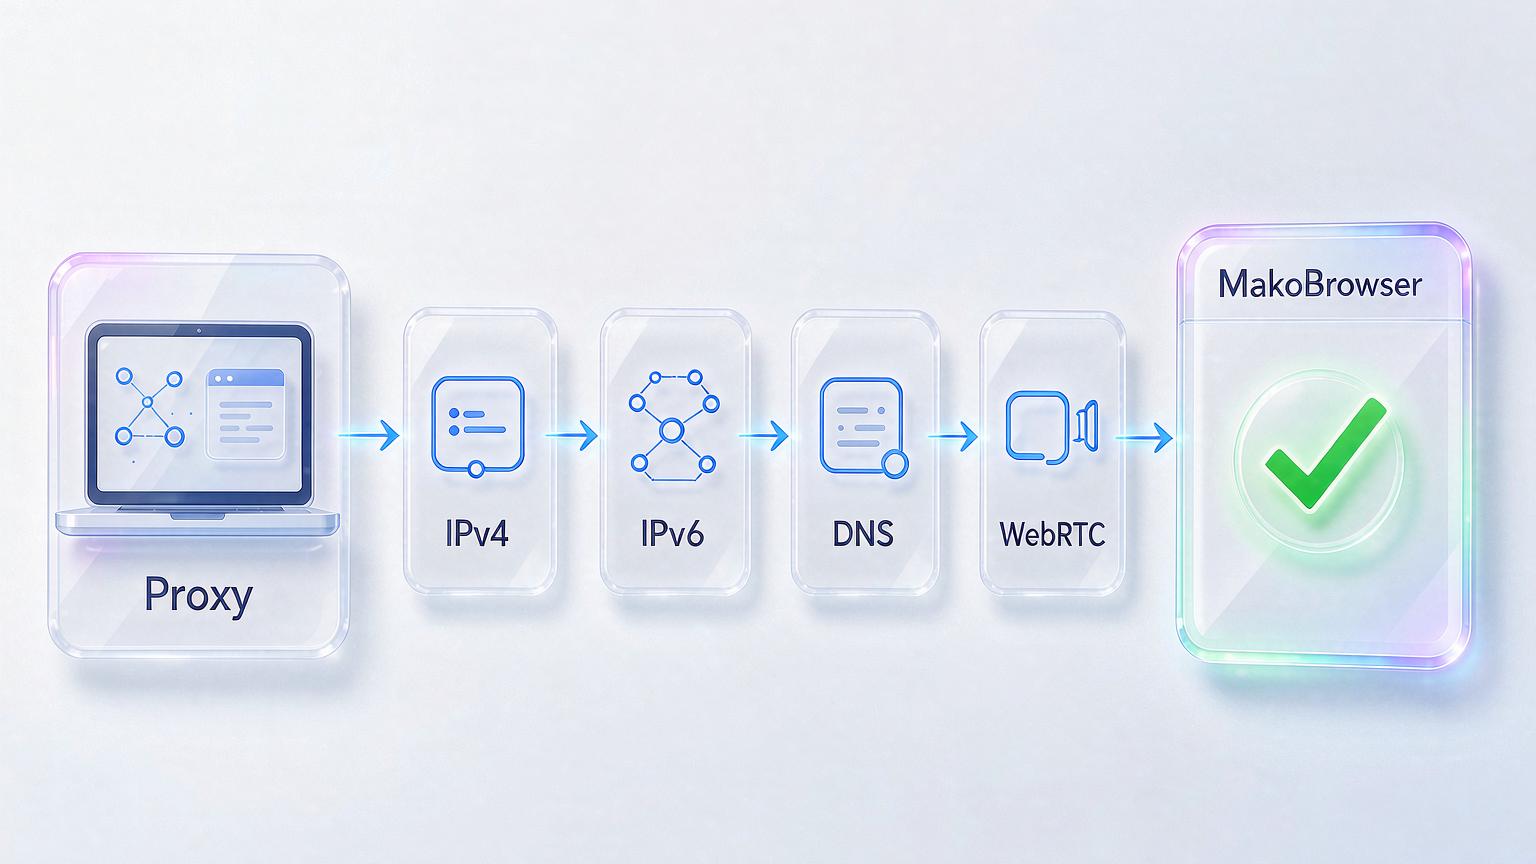
Vazamento de IP significa que você acredita que o tráfego passa pelo proxy, mas seu IP real ou as requisições DNS chegam ao site por outro caminho. A função do proxy e da VPN é trocar seu endereço real por outro, mas o sistema tem mais de uma estrada que pode expô-lo:
- Queda e retorno à rede local. Se a VPN cair por meio segundo, o tráfego volta silenciosamente para a sua rede local e o IP real vai direto para os logs do site de destino.
- DNS seguindo o caminho antigo. As requisições do navegador podem passar pelo proxy, mas a resolução de domínios ainda usa o DNS padrão do sistema — a operadora enxerga todos os domínios que você consulta.
- WebRTC abrindo um canal paralelo. Esse protocolo, criado para chamadas de áudio e vídeo, consegue estabelecer conexão direta contornando o proxy, e uma única página em JavaScript consegue ler seu endereço local.
- A porta dos fundos do IPv6. A maioria dos proxies assume só o IPv4. Basta o site carregar um recurso IPv6 para seu endereço real escapar pelo canal que ninguém está vigiando.
Esses quatro canais são uma coisa diferente da consistência de fingerprint: o vazamento expõe o endereço em si, enquanto a inconsistência significa que seus parâmetros se contradizem. Mesmo o ambiente mais consistente é reprovado no instante em que o endereço vaza.
Testar os quatro canais em uma página: passos e como interpretar
Primeiro anote a linha de base real, depois ligue a proteção e compare item por item — se o IP real ou a operadora real aparecer em qualquer ponto da página, é vazamento.
Passo 1: registre a linha de base. Desligue proxy e VPN, abra ipleak.net e anote o endereço IP e a ISP (operadora) exibidos no topo — esse é o "verdadeiro você" que estamos vigiando.
Passo 2: ligue a proteção. Conecte o proxy ou a VPN e atualize a mesma página.
Passo 3: confira cada painel. Percorra os quatro blocos: endereço IP, endereços DNS, WebRTC e IPv6. O critério de aprovação é uma linha só: todos os painéis mostram o endereço do proxy escolhido, e o IP e a ISP reais da linha de base não aparecem em lugar nenhum.
Três falsos alarmes comuns: o navegador guardou uma página antiga em cache (abra em janela anônima), uma sessão logada carregou seus dados reais (saia das contas de plataforma antes do teste) e o relógio do sistema com fuso que não bate com a localização do proxy (isso é consistência de fingerprint, melhor conferir junto com a página de teste). Se encontrar vazamento, confirme no browserleaks.com ou iphey.com para descartar falso positivo da própria ferramenta.
Quem precisa testar vazamentos com regularidade
Quem precisa tratar o teste de vazamento como rotina é quem tem interesses reais apostados nas contas. Veja se você está na lista:
- Streamers e jogadores competitivos — se o IP real for capturado no meio da live, o DDoS chega no segundo seguinte.
- Criadores de conteúdo — um IP vazado é o primeiro passo do doxxing, e quanto maior a audiência, maior o motivo.
- Gestores de anúncios — o IP real de um cliente misturado em 25 contas, a plataforma conecta tudo e bane o lote inteiro.
- Vendedores de redes de lojas — várias lojas amarradas por um mesmo IP real significam suspensão e fundos congelados ao mesmo tempo.
- Equipes de coleta de dados — sistemas antirrobô caçam justamente o IP real que escapa dos túneis de proxy; um vazamento e a tarefa inteira é perdida.
O ponto em comum é claro: o custo do vazamento não é "ansiedade de privacidade", são quedas, bans, dinheiro e clientes.
Checklist de correção para cada tipo de vazamento
Cada tipo de vazamento tem seu conserto. As ferramentas são fáceis de achar; o difícil é confirmar que estão de fato ativadas.
- Queda e retorno: ative o kill switch da VPN. Ele corta a rede no instante em que a VPN cai, e o IP real não tem chance de aparecer. Opções focadas em privacidade como Mullvad, Proton VPN e IVPN são conhecidas pelas auditorias, e produtos mainstream como NordVPN, ExpressVPN e Surfshark também oferecem o recurso — atenção: em muitos clientes ele vem desligado de fábrica, entre nas configurações e confirme.
- Vazamento de DNS: mude para DNS criptografado, o que também impede a operadora de ler suas consultas. Prefira Cloudflare 1.1.1.1 pela velocidade, Quad9 para filtragem de segurança ou NextDNS para controle fino por dispositivo.
- A porta dos fundos do IPv6: ou troque para uma VPN com proteção explícita contra vazamento de IPv6, ou desative o IPv6 direto no adaptador de rede — o segundo leva um minuto e faz efeito imediato.
- WebRTC: resolva no navegador. No Firefox dá para desativar no about:config, no Chrome precisa de extensão; se não quiser mexer em configurações, troque para um navegador que restringe WebRTC por padrão.
Várias contas: deixe a proteção contra vazamento dentro do perfil e faça uma checagem mensal de 30 segundos
Quanto mais contas, menos realista fica conferir uma a uma — alinhar proxy, DNS e WebRTC no nível do perfil do navegador é o único caminho sustentável. Com VPN mais DNS trocado mais extensões, cada conta precisa da própria montagem, e um ajuste esquecido é um canal aberto. É essa a lógica dos navegadores antidetect como o MakoBrowser: configurar tudo uma vez no nível do perfil — cada perfil vinculado ao próprio proxy, com DNS e WebRTC alinhados por perfil. O perfil que você abrir apresenta só a saída de rede daquela identidade, e os perfis nunca se cruzam.
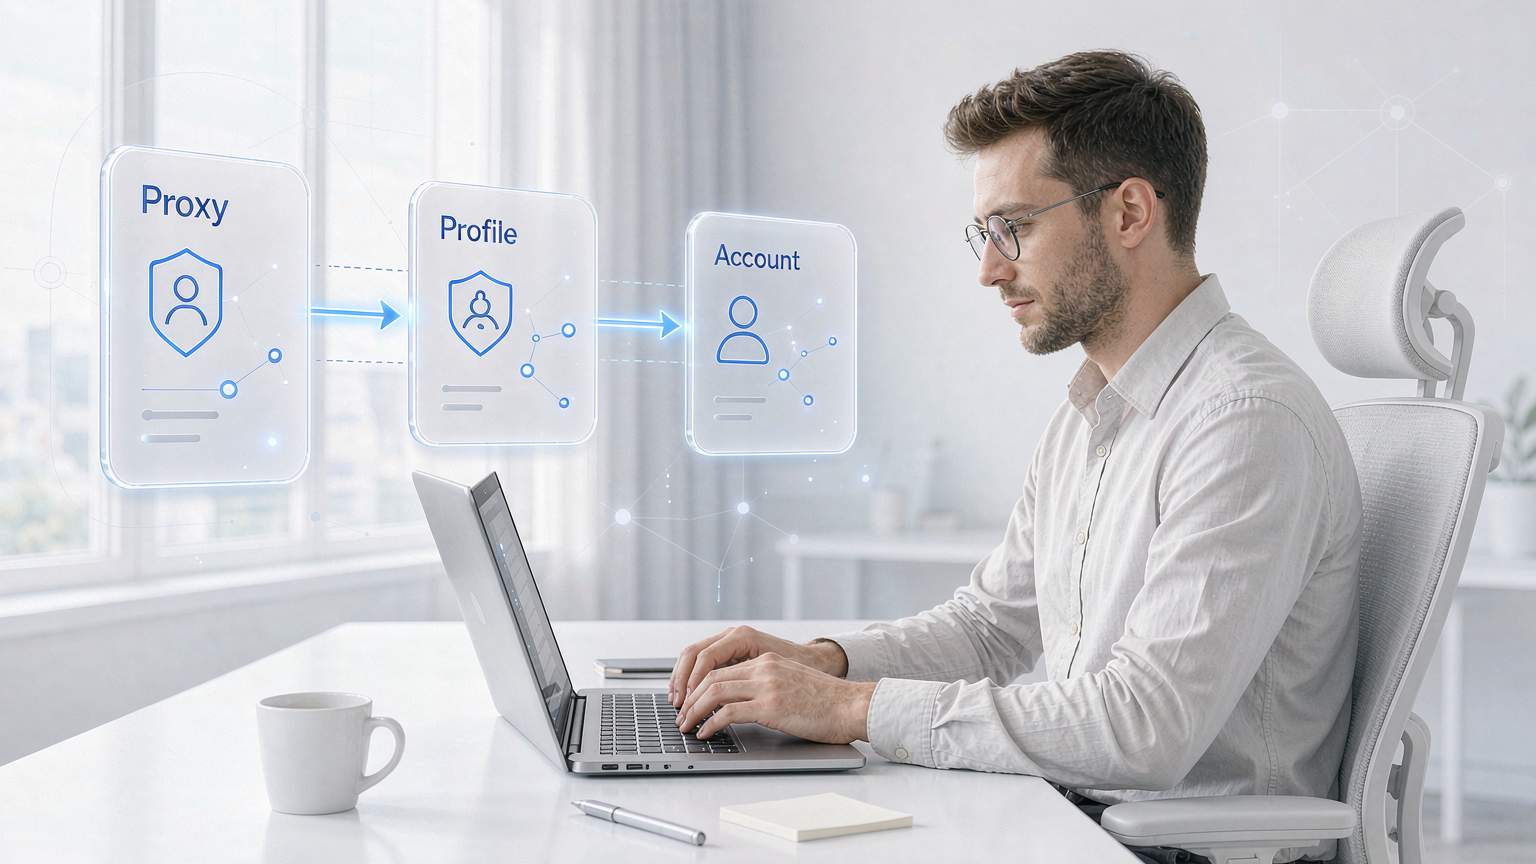
O fluxo completo de várias contas já foi detalhado no artigo sobre operação diária em navegador antidetect; aqui vale repetir uma coisa: o isolamento de canais é a fundação daquele processo. Depois de criar um perfil, não tenha pressa — rode a página de teste dentro dele seguindo os três passos acima e só comece o aquecimento quando estiver tudo verde.
Para a manutenção diária, um checklist de 30 segundos basta:
- Conecte o proxy e abra a página de teste.
- Confirme: sem IP real, sem ISP real, IPv6 limpo, WebRTC limpo.
- Confirme que o kill switch e o DNS criptografado continuam ativados.
- Depois de atualização do sistema, do navegador ou troca de rede, faça uma checagem extra.
Se quiser manter cada canal manualmente, funciona também; se preferir pular a configuração item a item, baixe o MakoBrowser e feche todos os canais de vazamento de uma vez, dentro de cada perfil.
Perguntas frequentes
Como sei se tenho vazamento de IP?
Jeito mais rápido: com o proxy desligado, abra o ipleak.net e anote o IP e a ISP reais. Ligue o proxy e atualize a página. Se o endereço real ou a operadora real aparecer em qualquer painel, é vazamento. A checagem inteira leva menos de um minuto.
Uma VPN com kill switch não elimina os vazamentos?
O kill switch cobre um único cenário: o instante em que a VPN cai. DNS, WebRTC e IPv6 são três canais independentes que a proteção contra queda não alcança — cada um precisa do próprio conserto.
Preciso testar de novo depois de mudar de rede?
Sim. Rede nova significa roteador novo e configurações de DNS novas, e o DNS criptografado que você configurou antes pode parar de funcionar. Teste uma vez após qualquer mudança de rede; no resto do tempo, a rotina mensal basta.
Um navegador antidetect evita vazamento de IP?
Um navegador antidetect maduro alinha proxy, DNS e WebRTC no nível do perfil, então a superfície de vazamento é bem menor que a combinação "VPN + navegador". Mas nenhuma ferramenta dispensa o teste — rode a página de teste em um perfil novo antes de colocá-lo em uso.


