IP nou și crezi că ești în siguranță? Patru canale ascunse de scurgere și un test pe o singură pagină
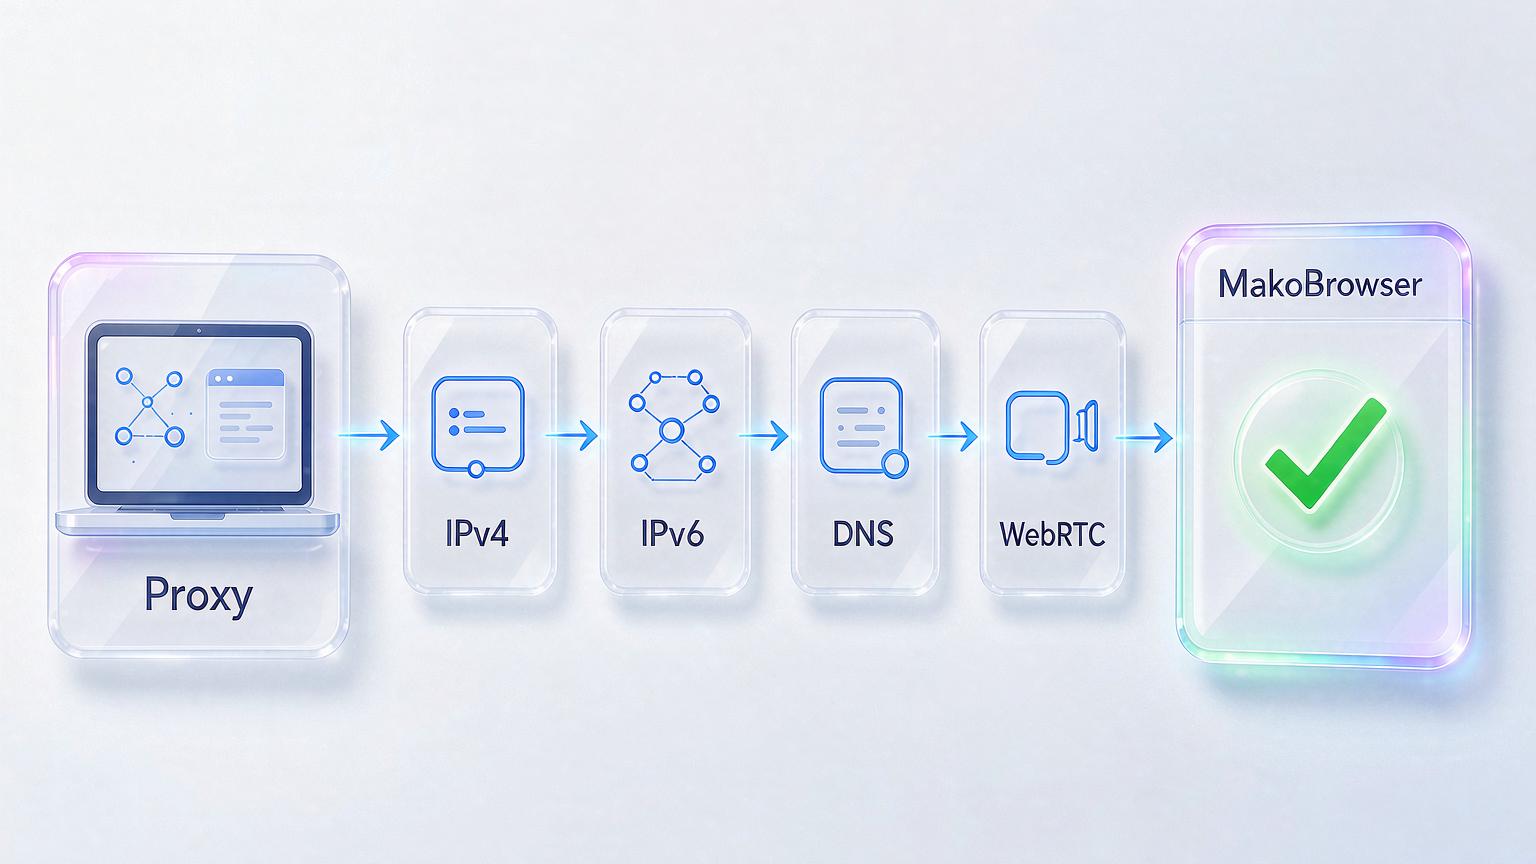
Mai întâi esențialul: un proxy activ nu înseamnă că IP-ul tău real este cu adevărat ascuns. Adresa ta poate scăpa pe patru canale — chiar conexiunea, IPv6, rezolvarea DNS și WebRTC. Dacă rămâne deschis oricare unul, site-ul pe care îl vizitezi mai poate afla unde ești de fapt. Vestea bună: pentru verificare nu ai nevoie de cinci sau șase unelte. O singură pagină web acoperă totul în 30 de secunde, iar reparațiile intră într-o listă scurtă. Articolul acesta urmează ordinea „ce verific, cum verific, cum repar" și se încheie cu o rutină lunară de 30 de secunde pentru configurări multi-cont.
Ce este, de fapt, o scurgere de IP: patru canale, mai multe decât crezi
O scurgere de IP înseamnă că crezi că traficul merge prin proxy, în timp ce IP-ul tău real sau cererile DNS ajung pe site pe altă cale. Rolul proxy-ului și al VPN-ului este să înlocuiască adresa reală cu alta, dar sistemul are mai mult de un drum care o poate trăda:
- Revenire la rețeaua locală la deconectare. Dacă VPN-ul cade chiar și o jumătate de secundă, traficul revine discret la rețeaua ta locală, iar IP-ul real aterizează direct în logurile site-ului țintă.
- DNS pe drumul vechi. Cererile browserului pot trece prin proxy, dar rezolvarea domeniilor folosește în continuare DNS-ul implicit al sistemului — furnizorul vede fiecare domeniu pe care îl cauți.
- WebRTC deschide o cale paralelă. Acest protocol, creat pentru apeluri audio și video, poate stabili o conexiune directă care ocolește proxy-ul, iar o singură pagină de JavaScript îți citește adresa locală.
- Ușa din spate a IPv6. Majoritatea proxy-urilor preiau doar IPv4. Ajunge ca site-ul să încarce o resursă IPv6, iar adresa reală iese pe canalul pe care nu-l supraveghează nimeni.
Cele patru canale sunt altceva decât coerența amprentei: scurgerea expune chiar adresa, incoerența înseamnă că parametrii tăi se contrazic. Chiar și cel mai coerent mediu pică în momentul în care adresa curge.
Testarea celor patru canale pe o pagină: pași și interpretarea rezultatelor
Notează mai întâi linia de bază reală, apoi pornește protecția și compară punct cu punct — dacă IP-ul real sau furnizorul real apare oriunde pe pagină, e o scurgere.
Pasul 1: notează linia de bază. Oprește proxy-ul și VPN-ul, deschide ipleak.net și scrie adresa IP și ISP-ul (furnizorul) afișate sus — acela este „adevăratul tău personaj" pe care îl supraveghem.
Pasul 2: pornește protecția. Conectează proxy-ul sau VPN-ul și reîncarcă aceeași pagină.
Pasul 3: verifică fiecare coloană. Parcurge toate cele patru blocuri: adresa IP, adresele DNS, WebRTC și IPv6. Criteriul de promovare e o singură linie: toate coloanele arată adresa proxy-ului ales, iar IP-ul și ISP-ul reale din linia de bază nu apar nicăieri.
Trei erori frecvente de interpretare: browserul a scos din cache o pagină veche (redeschide în fereastră incognito), o sesiune autentificată a dus cu ea date reale (deloghează-te din conturile de platformă înainte de test), iar fusul orar al ceasului de sistem nu se potrivește cu locația proxy-ului (asta e coerența amprentei, cel mai bine verificată împreună cu pagina de test). Dacă găsești o scurgere, reverifică pe browserleaks.com sau iphey.com ca să excludi un fals alarma al instrumentului.
Cine ar trebui să facă teste de scurgere la program fix
Testul de scurgere ca rutină îl tratează cei care au pus interese reale pe conturile lor. Vezi dacă te afli pe listă:
- Streameri și jucători competitivi — dacă IP-ul real e prins în plină transmisiune, DDoS-ul vine în secunda următoare.
- Creatori de conținut — un IP scurs e primul pas spre aflarea identității; cu cât audiența e mai mare, cu atât motivația e mai puternică.
- Agenții de publicitate — IP-ul real al unui client amestecat în 25 de conturi, platforma le leagă și interzice tot lotul.
- Vânzători cu rețele de magazine — mai multe magazine legate de același IP real înseamnă suspendare și fonduri înghețate în același timp.
- Echipe de colectare a datelor — sistemele antitob arată exact IP-urile reale care se scurg din tunelurile proxy; o singură scurgere și toată sarcina e pierdută.
Elementul comun e clar: costul unei scurgeri nu e „îngrijorare pentru confidențialitate", ci întreruperi, interdicții, bani și clienți.
Checklist-ul de reparație pentru fiecare tip de scurgere
Fiecare tip de scurgere are remediu. Uneltele sunt ușor de găsit; greu e să confirmi că sunt chiar pornite.
- Revenire la deconectare: pornește kill switch-ul VPN-ului. Taie rețeaua în clipa în care VPN-ul cade, iar IP-ul real nu apucă să iasă la suprafață. Opțiunile centrate pe confidențialitate precum Mullvad, Proton VPN și IVPN sunt cunoscute pentru audituri, iar produsele de masă ca NordVPN, ExpressVPN și Surfshark au și ele funcția — atenție, la mulți clienți vine oprită din fabrică; intră în setări și verifică.
- Scurgere DNS: treci la DNS criptat; pe margine oprește și furnizorul să-ți citească interogările. Pentru viteză, Cloudflare 1.1.1.1; pentru filtrare de securitate, Quad9; pentru control fin pe dispozitive, NextDNS.
- Ușa din spate a IPv6: ori treci la un VPN cu protecție explicită contra scurgerilor IPv6, ori dezactivezi IPv6 direct în placa de rețea — a doua variantă ia un minut și funcționează imediat.
- WebRTC: se rezolvă în browser. În Firefox se dezactivează în about:config, în Chrome e nevoie de extensie; dacă nu vrei să te chinui cu setările, treci la un browser care limitează WebRTC din start.
Multi-cont: înglobează protecția contra scurgerilor în profil, apoi o verificare lunară de 30 de secunde
Cu cât ai mai multe conturi, cu atât verificarea manuală unul câte unul devine nerealistă — alinierea proxy, DNS și WebRTC la nivelul profilului de browser este singura cale durabilă. Cu combinația VPN plus schimbare de DNS plus extensii, fiecare cont cere propriul montaj, iar o setare uitată e un canal deschis. Pe asta se sprijină browserele antidetecție precum MakoBrowser: totul se configurează o dată la nivel de profil — fiecare profil legat de propriul proxy, cu DNS și WebRTC aliniate per profil. Orice profil ai deschide, site-ul vede doar ieșirea de rețea a acelei identități, iar profilurile nu se ating niciodată.
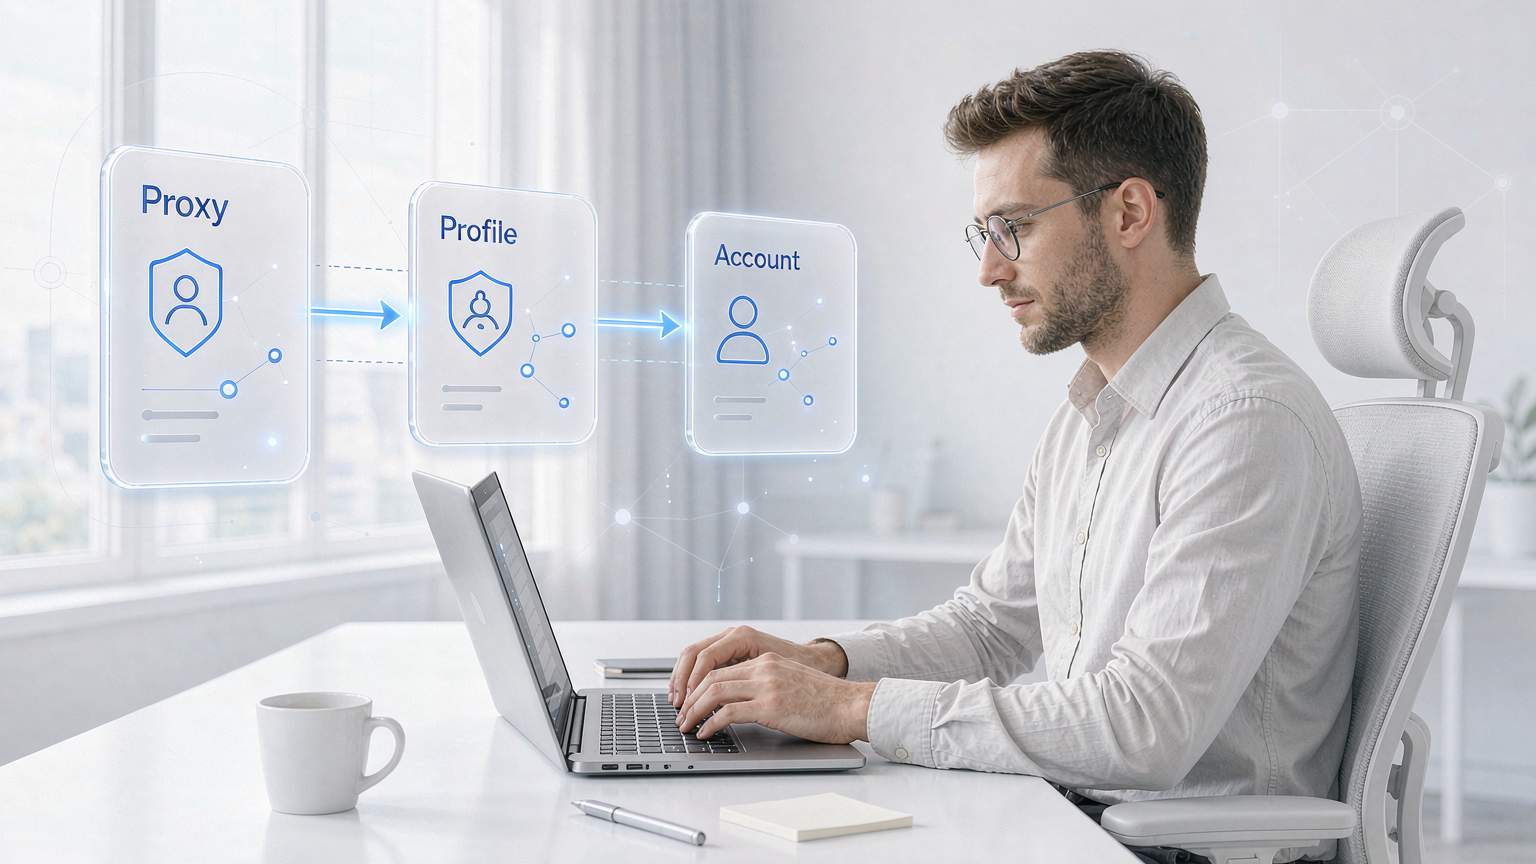
Fluxul complet multi-cont a fost acoperit în articolul despre operațiunile zilnice cu un browser antidetecție; aici repetă un singur lucru: izolarea canalelor este fundația întregului proces. După ce creezi un profil, nu te grăbi să-l folosești — rulează pagina de test o dată în interiorul profilului după cei trei pași de mai sus și abia când totul e verde începe încălzirea conturilor.
Pentru întreținerea zilnică ajunge o listă de 30 de secunde:
- Conectează proxy-ul, deschide pagina de test.
- Confirmă: fără IP real, fără ISP real, IPv6 curat, WebRTC curat.
- Confirmă că kill switch-ul și DNS-ul criptat sunt încă pornite.
- După o actualizare de sistem, de browser sau o schimbare de rețea, mai fă o verificare.
Dacă vrei să îngrijești fiecare canal de mână, se poate și așa; dacă vrei să sari peste configurarea punct cu punct, descarcă MakoBrowser și închide toate canalele de scurgere dintr-un foc, în fiecare profil.
Întrebări frecvente
Cum îmi dau seama dacă am scurgere de IP?
Cel mai rapid: cu proxy-ul oprit, deschide ipleak.net și notează IP-ul și ISP-ul reale. Pornește proxy-ul și reîncarcă pagina. Dacă adresa reală sau furnizorul real apare în orice coloană, e o scurgere. Toată verificarea durează sub un minut.
Un VPN cu kill switch elimină scurgerile?
Kill switch-ul acoperă un singur scenariu: clipa în care VPN-ul cade. DNS, WebRTC și IPv6 sunt trei canale independente pe care protecția de deconectare nu le atinge — fiecare cere propria reparare.
Trebuie să retestez după schimbarea rețelei?
Da. O rețea nouă înseamnă un router nou și setări DNS noi, iar DNS-ul criptat configurat mai demult poate înceta să funcționeze. Un test după fiecare schimbare de rețea; restul timpului, rutina lunară e suficientă.
Un browser antidetecție poate preveni scurgerile de IP?
Un browser antidetecție matur aliniază proxy, DNS și WebRTC la nivel de profil, deci suprafața de scurgere e mult mai mică decât la combinația „VPN plus browser". Dar niciun instrument nu e permis fără verificare — rulează pagina de test într-un profil nou înainte de a-l pune în lucru.


