Думаете, новый IP означает безопасность? Четыре скрытых канала утечки и проверка на одной странице
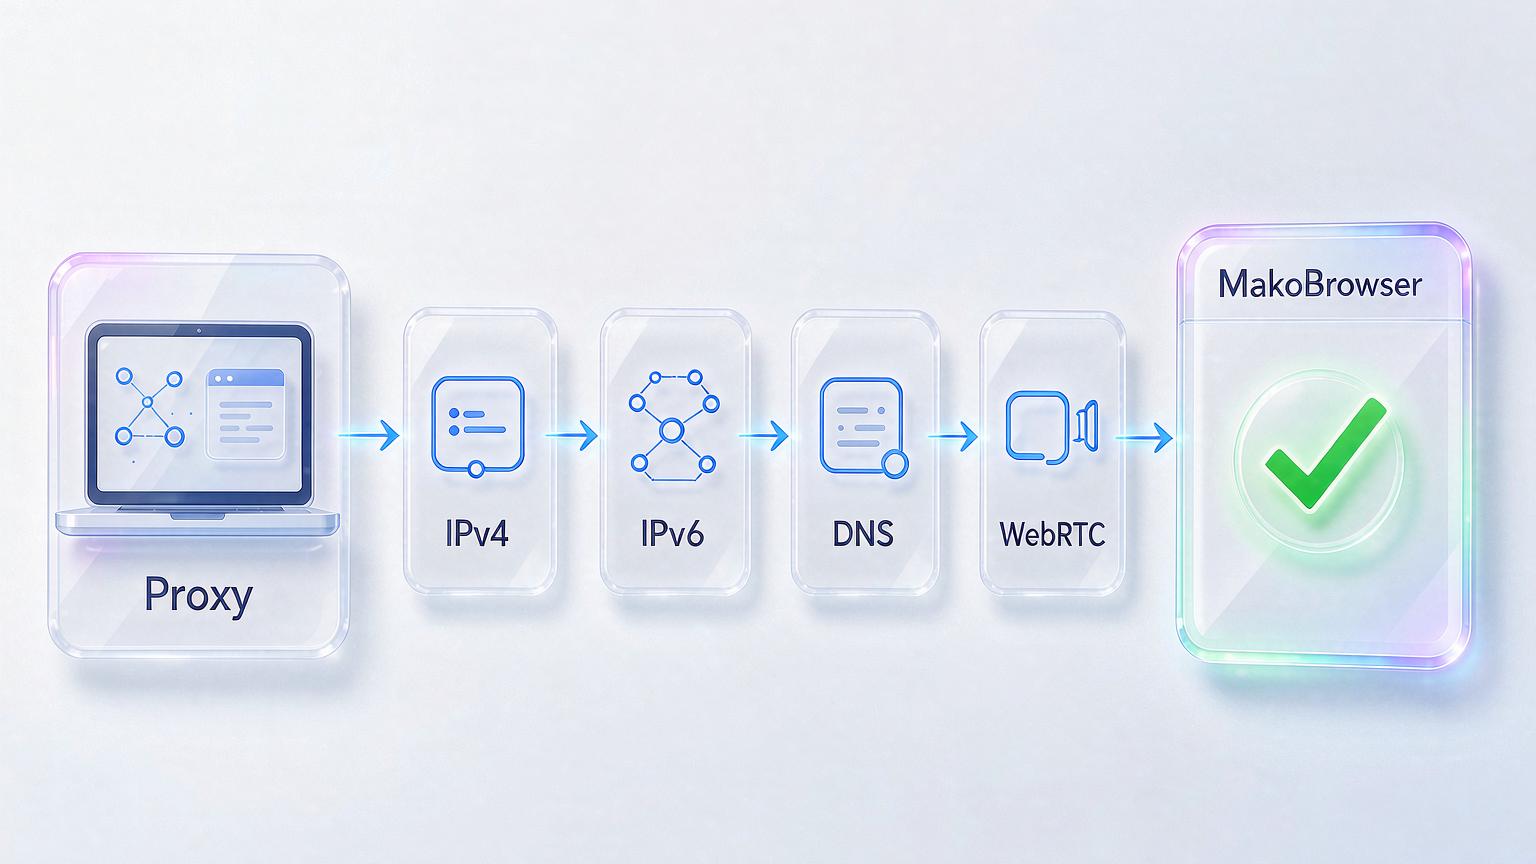
Сначала главное: включённый прокси ещё не значит, что реальный IP действительно скрыт. Адрес может вытечь по четырём каналам — само соединение, IPv6, DNS-резолвинг и WebRTC. Если хоть один не закрыт, сайт, который вы открываете, может узнать, откуда вы на самом деле. Хорошая новость: для проверки не нужны пять-шесть инструментов. Одна страница закрывает всё за 30 секунд, а исправления умещаются в короткий список. В статье — что проверять, как проверять и как исправлять, а в конце — 30-секундная месячная рутина для мультиаккаунт-сетапов.
Что такое утечка IP на самом деле: четыре канала, больше, чем кажется
Утечка IP — это когда вам кажется, что трафик идёт через прокси, а реальный IP или DNS-запросы доходят до сайта другим путём. Задача прокси и VPN — подменить реальный адрес другим, но в системе не одна дорога, которая может его выдать:
- Откат при обрыве соединения. Если VPN отвалился хотя бы на полсекунды, трафик тихо уходит в локальную сеть, и реальный IP прямиком попадает в логи целевого сайта.
- DNS идёт старой дорогой. Запросы браузера могут идти через прокси, но домены по-прежнему резолвит системный DNS по умолчанию — провайдер видит, какие сайты вы запрашиваете.
- WebRTC прокладывает боковой канал. Этот протокол, созданный для аудио- и видеозвонков, умеет устанавливать прямое соединение в обход прокси, и одна страница на JavaScript способна прочитать ваш локальный адрес.
- Чёрный ход IPv6. Большинство прокси перехватывают только IPv4. Сайту достаточно подгрузить IPv6-ресурс — и реальный адрес уходит по каналу, за которым никто не следит.
Эти четыре канала — не то же самое, что согласованность отпечатка: утечка раскрывает сам адрес, а рассинхрон означает, что параметры противоречат друг другу. Даже идеально согласованная среда отправляется в бан, как только утекает адрес.
Проверка всех четырёх каналов на одной странице: шаги и как читать результат
Сначала зафиксируйте реальную базовую линию, потом включите защиту и сверяйте по пунктам — если реальный IP или реальный провайдер появился где угодно на странице, это утечка.
Шаг 1: базовая линия. Выключите прокси и VPN, откройте ipleak.net и запишите IP-адрес и ISP (провайдера) вверху страницы — это и есть «настоящий вы», за которым следим.
Шаг 2: включите защиту. Подключите прокси или VPN и обновите ту же страницу.
Шаг 3: проверьте каждую панель. Пройдитесь по всем четырём блокам: IP-адрес, DNS-адреса, WebRTC и IPv6. Критерий годности один: все панели показывают выбранный адрес прокси, а реальный IP и ISP из базовой линии не встречаются нигде.
Три частых ложных срабатывания: браузер закэшировал старую страницу (переоткройте в инкогнито), залогиненная сессия выдала реальные данные (разлогиньтесь на платформах перед проверкой), системные часы не совпадают по часовому поясу с локацией прокси (это уже вопрос согласованности отпечатка, лучше смотреть вместе со страницей теста). Если утечка нашлась, перепроверьте на browserleaks.com или iphey.com, чтобы исключить ложную тревогу самого инструмента.
Кому нужно проверять утечки по расписанию
Проверять утечки как рутину нужно тем, у кого на счету стоят реальные ставки — их аккаунты. Проверьте, нет ли вас в списке:
- Стримеры и киберспортсмены — если реальный IP поймают посреди трансляции, DDoS-обрыв случится в ту же секунду.
- Контент-мейкеры — утёкший IP — первый шаг к деанонимизации, и чем больше аудитория, тем сильнее мотивация.
- Арбитражники и агентства — реальный IP одного клиента в 25 аккаунтах, платформа связывает их и банит всю пачку.
- Селлеры магазинных сетей — несколько магазинов, связанных одним реальным IP, означают одновременно блокировку и заморозку средств.
- Команды парсинга — антибот-системы специально ловят реальный IP, вытекающий из прокси-туннелей; одна утечка — и вся задача насмарку.
Общее у всех одно: цена утечки не «тревога о приватности», а обрывы, баны, деньги и клиенты.
Чеклист исправлений для каждого типа утечки
У каждого типа утечки есть своё лекарство. Инструменты найти легко; сложно убедиться, что они действительно включены.
- Откат при обрыве: включите kill switch в VPN. Он режет сеть в момент падения VPN, и реальный IP не успевает показаться. Приватно-ориентированные варианты вроде Mullvad, Proton VPN и IVPN известны аудитами, а флагманы типа NordVPN, ExpressVPN и Surfshark тоже умеют это — учтите, у многих клиентов функция по умолчанию выключена, зайдите в настройки и проверьте.
- Утечка DNS: перейдите на шифрованный DNS — заодно провайдер перестанет читать ваши запросы. Для скорости Cloudflare 1.1.1.1, для фильтрации угроз Quad9, для тонкой настройки по устройствам — NextDNS.
- Чёрный ход IPv6: либо VPN с явной защитой от утечек IPv6, либо прямое отключение IPv6 в сетевом адаптере — второй вариант делается за минуту и работает сразу.
- WebRTC: решается на уровне браузера. В Firefox отключается в about:config, в Chrome понадобится расширение; если не хочется возиться с настройками — возьмите браузер, который ограничивает WebRTC по умолчанию.
Мультиаккаунт: защита от утечек внутри профилей и 30-секундная проверка раз в месяц
Чем больше аккаунтов, тем нереальнее проверять каждый вручную — согласование прокси, DNS и WebRTC на уровне профилей браузера единственный устойчивый путь. Связка «VPN + смена DNS + расширения» требует сборки под каждый аккаунт, и один пропущенный пункт — один открытый канал. На этом построены антидетект-браузеры вроде MakoBrowser: всё настраивается один раз на уровне профиля — каждый профиль привязан к своему прокси, DNS и WebRTC согласованы внутри профиля. Какой профиль открыли, такой сетевой выход и видит сайт, профили между собой не пересекаются.
Общий воркфлоу мультиаккаунта мы разбирали в статье про ежедневные операции в антидетект-браузере; здесь повторим одно: изоляция каналов — фундамент того процесса. Создав профиль, не спешите им пользоваться — прогоните страницу теста внутри профиля по трём шагам выше и начинайте прогрев только когда всё зелёное.
Для ежедневного обслуживания хватает 30-секундного чеклиста:
- Подключите прокси и откройте страницу теста.
- Убедитесь: нет реального IP, нет реального ISP, IPv6 чист, WebRTC чист.
- Убедитесь, что kill switch и шифрованный DNS всё ещё включены.
- После обновления системы, браузера или смены сети — дополнительная проверка.
Если хотите поддерживать каждый канал руками — пожалуйста; если хотите сэкономить время на настройках, скачайте MakoBrowser и закройте все каналы утечки один раз внутри каждого профиля.
Частые вопросы
Как понять, есть ли у меня утечка IP?
Самый быстрый способ: с выключенным прокси откройте ipleak.net и запишите реальный IP и ISP. Включите прокси и обновите страницу. Если реальный адрес или провайдер появился в любой панели — это утечка. Вся проверка занимает меньше минуты.
Разве VPN с kill switch не исключает утечки?
Kill switch закрывает только один сценарий: мгновение обрыва VPN. DNS, WebRTC и IPv6 — три независимых канала, защита от обрыва их не касается, каждый чинится отдельно.
Нужно ли перепроверять после смены сети?
Да. Новая сеть — это новый роутер и новые настройки DNS, и настроенный ранее шифрованный DNS может перестать работать. После смены сети — одна проверка, в остальное время достаточно месячной рутины.
Может ли антидетект-браузер предотвратить утечки IP?
Зрелый антидетект-браузер согласует прокси, DNS и WebRTC на уровне профиля, поэтому поверхность утечки намного меньше, чем у связки «VPN + браузер». Но ни один инструмент не освобождает от проверки — прогоните тест в новом профиле, прежде чем запускать его в работу.


