Yeni IP aldım diye güvende misiniz? Dört gizli sızıntı kanalı ve tek sayfalık test
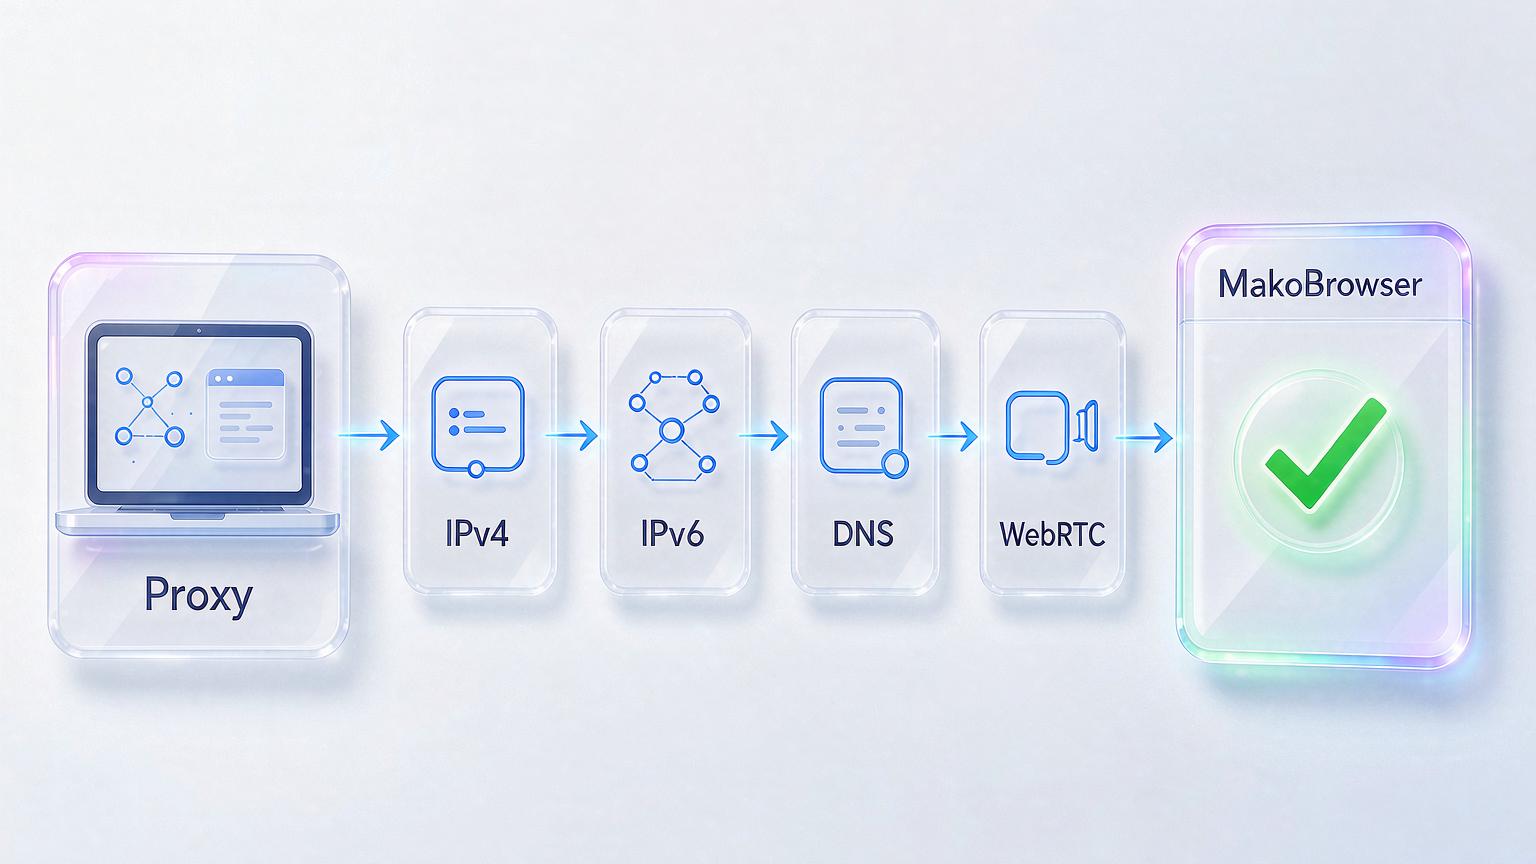
Önce özet: proxy açıkken gerçek IP'nizin gizlendiği anlamına gelmez. Adresiniz dört kanaldan kaçabilir — bağlantının kendisi, IPv6, DNS çözümlemesi ve WebRTC. Tek biri bile açık kalırsa ziyaret ettiğiniz site gerçek konumunuzu görmeyi sürdürebilir. İyi haber şu: kontrol için beş altı araca ihtiyaç yok. Tek bir web sayfası her şeyi 30 saniyede tarar, düzeltmeler de hazır bir listeye sığar. Bu yazı "neye bakılır, nasıl bakılır, nasıl düzeltilir" sırasını izler ve çoklu hesap kurulumları için ayda 30 saniyelik bir rutinle biter.
IP sızıntısı aslında nedir: sanılandan fazla, dört kanal
IP sızıntısı, trafiğin proxy'den geçtiğini sanırken gerçek IP'nizin ya da DNS isteklerinizin başka bir yoldan siteye ulaşmasıdır. Proxy ve VPN'in görevi gerçek adresinizi bir başkasıyla değiştirmektir; ama sistemde onu ele veren birden fazla yol vardır:
- Bağlantı kesilince geri düşme. VPN yarım saniye bile kopsa, trafik sessizce yerel ağınıza döner ve gerçek IP doğrudan hedef sitenin günlüklerine düşer.
- DNS'in eski yolu kullanması. Tarayıcının istekleri proxy'den geçebilir ama alan adı çözümlemesi hâlâ sistemin varsayılan DNS'ini kullanır; operatör hangi alan adlarına baktığınızı görür.
- WebRTC'nin yan yol açması. Sesli ve görüntülü aramalar için tasarlanan bu protokol proxy'yi dolayıp doğrudan bağlantı kurabilir ve tek sayfalık bir JavaScript yerel adresinizi okuyabilir.
- IPv6'nın arka kapısı. Çoğu proxy yalnızca IPv4'ü devralır. Site bir IPv6 kaynağı yüklediği anda gerçek adresiniz kimsenin beklemediği kanaldan dışarı sızar.
Bu dört kanal parmak izi tutarlılığından farklı bir şey: sızıntı adresin kendisini ele verir; tutarsızlık ise parametrelerinizin birbiriyle çelişmesidir. Ortam ne kadar tutarlı olursa olsun adres sızdığı anda geçersiz sayılır.
Dört kanalı tek sayfada test etmek: adımlar ve sonuçları okuma
Önce gerçek temel değerlerinizi not edin, sonra korumayı açıp tek tek karşılaştırın — sayfada herhangi bir yerde gerçek IP ya da gerçek operatör görünüyorsa sızıntı var demektir.
1. adım: temel değerleri kaydedin. Proxy ve VPN'i kapatın, ipleak.net'i açın ve sayfanın üstünde gösterilen IP adresi ile ISP'yi (operatör) not edin — izleyeceğimiz "gerçek ben" budur.
2. adım: korumayı açın. Proxy'ye ya da VPN'e bağlanın ve aynı sayfayı yenileyin.
3. adım: her sütunu tek tek kontrol edin. Dört bloğun tamamını tarayın: IP adresi, DNS adresleri, WebRTC ve IPv6. Geçme ölçütü tek cümle: tüm sütunlar seçtiğiniz proxy adresini gösterir ve temeldeki gerçek IP ile ISP hiçbir yerde görünmez.
Sık görülen üç yanlış teşhis: tarayıcının eski sayfayı önbellekten getirmesi (gizli pencerede yeniden açın), oturum açıklığın gerçek bilgileri taşıması (testten önce platform hesaplarından çıkış yapın) ve sistem saatinin saat diliminin proxy konumuyla uyuşmaması (bu parmak izi tutarlılığı sorunudur; test sayfasıyla birlikte bakmak daha sağlıklıdır). Sızıntı bulursanız, test aracının yanlış alarmını elemek için browserleaks.com veya iphey.com üzerinde çapraz doğrulayın.
Kimler sızıntı testini rutin olarak yapmalı
Sızıntı testini rutin iş haline getirmesi gerekenler, gerçek çıkarlarını hesaplara dayayanlardır. Listede olup olmadığınıza bakın:
- Yayıncılar ve rekabetçi oyuncular — yayın ya da maç ortasında gerçek IP yakalanırsa DDoS kesintisi bir saniye sonra kapıda olur.
- İçerik üreticileri — sızan IP, kimliğin tespit edilmesinin ilk adımıdır; takipçi büyüdükçe motivasyon büyür.
- Reklam yöneticileri — bir müşterinin gerçek IP'si 25 hesaba karışır, platform bağlantı kurup tüm partiyi yasaklar.
- Sınır ötesi mağaza ağı satıcıları — birden çok mağaza tek gerçek IP ile bağlanırsa mağaza kapatma ve fon dondurma aynı anda gelir.
- Veri toplama ekipleri — bot karşıtı sistemler özellikle proxy tünelinden sızan gerçek IP'yi kollar; tek sızıntı tüm görevi çöpe çevirir.
Ortak nokta açık: sızıntının bedeli "gizlilik kaygısı" değil; kopuşlar, yasaklı hesaplar, para ve müşteriler.
Her sızıntı türü için düzeltme listesi
Her sızıntı türünün kendi ilacı var. Araçları bulmak kolay; zor olan, gerçekten açık olduğunu doğrulamaktır.
- Kopunca geri düşme: VPN'inizin kill switch'ini açın. VPN düştüğü anda ağı keser, gerçek IP'nin ortaya çıkmasına fırsat kalmaz. Mullvad, Proton VPN ve IVPN gibi gizlilik odaklı seçenekler bağımsız denetimleriyle bilinir; NordVPN, ExpressVPN ve Surfshark gibi ana akım ürünlerde de bu özellik var — dikkat, pek çok istemcide varsayılan olarak kapalı gelir; ayarlara girip durumunu onaylayın.
- DNS sızıntısı: şifreli DNS'e geçin; operatörün sorgularınızı okumasını da engeller. Hız için Cloudflare 1.1.1.1, güvenlik filtresi için Quad9, cihaz bazında ince kontrol için NextDNS'e bakın.
- IPv6'nın arka kapısı: ya IPv6 sızıntı korumasını açıkça destekleyen bir VPN'e geçin ya da IPv6'yı ağ bağdaştırıcısından doğrudan kapatın — ikincisi bir dakika sürer ve anında etkili olur.
- WebRTC: tarayıcı tarafında çözülür. Firefox'ta about:config üzerinden kapatılır, Chrome'da uzantı gerekir; ayarlarla uğraşmak istemiyorsanız varsayılan olarak WebRTC'yi kısıtlayan bir tarayıcıya geçin.
Çoklu hesap: sızıntı önlemini profilin içine gömün, sonra ayda 30 saniyelik kontrol yapın
Hesap sayısı arttıkça tek tek elle kontrol etmek gerçekçi olmaz; proxy, DNS ve WebRTC hizalamasını tarayıcı profili düzeyine gömmek sürdürülebilir tek yoldur. VPN artı DNS değişikliği artı tarayıcı uzantısı kombinasyonunda her hesap için ayrı montaj gerekir ve tek unutulan ayar açık bir kanal demektir. MakoBrowser gibi antiteddit tarayıcılarının mantığı budur: her şey profil düzeyinde bir kez kurulur — her profil kendi proxy'sine bağlı, DNS ve WebRTC profil bazında hizalı. Hangi profili açarsanız site yalnızca o kimliğin ağ çıkışını görür, profiller birbirine karışmaz.
Çoklu hesap iş akışının bütün resmi, antiteddit tarayıcı günlük kullanımı yazısında ayrıntılı anlatılmıştı; burada tek cümle yeter: kanal izolasyonu o akışın temelidir. Profil oluşturduktan sonra hemen kullanmaya kalkmayın — yukarıdaki üç adımı profilin içinde bir kez uygulayın, her şey yeşile döndükten sonra hesap ısıtmaya başlayın.
Günlük bakım için 30 saniyelik bir liste yeter:
- Proxy'ye bağlanın, test sayfasını açın.
- Gerçek IP yok, gerçek ISP yok, IPv6 temiz, WebRTC temiz olduğunu onaylayın.
- Kill switch ve şifreli DNS'in hâlâ açık olduğunu onaylayın.
- Sistem güncellemesi, tarayıcı güncellemesi ya da ağ değişikliğinden sonra ek bir kontrol yapın.
Bu kanalları elle tek tek yönetmeyi planlıyorsanız tamam; ayar ayar vakit kaybetmek istemiyorsanız MakoBrowser'ı indirin, her profilin içinde tüm sızıntı kanallarını tek seferde kapatın.
Sıkça sorulan sorular
IP sızıntım olup olmadığını nasıl anlarım?
En hızlı yol: proxy kapalıyken ipleak.net'i açın ve gerçek IP ile ISP'nizi not edin. Proxy'yi açıp sayfayı yenileyin. Gerçek adres ya da gerçek operatör herhangi bir sütunda görünüyorsa sızıntı vardır. Bütün kontrol bir dakikadan kısa sürer.
Kill switch'li VPN sızıntıyı tamamen önler mi?
Kill switch yalnızca tek senaryoyu kapatır: VPN'in koptuğu an. DNS, WebRTC ve IPv6 kopma korumasının dokunmadığı üç bağımsız kanaldır; her biri ayrı çözüm ister.
Ağ değiştirdikten sonra yeniden test etmeli miyim?
Evet. Yeni ağ, yeni yönlendirici ve yeni DNS ayarları demektir; önceden kurduğunuz şifreli DNS çalışmayı bırakabilir. Ağ her değiştiğinde bir test yapın, kalan zamanda aylık rutin yeter.
Antiteddit tarayıcı IP sızıntısını önleyebilir mi?
Olgun bir antiteddit tarayıcı proxy, DNS ve WebRTC'yi profil düzeyinde hizalar; sızıntı yüzeyi "VPN + tarayıcı" kombinasyonundan çok daha küçüktür. Ama hiçbir araç testten muafiyet belgesi değildir — yeni profili işe koşmadan önce içinde bir kez test sayfasını çalıştırın.


