Думали, зміна IP робить вас безпечним? Чотири приховані канали витоку й перевірка на одній сторінці
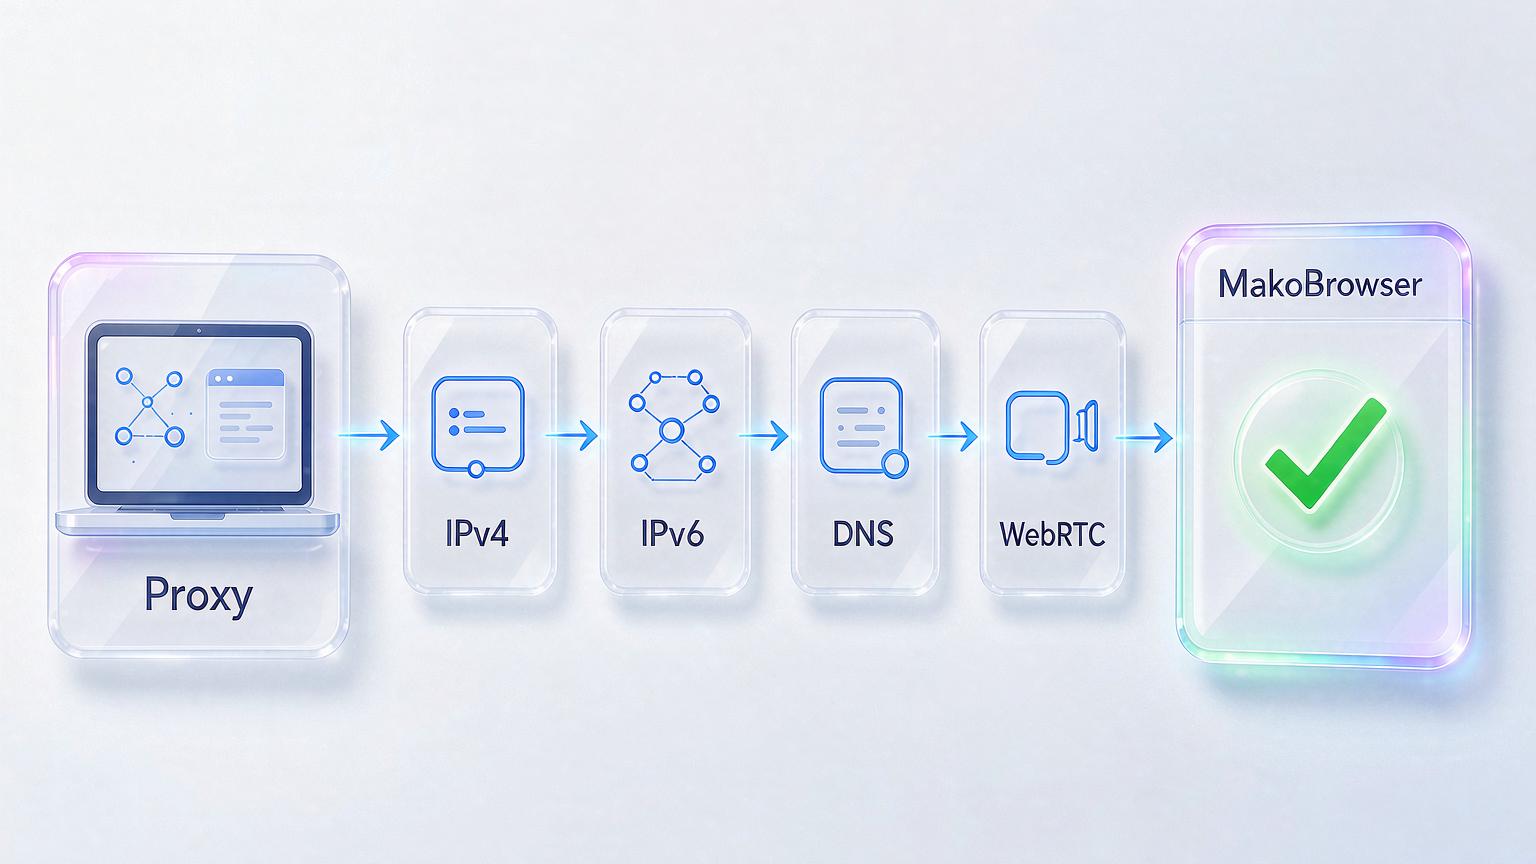
Спочатку головне: увімкнений проксі ще не означає, що справжній IP справді прихований. Адреса може витекти чотирма каналами — саме з'єднання, IPv6, DNS-резолвінг і WebRTC. Якщо хоч один не закритий, сайт, який ви відкриваєте, може дізнатися, звідки ви насправді. Хороша новина: для перевірки не потрібні п'ять-шість інструментів. Одна сторінка покриває все за 30 секунд, а виправлення вміщаються в короткий список. У статті — що перевіряти, як перевіряти і як виправляти, а в кінці — 30-секундна місячна рутина для мультиакаунт-сетапів.
Що таке витік IP насправді: чотири канали, більше, ніж здається
Витік IP — це коли вам здається, що трафік іде через проксі, а справжній IP або DNS-запити доходять до сайту іншим шляхом. Завдання проксі та VPN — підмінити справжню адресу іншою, але в системі не одна дорога, яка може її видати:
- Відкат при обриві з'єднання. Якщо VPN відвалився хоча б на пів секунди, трафік тихо йде в локальну мережу, і справжній IP прямо потрапляє в логи цільового сайту.
- DNS іде старою дорогою. Запити браузера можуть іти через проксі, але домени резолвить системний DNS за замовчуванням — провайдер бачить, які сайти ви запитуєте.
- WebRTC прокладає бічний канал. Цей протокол, створений для аудіо- та відеозвінків, уміє встановлювати пряме з'єднання в обхід проксі, і одна сторінка на JavaScript здатна прочитати вашу локальну адресу.
- Чорний хід IPv6. Більшість проксі перехоплюють лише IPv4. Сайту достатньо підвантажити IPv6-ресурс — і справжня адреса йде каналом, за яким ніхто не стежить.
Ці чотири канали — не те саме, що узгодженість відбитка: витік розкриває саму адресу, а розсинхрон означає, що параметри суперечать одне одному. Навіть ідеально узгоджене середовище летить у бан, щойно адреса витікає.
Перевірка всіх чотирьох каналів на одній сторінці: кроки та читання результату
Спочатку зафіксуйте справжню базову лінію, потім увімкніть захист і звіряйте по пунктах — якщо справжній IP або справжній провайдер з'явився будь-де на сторінці, це витік.
Крок 1: базова лінія. Вимкніть проксі та VPN, відкрийте ipleak.net і запишіть IP-адресу та ISP (провайдера) вгорі сторінки — це і є «справжній ви», за яким стежимо.
Крок 2: увімкніть захист. Підключіть проксі або VPN і оновіть ту саму сторінку.
Крок 3: перевірте кожну панель. Пройдіться по всіх чотирьох блоках: IP-адреса, DNS-адреси, WebRTC та IPv6. Критерій придатності один: усі панелі показують обрану адресу проксі, а справжній IP і ISP з базової лінії не зустрічаються ніде.
Три часті хибні спрацювання: браузер закешував стару сторінку (пере відкрийте в інкогніто), залогінена сесія видала реальні дані (вийдіть з акаунтів платформ перед перевіркою), системний годинник не збігається за часовим поясом із локацією проксі (це вже питання узгодженості відбитка, краще дивитися разом зі сторінкою тесту). Якщо витік знайшовся, перепровірте на browserleaks.com або iphey.com, щоб виключити хибну тривогу самого інструменту.
Кому потрібно перевіряти витоки за розкладом
Перевіряти витоки як рутину потрібно тим, у кого на кін стоять реальні ставки — їхні акаунти. Перевірте, чи немає вас у списку:
- Стримери та кіберспортсмени — якщо справжній IP впіймають посеред трансляції, DDoS-обрив станеться в ту ж секунду.
- Контент-мейкери — витікший IP — перший крок до деанонімізації, і що більша аудиторія, то сильніша мотивація.
- Арбітражники та агентства — справжній IP одного клієнта в 25 акаунтах, платформа пов'язує їх і банить усю пачку.
- Селери магазинних мереж — кілька магазинів, з'єднаних одним справжнім IP, означають одночасно блокування та замороження коштів.
- Команди парсингу — антибот-системи спеціально ловлять справжній IP, що витікає з проксі-тунелів; один витік — і вся задача насмарку.
Спільне в усіх одне: ціна витоку не «тривога за приватність», а обриви, бани, гроші та клієнти.
Чекліст виправлень для кожного типу витоку
У кожного типу витоку є своє ліки. Інструменти знайти легко; складно переконатися, що вони справді увімкнені.
- Відкат при обриві: увімкніть kill switch у VPN. Він різе мережу в момент падіння VPN, і справжній IP не встигає показатися. Приватно-орієнтовані варіанти на кшталт Mullvad, Proton VPN та IVPN відомі аудитами, а флагмани типу NordVPN, ExpressVPN і Surfshark теж це вміють — врахуйте, у багатьох клієнтів функція за замовчуванням вимкнена, зайдіть у налаштування та перевірте.
- Витік DNS: перейдіть на шифрований DNS — заодно провайдер перестане читати ваші запити. Для швидкості Cloudflare 1.1.1.1, для фільтрації загроз Quad9, для тонкого налаштування по пристроях — NextDNS.
- Чорний хід IPv6: або VPN із явним захистом від витоків IPv6, або пряме вимкнення IPv6 у мережевому адаптері — другий варіант робиться за хвилину і працює одразу.
- WebRTC: вирішується на рівні браузера. У Firefox відключається в about:config, у Chrome потрібне розширення; якщо не хочеться возитися з налаштуваннями — візьміть браузер, який обмежує WebRTC за замовчуванням.
Мультиакаунт: захист від витоків всередині профілів та 30-секундна перевірка раз на місяць
Що більше акаунтів, то нереальніше перевіряти кожен вручну — узгодження проксі, DNS і WebRTC на рівні профілів браузера єдиний стійкий шлях. Зв'язка «VPN + зміна DNS + розширення» вимагає складання під кожен акаунт, і один пропущений пункт — один відкритий канал. На цьому побудовані антидетект-браузери на кшталт MakoBrowser: все налаштовується один раз на рівні профілю — кожен профіль прив'язаний до свого проксі, DNS і WebRTC узгоджені всередині профілю. Який профіль відкрили, такий мережевий вихід і бачить сайт, профілі між собою не перетинаються.
Загальний воркфлоу мультиакаунта ми розбирали в статті про щоденні операції в антидетект-браузері; тут повторимо одне: ізоляція каналів — фундамент того процесу. Створивши профіль, не поспішайте ним користуватися — прогоніть сторінку тесту всередині профілю за трьома кроками вище і починайте прогрів лише коли все зелене.
Для щоденного обслуговування вистачає 30-секундного чекліста:
- Підключіть проксі та відкрийте сторінку тесту.
- Переконайтеся: немає справжнього IP, немає справжнього ISP, IPv6 чистий, WebRTC чистий.
- Переконайтеся, що kill switch і шифрований DNS все ще увімкнені.
- Після оновлення системи, браузера або зміни мережі — додаткова перевірка.
Якщо хочете підтримувати кожен канал руками — будь ласка; якщо хочете заощадити час на налаштуваннях, завантажте MakoBrowser і закрийте всі канали витоків один раз всередині кожного профілю.
Часті запитання
Як зрозуміти, чи є в мене витік IP?
Найшвидший спосіб: з вимкненим проксі відкрийте ipleak.net і запишіть справжній IP та ISP. Увімкніть проксі та оновіть сторінку. Якщо справжня адреса або провайдер з'явилися в будь-якій панелі — це витік. Уся перевірка займає менше хвилини.
Хіба VPN із kill switch не виключає витоки?
Kill switch закриває лише один сценарій: мить обриву VPN. DNS, WebRTC та IPv6 — три незалежні канали, захист від обриву їх не торкається, кожен чиниться окремо.
Чи потрібно перепроверяти після зміни мережі?
Так. Нова мережа — це новий роутер і нові налаштування DNS, і налаштований раніше шифрований DNS може перестати працювати. Після зміни мережі — одна перевірка, в решті часу достатньо місячної рутини.
Чи може антидетект-браузер запобігти витокам IP?
Зрілий антидетект-браузер узгоджує проксі, DNS і WebRTC на рівні профілю, тому поверхня витоку набагато менша, ніж у зв'язки «VPN + браузер». Але жоден інструмент не звільняє від перевірки — прогоніть тест у новому профілі, перш ніж запускати його в роботу.


