以为换了 IP 就安全?IP 泄漏的四条暗道与一页检测法
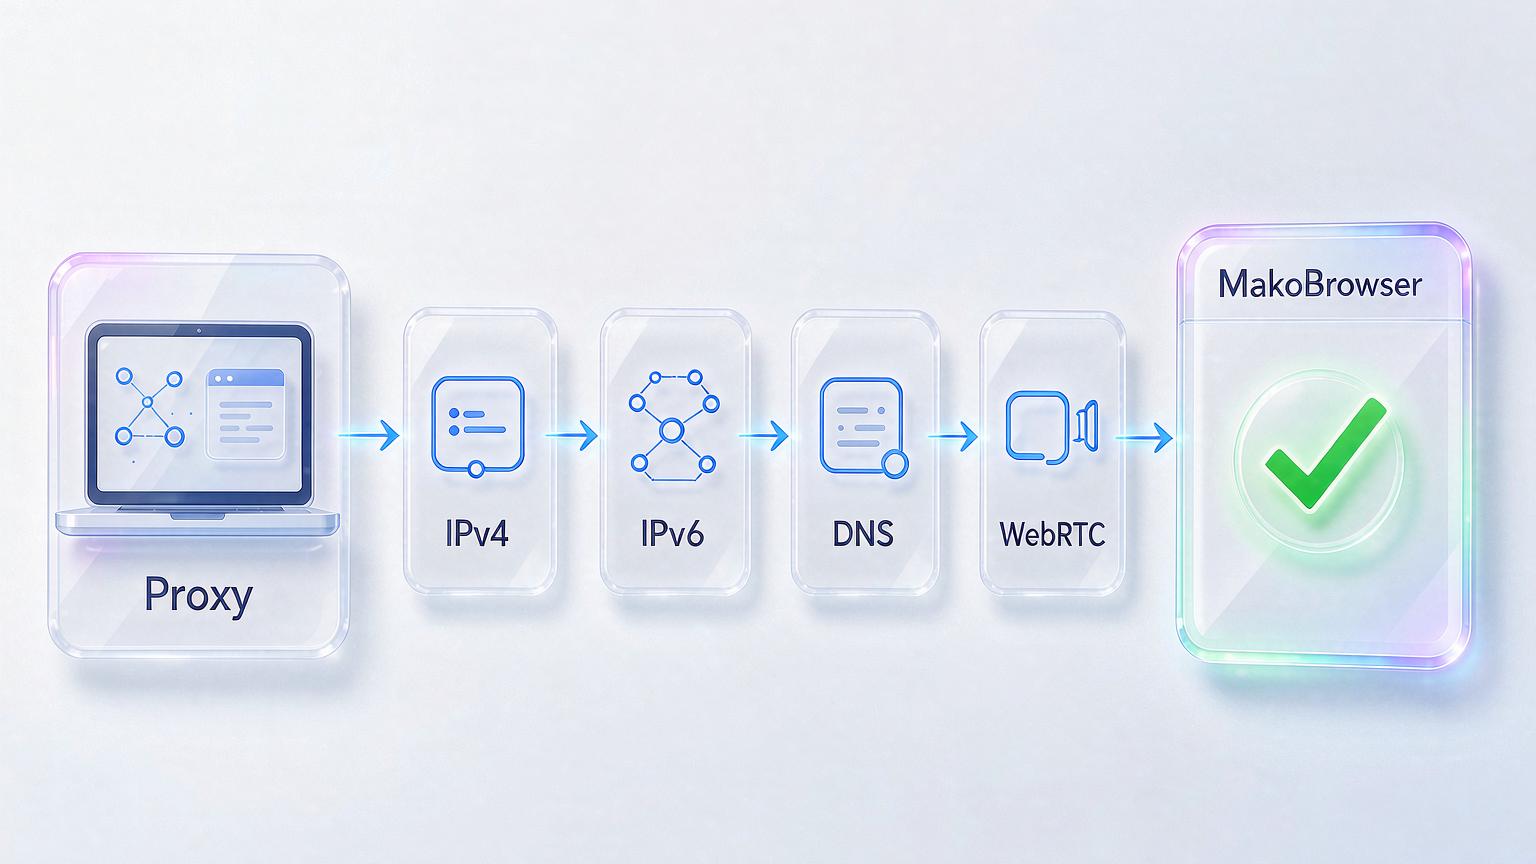
先说结论:开了代理不等于真实 IP 就藏住了。IP 地址会从四条通道漏出去——连接本身、IPv6、DNS 解析、WebRTC,任何一条没堵住,你访问的网站就可能拿到真实地址。好消息是,检测不需要跑五六个工具,一个网页 30 秒全部测完,修复也有现成清单。这篇文章按「查什么、怎么查、怎么修」的顺序走一遍,最后给多账号场景一份每月 30 秒的例行检查表。
IP 泄漏是什么:四条比想象中多的暗道
IP 泄漏指你以为流量走代理,实际真实 IP 或 DNS 请求经其他通道直达了网站。代理和 VPN 的本职是把你真实地址换成另一个,但系统里不止一条路能暴露它:
- 连接掉线回退。VPN 断开哪怕半秒,流量悄悄落回本地网络,真实 IP 直接出现在目标网站日志里。
- DNS 解析走老路。浏览器请求虽然走了代理,域名解析却仍用系统默认 DNS,运营商一侧能看到你查了什么域名。
- WebRTC 另辟通道。这个为音视频通话设计的协议可以绕过代理建立直连,一页 JavaScript 就能读到本地地址。
- IPv6 侧门。多数代理只接管 IPv4,网站加载一个 IPv6 资源,真实地址就顺着这条没人管的通道出去了。
这四条暗道和指纹一致性是两回事:前者是地址本身漏了,后者是各项参数互相打架。环境参数再一致,地址漏了同样一票否决。
一页测清四条通道:检测步骤与判读标准
先把真实基线记下来,再开保护逐项对照,页面上任何位置出现真实 IP 或真实运营商都算泄漏。
第 1 步:记录基线。关掉代理和 VPN,打开 ipleak.net,把页首显示的 IP 地址和 ISP(运营商)抄下来——这就是要盯防的「真身」。
第 2 步:开启保护。连上代理或 VPN,回到同一页刷新。
第 3 步:逐栏核对。IP 地址、DNS 地址、WebRTC、IPv6 四个区块全部扫一遍。合格标准只有一条:所有栏目显示的都是你选定的代理地址,基线里的真实 IP 和 ISP 哪儿都不出现。
常见误判有三个:浏览器缓存了旧页面(用无痕窗口重开)、登录态带出真实信息(检测前退出平台账号)、系统时钟时区与代理位置不符(这个属于指纹一致性问题,配合检测页一起看更稳)。测出泄漏时,换 browserleaks.com 或 iphey.com 交叉确认一遍,排除检测工具误报。
谁最需要定期跑泄漏检测
需要把泄漏检测当例行公事的,都是真实利益押在账号上的人。对照看看你在不在其中:
- 主播与竞技玩家——直播或对局中真实 IP 被抓到,DDoS 掉线就是下一秒的事。
- 内容创作者——泄漏的 IP 是被人肉定位的第一步,粉丝越多动机越强。
- 广告代运营——一个客户的真实 IP 混进 25 个账号里,平台判定关联后整批封禁。
- 跨境店群卖家——多店铺被同一真实 IP 串起来,封店和冻结资金同时发生。
- 数据采集团队——反爬系统专门盯代理隧道里漏出的真实 IP,一次泄漏整个任务作废。
共同点很清楚:泄漏的代价不是「隐私焦虑」,而是掉线、封号、资金和客户。
四类泄漏的修复清单
每类泄漏都有对口的修法,工具不难找,难在确认它真的开着。
- 连接回退:给 VPN 开 kill switch(断网保护)。它会在 VPN 掉线瞬间切断网络,让真实 IP 没机会露头。Mullvad、Proton VPN、IVPN 这类隐私优先的选项以审计记录见长,NordVPN、ExpressVPN、Surfshark 等主流产品也有该功能——注意不少客户端默认关闭,去设置里确认开关状态。
- DNS 泄漏:改用加密 DNS,顺带阻止运营商读取你的解析记录。追求速度用 Cloudflare 1.1.1.1,安全拦截选 Quad9,需要按设备精细控制可以看 NextDNS。
- IPv6 侧门:要么换用明确支持 IPv6 防泄漏的 VPN,要么在网络适配器里直接禁用 IPv6——后者一分钟就能做完,效果立竿见影。
- WebRTC:浏览器侧处理。Firefox 可在 about:config 关闭,Chrome 用扩展禁用;不想折腾设置的,直接换默认限制 WebRTC 的浏览器。
多账号环境:把堵漏做进环境里,再做每月 30 秒复检
账号越多,逐个手动检查越不现实,把代理、DNS、WebRTC 的对齐工作做进浏览器环境才是可持续的做法。单靠 VPN 加 DNS 修改加浏览器扩展的组合,每个账号都要搭一遍,漏配一处就是一条暗道。像 MakoBrowser 这类指纹浏览器的思路是在环境层面一次配齐:每个环境绑定自己的代理,DNS 与 WebRTC 按环境对齐,打开哪个环境就只呈现哪个身份的网络出口,环境之间互不串线。
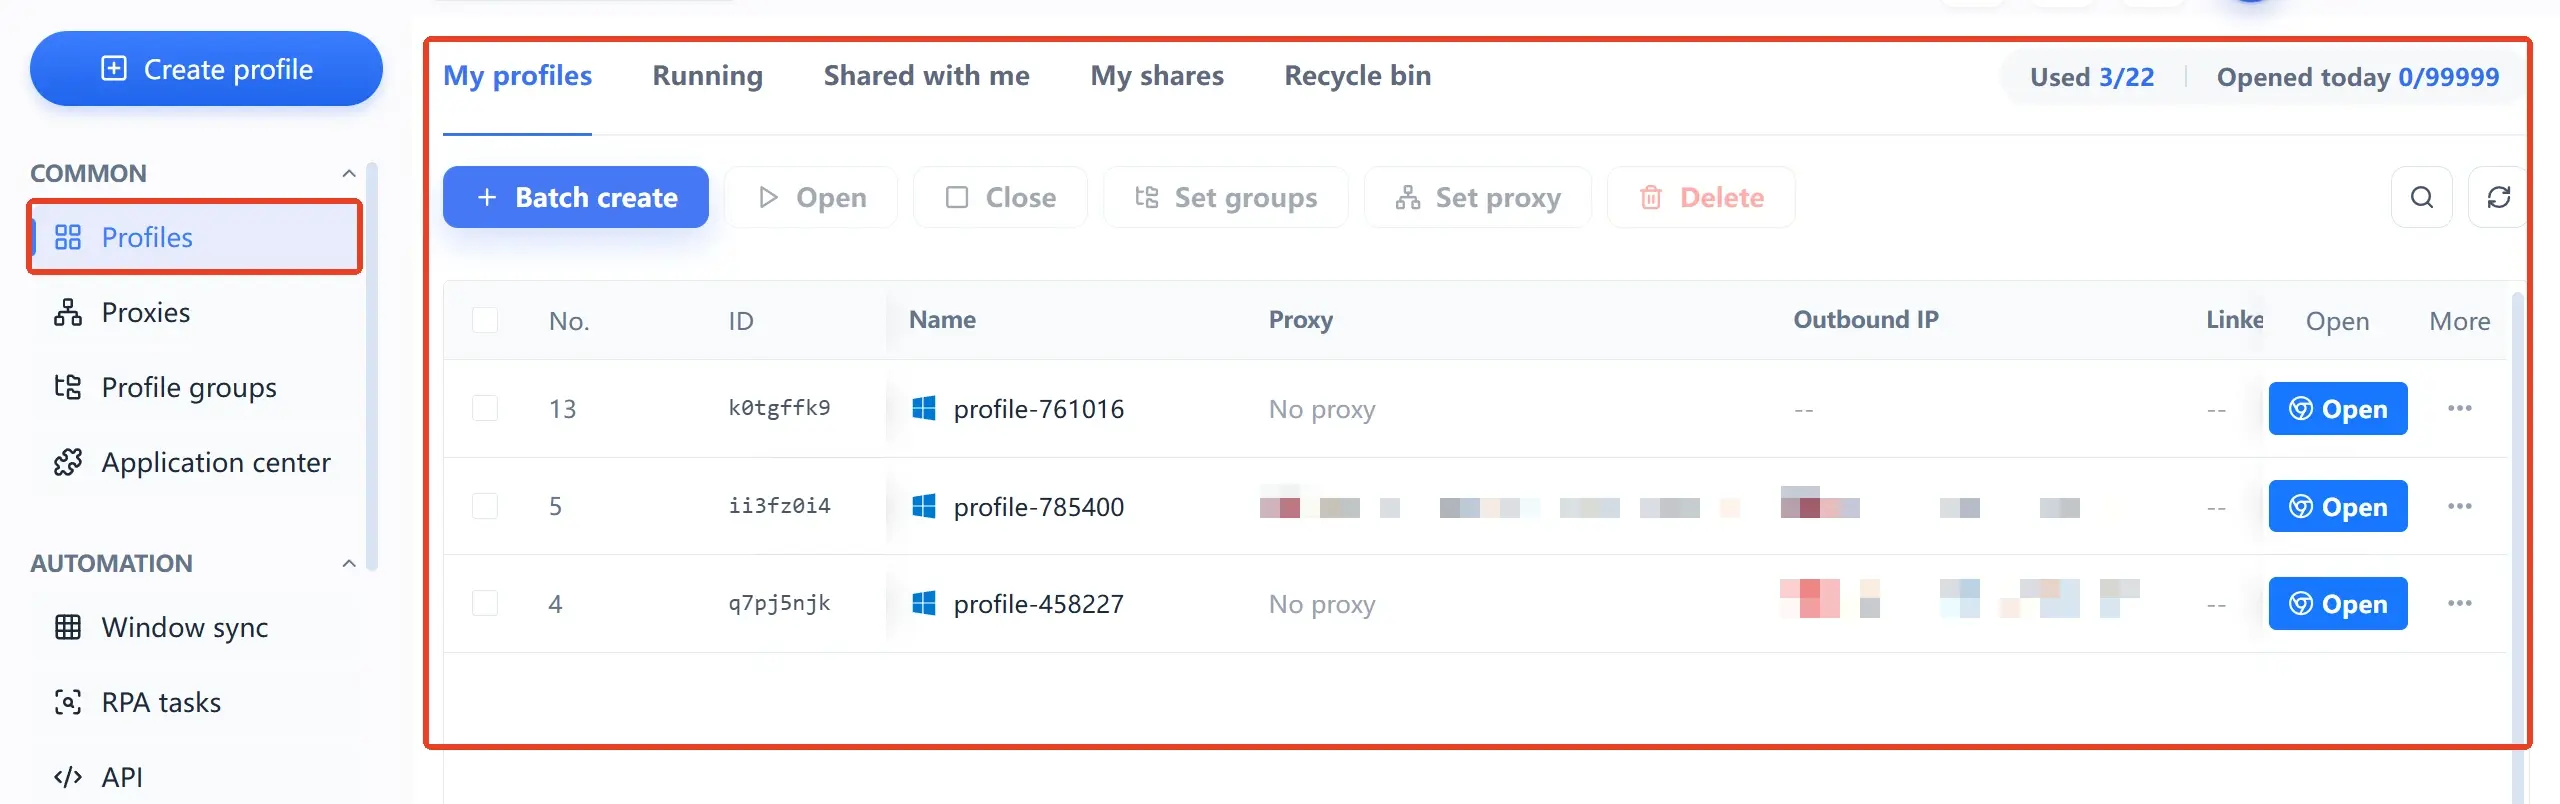
多账号工作流的整体编排此前在反检测浏览器日常操作一文里写过,这里只补一句:通道隔离是那套流程的地基。环境建好后别急着用,按上文三步在环境内跑一遍检测页,绿色通过再开始养号。
日常维护一份 30 秒清单就够:
- 连上代理,打开检测页。
- 确认无真实 IP、无真实 ISP、IPv6 干净、WebRTC 干净。
- 确认 kill switch 和加密 DNS 仍在开启状态。
- 系统更新、浏览器更新或换过网络后,追加复检一次。
如果这些通道你打算自己逐一维护,也完全可以;想省掉逐项配置的时间,可以下载 MakoBrowser,在每个环境里把泄漏通道一次关死。
常见问题
怎么知道自己有没有 IP 泄漏?
最快的办法:关代理打开 ipleak.net 记下真实 IP 和 ISP,再开代理刷新,页面上任何一栏出现真实地址或真实运营商即泄漏。全程不超过一分钟。
VPN 带了 kill switch 就不会泄漏了吗?
kill switch 只解决「VPN 掉线瞬间」这一种泄漏。DNS、WebRTC、IPv6 是三条独立通道,掉线保护管不到,需要分别处理。
换了网络环境要重新检测吗?
要。新网络意味着新的路由器和 DNS 设置,之前调好的加密 DNS 可能失效。换网络后测一次,平时每月例行一遍即可。
指纹浏览器能防 IP 泄漏吗?
成熟的指纹浏览器会在环境层面对齐代理、DNS、WebRTC,泄漏面比「VPN+浏览器」的组合小得多。但任何工具都不是免检通行证,新环境跑一遍检测页再投入使用更稳妥。


