以為換了 IP 就安全?IP 外洩的四條暗道與一頁檢測法
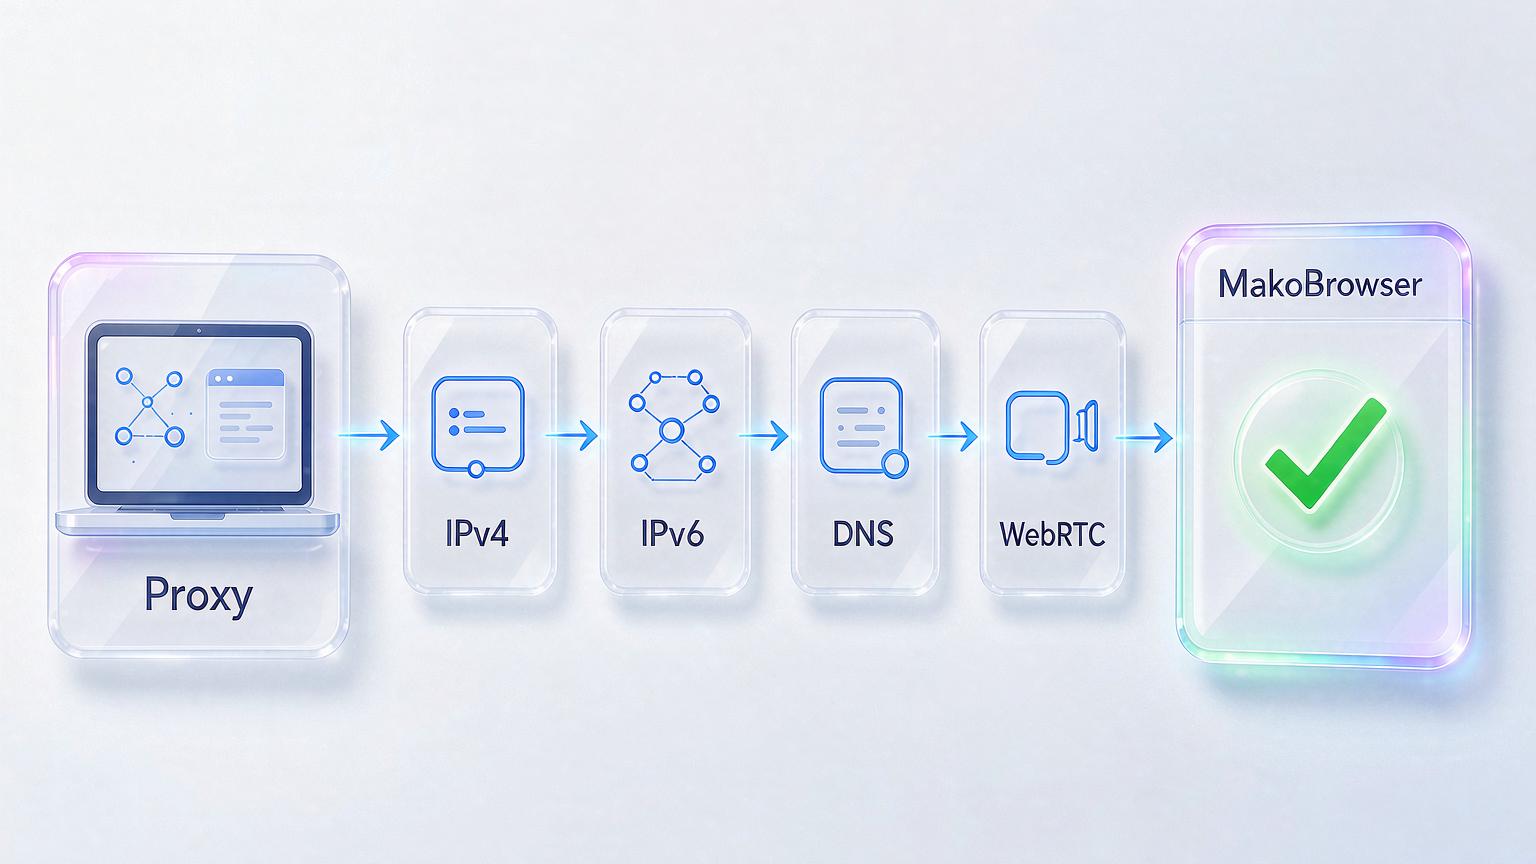
先說結論:開了代理不等於真實 IP 就藏住了。IP 位址會從四條通道漏出去——連線本身、IPv6、DNS 解析、WebRTC,任何一條沒堵住,你造訪的網站就可能拿到真實位置。好消息是,檢測不需要跑五六個工具,一個網頁 30 秒全部測完,修復也有現成清單。這篇文章按「查什麼、怎麼查、怎麼修」的順序走一遍,最後給多帳號情境一份每月 30 秒的例行檢查表。
IP 外洩是什麼:四條比想像中多的暗道
IP 外洩指你以為流量走代理,實際真實 IP 或 DNS 請求經其他通道直達了網站。代理和 VPN 的本職是把你真實位址換成另一個,但系統裡不止一條路能暴露它:
- 連線中斷回退。VPN 斷開哪怕半秒,流量悄悄落回本地網路,真實 IP 直接出現在目標網站的日誌裡。
- DNS 解析走老路。瀏覽器請求雖然走了代理,網域解析卻仍用系統預設 DNS,電信業者一側能看到你查了哪些網域。
- WebRTC 另闢通道。這個為音視訊通話設計的協定可以繞過代理建立直連,一頁 JavaScript 就能讀到本機位址。
- IPv6 側門。多數代理只接管 IPv4,網站載入一個 IPv6 資源,真實位址就順著這條沒人管的通道出去了。
這四條暗道和指紋一致性是兩回事:前者是位址本身漏了,後者是各項參數互相打架。環境參數再一致,位址漏了同樣一票否決。
一頁測清四條通道:檢測步驟與判讀標準
先把真實基線記下來,再開保護逐項對照,頁面上任何位置出現真實 IP 或真實電信業者都算外洩。
第 1 步:記錄基線。關掉代理和 VPN,打開 ipleak.net,把頁首顯示的 IP 位址和 ISP(電信業者)抄下來——這就是要盯防的「真身」。
第 2 步:開啟保護。連上代理或 VPN,回到同一頁重新整理。
第 3 步:逐欄核對。IP 位址、DNS 位址、WebRTC、IPv6 四個區塊全部掃一遍。合格標準只有一條:所有欄位顯示的都是你選定的代理位址,基線裡的真實 IP 和 ISP 哪裡都不出現。
常見誤判有三個:瀏覽器快取了舊頁面(用無痕視窗重開)、登入狀態帶出真實資訊(檢測前登出平台帳號)、系統時鐘時區與代理位置不符(這屬於指紋一致性問題,配合檢測頁一起看更穩)。測出外洩時,換 browserleaks.com 或 iphey.com 交叉確認一遍,排除檢測工具誤報。
誰最需要定期跑外洩檢測
需要把外洩檢測當例行公事的,都是真實利益押在帳號上的人。對照看看你在不在其中:
- 實況主與競技玩家——直播或對局中真實 IP 被抓到,DDoS 斷線就是下一秒的事。
- 內容創作者——外洩的 IP 是被人肉定位的第一步,粉絲越多動機越強。
- 廣告代操——一個客戶的真實 IP 混進 25 個帳號裡,平台判定關聯後整批封禁。
- 跨境店群賣家——多店鋪被同一真實 IP 串起來,封店和凍結資金同時發生。
- 資料採集团隊——反爬系統專門盯代理隧道裡漏出的真實 IP,一次外洩整個任務作廢。
共同點很清楚:外洩的代價不是「隱私焦慮」,而是斷線、封號、資金和客戶。
四類外洩的修復清單
每類外洩都有對口的修法,工具不難找,難在確認它真的開著。
- 連線回退:給 VPN 開 kill switch(斷網保護)。它會在 VPN 掉線瞬間切斷網路,讓真實 IP 沒機會露頭。Mullvad、Proton VPN、IVPN 這類隱私優先的選項以稽核記錄見長,NordVPN、ExpressVPN、Surfshark 等主流產品也有該功能——注意不少用戶端預設關閉,去設定裡確認開關狀態。
- DNS 外洩:改用加密 DNS,順帶阻止電信業者讀取你的解析記錄。追求速度用 Cloudflare 1.1.1.1,安全攔截選 Quad9,需要按裝置精細控制可以看 NextDNS。
- IPv6 側門:要嘛換用明確支援 IPv6 防外洩的 VPN,要嘛在網路介面卡裡直接停用 IPv6——後者一分鐘就能做完,效果立竿見影。
- WebRTC:瀏覽器側處理。Firefox 可在 about:config 關閉,Chrome 用擴充功能停用;不想折騰設定的,直接換預設限制 WebRTC 的瀏覽器。
多帳號環境:把堵漏做進環境裡,再做每月 30 秒複檢
帳號越多,逐個手動檢查越不現實,把代理、DNS、WebRTC 的對齊工作做進瀏覽器環境才是可持續的做法。單靠 VPN 加 DNS 修改加瀏覽器擴充功能的組合,每個帳號都要搭一遍,漏配一處就是一條暗道。像 MakoBrowser 這類指紋瀏覽器的思路是在環境層面一次配齊:每個環境綁定自己的代理,DNS 與 WebRTC 按環境對齊,打開哪個環境就只呈現哪個身分的網路出口,環境之間互不串線。
多帳號工作流的整體編排此前在反偵測瀏覽器日常操作一文裡寫過,這裡只補一句:通道隔離是那套流程的地基。環境建好後別急著用,按上文三步在環境內跑一遍檢測頁,全綠通過再開始養號。
日常維護一份 30 秒清單就夠:
- 連上代理,打開檢測頁。
- 確認無真實 IP、無真實 ISP、IPv6 乾淨、WebRTC 乾淨。
- 確認 kill switch 和加密 DNS 仍在開啟狀態。
- 系統更新、瀏覽器更新或換過網路後,追加複檢一次。
如果這些通道你打算自己逐一維護,也完全可以;想省掉逐項配置的時間,可以下載 MakoBrowser,在每個環境裡把外洩通道一次關死。
常見問題
怎麼知道自己有沒有 IP 外洩?
最快的辦法:關代理打開 ipleak.net 記下真實 IP 和 ISP,再開代理重新整理,頁面上任何一欄出現真實位址或真實電信業者即外洩。全程不超過一分鐘。
VPN 帶了 kill switch 就不會外洩了嗎?
kill switch 只解決「VPN 掉線瞬間」這一種外洩。DNS、WebRTC、IPv6 是三條獨立通道,斷網保護管不到,需要分別處理。
換了網路環境要重新檢測嗎?
要。新網路意味著新的路由器和 DNS 設定,之前調好的加密 DNS 可能失效。換網路後測一次,平時每月例行一遍即可。
指紋瀏覽器能防 IP 外洩嗎?
成熟的指紋瀏覽器會在環境層面對齊代理、DNS、WebRTC,外洩面比「VPN+瀏覽器」的組合小得多。但任何工具都不是免檢通行證,新環境跑一遍檢測頁再投入使用更穩妥。


