Neue IP und schon sicher? Vier versteckte Leck-Kanäle und ein Test auf einer Seite
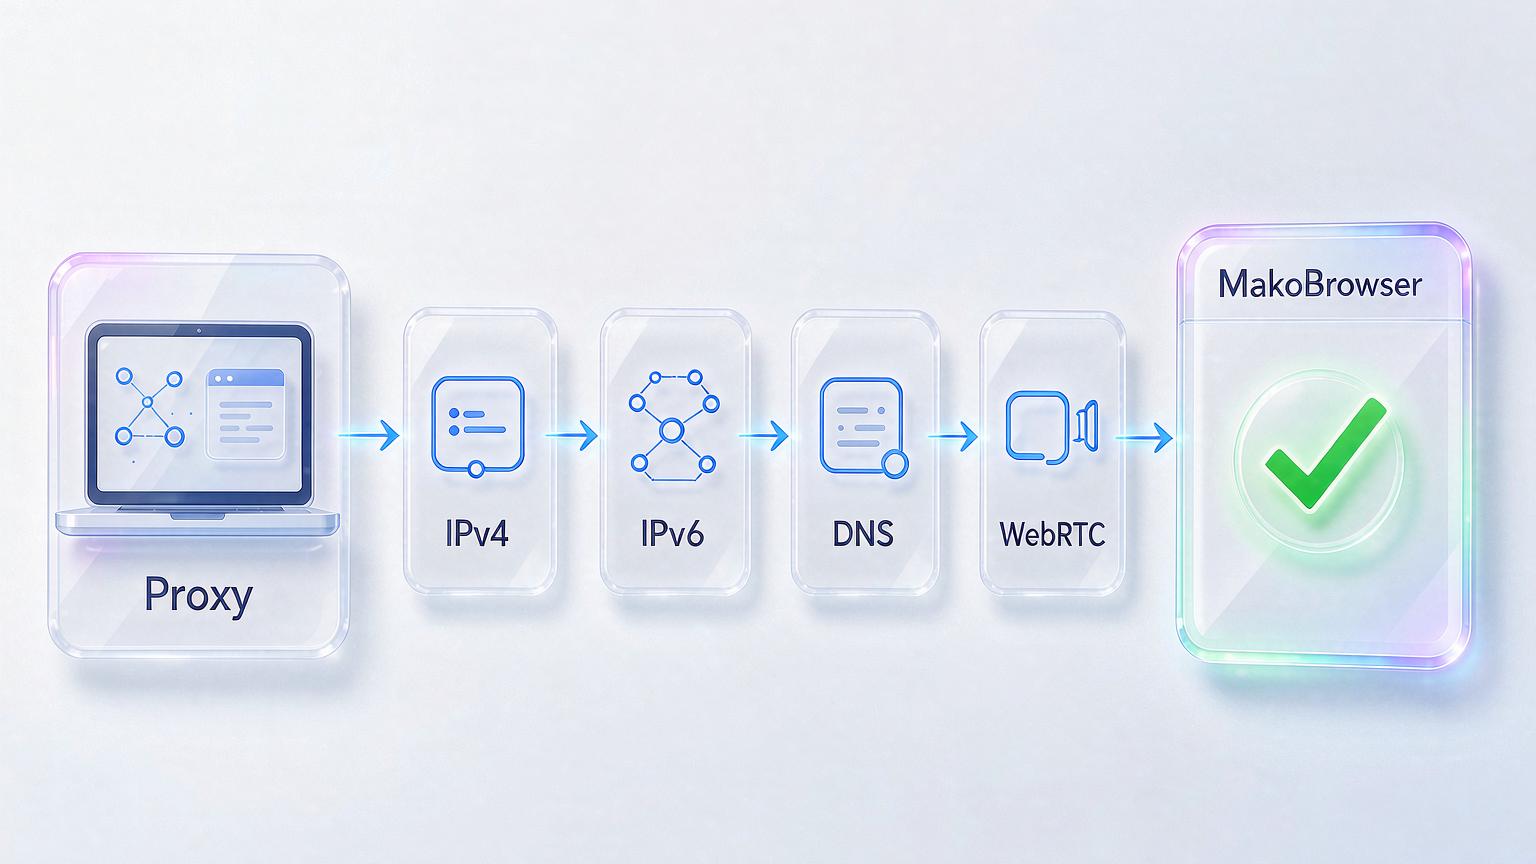
Das Wichtigste vorweg: Ein aktiver Proxy bedeutet nicht, dass Ihre echte IP tatsächlich versteckt ist. Ihre Adresse kann über vier Kanäle entkommen — die Verbindung selbst, IPv6, die DNS-Auflösung und WebRTC. Bleibt auch nur einer offen, sieht die besuchte Seite unter Umständen weiterhin, wo Sie wirklich sind. Die gute Nachricht: Für die Prüfung brauchen Sie keine fünf bis sechs Tools. Eine einzige Webseite deckt alles in 30 Sekunden ab, und die Lösungen passen auf eine kurze Liste. Dieser Artikel folgt der Reihenfolge „Was prüfen, wie prüfen, wie beheben" und endet mit einer 30-Sekunden-Routine pro Monat für Multi-Account-Setups.
Was ein IP-Leck wirklich ist: vier Kanäle, mehr als man denkt
Ein IP-Leck bedeutet: Sie glauben, Ihr Traffic laufe über den Proxy, während Ihre echte IP oder Ihre DNS-Anfragen auf einem anderen Weg die Website erreichen. Proxy und VPN sollen die echte Adresse austauschen — aber das System hat mehr als eine Straße, die sie verraten kann:
- Rückfall bei Verbindungsabbruch. Reißt das VPN auch nur eine halbe Sekunde ab, fällt der Traffic lautlos auf Ihr lokales Netz zurück und die echte IP landet direkt in den Logs der Zielseite.
- DNS auf der alten Straße. Die Browser-Anfragen mögen durch den Proxy gehen, aber die Domänenauflösung nutzt weiterhin das voreingestellte System-DNS — Ihr Anbieter sieht, welche Domänen Sie abfragen.
- WebRTC öffnet einen Nebenkanaal. Das für Audio- und Videoanrufe gebaute Protokoll kann eine direkte Verbindung um den Proxy herum aufbauen, und eine einzige JavaScript-Seite liest Ihre lokale Adresse aus.
- Die Hintertür über IPv6. Die meisten Proxies übernehmen nur IPv4. Lädt die Seite eine IPv6-Ressource, entwischt Ihre echte Adresse durch den Kanal, den niemand bewacht.
Diese vier Kanäle sind nicht dasselbe wie Fingerprint-Konsistenz: Beim Leck wird die Adresse selbst enthüllt, bei Inkonsistenz widersprechen sich Ihre Parameter. Noch so stimmige Umgebungen fallen durch, sobald die Adresse leckt.
Alle vier Kanäle auf einer Seite testen: Schritte und Auswertung
Notieren Sie zuerst Ihre echte Basislinie, schalten Sie dann den Schutz ein und vergleichen Sie Punkt für Punkt — taucht die echte IP oder der echte Anbieter irgendwo auf der Seite auf, ist es ein Leck.
Schritt 1: Basislinie erfassen. Proxy und VPN ausschalten, ipleak.net öffnen und die oben angezeigte IP-Adresse samt ISP notieren — das ist das „wahre Ich", das wir im Blick behalten.
Schritt 2: Schutz einschalten. Mit dem Proxy oder VPN verbinden und dieselbe Seite neu laden.
Schritt 3: Jede Spalte prüfen. Alle vier Blöcke durchgehen: IP-Adresse, DNS-Adressen, WebRTC und IPv6. Das Bestehenskriterium ist ein Satz: Alle Spalten zeigen die gewählte Proxy-Adresse, und die echte IP samt echtem ISP aus der Basislinie erscheint nirgends.
Drei häufige Fehldeutungen: Der Browser hat eine alte Seite im Cache (im Inkognito-Fenster neu öffnen), eine eingeloggte Session schleust echte Daten mit (vor dem Test von Plattform-Accounts abmelden), und die Systemuhr mit Zeitzone passt nicht zum Proxy-Standort (das ist Fingerprint-Konsistenz, am besten zusammen mit der Testseite prüfen). Bei einem Leck zur Sicherheit auf browserleaks.com oder iphey.com gegentesten und so einen Fehlalarm des Tools ausschließen.
Wer Leck-Tests regelmäßig fahren sollte
Wer den Leck-Test zur Routine macht, sind diejenigen, die echte Interessen auf ihre Accounts gesetzt haben. Prüfen Sie, ob Sie dabei sind:
- Streamer und kompetitive Spieler — wird die echte IP mitten im Stream erkannt, folgt der DDoS-Abbruch in der nächsten Sekunde.
- Content-Creator — eine geleakte IP ist der erste Schritt zum Doxxing, je größer die Reichweite, desto stärker das Motiv.
- Werbeagenturen — mischt sich die echte IP eines Kunds in 25 Accounts, verknüpft die Plattform sie und sperrt den ganzen Satz.
- Grenzüberschreitende Shop-Netze — mehrere Shops an einer echten IP bedeuten Sperrung und eingefrorene Guthaben gleichzeitig.
- Datenerfassungsteams — Anti-Bot-Systeme lauern gezielt auf echte IPs, die aus Proxy-Tunneln schlüpfen; ein Leck und die ganze Aufgabe ist dahin.
Der gemeinsame Nenner ist klar: Der Preis eines Lecks ist keine „Privatsphäre-Nervosität", sondern Abbrüche, Bans, Geld und Kunden.
Die Lösungs-Checkliste für jede Leck-Art
Für jede Leck-Art gibt es das passende Mittel. Die Werkzeuge sind leicht zu finden; schwer ist es, zu bestätigen, dass sie wirklich an sind.
- Rückfall bei Abbruch: Aktivieren Sie den Kill Switch Ihres VPN. Er kappt das Netz im Moment des VPN-Absturzes, sodass die echte IP keine Chance zum Auftauchen bekommt. Datenschutzorientierte Optionen wie Mullvad, Proton VPN und IVPN punkten mit Audits, auch Mainstream-Produkte wie NordVPN, ExpressVPN und Surfshark bieten die Funktion — Achtung: Bei vielen Clients ist sie ab Werk aus; prüfen Sie in den Einstellungen.
- DNS-Leck: Wechseln Sie zu verschlüsseltem DNS; das verhindert nebenbei, dass Ihr Anbieter Ihre Abfragen mitliest. Für Tempo Cloudflare 1.1.1.1, für Sicherheitsfilter Quad9, für feine Kontrolle pro Gerät NextDNS.
- Die IPv6-Hintertür: Wechseln Sie zu einem VPN mit ausdrücklichem IPv6-Leckschutz oder deaktivieren Sie IPv6 direkt im Netzwerkadapter — Letzteres dauert eine Minute und wirkt sofort.
- WebRTC: Wird im Browser gelöst. In Firefox über about:config abschaltbar, in Chrome per Erweiterung; wer nicht an Einstellungen schrauben will, wechselt zu einem Browser, der WebRTC standardmäßig einschränkt.
Multi-Account: Leckschutz ins Profil einbauen, dann monatlich 30 Sekunden nachprüfen
Je mehr Accounts, desto unrealistischer wird die einzelne Handkontrolle — Proxy, DNS und WebRTC auf Profilebene des Browsers auszurichten ist der einzige nachhaltige Weg. Mit der Kombination VPN plus DNS-Wechsel plus Erweiterungen bauen Sie für jeden Account neu zusammen, und eine vergessene Einstellung ist ein offener Kanal. Genau darauf setzen Anti-Detect-Browser wie MakoBrowser: alles einmal auf Profilebene einrichten — jedes Profil an seinen eigenen Proxy gebunden, DNS und WebRTC pro Profil abgestimmt. Welches Profil Sie öffnen, der Website wird nur der Netzwerkausgang dieser Identität präsentiert, und die Profile kreuzen sich nie.
Der komplette Multi-Account-Workflow stand im Artikel zum Alltag mit einem Anti-Detect-Browser; hier genügt ein Satz: Die Kanaltrennung ist das Fundament jenes Prozesses. Nach dem Anlegen eines Profils nicht vorschnell loslegen — die Testseite einmal im Profil nach den drei Schritten oben durchlaufen und erst bei vollem Grün mit dem Aufwärmen beginnen.
Für die tägliche Pflege reicht eine 30-Sekunden-Liste:
- Proxy verbinden, Testseite öffnen.
- Bestätigen: keine echte IP, kein echter ISP, IPv6 sauber, WebRTC sauber.
- Bestätigen: Kill Switch und verschlüsseltes DNS sind weiterhin aktiv.
- Nach System-Update, Browser-Update oder Netzwechsel eine zusätzliche Prüfung.
Wenn Sie jeden Kanal von Hand pflegen wollen, geht auch das; wenn Sie sich die Einzeleinstellungen ersparen möchten, laden Sie MakoBrowser herunter und schließen Sie alle Leck-Kanäle auf einmal, in jedem Profil.
Häufige Fragen
Woran merke ich, ob ich ein IP-Leck habe?
Schnellster Weg: Proxy aus, ipleak.net öffnen und echte IP samt ISP notieren. Proxy einschalten, Seite neu laden. Erscheint die echte Adresse oder der echte Anbieter in irgendeiner Spalte, liegt ein Leck vor. Die ganze Prüfung dauert keine Minute.
Macht ein VPN mit Kill Switch Lecks unmöglich?
Ein Kill Switch deckt nur ein Szenario ab: den Moment des VPN-Abbruchs. DNS, WebRTC und IPv6 sind drei unabhängige Kanäle, die der Abbruchschutz nie berührt — jeder braucht seine eigene Lösung.
Muss ich nach einem Netzwechsel neu testen?
Ja. Ein neues Netz bedeutet neuer Router und neue DNS-Einstellungen, und das zuvor konfigurierte verschlüsselte DNS kann ausfallen. Nach jedem Netzwechsel einmal testen; sonst reicht die Monatsroutine.
Kann ein Anti-Detect-Browser IP-Lecks verhindern?
Ein ausgereifter Anti-Detect-Browser gleicht Proxy, DNS und WebRTC auf Profilebene ab, die Leckfläche ist damit viel kleiner als bei der Kombination „VPN plus Browser". Aber kein Tool ist ein Freibrief ohne Prüfung — lassen Sie die Testseite einmal in einem neuen Profil laufen, bevor es in den Einsatz geht.


