Новий профіль, чистий проксі — а тест усе одно червоний? Як читати перевірки відбитків
Новий профіль створено, чистий проксі підключено, а тест відбитка все одно горить червоним. Перше бажання — піти вимкнути ще одну настройку, але справжня причина зазвичай значно простіша: детектор оцінює не те, «скільки ви сховали», а те, «чи суперечать ваші сигнали один одному». У цій статті ми розбираємо перевірки відбитка за типами — що саме читає кожна, — а потім даємо п'ять принципів, які застосовні до всіх одразу, щоб ви самі могли знаходити причину більшості червоних прапорців замість сліпих спроб.
Що читає детектор: п'ять груп сигналів і одна суддівська логіка
Під час кожного заходу на сторінку браузер сам віддає цілий набір даних: операційну систему, роздільну здатність екрана, часовий пояс, мову, встановлені шрифти, сигнатуру рендерингу відеокарти тощо. Окремо жоден пункт не вказує на вас, але разом їх достатньо, щоб виділити вас із мільйонів — без жодної Cookie.
Практично всі детектори читають ті самі п'ять груп:
- Canvas і WebGL: браузер непомітно малює картинку вашою відеокартою, і найменші відмінності результату — це апаратна підпис
- WebRTC і DNS: два приховані канали, якими реальний IP може пройти повз проксі
- Чи підтверджують одне одного IP, часовий пояс і мова системи
- Шрифти та плагіни: Mac-шрифт на Windows-машині кидається в очі миттєво
- Чи збігається User Agent із реальною операційною системою
Суперечності на кшталт часового поясу та шрифтів ми по пунктах розібрали в окремому розборі Pixelscan, тут повторюватися не будемо. Головне — суддівська логіка: детектор шукає не «аномалії», а перевіряє, «чи узгоджується історія». Профіль із лондонським часом і IP, зареєстрованим у Бангкоку, — червоний прапорець, навіть якщо кожне значення окремо виглядає нормально.
Три типи перевірок відбитка: спершу обери правильне дзеркало
Розділіть відомі інструменти за способом «поглянути в дзеркало» — і вибір стає очевидним:
- Підсумкові: ставлять усьому профілю загальний залік «пройшов / не пройшов». Pixelscan видає вердикт «узгоджено / не узгоджено», IpHey оцінює довіру зеленим, сірим або червоним, BrowserScan збирає всі метрики в один дашборд. Ідеально для швидкої щоденної перевірки.
- Глибокі та на рідкість: ловлять за брехнею. CreepJS спеціально розставляє пастки — заявляєте пристрій A, а залізо рендерить як B, і він одразу позначає підміну та знижує оцінку; Am I Unique показує, наскільки рідкісний у вас відбиток: чим рідший, тим легше відстежувати; Sannysoft по пунктах викриває сліди автоматизації.
- Точкові та приватні: ізолюють один сигнал за раз. BrowserLeaks розділяє Canvas, WebGL і шрифти на окремі тести; Cover Your Tracks від EFF простими словами каже, чи захищений браузер; ipleak.net спеціалізується на витоках IP і DNS.
Практична порада рівно одна: перехресно перевіряйте щонайменше двома типами. Скрипти та логіка в них різні, тому будь-який поодинокий детектор дає лише часткову картину. Підсумкові показують загальний бал, глибокі ловлять підміну, точкові знаходять конкретну витік — перетин трьох дзеркал і є реальний стан вашого середовища.
П'ять принципів: детектор шукає «нормальну людину», а не «невидимку»
Забудьте про окремі налаштування — під кожним детектором лежать ті самі п'ять принципів:
- Узгодженість важливіша за приховування. Кожен сигнал має розповідати одну й ту саму історію: ОС, UA, шрифти, Canvas і мова збігаються. Саме тому «просто заборонити збір відбитка» не вирішує проблему — блокування не дорівнює узгодженості.
- Реальність важливіша за порожнечу. Звичайне середньостатистичне значення безпечніше, ніж null і шум. Мета — злитися з натовпом, а не зникнути з нього.
- Мережевий шар говорить тією ж мовою. Геолокація IP має збігатися з часовим поясом і мовою, без WebRTC- чи DNS-витоків унизу. Чистий проксі, який пасує профілю, кращий за дорогу лінію, що не пасує.
- Апаратний вивід схожий на реальну машину. Рендеринг Canvas і WebGL має виглядати як робота справжньої відеокарти, а не випадковий шум — увесь сенс CreepJS у тому, щоб ловити саме таку рандомізацію.
- Без зміни обличчя посеред сесії. Довірений профіль не «пливе» посеред сесії: різко змінений відбиток для детектора виглядає як автоматизація.
Один принцип із п'яти порушено — решта чотирьох уже не врятують.
Контінтуїтивно: чим браузер приватніший, тим червоніший результат
Коли люди замислюються про відбитки, перший рух — перейти на Tor, Brave, Firefox із resistFingerprinting, LibreWolf або Mullvad. Для приватності ці браузери справді чудові, але майже всі вони провалюють перевірки відбитка — і саме через перші два принципи:
- Tor робить усіх користувачів однаковими — сама одноманітність уже аномалія
- Brave рандомізує відбиток щосесії — для детектора, що визнає лише узгодженість, випадковість виглядає підозріло
- Firefox, LibreWolf і Mullvad узагальнюють ваші значення до типового профілю — для людини це приватність, а для детектора — «хтось щось приховує»
Іншими словами, невідстежуваність і проходження перевірок — дві різні цілі. Якщо потрібен «чистий, узгоджений, довірений» відбиток, це задача іншого класу інструментів.
Один комп'ютер, дві довірені особи: справжнє рішення задачі
У застосуванні до бізнесу ці принципи і є суттю категорії антидетект-браузерів. Типовий сценарій — агентство веде десятки клієнтських акаунтів, кожен запускається з окремого чистого середовища без перехресних слідів між сесіями. Звичайним браузером цього не зробити: усі вкладки ділять один і той самий відбиток.
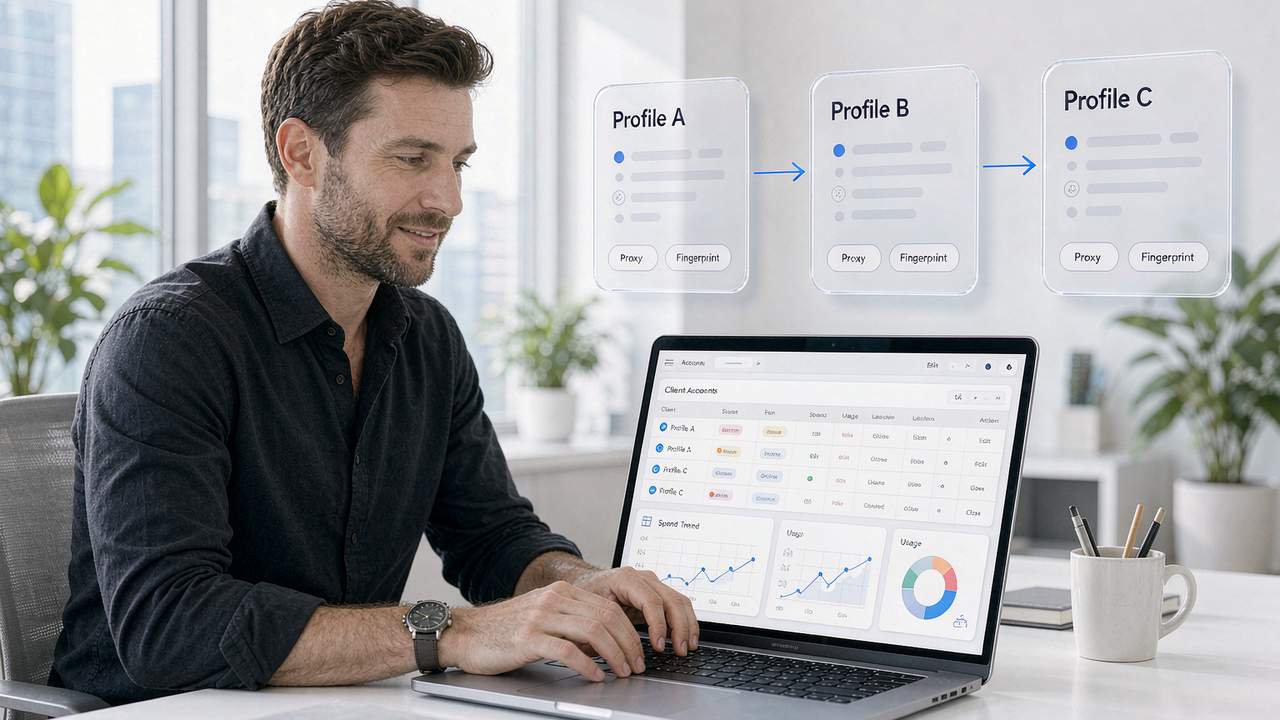
Правильна форма виглядає так: профіль A прив'язаний до жилого проксі США, часовий пояс, мова та IP узгоджені, детектор видає «узгоджено»; профіль B на тому ж комп'ютері прив'язаний до проксі іншої країни, теж повністю зелений, але його підпис Canvas, часовий пояс і мова повністю відрізняються від A — дві особи не знають про існування одна одної. Узгодженість відбитка та ізоляція середовищ — дві сторони однієї медалі, і на цьому побудований антидетект-браузер MakoBrowser: кожному середовищу — один самозузгоджений профіль і окремий проксі, а не пара підкручених параметрів.
Порядок самоперевірки: спершу прогоніть підсумковий детектор для загального бала, потім точковим інструментом знайдіть конкретну витік (про канали на боці IP — в посібнику з перевірки витоків IP), виправте, перепровірте іншим детектором і повторюйте раз на місяць. Якщо середовищ багато й перевірки часті, запускайте їх по кожному середовищу в MakoBrowser — профіль і проксі налаштовуються за один прохід, без помилок ручного перемикання.
FAQ
Яка перевірка відбитка найточніша?
«Найточнішої» немає — є взаємодоповнювальні. Підсумкові (Pixelscan, IpHey) показують загальну узгодженість, глибокі (CreepJS) ловлять підміну та рандомізацію, точкові (BrowserLeaks, ipleak.net) знаходять конкретні витоки. Довіряйте висновку лише після перевірки щонайменше двома типами.
Чому Brave і Tor теж не проходять перевірки відбитка?
Тому що їхня стратегія — блокування чи рандомізація, а детектори оцінюють узгодженість. Tor робить усіх однаковими, Brave змінює набір випадкових значень щосесії — для детектора порожнеча й випадковість означають не «чисто», а «щось приховують». Приватність і проходження перевірок — дві різні цілі за визначенням.
Чи можна підробити Canvas-відбиток?
Технічно так, але рандомізована підробка — найгірший варіант: глибокі детектори на кшталт CreepJS спеціально розпізнають випадкові значення рендерингу, і щойно вивід перестає бути схожим на роботу реальної відеокарти, оцінка падає ще нижче. Робочий напрям — щоб кожне середовище видавало фіксовану, реалістичну та узгоджену з рештою сигналів сигнатуру.
Як не дати пов'язати кілька акаунтів за відбитком?
Кожному акаунту — власне ізольоване середовище: окремий профіль відбитка та окремий проксі, зі збігами IP, часового поясу та мови. Ніколи не заходьте в один акаунт із двох середовищ. Регулярно перепровіряйте «узгодженість» кожного середовища й усувайте суперечності, щойно вони з'явилися.


