Bagong profile, malinis na proxy, pero pula pa rin? Paano basahin nang tama ang fingerprint checks
Gumawa ng bagong profile, kumabit ng malinis na proxy, pero pula pa rin ang resulta ng fingerprint test. Ang unang instinct ay puntahan at patayin ang isa pang setting, pero ang tunay na sanhi ay karaniwang mas simple: ang binibigyang score ng detector ay hindi kailanman "kung gaano ka kumakalat ng sarili" kundi "kung nagkokontra ba ang iyong mga signal sa isa't isa". Sa artikulong ito, hinahati natin ang mga fingerprint checker sa tatlong uri batay sa aktwal nilang binabasa, at pagkatapos ay bibigyan ka ng limang prinsipyong aplikable sa lahat, para makita mo mismo ang sanhi ng karamihan sa mga pulang flag sa halip na puro hula.
Ano ang binabasa ng detector: limang grupo ng signal, isang referee logic
Sa bawat pag-load ng pahina, kusang iniaabot ng browser ang isang stack ng detalye: operating system, resolution, timezone, wika, naka-install na fonts, GPU rendering signature at iba pa. Mag-isa, walang anumang item na tumuturo sa iyo; kapag pinagsama, sapat na para kitang isangdaang pumili sa milyun-milyon — nang walang kahit isang cookie.
Halos lahat ng detector paulit-ulit na binabasa ang mga ito:
- Canvas at WebGL: Tahimik na gumuguhit ang browser ng imahe gamit ang iyong GPU, at ang maliliit na pagkakaiba sa resulta ang iyong hardware signature
- WebRTC at DNS: dalawang nakatagong daanan kung saan maaaring dumulas ang tunay na IP sa likod ng proxy
- Kung nagpapatibayan ang IP, timezone at system language
- Fonts at plugins: Isang Mac-only font sa Windows machine ay kitang-kita agad
- Kung tumutugma ang User Agent sa tunay na operating system
Ang mga contradiction tulad ng timezone at fonts ay tinunghay na natin item-by-item sa Pixelscan consistency breakdown, kaya hindi na ulitin dito. Ang dapat tandaan ay ang referee logic: hindi "outlier" ang hinuhusgahan ng detector kundi "kung magkakatugma ba ang kwento". Isang profile na nagsasabing London time pero naka-register ang IP sa Bangkok ay pulang flag, kahit normal tingnan ang bawat value nang mag-isa.
Tatlong uri ng fingerprint checker: piliin muna ang tamang salamin
Ayusin ang mga kilalang tool ayon sa paraan ng paghawak ng salamin, at malinaw agad ang pagpili:
- Verdict type: Binibigyan ang buong profile ng diretsang pass o fail. Sinasabi ng Pixelscan na "consistent / not consistent", nirarate ng IpHey ang trust sa berde/abuhin/pula, at ibinuburol ng BrowserScan ang lahat ng dimension sa iisang dashboard. Perpekto para sa mabilisang daily health check.
- Deep at rarity type: Dalubhasa sa paghuli ng kasinungalingan. Nagtatanim nang sadya ng patibong ang CreepJS — ipinagmamalaki mong device A ka pero para B ang hardware render, mamarkahan agad ang spoof at bababa ang score; ipinapakita ng Am I Unique kung gaano ka-rare ang fingerprint mo, at ang mas rare ay mas madaling subaybayan; inilalantad ng Sannysoft item-by-item ang mga bakas ng automation.
- Single-signal at privacy type: Isang signal lang bawat isa. Hinihiwalay ng BrowserLeaks ang Canvas, WebGL at fonts sa magkakahiwalay na test; sinasabi ng Cover Your Tracks ng EFF sa payak na wika kung protektado ang browser mo; dalubhasa ang ipleak.net sa tagong pagtagas ng IP at DNS.
Isang praktikal na rekomendasyon lang: Mag-cross-check gamit ang hindi bababa sa dalawang uri. Magkaiba ang pinapatakbo nilang script at mekanismo ng paghuhusga, kaya partial na larawan lang ang ibinibigay ng kahit anong solo na detector. Ang verdict type ay tumitingin sa kabuuang score, ang deep type ay humuhuli ng spoofing, ang single-signal type ay nilolokaliza ang eksaktong tagas — ang interseksyon ng tatlong salamin ang tunay na kalagayan ng setup mo.
Limang prinsipyo: Hinuhusgahan ng detector ang "isang normal na tao", hindi ang "isang invisible na tao"
Kalimutan ang mga hiwalay na setting. Sa ilalim ng bawat detector, parehong limang prinsipyo ang nakahimlay:
- Mas mahalaga ang consistency kaysa pagtatago. Dapat magkuwento ang bawat signal ng iisang kuwento: OS, UA, fonts, Canvas, wika — lahat tugma. Dahil dito, hindi nalulutas ng "bawalan na lang ang fingerprint collection" ang problema — hindi ang pag-block ang consistency.
- Mas mahalaga ang totoo kaysa blangko. Mas ligtas ang ordinaryong average value kaysa sa null at noise. Ang layunin ay makahalo sa karamihan, hindi mawala sa karamihan.
- Dapat iisang wika ang sabihin ng network layer. Dapat tugma ng IP location ang timezone at wika, walang naka-leak na WebRTC o DNS sa ilalim. Ang malinis na proxy na tugma sa profile ay mas maganda kaysa mas mahal na linya pero hindi tugma.
- Dapat kamukha ng tunay na makina ang hardware output. Dapat parang ginuhit ng tunay na GPU ang resulta ng Canvas at WebGL, hindi random na noise — ang buong layunin ng CreepJS ay mahuli mismo ang ganitong randomized na pag-spoof.
- Huwag magpalit ng mukha sa gitna ng session. Hindi dumadausdos ang mapagkakatiwalaang profile sa gitna ng session; ang biglang nagbabagong fingerprint ay mukhang automation sa mata ng detector.
Mawala ang isa sa lima: kahit gaano kalakas ang apat pa, hindi ka na maliligtas.
Kontra-intuitibo: Kapag mas pinapahalagahan ang privacy ng browser, mas namumula ang resulta
Kapag nagsimulang mag-alala ang mga tao sa fingerprint, ang unang galaw ay lumipat sa Tor, Brave, Firefox na naka-enable ang resistFingerprinting, LibreWolf o Mullvad. Totoong napakagaling ng mga browser na ito sa privacy, pero halos lahat sila bumabagsak sa fingerprint checker — at ang dahilan ay eksaktong ang unang dalawang prinsipyo:
- Pinapagmukhang identical ng Tor ang lahat ng user — ang uniformity mismo ay anomaly signal
- Nira-randomize ng Brave ang fingerprint mo bawat session — sa mata ng detector na tanging consistency lang ang tinatanggap, ang random ay suspetsa
- Inigeneralize ng Firefox, LibreWolf at Mullvad ang mga value mo tungo sa generic profile — para sa tao privacy ito, pero para sa detector, nababasa ito bilang "may nagtatago ng iba"
Sa madaling salita, dalawang magkaibang layunin ang hindi matrakasan at ang pumasa sa mga test. Kung ang hinahanap mo ay "malinis, magkatugma, mapagkakatiwalaan" na fingerprint, trabaho ito ng ibang kategorya ng tool.
Isang computer, dalawang mapagkakatiwalaang identity: ang tunay na solusyon sa pangangailangang ito
Isasalin sa negosyo ang mga prinsipyong ito at aabutin mo mismo ang kategorya ng antidetect browser. Karaniwang eksena: ang isang agency ay pinamamahalaan ang dosenang client account nang sabay-sabay, bawat isa ay tumatakbo mula sa sariling malinis at hiwalay na environment, walang pag-uugnay sa pagitan ng mga session — hindi kayang gawin ng ordinaryong browser, dahil pinagsasaluhan ng lahat ng tab ang iisang fingerprint.
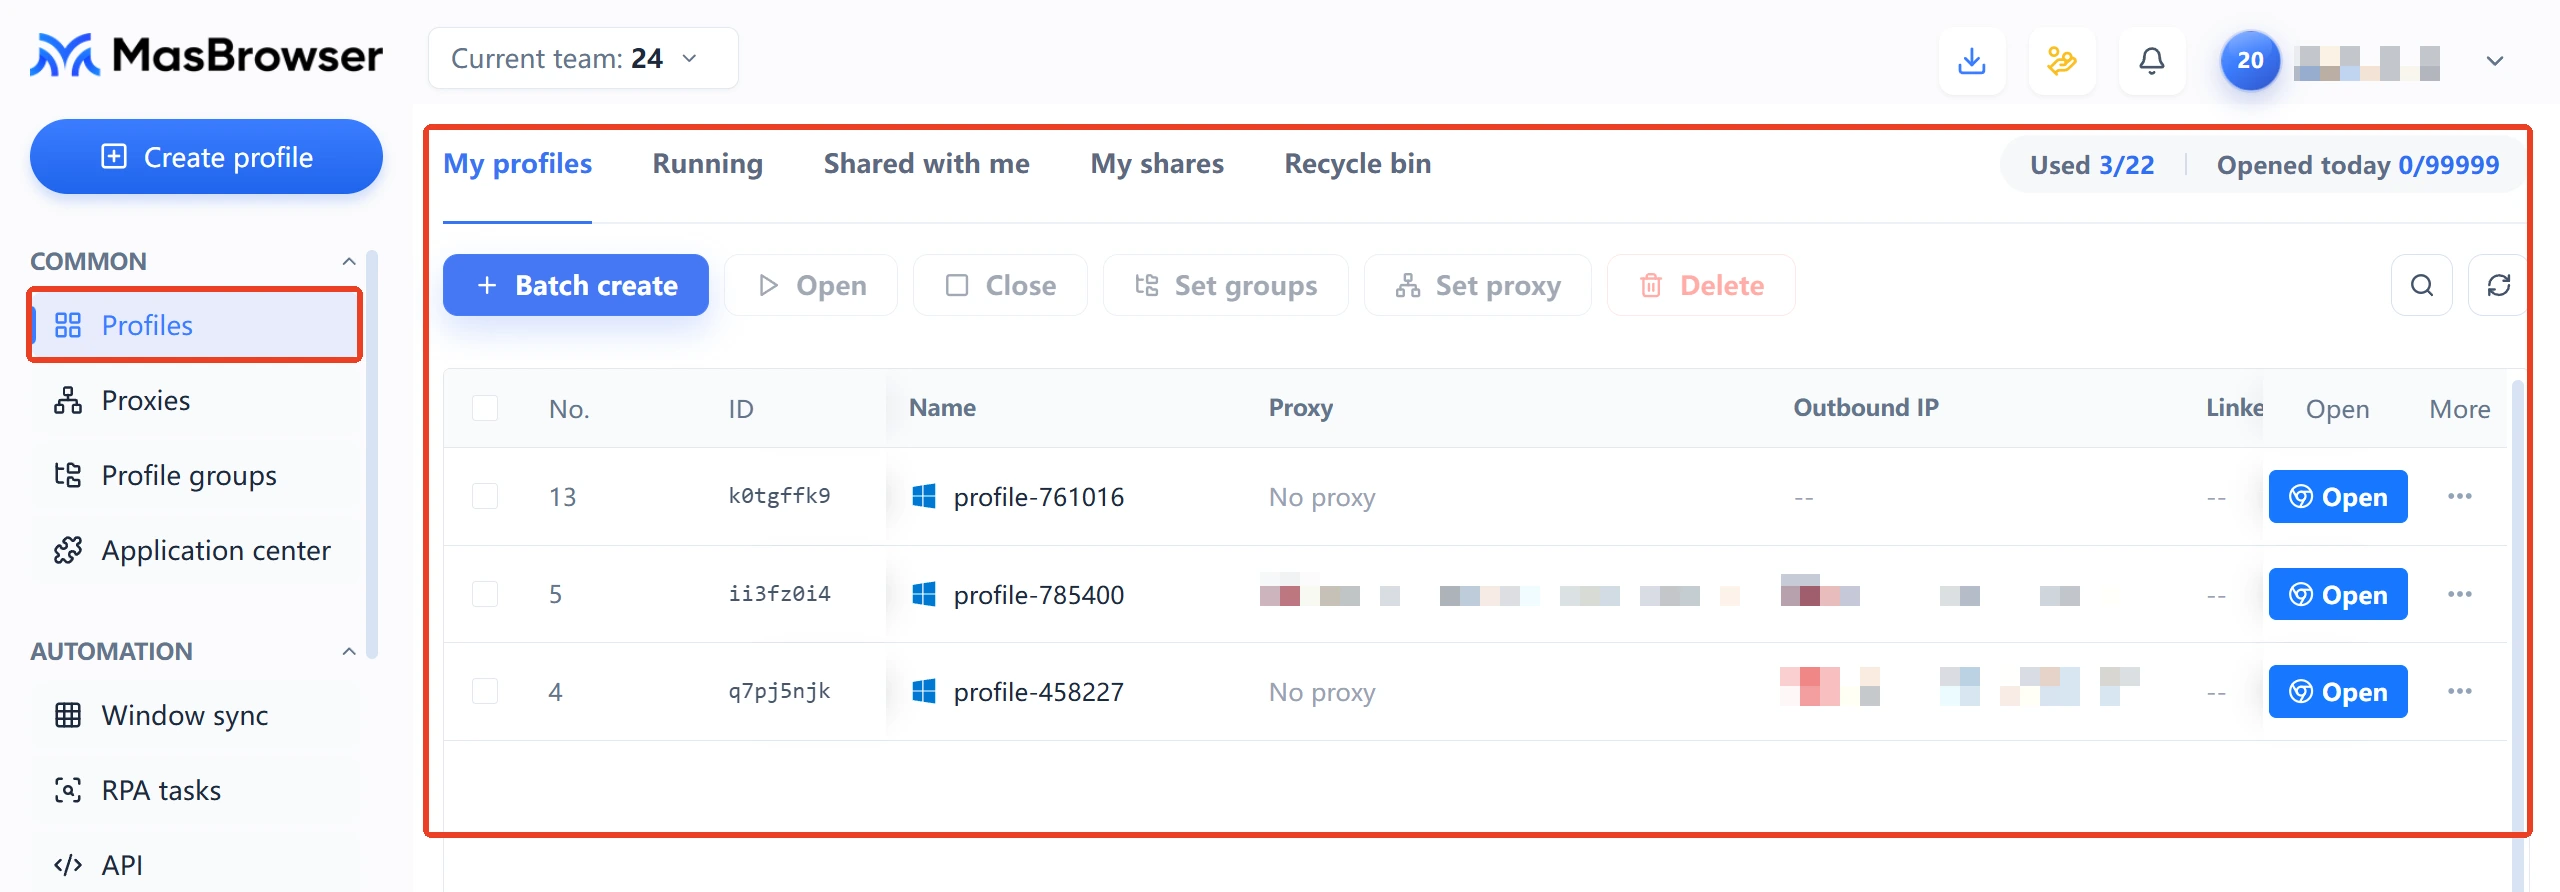
Ganito ang tamang hugis: Nakabigkis ang Profile A sa isang US residential proxy, naka-align ang timezone, wika at IP, at hinuhusgahan ng detector na "consistent"; nakabigkis ang Profile B sa parehong computer sa proxy ng ibang bansa, buong berde rin, pero kalabis-tapos na iba ang Canvas signature, timezone at wika nito kaysa sa A — magkakilala ang dalawang identity ng walang alam sa isa't isa. Ang fingerprint consistency at environment isolation ay dalawang mukha ng iisang barya, at ito ang design baseline ng MakoBrowser antidetect browser: bawat environment ay may isang self-consistent na profile dagdag ang isang dedicated na proxy, hindi iilang binagong parameter.
Ganitong pagkakasunud-sunod ang sariling pagsusuri sa praktika: Patakbuhin muna ang isang verdict checker para sa kabuuang score, pagkatapos gamitin ang single-signal tool para ilokaliza ang eksaktong tagas (ang mga daanan sa IP side ay nasa aming IP leak test guide), ayusin, muling i-test gamit ang ibang detector, at ulitin buwan-buwan. Kung marami ang environments mo at madalas kang mag-check, maaari mong patakbuhin ang mga test per environment sa loob ng MakoBrowser — nai-set nang sabay ang profile at proxy, naiiwasan ang pagkakamali ng manual switching.
FAQ
Aling fingerprint checker ang pinaka-accurate?
Walang "pinaka-accurate" — may "nagtutulungan" lang. Ang verdict type (Pixelscan, IpHey) ay pinakaangkop sa kabuuang consistency, ang deep type (CreepJS) ay espesyalista sa paghuli ng spoofing at randomization, at ang single-signal type (BrowserLeaks, ipleak.net) ay para sa paglilokaliza ng mga partikular na tagas. Maggamit ng kahit dalawang uri bago magtiwala sa anumang konklusyon.
Bakit hindi rin pumasa si Brave at Tor sa fingerprint checks?
Dahil ang estratehiya nila ay pag-block o pag-randomize, samantalang ang siniscor ng detector ay consistency. Pinagpapare-pareho ng Tor ang lahat at bawat session ay nagpapalit si Brave ng bagong set ng random na value — sa mata ng detector, ang blangko at random ay hindi nangangahulugang "malinis" kundi "may itinatago". Ang pagpapalakas ng privacy at ang pagpasa sa test ay dalawang magkaibang layunin sa mismo ng disenyo.
Pwedeng pekein ang Canvas fingerprint?
Teknikal, oo, pero ang pinakamasamang paraan ay ang randomized na peke: espesyal na kinikilala ng mga deep detector tulad ng CreepJS ang randomized render values, at kapag hindi na kamukha ng tunay na GPU ang output, mas lalalim pa ang pagbagsak ng score. Ang hawak na direksyon ay siguraduhing naglalabas ang bawat environment ng isang fixed, realistiko at tugma sa lahat ng ibang signal na rendering signature.
Paano pipigilan ang pagkaka-link ng maraming account sa pamamagitan ng fingerprint?
Bigyan ang bawat account ng sariling isolated na environment: hiwalay na fingerprint profile at hiwalay na proxy, naka-align ang IP, timezone at wika. Bawal mag-log in sa parehong account mula sa dalawang environment. Suriin nang regular ang "consistency" na estado ng bawat environment gamit ang isang detector at ayusin agad ang anumang contradiction.


