Nieuwe IP en je denkt dat je veilig bent? Vier verborgen lekkagekanalen en een test op één pagina
Eerst het belangrijkste: een actieve proxy betekent niet dat je echte IP echt verborgen is. Je adres kan via vier kanalen ontsnappen — de verbinding zelf, IPv6, DNS-resolutie en WebRTC. Blijft er ook maar één open, dan kan de bezochte site nog steeds zien waar je werkelijk bent. Goede nieuws: voor de controle heb je geen vijf of zes tools nodig. Eén webpagina dekt alles in 30 seconden, en de oplossingen passen op een korte lijst. Dit artikel volgt de volgorde „wat controleren, hoe controleren, hoe verhelpen" en eindigt met een maandelijks routine van 30 seconden voor multi-account setups.
Wat een IP-lek werkelijk is: vier kanalen, meer dan je denkt
Een IP-lek betekent dat je denkt dat je verkeer via de proxy loopt, terwijl je echte IP of je DNS-verzoeken via een andere route de website bereiken. De taak van proxy en VPN is je echte adres omwisselen voor een ander, maar het systeem heeft meer dan één weg die het kan verraden:
- Terugval bij verbindingsverlies. Breekt het VPN zelfs maar een halve seconde, dan valt het verkeer geruisloos terug op je lokale netwerk en landt de echte IP rechtstreeks in de logs van de doelsite.
- DNS die de oude weg neemt. De verzoeken van de browser gaan misschien via de proxy, maar domeinresolutie gebruikt nog steeds de standaard systeem-DNS — je provider ziet elk domein dat je opvraagt.
- WebRTC dat een zijweg opent. Dit protocol, gebouwd voor audio- en videogesprekken, kan een directe verbinding opzetten die de proxy omzeilt, en één pagina JavaScript leest je lokale adres uit.
- De achterdeur van IPv6. De meeste proxies nemen alleen IPv4 over. Zodra de site een IPv6-bron laadt, glipt je echte adres eruit via het kanaal dat niemand in de gaten houdt.
Deze vier kanalen zijn iets anders dan fingerprint-consistentie: bij een lek wordt het adres zelf onthuld, bij inconsistentie spreken je parameters elkaar tegen. Nog zo'n consistente omgeving zakt door de mand zodra het adres lekt.
Alle vier de kanalen testen op één pagina: stappen en resultaten lezen
Noteer eerst je echte baseline, zet dan de beveiliging aan en vergelijk punt voor punt — als je echte IP of echte provider ergens op de pagina verschijnt, is het een lek.
Stap 1: baseline vastleggen. Zet proxy en VPN uit, open ipleak.net en schrijf het bovenaan getoonde IP-adres en ISP op — dat is het „ware ik" dat we in de gaten houden.
Stap 2: beveiliging inschakelen. Verbind met de proxy of VPN en herlaad dezelfde pagina.
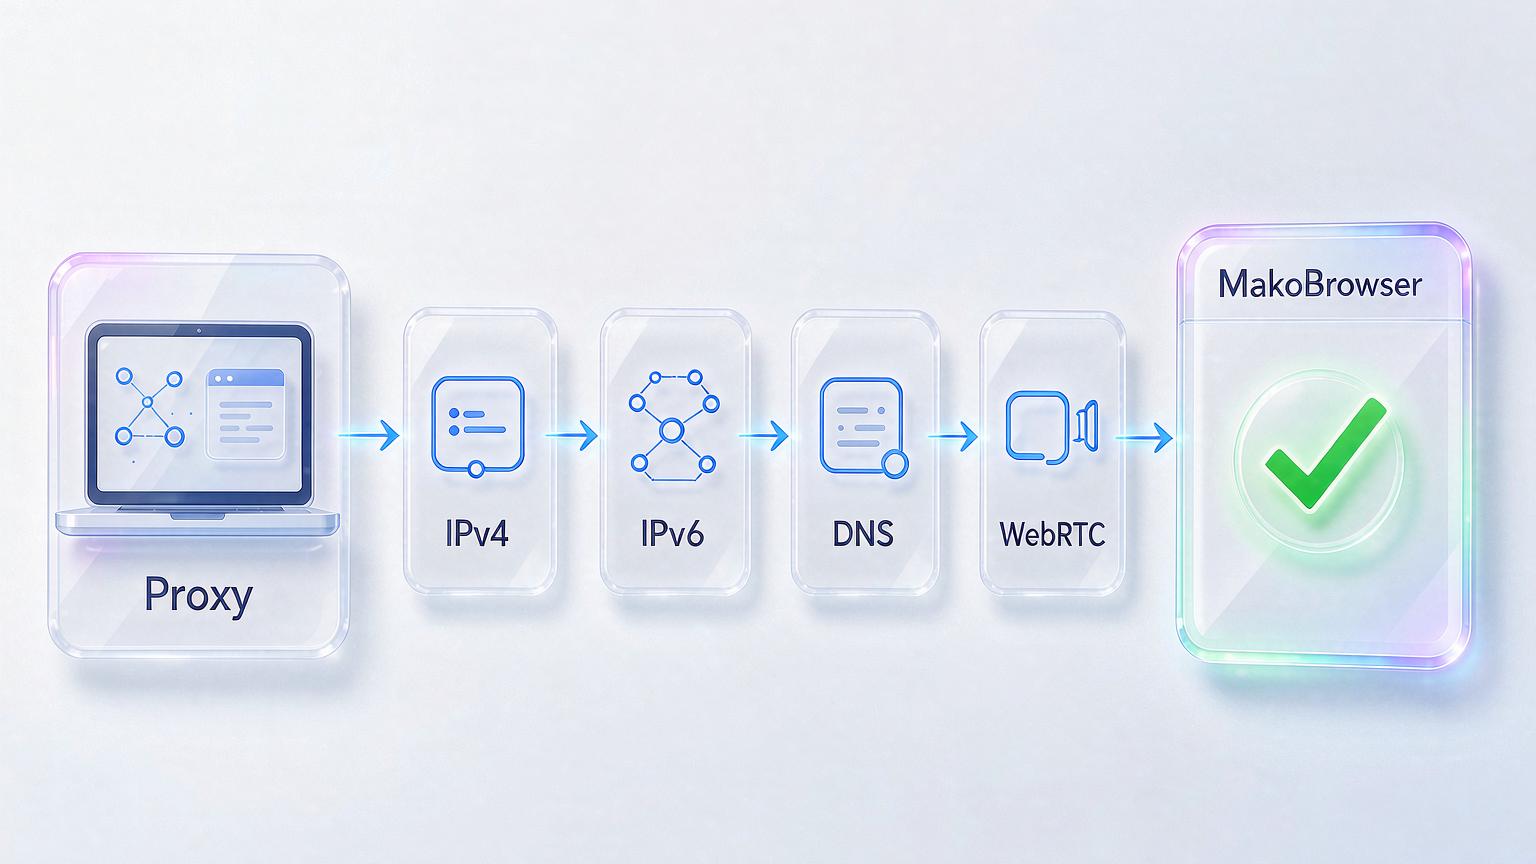
Stap 3: elke kolom afvinken. Loop alle vier de blokken langs: IP-adres, DNS-adressen, WebRTC en IPv6. Het slaggene is één regel: alle kolommen tonen de gekozen proxy-adres, en de echte IP en ISP uit de baseline verschijnen nergens.
Drie veelvoorkomende misvattingen: de browser haalde een oude pagina uit de cache (opnieuw openen in incognito), een ingelogde sessie sleepte echte gegevens mee (log uit op platformaccounts voor de test), en de tijdzone van de systeemklok klopt niet met de proxy-locatie (dat is fingerprint-consistentie, het beste samen met de testpagina te bekijken). Vind je een lek, controleer dan kruislings op browserleaks.com of iphey.com om een vals alarm van de tool zelf uit te sluiten.
Wie lektests regelmatig moet draaien
Wie de lektest als routine moet behandelen, zijn degenen die echte belangen op hun accounts hebben gezet. Kijk of je op de lijst staat:
- Streamers en competitieve spelers — wordt je echte IP midden in een uitzending gepakt, dan komt de DDoS-afsluiting de seconde erna.
- Contentmakers — een gelekte IP is de eerste stap richting ontmaskering; hoe groter je publiek, hoe sterker het motief.
- Advertentiebeheerders — de echte IP van één klant gemengd in 25 accounts, het platform koppelt ze en bant de hele partij.
- Grensoverschrijdende winkelnetwerken — meerdere winkels aan dezelfde echte IP betekent schorsing en bevroren tegoeden tegelijk.
- Dataverzamelteams — antibotsystemen bespieden specifiek de echte IP's die uit proxytunnels sijpelen; één lek en de hele opdracht is waardeloos.
De gemene deler is duidelijk: de prijs van een lek is geen „privacyzenuwen" maar afgebroken sessies, bans, geld en klanten.
De herstelchecklist per lekttype
Elk lekttype heeft zijn eigen medicijn. De gereedschappen zijn makkelijk te vinden; moeilijk is bevestigen dat ze echt aan staan.
- Terugval bij verlies: zet de kill switch van je VPN aan. Hij kappt het netwerk op het moment dat het VPN valt, zodat de echte IP geen kans krijgt te verschijnen. Privacygerichte opties zoals Mullvad, Proton VPN en IVPN zijn bekend om audits, en mainstreampakketten zoals NordVPN, ExpressVPN en Surfshark bieden de functie ook — let op: bij veel clients staat hij standaard uit; controleer het in de instellingen.
- DNS-lek: schakel over op versleuteld DNS; dat voorkomt terloops dat je provider je opvragingen leest. Voor snelheid Cloudflare 1.1.1.1, voor beveiligingsfiltering Quad9, voor fijne controle per apparaat NextDNS.
- De achterdeur van IPv6: of je schakelt over op een VPN met uitdrukkelijke IPv6-lekbescherming, of je zet IPv6 direct uit op de netwerkadapter — het laatste kost een minuut en werkt meteen.
- WebRTC: wordt in de browser opgelost. In Firefox uitschakelbaar via about:config, in Chrome via een extensie; wil je niet klossen met instellingen, ga dan over op een browser die WebRTC standaard beperkt.
Multi-account: lekpreventie in het profiel inbouwen, daarna een maandelijkse controle van 30 seconden
Hoe meer accounts, hoe onrealistischer de handmatige controle één voor één — proxy, DNS en WebRTC uitlijnen op profielniveau van de browser is de enige duurzame weg. Met de combinatie VPN plus DNS-wissel plus extensies moet je voor elk account opnieuw bouwen, en één vergeten instelling is één open kanaal. Daarop bouwen anti-detect browsers zoals MakoBrowser: alles wordt één keer op profielniveau ingericht — elk profiel gekoppeld aan zijn eigen proxy, met DNS en WebRTC per profiel uitgelijnd. Welk profiel je ook opent, de site ziet alleen de netwerkuitgang van die identiteit, en de profielen kruisen elkaar nooit.
De volledige multi-accountworkflow kwam aan bod in het artikel over het dagelijks gebruik van een anti-detect browser; hier herhaal ik één ding: kanaalisolatie is het fundament van dat hele proces. Begin na het aanmaken van een profiel niet meteen met werken — draai de testpagina één keer in het profiel volgens de drie stappen hierboven en start pas met accounts opwarmen als alles groen is.
Voor dagelijks onderhoud is een checklist van 30 seconden genoeg:
- Verbind de proxy en open de testpagina.
- Bevestig: geen echte IP, geen echte ISP, schoon IPv6, schoon WebRTC.
- Bevestig dat de kill switch en versleuteld DNS nog steeds aan staan.
- Na een systeemupdate, browserupdate of netwerkwissel een extra controle.
Als je elk kanaal handmatig wilt beheren, kan dat ook; wil je de instellingen punt voor punt overslaan, download dan MakoBrowser en sluit alle lekkagekanalen in één keer, in elk profiel.
Veelgestelde vragen
Hoe weet ik of ik een IP-lek heb?
Snelst: met de proxy uit open je ipleak.net en noteer je echte IP en ISP. Proxy aan, pagina herladen. Verschijnt je echte adres of provider in een willekeurige kolom, dan is het een lek. De hele controle duurt minder dan een minuut.
Maakt een VPN met kill switch lekken onmogelijk?
Een kill switch dekt maar één scenario: het moment dat het VPN uitvalt. DNS, WebRTC en IPv6 zijn drie onafhankelijke kanalen die de verbindingsbeveiliging nooit raakt — elk vraagt zijn eigen oplossing.
Moet ik opnieuw testen na een netwerkwissel?
Ja. Een nieuw netwerk betekent een nieuwe router en nieuwe DNS-instellingen, en het eerder ingestelde versleutelde DNS kan uitvallen. Na elke netwerkwissel één test; verder is de maandroutine genoeg.
Kan een anti-detect browser IP-lekken voorkomen?
Een volwassen anti-detect browser lijnt proxy, DNS en WebRTC uit op profielniveau, waardoor het lekoppervlak veel kleiner is dan bij de combinatie „VPN plus browser". Maar geen enkel tool is een paspoort zonder controle — draai de testpagina één keer in een nieuw profiel voordat het in gebruik gaat.


