Perfil nuevo, proxy limpio y ¿sigue en rojo? Cómo leer las pruebas de huella digital
Perfil nuevo creado, proxy limpio conectado y la prueba de huella sigue en rojo. El primer impulso es ir a desactivar otro ajuste, pero la causa real suele ser mucho más sencilla: lo que un detector puntúa nunca es «cuánto te escondes», sino «si tus señales se contradicen». Este artículo clasifica las herramientas de prueba de huella en tres tipos según lo que realmente leen y luego da cinco principios aplicables a todas, para que puedas diagnosticar tú mismo la mayoría de las alertas rojas en lugar de andar a ciegas.
Qué lee un detector: cinco grupos de señales y una lógica de árbitro
Cada vez que el navegador carga una página, entrega por sí solo una pila de detalles: sistema operativo, resolución, zona horaria, idioma, fuentes instaladas, firma de renderizado de la GPU y más. Ningún elemento aislado te señala, pero juntos bastan para distinguirte entre millones — sin ninguna cookie.
Casi todos los detectores leen una y otra vez los mismos cinco grupos:
- Canvas y WebGL: el navegador dibuja a escondidas una imagen con tu GPU, y las mínimas diferencias del resultado son tu firma de hardware
- WebRTC y DNS: dos canales ocultos por los que tu IP real puede filtrarse detrás de un proxy
- Si la IP, la zona horaria y el idioma del sistema se corroboran entre sí
- Fuentes y plugins: una fuente exclusiva de Mac en una máquina Windows llama la atención al instante
- Si el User Agent coincide con el sistema operativo real
Las contradicciones como la zona horaria y las fuentes ya las desmontamos una a una en nuestro análisis de consistencia de Pixelscan, así que no las repetiremos aquí. Lo esencial es la lógica de árbitro: el detector no juzga «valores anómalos», juzga «si la historia es coherente». Un perfil con hora de Londres e IP registrada en Bangkok es bandera roja aunque cada valor por separado parezca normal.
Tres tipos de pruebas de huella: elige primero el espejo correcto
Clasifica las herramientas conocidas por su manera de sostener el espejo y la elección se vuelve obvia:
- De veredicto: dan una nota global de aprobado o suspendido a todo el perfil. Pixelscan dictamina «consistente / no consistente», IpHey califica la confianza en verde, gris y rojo, y BrowserScan reúne todas las dimensiones en un solo panel. Ideal para un chequeo rápido diario.
- Profundos y de rareza: cazan mentiras. CreepJS tiende trampas a propósito — afirmas ser el dispositivo A y el hardware renderiza como B, y marca la suplantación y baja la puntuación; Am I Unique muestra lo rara que es tu huella: cuanto más rara, más rastreable; Sannysoft expone punto por punto los rastros de automatización.
- De señal única y privacidad: cada uno aísla una sola señal. BrowserLeaks separa Canvas, WebGL y fuentes en pruebas distintas; Cover Your Tracks de EFF te dice en palabras sencillas si tu navegador está protegido; ipleak.net se centra en fugas de IP y DNS.
Solo hay una recomendación práctica: haz pruebas cruzadas con al menos dos tipos. Sus scripts y lógicas de juicio son distintos, así que cualquier detector por sí solo da una imagen parcial. Los de veredicto muestran la nota global, los profundos cazan la suplantación, los de señal única localizan la fuga exacta — la intersección de los tres espejos es el estado real de tu entorno.
Cinco principios: el detector juzga a «una persona normal», no a «una persona invisible»
Olvida los ajustes sueltos. Bajo cada detector descansan los mismos cinco principios:
- La coherencia vale más que ocultar. Cada señal debe contar la misma historia: SO, UA, fuentes, Canvas e idioma encajan. Por eso «bloquear la recolección de huella» no soluciona nada — bloquear no es coherencia.
- Lo real vale más que lo vacío. Un valor medio corriente es más seguro que nulos y ruido. El objetivo es fundirse con la multitud, no desaparecer de ella.
- La capa de red cuenta la misma historia. La ubicación de la IP debe coincidir con la zona horaria y el idioma, sin fugas de WebRTC ni DNS por debajo. Un proxy limpio que combine con el perfil vale más que una línea más cara e inadecuada.
- La salida del hardware debe parecer una máquina real. Los renderizados de Canvas y WebGL deben parecer dibujados por una GPU auténtica, no ruido aleatorio — toda la razón de ser de CreepJS es detectar justamente esa aleatorización.
- Sin cambios de cara a mitad de sesión. Un perfil fiable no se desvía a mitad de sesión; una huella que muta de repente parece automatización ante el detector.
Falla uno de los cinco y los otros cuatro, por fuertes que sean, ya no pueden salvarte.
Contraintuitivo: cuanto más defiende la privacidad el navegador, más rojo el resultado
Cuando la gente empieza a preocuparse por la huella, el primer movimiento es cambiar a Tor, Brave, Firefox con resistFingerprinting, LibreWolf o Mullvad. Para la privacidad estos navegadores son realmente excelentes, pero casi todos suspenden las pruebas de huella — precisamente por los dos primeros principios:
- Tor hace que todos los usuarios se vean idénticos — la uniformidad es en sí una señal de anomalía
- Brave aleatoriza tu huella en cada sesión — para un detector que solo acepta coherencia, lo aleatorio parece sospechoso
- Firefox, LibreWolf y Mullvad generalizan tus valores en un perfil genérico — para las personas es privacidad, pero para el detector significa «alguien está ocultando algo»
Dicho de otro modo, no ser rastreable y pasar las pruebas son dos objetivos diferentes. Si lo que necesitas es una huella «limpia, coherente y confiable», ese es trabajo para otra categoría de herramienta.
Un ordenador, dos identidades confiables: la solución real a esta necesidad
Llevados al negocio, estos principios son exactamente lo que hace la categoría de navegadores antidetección. El caso típico es una agencia que gestiona decenas de cuentas de clientes, cada una ejecutada desde su propio entorno limpio y aislado, sin cruce entre sesiones — imposible con un navegador normal, porque todas las pestañas comparten la misma huella.
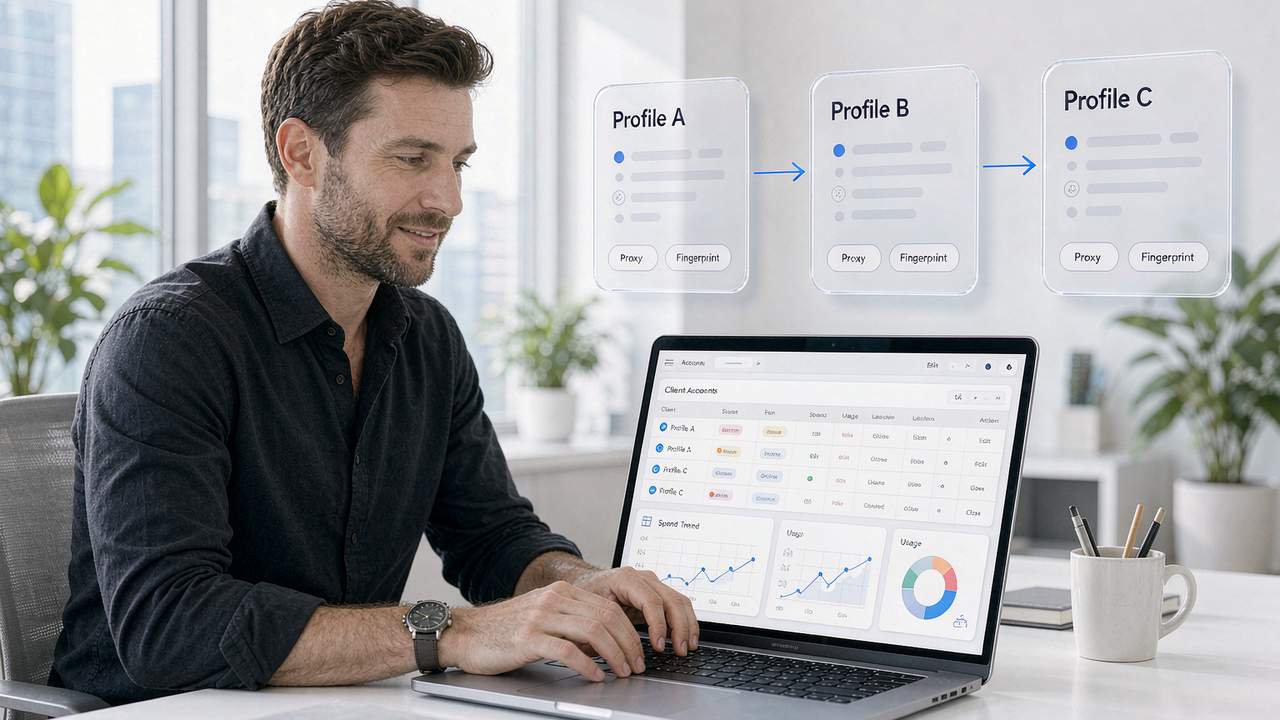
La forma correcta se ve así: el Perfil A vinculado a un proxy residencial de EE. UU. con zona horaria, idioma e IP alineados, y el detector dictamina «consistente»; el Perfil B en el mismo ordenador vinculado a un proxy de otro país, también todo en verde, pero con firma de Canvas, zona horaria e idioma completamente distintos de A — las dos identidades no saben de la existencia de la otra. La coherencia de la huella y el aislamiento de entornos son dos caras de la misma moneda, y esa es la base de diseño del navegador antidetección MakoBrowser: cada entorno recibe un perfil autoconsistente más un proxy dedicado, en lugar de unos cuantos parámetros retocados.
Rutina práctica de autocomprobación: corre primero una prueba de veredicto para la nota global, luego usa una herramienta de señal única para localizar la fuga exacta (los canales del lado de la IP están en nuestra guía de prueba de fugas de IP), corrige, vuelve a probar con otro detector y repite cada mes. Si gestionas muchos entornos y compruebas a menudo, puedes ejecutar las pruebas por entorno dentro de MakoBrowser, configurando perfil y proxy de una sola pasada y evitando errores al cambiar a mano.
FAQ
¿Qué prueba de huella es la más precisa?
No existe «la más precisa», solo «complementarias». Las de veredicto (Pixelscan, IpHey) muestran la coherencia general, las profundas (CreepJS) se especializan en cazar suplantación y aleatorización, y las de señal única (BrowserLeaks, ipleak.net) localizan fugas concretas. Cruza al menos dos tipos antes de fiarte de una conclusión.
¿Por qué Brave y Tor también suspenden las pruebas de huella?
Porque su estrategia es bloquear o aleatorizar, mientras los detectores puntúan la coherencia. Tor hace que todos se vean iguales y Brave cambia los valores aleatorios en cada sesión — para un detector, vacío y aleatorio no significan «limpio», significan «ocultando algo». Reforzar la privacidad y aprobar las pruebas son dos objetivos diferentes por definición.
¿Se puede falsificar la huella de Canvas?
Técnicamente sí, pero la falsificación aleatorizada es la peor opción: los detectores profundos como CreepJS reconocen justamente los valores de renderizado aleatorios, y cuando la salida deja de parecer una GPU real la puntuación cae aún más. El camino viable es que cada entorno produzca una firma fija, realista y coherente con todas las demás señales.
¿Cómo evito que varias cuentas queden vinculadas por la huella?
Dale a cada cuenta su entorno aislado: perfil de huella propio y proxy propio, con IP, zona horaria e idioma alineados. Nunca inicies sesión en la misma cuenta desde dos entornos. Revalida periódicamente el estado de «consistencia» de cada entorno y corrige las contradicciones en cuanto aparezcan.


