Profil nou, proxy curat și tot roșu? Cum citești corect testele de amprentă
Profil nou creat, proxy curat conectat — iar testul de amprentă arată tot roșu. Primul reflex este să mergi să dezactivezi încă o setare, dar cauza reală este de obicei mult mai banală: ceea ce un detector punctează nu este niciodată „cât de mult te ascunzi", ci „dacă semnalele tale se contrazic între ele". Acest articol împarte testele de amprentă în trei tipuri după ce citesc efectiv, apoi oferă cinci principii valabile pentru toate, ca să poți diagnostica singur majoritatea semnalărilor roșii în loc să ghicești în neștire.
Ce citește un detector: cinci grupuri de semnale, o logică de arbitru
La fiecare încărcare de pagină, browserul predea singur un teanc de detalii: sistem de operare, rezoluție, fus orar, limbă, fonturi instalate, semnătura de randare a plăcii video și altele. Luat separat, niciun element nu te indică; împreună, sunt suficiente ca să te scoată dintre milioane — fără niciun cookie.
Aproape orice detector recitește aceleași cinci grupuri:
- Canvas și WebGL: browserul desenează pe furiș o imagine cu GPU-ul tău, iar micile diferențe din rezultat sunt semnătura ta de hardware
- WebRTC și DNS: două canale ascunse prin care IP-ul real poate scăpa dincolo de proxy
- Dacă IP-ul, fusul orar și limba sistemului se confirmă reciproc
- Fonturi și plugin-uri: un font exclusivist Mac pe o mașină Windows sare imediat în ochi
- Dacă User Agentul corespunde sistemului de operare real
Contradicțiile de tip fus orar și fonturi le-am desfăcut punct cu punct în analiza noastră de consistență Pixelscan, deci nu le repetăm aici. Ce trebuie reținut este logica de arbitru: detectorul nu judecă „valori aberante", ci verifică „dacă povestea se susține singură". Un profil care vorbește despre fusul orar al Londrei, cu IP înregistrat în Bangkok, este semnal roșu — chiar dacă fiecare valoare arată normal luată separat.
Trei tipuri de teste de amprentă: mai întâi alege oglinda potrivită
Sortează instrumentele cunoscute după felul în care ridică oglinda, iar alegerea devine imediat clară:
- Tip verdict: acordă întregului profil direct un pass sau fail. Pixelscan hotărăște „consistent / inconsistent", IpHey evaluează încrederea în verde, gri și roșu, iar BrowserScan adună toate dimensiunile într-un singur panou. Ideal pentru controlul medical rapid zilnic.
- Tip profund și de raritate: vânează minciunile. CreepJS întinde capcane cu intenție — declari că ești dispozitivul A, hardware-ul randează ca B, spoof-ul este marcat imediat și scorul scade; Am I Unique îți arată cât de rară e amprenta ta: cu cât mai rară, cu atât mai ușor poți fi urmărit; Sannysoft expune punct cu punct urmele de automatizare.
- Tip semnal unic și de confidențialitate: fiecare izolează un singur semnal. BrowserLeaks separă Canvas, WebGL și fonturile în teste distincte; Cover Your Tracks al EFF îți spune în limbaj simplu dacă browserul e protejat; ipleak.net se specializează în scurgeri de IP și DNS.
Recomandarea practică este exact una: testează încrucișat cu cel puțin două tipuri. Scripturile și mecanismele lor de judecată diferă, deci orice detector singur dă mereu doar o imagine parțială. Tipul verdict arată scorul global, cel profund prinde falsificarea, cel cu semnal unic localizează scurgerea exactă — intersecția celor trei oglinzi este starea reală a configurației tale.
Cinci principii: detectorul judecă „un om normal", nu „un om invizibil"
Uită setările izolate. Sub fiecare detector zac aceleași cinci principii:
- Consistența bate ascunderea. Fiecare semnal trebuie să spună aceeași poveste: OS, UA, fonturi, Canvas și limba se potrivesc toate. De aceea „pur și simplu blochează colectarea amprentei" nu rezolvă nimic — blocarea nu înseamnă consistență.
- Realul bate golul. O valoare medie obișnuită e mai sigură decât null și zgomot. Scopul este să te topești în mulțime, nu să dispari din ea.
- Stratul de rețea trebuie să spună aceeași limbă. Locația IP-ului trebuie să se potrivească cu fusul orar și limba, fără scurgeri WebRTC sau DNS dedesubt. Un proxy curat care se potrivește cu profilul învinge o linie mai scumpă, dar nepotrivită.
- Ieșirea hardware trebuie să semene cu o mașină reală. Randările Canvas și WebGL trebuie să pară desenate de un GPU autentic, nu zgomot aleatoriu — tot motivul existenței lui CreepJS este să prindă exact acest gen de valori falsificate aleatoriu.
- Fără schimbarea feții la mijlocul sesiunii. Un profil demn de încredere nu derivează la mijlocul sesiunii; o amprentă ce mută brusc pare automatizare pentru detector.
Dacă lipsește unul din cinci: celelalte patru, oricât de puternice, nu te mai pot salva.
Contraintuitiv: cu cât browserul ține mai mult la confidențialitate, cu atât rezultatul e mai roșu
Când oamenii încep să se intereseze de amprentă, prima mișcare este trecerea la Tor, Brave, Firefox cu resistFingerprinting, LibreWolf sau Mullvad. Pentru confidențialitate, aceste browsere sunt cu adevărat excelente, dar aproape toate picează la testele de amprentă — exact din cauza primelor două principii:
- Tor face toți utilizatorii identici — uniformitatea este ea însăși un semnal de anomalie
- Brave îți aleatorează amprenta la fiecare sesiune — pentru un detector care acceptă doar consistența, aleatoriul pare suspect
- Firefox, LibreWolf și Mullvad generalizează valorile tale într-un profil generic — pentru oameni e confidențialitate, pentru un detector se citește „cineva ascunde ceva"
Cu alte cuvinte, netracesibilitatea și trecerea testelor sunt două obiective diferite. Dacă ai nevoie de o amprentă „curată, consistentă, demnă de încredere", asta e treaba unei alte categorii de instrumente.
Un computer, două identități demne de încredere: soluția reală a acestei nevoi
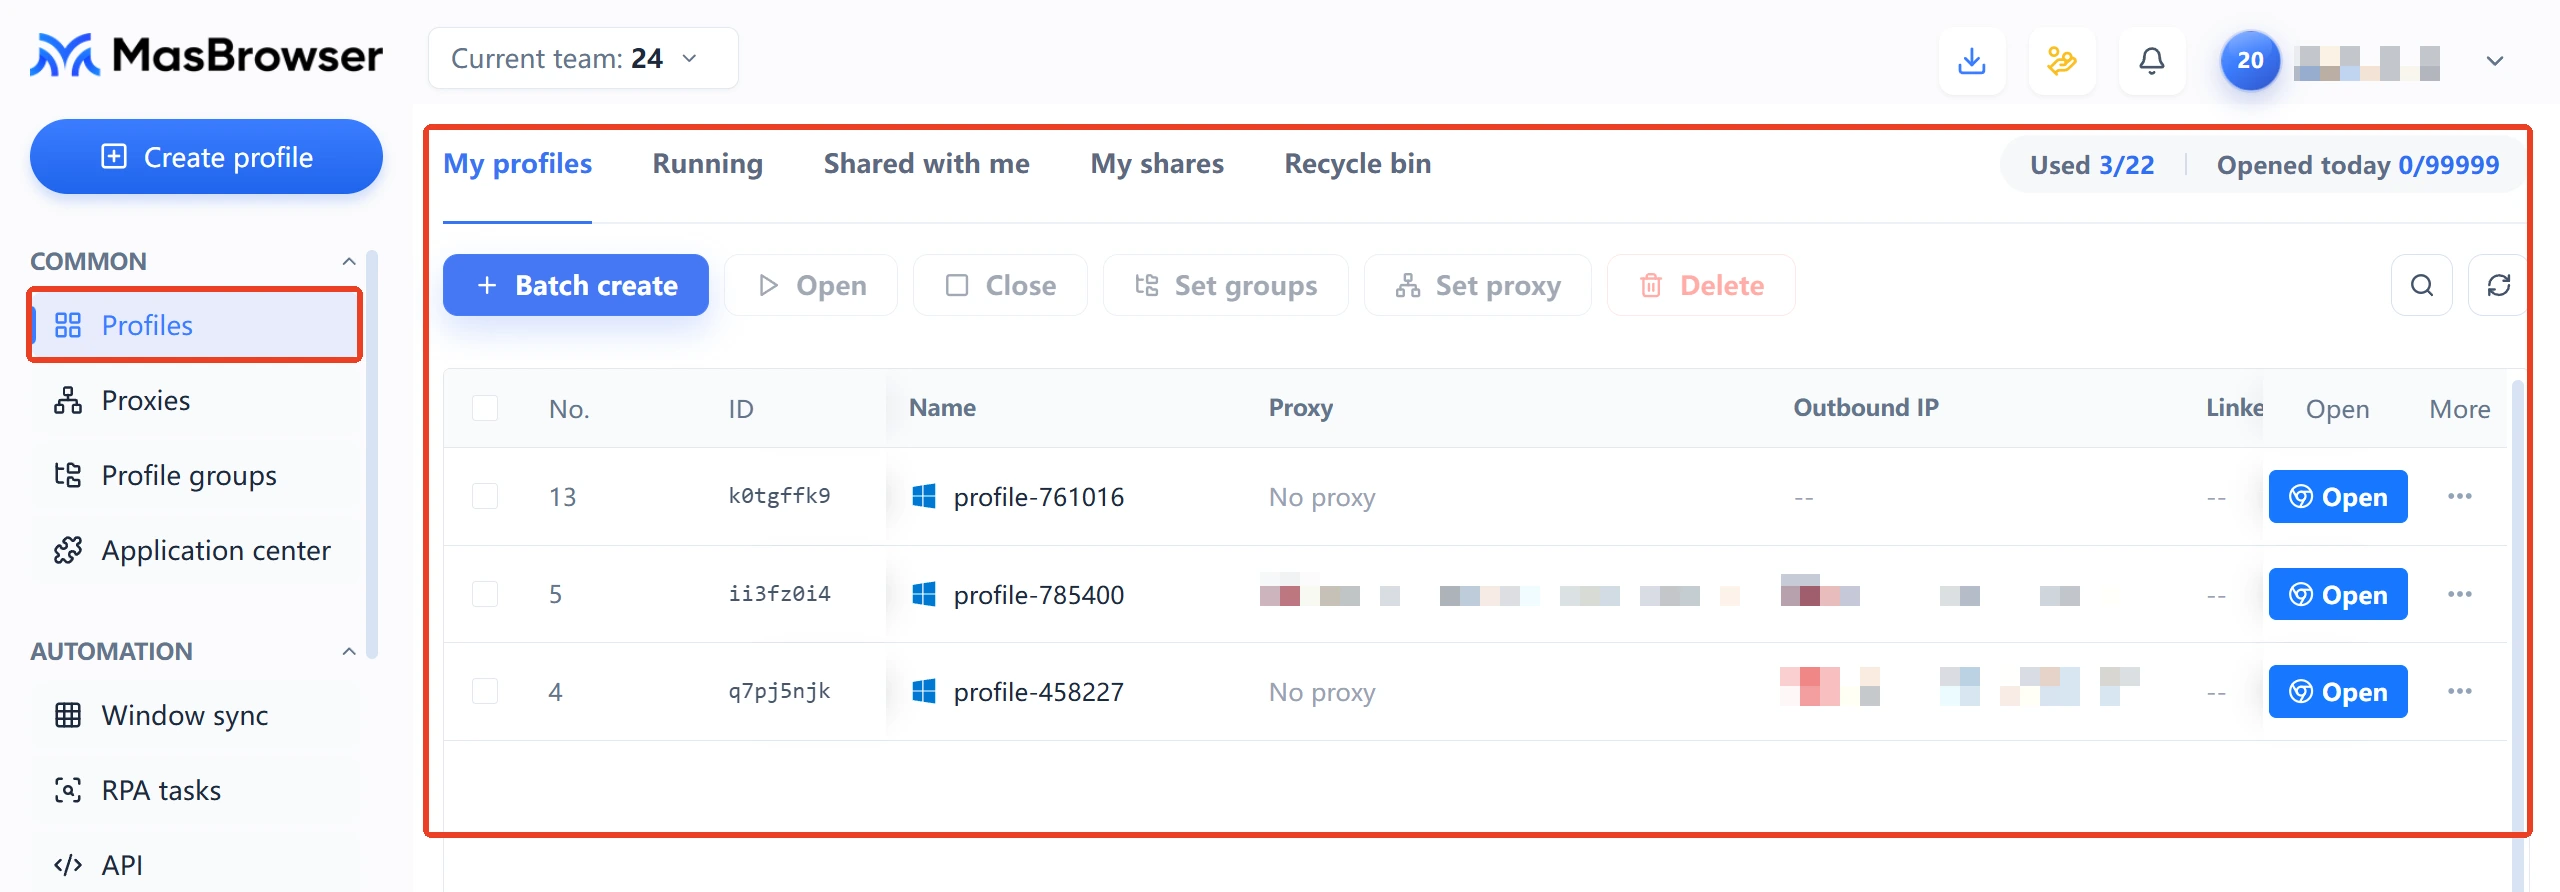
Duse în afacere, aceste principii sunt exact ceea ce face categoria browserelor antidetect. Scenariul clasic: o agenție administrează zeci de conturi de clienți, fiecare rulând din propriul mediu curat și izolat, fără încrucișare între sesiuni — imposibil cu un browser obișnuit, pentru că toate tab-urile împart aceeași amprentă.
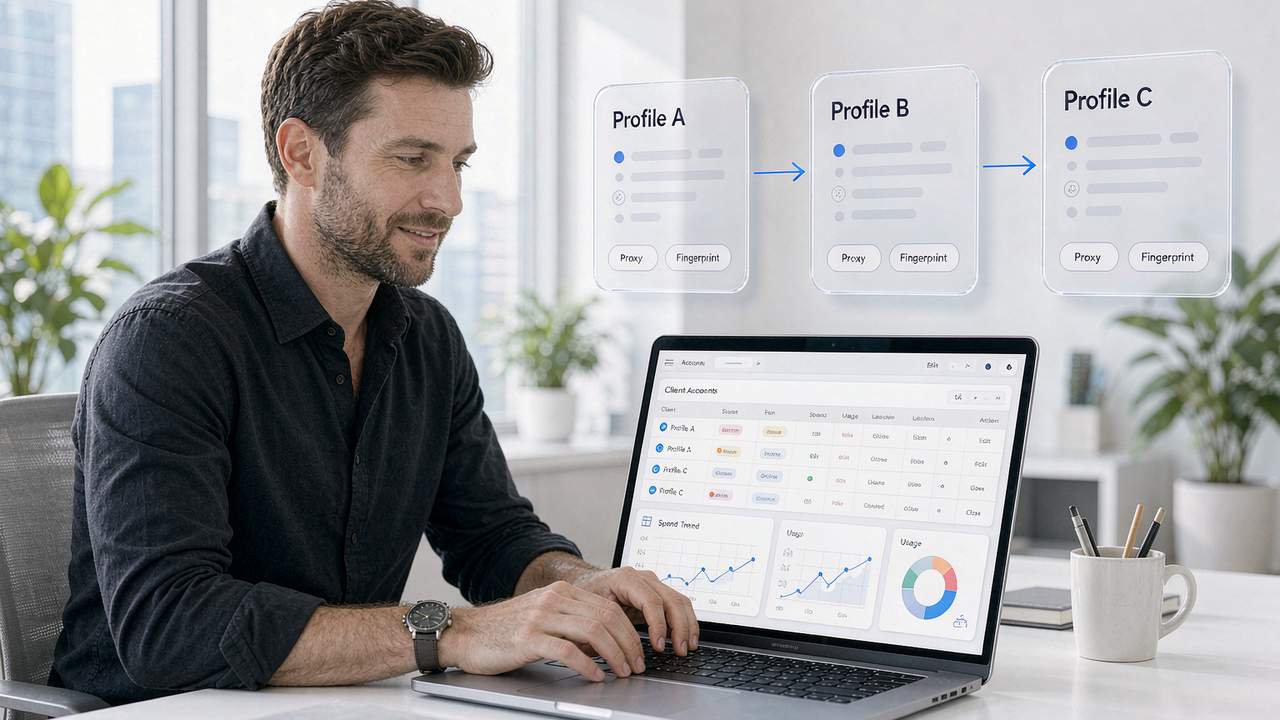
Forma corectă arată așa: Profilul A este legat de un proxy rezidențial american, cu fus orar, limbă și IP aliniate, iar detectorul judecă „consistent"; Profilul B pe același computer e legat de un proxy din altă țară, și el complet verde, dar semnătura Canvas, fusul orar și limba diferă total de A — cele două identități nu știu nimic una de cealaltă. Consistența amprentei și izolarea mediilor sunt două fețe ale aceleiași monede, iar aceasta este linia de proiectare a browserului antidetect MakoBrowser: fiecare mediu primește un profil autoconsistent plus un proxy dedicat, nu câțiva parametri ajustați.
Ordinea practică de autocontrol: rulează mai întâi un test de verdict pentru scorul global, apoi folosește un instrument cu semnal unic pentru a localiza scurgerea exactă (pentru canalele de partea IP-ului, vezi ghidul nostru de testare a scurgerilor de IP), corectează, reia testul cu alt detector și repetă lunar. Dacă ai multe medii și verifici des, poți rula testele per mediu în interiorul MakoBrowser — profilul și proxy-ul se configurează într-o singură trecere, fără erori de comutare manuală.
FAQ
Care test de amprentă este cel mai precis?
Nu există „cel mai precis" — există „complementare". Tipul verdict (Pixelscan, IpHey) e potrivit pentru consistența globală, cel profund (CreepJS) e specialist în prinderea falsificării și aleatorizării, iar cel cu semnal unic (BrowserLeaks, ipleak.net) localizează scurgeri concrete. Folosește încrucișat cel puțin două tipuri înainte să ai încredere într-o concluzie.
De ce nici Brave și Tor nu trec testele de amprentă?
Pentru că strategia lor este blocarea sau aleatorizarea, pe când detectoarele punctează consistența. Tor face pe toți la fel și Brave schimbă setul de valori aleatorii la fiecare sesiune — în ochii unui detector, golul și aleatoriul nu înseamnă „curat", ci „cineva ascunde ceva". Consolidarea confidențialității și trecerea testelor sunt, prin definiție, două obiective diferite.
Poate fi falsificată amprenta Canvas?
Tehnic, da, dar falsificarea aleatorie este varianta cea mai proastă: detectoarele profunde precum CreepJS recunosc tocmai valorile de randare aleatorii, iar când rezultatul nu mai semănă cu un GPU real, scorul scade și mai jos. Direcția viabilă: să faci ca fiecare mediu să producă o semnătură de randare fixă, realistă și consistentă cu toate celelalte semnale.
Cum împiedic legarea mai multor conturi prin amprentă?
Dă fiecărui cont propriul mediu izolat: profil de amprentă separat și proxy separat, cu IP, fus orar și limbă aliniate. Nu te loga niciodată în același cont din două medii. Verifică periodic starea de „consistență" a fiecărui mediu cu un detector și corectează contradicțiile de îndată ce apar.


