换了 IP 还是挂红?指纹检测工具的正确读法与过关逻辑
开了新档案、挂上干净代理,指纹测试还是一片红灯——多数人的第一反应是再去关掉某个设置,但真正的原因往往更朴素:检测器打分的核心从来不是"你藏了多少",而是"你的信号互相矛盾吗"。这篇把检测工具按类型拆开讲清楚它们各自在读什么,再给五条通用于所有检测器的原则,读完你可以自己定位大多数红灯,而不是反复试错。
检测器在读什么:五类信号,一个裁判逻辑
浏览器每次访问页面,都会主动交出一叠细节:操作系统、分辨率、时区、语言、已装字体、显卡渲染签名等等。单独看每一条都不指向你,组合起来却足以把您从数百万人里挑出来——不需要任何 Cookie。
几乎所有检测器反复读的都是这五类:
- Canvas 与 WebGL:浏览器用你的显卡偷偷画一张图,渲染结果的微小差异就是硬件签名
- WebRTC 与 DNS:两条可能在代理之下漏出真实 IP 的暗道
- IP、时区、系统语言三者是否互相印证
- 字体与插件:一台 Windows 机器上冒出 Mac 专属字体,就足够扎眼
- User Agent 与真实操作系统是否对得上
时区、字体这类"矛盾点"我们在 Pixelscan 一致性拆解 里逐条还原过,这里不再展开。真正要记住的是裁判逻辑:检测器判断的不是"异常值",而是"故事是否自洽"。一套档案讲的是伦敦的时区,IP 却登记在曼谷,哪怕每个值单看都正常,组合起来就是红灯。
三类指纹检测工具:先选对镜子,再谈过关
把市面上叫得上名字的工具按"照镜子方式"分成三类,选型立刻清晰:
- 结论型:给整份档案直接打 pass 或 fail。Pixelscan 判你"一致/不一致",IpHey 用绿/灰/红三色给信任评级,BrowserScan 把所有维度卷进一块仪表盘。适合日常快速体检。
- 深度与稀有度型:专抓"撒谎"。CreepJS 会主动设局——你声称自己是 A 设备,硬件渲染却说 B,它立刻标记这次伪装并拉低评分;Am I Unique 告诉你指纹有多稀有,越稀有越可追踪;Sannysoft 则逐项暴露自动化痕迹。
- 单项与隐私型:一次只隔离一个信号。BrowserLeaks 按 Canvas、WebGL、字体逐项拆开看;EFF 的 Cover Your Tracks 用大白话告诉你"你的浏览器是否受保护";ipleak.net 专查 IP 与 DNS 暗漏。
实操建议只有一条:至少用两类交叉测。它们跑的脚本和判定机制不同,任何单一检测器给的都是局部画面。结论型看总分,深度型抓伪装,单项型定位具体漏点——三面镜子照下来的交集,才是真实状态。
五条原则:检测器判的是"正常人",不是"隐形人"
忘掉单个设置,所有检测器底下压着同五条原则:
- 一致性大于隐藏。每条信号都要讲同一个故事:操作系统、UA、字体、Canvas、语言全部对得上。这也是为什么"直接禁掉指纹采集"解决不了问题——屏蔽不等于一致。
- 真实大于空白。看起来普通的平均值,比 null 和噪声更安全。目标是融入人群,而不是从人群中消失。
- 网络层要同讲一种话。IP 归属地必须匹配时区和语言,底下不能有 WebRTC 或 DNS 暗漏。一个与档案匹配的干净代理,胜过更贵但不匹配的线路。
- 硬件输出要像真机器。Canvas 与 WebGL 的渲染结果应当像一台真实设备的显卡画出来的,而不是随机噪声——CreepJS 存在的意义,就是专门抓这种随机化伪装值。
- 会话中途不变脸。可信的档案不会在 session 中途漂移,突变的指纹在检测器眼里就是自动化脚本。
五条缺一不可:错一条,另外四条再强也救不回来。
反直觉:越强调隐私的浏览器,越容易挂红
很多人关心指纹后的第一反应是换 Tor、Brave 或者开着 resistFingerprinting 的 Firefox、LibreWolf、Mullvad。这些浏览器在隐私上确实优秀,但它们几乎都会挂在指纹检测器上,原因恰恰是前两条原则:
- Tor 让所有用户长得一模一样——同质化本身就是异常信号
- Brave 每个会话随机化你的指纹——在只认一致的检测器眼里,随机等于可疑
- Firefox、LibreWolf、Mullvad 把你的值泛化成通用档案——对人来说是隐私,对检测器来说是"有人在隐藏什么"
换句话说,不可追踪和通过检测是两个不同的目标。如果你要的是"干净、一致、可信"的指纹,那是另一类工具的事。
同一台电脑、两个可信身份:这类需求的真正解法
把前面的原则落到业务里,就是反检测浏览器这个品类。典型场景是代理机构同时管理几十个客户账号,每个账号都要从独立、干净的环境运行,会话之间互不串线——用一台普通浏览器做不到,因为所有标签页共享同一套指纹。
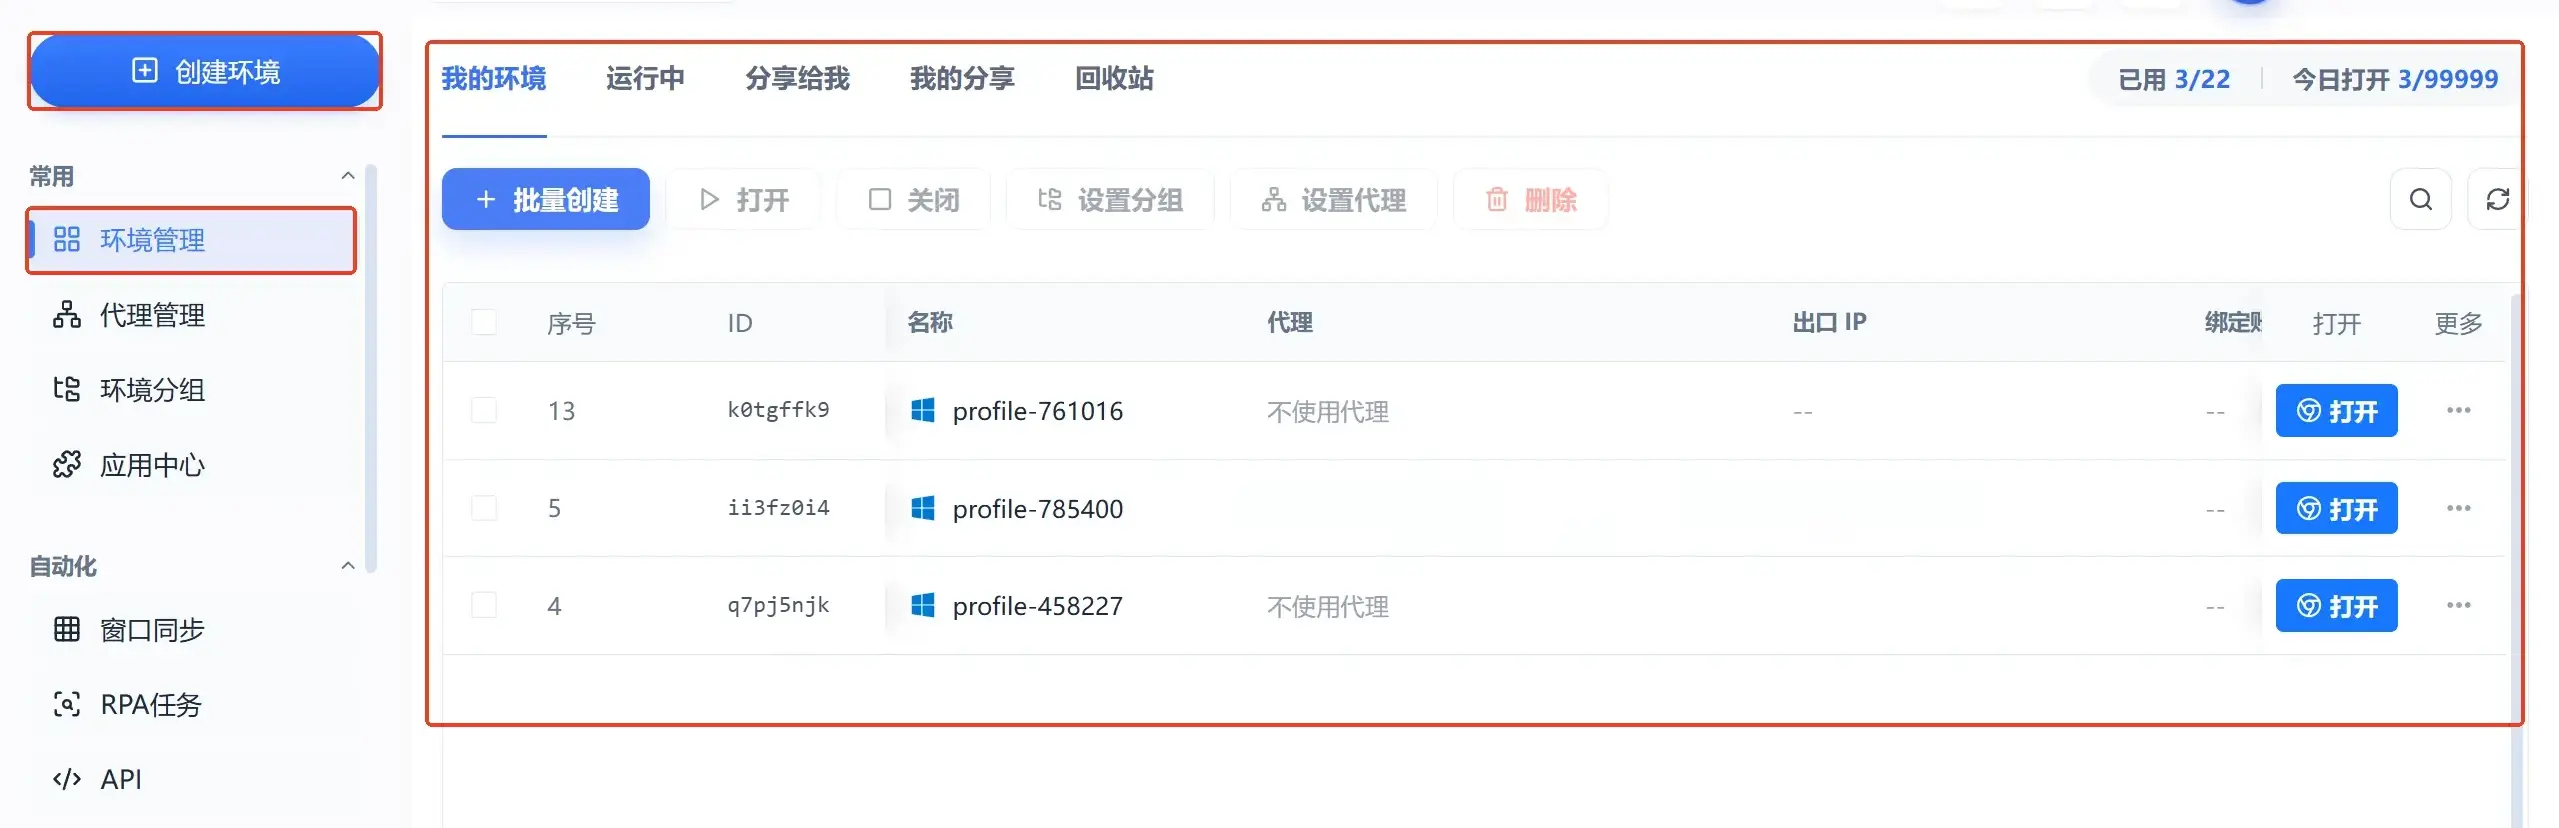
正确形态长这样:Profile A 绑美区住宅代理,时区、语言、IP 全部对齐,检测器判"一致";同一台电脑上的 Profile B 绑另一个国家的代理,同样全绿,但 Canvas 签名、时区、语言与 A 完全不同——两个身份互相不知道对方存在。指纹一致性和环境隔离是同一件事的两面,这也是 MakoBrowser 反检测浏览器 的设计基线:每个环境一套自洽档案加一条独立代理,而不是简单改几个参数。
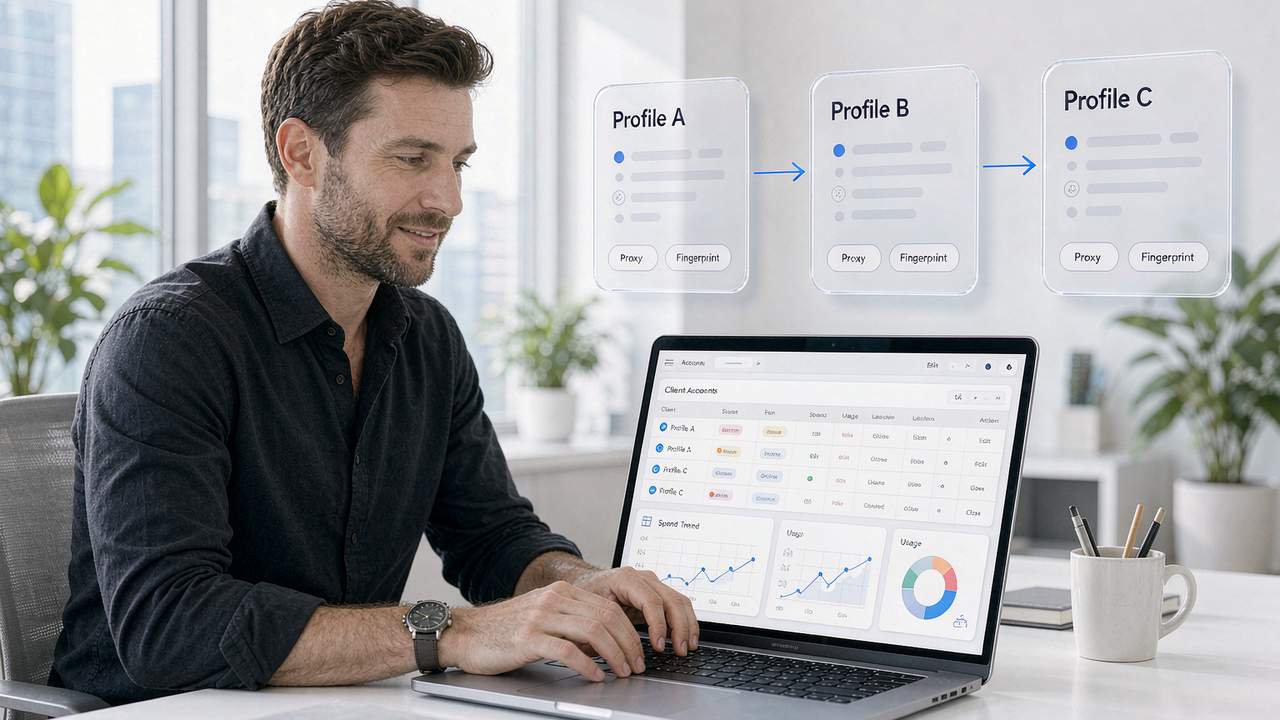
落地时可以按这个顺序自查:先跑一遍结论型检测器看总分,再用单项型定位漏点(IP 侧的暗道排查方法见 IP 泄漏检测一文),修正后换一个检测器复测,之后每月固定复检一次。如果你的环境多、检查频繁,可以在 MakoBrowser 里按环境分别跑检测,一次配齐档案与代理,避免手动切换出错。
常见问题
指纹检测工具哪个最准?
没有"最准",只有"互补"。结论型(Pixelscan、IpHey)适合看整体一致性,深度型(CreepJS)专抓伪装和随机化,单项型(BrowserLeaks、ipleak.net)用来定位具体漏点。至少交叉使用两类,结论才可信。
为什么 Brave 和 Tor 也过不了指纹检测?
因为它们的策略是屏蔽或随机化,而检测器判的是一致性。Tor 让所有人长得一样,Brave 每个会话换一套随机值——在检测器眼里,空白和随机不是"干净",而是"在隐藏什么"。隐私强化和通过检测本来就是两个目标。
Canvas 指纹可以伪造吗?
技术上可以,但"随机化伪造"是下策:CreepJS 这类深度检测器专门识别随机化渲染值,一旦发现渲染结果不像真实显卡输出,评分反而更低。可行的方向是让每个环境输出一套固定、真实、与其他信号一致的渲染特征。
多账号怎么避免被指纹检测关联?
每个账号绑定独立的环境:单独的指纹档案、单独的代理,并保证 IP、时区、语言三者对齐。环境之间禁止交叉登录同一账号。定期用检测器复验每个环境的"一致性"状态,发现矛盾及时修正。


