Nouveau profil, proxy propre et toujours rouge ? Comment lire les tests d'empreinte
Nouveau profil créé, proxy propre branché, et le test d'empreinte reste rouge. Le premier réflexe est d'aller couper encore un réglage, mais la vraie cause est souvent bien plus banale : ce qu'un détecteur note, ce n'est jamais « à quel point vous vous cachez », c'est « est-ce que vos signaux se contredisent ». Cet article trie les outils de test d'empreinte en trois familles selon ce qu'ils lisent réellement, puis donne cinq principes valables pour tous, afin que vous puissiez diagnostiquer vous-même la plupart des drapeaux rouges au lieu de tâtonner.
Ce que lit un détecteur : cinq groupes de signaux, une logique d'arbitre
À chaque chargement de page, le navigateur remet de lui-même une pile de détails : système d'exploitation, résolution, fuseau horaire, langue, polices installées, signature de rendu de la carte graphique, etc. Pris isolément, aucun élément ne vous désigne ; combinés, ils suffisent à vous repérer parmi des millions — sans aucun cookie.
Presque tous les détecteurs relisent les mêmes cinq groupes :
- Canvas et WebGL : le navigateur dessine discrètement une image avec votre GPU, et les moindres différences du rendu constituent votre signature matérielle
- WebRTC et DNS : deux canaux cachés par lesquels votre IP réelle peut fuiter derrière un proxy
- Si l'IP, le fuseau horaire et la langue du système se confirment mutuellement
- Polices et plugins : une police réservée à Mac sur une machine Windows saute aux yeux immédiatement
- Si le User Agent correspond au véritable système d'exploitation
Les contradictions comme le fuseau horaire ou les polices ont été décortiquées une à une dans notre analyse de cohérence Pixelscan, inutile d'y revenir ici. Ce qu'il faut retenir, c'est la logique d'arbitre : le détecteur ne juge pas des « valeurs anormales », il juge « si l'histoire tient debout ». Un profil à l'heure de Londres avec une IP enregistrée à Bangkok est un drapeau rouge, même si chaque valeur prise isolément paraît normale.
Trois familles de tests d'empreinte : choisissez d'abord le bon miroir
Classez les outils connus selon leur manière de tendre le miroir, et le choix devient évident :
- Les outils de verdict : ils donnent une note globale pass ou fail à tout le profil. Pixelscan tranche entre « cohérent / non cohérent », IpHey note la confiance en vert, gris et rouge, et BrowserScan rassemble toutes les dimensions dans un seul tableau de bord. Parfait pour un contrôle santé rapide.
- Les outils approfondis et de rareté : ils chassent le mensonge. CreepJS tend des pièges à dessein — vous prétendez être l'appareil A alors que le matériel rend comme B, il marque la falsification et fait chuter la note ; Am I Unique indique à quel point votre empreinte est rare, et plus elle est rare, plus vous êtes traçable ; Sannysoft expose point par point les traces d'automatisation.
- Les outils mono-signal et privacy : chacun isole un seul signal. BrowserLeaks sépare Canvas, WebGL et les polices en tests distincts ; Cover Your Tracks de l'EFF vous dit en clair si votre navigateur est protégé ; ipleak.net se concentre sur les fuites d'IP et de DNS.
La recommandation pratique tient en une phrase : croisez au moins deux familles d'outils. Leurs scripts et leurs logiques de jugement diffèrent, donc un détecteur seul ne donne qu'une image partielle. Les verdicts donnent la note globale, les approfondis attrapent la falsification, les mono-signal localisent la fuite exacte — l'intersection des trois miroirs, voilà l'état réel de votre configuration.
Cinq principes : le détecteur juge « une personne normale », pas « une personne invisible »
Oubliez les réglages isolés. Sous chaque détecteur reposent les mêmes cinq principes :
- La cohérence prime sur la dissimulation. Chaque signal doit raconter la même histoire : OS, UA, polices, Canvas et langue s'accordent. C'est aussi pourquoi « bloquer la collecte d'empreinte » ne résout rien — bloquer n'est pas être cohérent.
- Le réel prime sur le vide. Une valeur moyenne ordinaire est plus sûre que des null et du bruit. L'objectif est de se fondre dans la foule, pas d'en disparaître.
- La couche réseau raconte la même histoire. La localisation de l'IP doit correspondre au fuseau et à la langue, sans fuite WebRTC ni DNS en dessous. Un proxy propre qui correspond au profil vaut mieux qu'une ligne plus chère mais inadaptée.
- La sortie matérielle doit ressembler à une vraie machine. Les rendus Canvas et WebGL doivent sembler dessinés par un GPU authentique, pas du bruit aléatoire — toute la raison d'être de CreepJS est de repérer exactement ce type de randomisation.
- Pas de changement de visage en pleine session. Un profil digne de confiance ne dérive pas à mi-session ; une empreinte qui mute soudain ressemble à de l'automatisation.
Il en manque un seul des cinq : les quatre autres, si forts soient-ils, ne sauvent plus rien.
Contre-intuitif : plus le navigateur mise sur la vie privée, plus le résultat est rouge
Quand les gens commencent à s'intéresser à l'empreinte, le réflexe est de passer à Tor, Brave, Firefox avec resistFingerprinting, LibreWolf ou Mullvad. Pour la vie privée, ces navigateurs sont réellement excellents, mais presque tous échouent aux tests d'empreinte — précisément à cause des deux premiers principes :
- Tor rend tous les utilisateurs identiques — l'uniformité est en soi un signal d'anomalie
- Brave randomise votre empreinte à chaque session — pour un détecteur qui n'accepte que la cohérence, l'aléatoire paraît suspect
- Firefox, LibreWolf et Mullvad généralisent vos valeurs en un profil générique — c'est de la vie privée pour un humain, mais pour un détecteur cela se lit « quelqu'un cache quelque chose »
Autrement dit, être intraçable et passer les tests sont deux objectifs différents. Si vous cherchez une empreinte « propre, cohérente, fiable », c'est l'affaire d'une autre catégorie d'outils.
Un ordinateur, deux identités fiables : la vraie solution à ce besoin
Appliqués au métier, ces principes définissent exactement la catégorie des navigateurs antidétection. Cas typique : une agence gère des dizaines de comptes clients, chacun lancé depuis son propre environnement propre et isolé, sans contamination entre les sessions — impossible avec un navigateur ordinaire, car tous les onglets partagent la même empreinte.
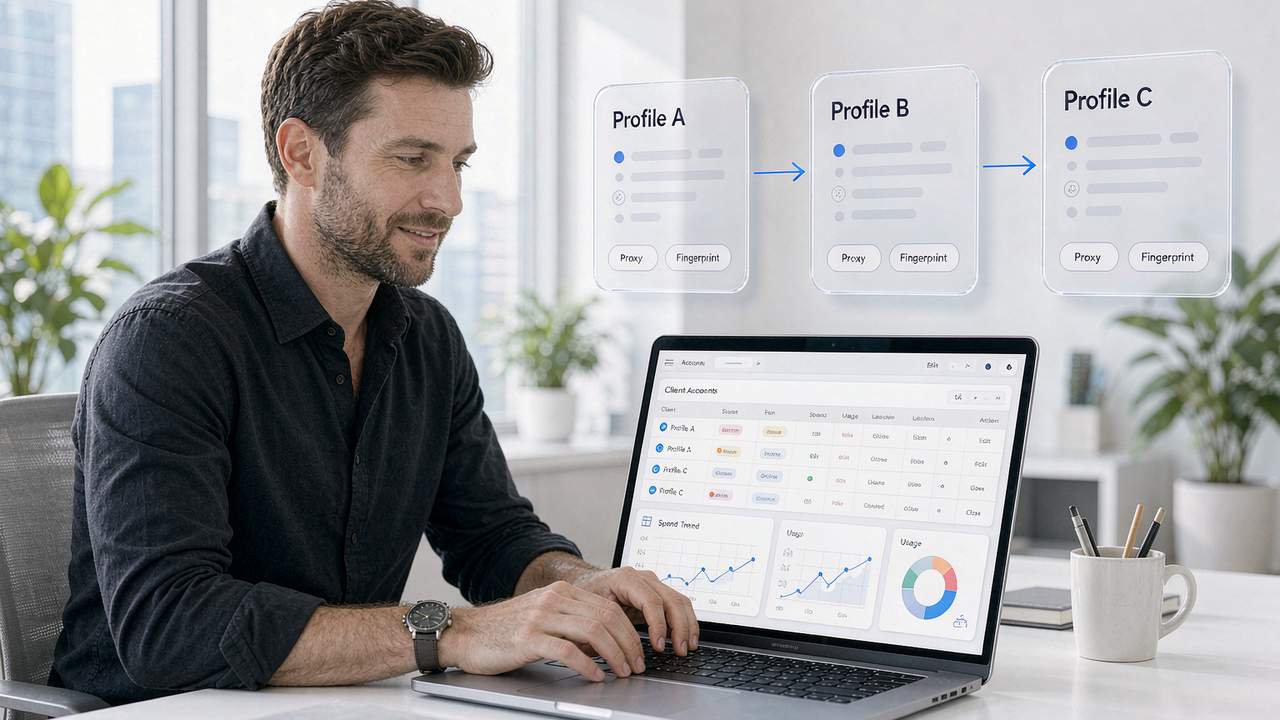
La bonne forme ressemble à ceci : le Profil A est lié à un proxy résidentiel américain avec fuseau, langue et IP alignés, et le détecteur déclare « cohérent » ; le Profil B sur le même ordinateur est lié à un proxy d'un autre pays, tout vert lui aussi, mais sa signature Canvas, son fuseau et sa langue diffèrent totalement de A — les deux identités ignorent tout l'une de l'autre. Cohérence d'empreinte et isolation d'environnement sont les deux faces d'une même pièce, et c'est la base de conception du navigateur antidétection MakoBrowser : chaque environnement reçoit un profil autocohérent plus un proxy dédié, au lieu de quelques paramètres ajustés.
Routine d'autocontrôle concrète : lancez d'abord un outil de verdict pour la note globale, puis un outil mono-signal pour localiser la fuite exacte (pour les canaux côté IP, voir notre guide de test de fuite d'IP), corrigez, retestez avec un autre détecteur, et renouvelez chaque mois. Si vous gérez beaucoup d'environnements et contrôlez souvent, vous pouvez lancer les tests par environnement depuis MakoBrowser, profil et proxy configurés en une passe, sans erreur de bascule manuelle.
FAQ
Quel test d'empreinte est le plus précis ?
Il n'y a pas de « plus précis », seulement du « complémentaire ». Les outils de verdict (Pixelscan, IpHey) montrent la cohérence globale, les approfondis (CreepJS) sont spécialisés dans la détection de falsification et de randomisation, les mono-signal (BrowserLeaks, ipleak.net) localisent des fuites précises. Croisez au moins deux familles avant de faire confiance à une conclusion.
Pourquoi Brave et Tor échouent-ils aussi aux tests d'empreinte ?
Parce que leur stratégie est de bloquer ou de randomiser, alors que les détecteurs notent la cohérence. Tor rend tout le monde identique et Brave change de valeurs aléatoires à chaque session — pour un détecteur, vide et aléatoire ne veulent pas dire « propre » mais « en train de cacher quelque chose ». Renforcement de la vie privée et réussite des tests sont deux objectifs différents par nature.
Peut-on falsifier une empreinte Canvas ?
Techniquement oui, mais la falsification randomisée est la pire option : les détecteurs approfondis comme CreepJS reconnaissent précisément les valeurs de rendu aléatoires, et dès que la sortie ne ressemble plus à un vrai GPU, la note chute encore plus bas. La voie praticable : faire en sorte que chaque environnement produise une signature fixe, réaliste et cohérente avec tous les autres signaux.
Comment empêcher que plusieurs comptes soient reliés par l'empreinte ?
Donnez à chaque compte son environnement isolé : un profil d'empreinte séparé et un proxy séparé, avec IP, fuseau et langue alignés. Ne connectez jamais le même compte depuis deux environnements. Revérifiez régulièrement la « cohérence » de chaque environnement et corrigez les contradictions dès qu'elles apparaissent.


