Новый профиль, чистый прокси — а тест всё равно красный? Как читать проверки отпечатков
Новый профиль создан, чистый прокси подключён, а тест отпечатка всё равно горит красным. Первое желание — пойти выключить ещё одну настройку, но настоящая причина обычно куда проще: детектор оценивает не то, «сколько вы спрятали», а то, «противоречат ли ваши сигналы друг другу». В этой статье мы разбираем проверки отпечатка по типам — что именно читает каждая, — а затем даём пять принципов, которые применимы ко всем сразу, чтобы вы могли сами находить причину большинства красных флагов вместо слепых попыток.
Что читает детектор: пять групп сигналов и одна судейская логика
При каждом заходе на страницу браузер сам отдаёт целый набор данных: операционную систему, разрешение экрана, часовой пояс, язык, установленные шрифты, сигнатуру рендеринга видеокарты и не только. По отдельности ни один пункт не указывает на вас, но вместе их хватает, чтобы выделить вас из миллионов — без единой Cookie.
Практически все детекторы читают одни и те же пять групп:
- Canvas и WebGL: браузер незаметно рисует картинку вашей видеокартой, и малейшие отличия результата — это аппаратная подпись
- WebRTC и DNS: два скрытых канала, через которые реальный IP может пройти мимо прокси
- Подтверждают ли друг друга IP, часовой пояс и язык системы
- Шрифты и плагины: Mac-шрифт на Windows-машине бросается в глаза мгновенно
- Совпадает ли User Agent с реальной операционной системой
Противоречия вроде часового пояса и шрифтов мы по пунктам разобрали в отдельном разборе Pixelscan, здесь повторяться не будем. Главное — судейская логика: детектор ищет не «аномалии», а проверяет, «согласуется ли история». Профиль с лондонским временем и IP, зарегистрированным в Бангкоке, — красный флаг, даже если каждое значение в отдельности выглядит нормально.
Три типа проверок отпечатка: сначала выбери верное зеркало
Разделите известные инструменты по способу «посмотреть в зеркало» — и выбор становится очевидным:
- Итоговые: ставят всему профилю общий зачёт «прошёл / не прошёл». Pixelscan выдаёт вердикт «согласован / несогласован», IpHey оценивает доверие зелёным, серым или красным, BrowserScan собирает все метрики в один дашборд. Идеально для быстрой ежедневной проверки.
- Глубокие и на редкость: ловят за ложью. CreepJS специально расставляет ловушки — заявляете устройство A, а железо рендерит как B, и он сразу помечает подмену и снижает оценку; Am I Unique показывает, насколько редкий у вас отпечаток: чем реже, тем легче отслеживать; Sannysoft по пунктам вскрывает следы автоматизации.
- Точечные и приватные: изолируют один сигнал за раз. BrowserLeaks разделяет Canvas, WebGL и шрифты по отдельным тестам; Cover Your Tracks от EFF простыми словами говорит, защищён ли браузер; ipleak.net специализируется на утечках IP и DNS.
Практический совет ровно один: перекрёстно проверяйте минимум двумя типами. Скрипты и логика у них разные, поэтому любой одиночный детектор даёт лишь частичную картину. Итоговые показывают общий балл, глубокие ловят подмену, точечные находят конкретную утечку — пересечение трёх зеркал и есть реальное состояние вашего окружения.
Пять принципов: детектор ищет «нормального человека», а не «невидимку»
Забудьте про отдельные настройки — под каждым детектором лежат одни и те же пять принципов:
- Согласованность важнее скрытности. Каждый сигнал должен рассказывать одну и ту же историю: ОС, UA, шрифты, Canvas и язык совпадают. Именно поэтому «просто запретить сбор отпечатка» не решает проблему — блокировка не равна согласованности.
- Реальность важнее пустоты. Обычное среднестатистическое значение безопаснее, чем null и шум. Цель — слиться с толпой, а не исчезнуть из неё.
- Сетевой слой говорит на том же языке. Геолокация IP обязана совпадать с часовым поясом и языком, без WebRTC- или DNS-утечек внизу. Чистый прокси, подходящий профилю, лучше дорогой линии, которая не подходит.
- Аппаратный вывод похож на реальную машину. Рендеринг Canvas и WebGL должен выглядеть как работа настоящей видеокарты, а не случайный шум — весь смысл CreepJS в том, чтобы ловить именно такую рандомизацию.
- Без смены лица посреди сессии. Доверенный профиль не «плывёт» посреди сессии: резко изменившийся отпечаток для детектора выглядит как автоматизация.
Один принцип из пяти нарушен — остальные четыре уже не спасут.
Контринтуитивно: чем браузер приватнее, тем краснее результат
Когда люди задумываются об отпечатках, первое движение — перейти на Tor, Brave, Firefox с resistFingerprinting, LibreWolf или Mullvad. Для приватности эти браузеры действительно отличны, но почти все они проваливают проверки отпечатка — и именно из-за первых двух принципов:
- Tor делает всех пользователей одинаковыми — само единообразие уже аномалия
- Brave рандомизирует отпечаток каждую сессию — для детектора, признающего только согласованность, случайность выглядит подозрительно
- Firefox, LibreWolf и Mullvad обобщают ваши значения до типового профиля — для человека это приватность, а для детектора — «кто-то что-то скрывает»
Иными словами, неотслеживаемость и прохождение проверок — две разные цели. Если нужен «чистый, согласованный, доверенный» отпечаток, это задача другого класса инструментов.
Один компьютер, два доверенных лица: настоящее решение задачи
В применении к бизнесу эти принципы и есть суть категории антидетект-браузеров. Типичный сценарий — агентство ведёт десятки клиентских аккаунтов, каждый запускается из отдельного чистого окружения без перекрёстных следов между сессиями. Обычным браузером это не сделать: все вкладки делят один и тот же отпечаток.
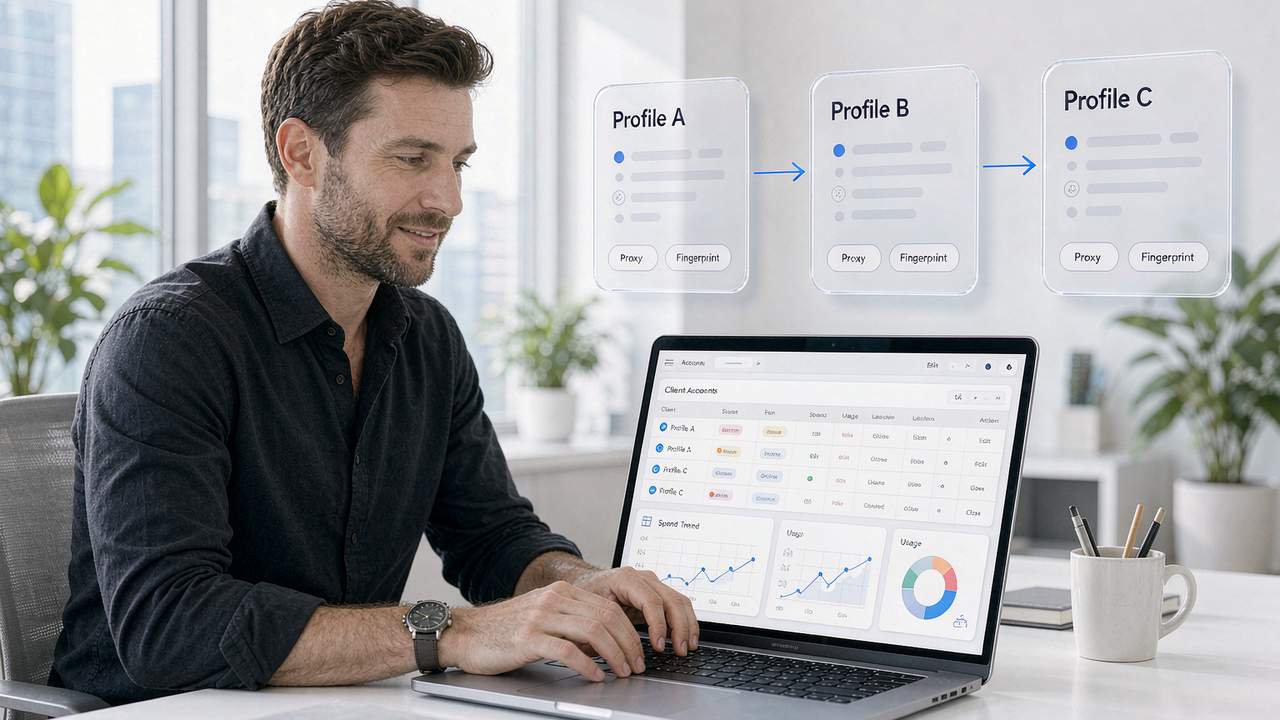
Правильная форма выглядит так: профиль A привязан к жилому прокси США, часовой пояс, язык и IP согласованы, детектор выдаёт «согласован»; профиль B на том же компьютере привязан к прокси другой страны, тоже полностью зелёный, но его подпись Canvas, часовой пояс и язык полностью отличаются от A — два лица не знают о существовании друг друга. Согласованность отпечатка и изоляция окружений — две стороны одной медали, и на этом построен антидетект-браузер MakoBrowser: каждому окружению — один самосогласованный профиль и отдельный прокси, а не пара подкрученных параметров.
Порядок самопроверки: сначала прогоните итоговый детектор для общего балла, затем точечным инструментом найдите конкретную утечку (про каналы на стороне IP — в руководстве по проверке утечек IP), исправьте, перепроверьте другим детектором и повторяйте раз в месяц. Если окружений много и проверки частые, запускайте их по каждому окружению в MakoBrowser — профиль и прокси настраиваются за один проход, без ошибок ручного переключения.
FAQ
Какая проверка отпечатка самая точная?
«Самой точной» нет — есть взаимодополняющие. Итоговые (Pixelscan, IpHey) показывают общую согласованность, глубокие (CreepJS) ловят подмену и рандомизацию, точечные (BrowserLeaks, ipleak.net) находят конкретные утечки. Доверяйте выводу только после проверки минимум двумя типами.
Почему Brave и Tor тоже не проходят проверки отпечатка?
Потому что их стратегия — блокировка или рандомизация, а детекторы оценивают согласованность. Tor делает всех одинаковыми, Brave меняет набор случайных значений каждую сессию — для детектора пустота и случайность значат не «чисто», а «что-то скрывают». Приватность и прохождение проверок — две разные цели по определению.
Можно ли подделать Canvas-отпечаток?
Технически да, но рандомизированная подделка — худший вариант: глубокие детекторы вроде CreepJS специально распознают случайные значения рендеринга, и как только вывод перестаёт походить на работу реальной видеокарты, оценка падает ещё ниже. Рабочее направление — чтобы каждое окружение выдавало фиксированную, реалистичную и согласованную с остальными сигналами сигнатуру.
Как не дать связать несколько аккаунтов по отпечатку?
Каждому аккаунту — собственное изолированное окружение: отдельный профиль отпечатка и отдельный прокси, с совпадающими IP, часовым поясом и языком. Никогда не заходите в один аккаунт из двух окружений. Регулярно перепроверяйте «согласованность» каждого окружения и устраняйте противоречия, как только они появились.


