បង្កើត profile ថ្មី ដាក់ proxy ស្អាត តែលទ្ធផលនៅតែក្រហម? របៀបអានការធ្វើតេស្ត fingerprint ឲ្យបានត្រឹមត្រូវ
បង្កើត profile ថ្មី ភ្ជាប់ proxy ស្អាតរួចរាល់ តែការធ្វើតេស្ត fingerprint នៅតែបង្ហាញពណ៌ក្រហម — ប្រតិកម្មដំបូងរបស់មនុស្សភាគច្រើនគឺទៅបិទការកំណត់មួយទៀត ប៉ុន្តែមូលហេតុពិតប្រាកដភាគច្រើនសាមញ្ញជាងនោះឆ្ងាយ៖ អ្វីដែលឧបករណ៍ផ្តល់ពិន្ទុមិនដែលជា "អ្នកលាក់កំបាំងបានប៉ុន្មាន" ទេ ប៉ុន្តែជា "សញ្ញារបស់អ្នកផ្ទុយគ្នាដែរឬទេ"។ អត្ថបទនេះបែងចែកឧបករណ៍ធ្វើតេស្តជាបីប្រភេទតាមអ្វីដែលវាអានជាក់ស្តែង បន្ទាប់មកផ្តល់គោលការណ៍ 5 ចំណុចដែលអាចអនុវត្តចំពោះឧបករណ៍ទាំងអស់ ដើម្បីឲ្យអ្នកអាចកំណត់អត្តសញ្ញាណបង្គោលភាគច្រើនដោយខ្លួនឯង ជាជាងព្យាករណ៍ចោលៗ។
ឧបករណ៍អានអ្វី៖ សញ្ញា 5 ក្រុម តក្កវិជ្ជាចៅក្រមតែមួយ
រាល់ពេល browser ផ្ទុកទំព័រ វាដាក់ជូនព័ត៌មានលម្អិតជាកង់ដោយខ្លួនឯង៖ ប្រព័ន្ធប្រតិបត្តិការ គុណភាពក្រឡាចំណត តំបន់ពេលវេលា ភាសា ពុម្ពអក្សរដែលបានដំឡើង ហត្ថលេខាបង្ហាញរូបភាពរបស់កាត់ក្រាហ្វិក ជាដើម។ មើលដាច់ដោយឡែក គ្មានធាតុណាមួយចង្អុលទៅអ្នកទេ ប៉ុន្តែរួមបញ្ចូលគ្នា វាគ្រប់គ្រាន់ដើម្បីផ្តាច់អ្នកចេញពីមនុស្សរាប់លាននាក់ — ដោយមិនត្រូវការ cookie នោះទេ។
ឧបករណ៍ធ្វើតេស្តស្ទើរតែទាំងអស់ ត្រឡប់មកអានក្រុមទាំង 5 នេះវិញជាប្រចាំ៖
- Canvas និង WebGL៖ browser គូររូបភាពមួយដោយស្ងាត់ជាមួយកាត់ក្រាហ្វិករបស់អ្នក ភាពខុសគ្នាតូចៗនៃលទ្ធផលគឺជាហត្ថលេខារបស់ឧបករណ៍
- WebRTC និង DNS៖ ផ្លូវកំបាំងពីរដែលអាចធ្វើឲ្យ IP ពិតរុញច្រានចេញពីខាងក្រោម proxy
- IP តំបន់ពេលវេលា និងភាសាប្រព័ន្ធ តើបញ្ជាក់គ្នាទៅវិញទៅមកដែរឬទេ
- ពុម្ពអក្សរនិង plugin៖ ពុម្ពអក្សរសម្រាប់ Mac ឡើងលើម៉ាស៊ីន Windows គឺចាប់អារម្មណ៍ភ្លាមៗ
- User Agent តើត្រូវគ្នានឹងប្រព័ន្ធប្រតិបត្តិការពិតដែរឬទេ
ភាពផ្ទុយគ្នាដូចជាតំបន់ពេលវេលា និងពុម្ពអក្សរ យើងធ្លាប់បកស្រាយរាល់ចំណុចនៅក្នុងការវិភាគភាពតម្រឹម Pixelscan ដូច្នេះនឹងមិនពន្យល់ឡើងវិញទេ។ អ្វីដែលគួរចងចាំពិតប្រាកដគឺតក្កវិជ្ជាចៅក្រម៖ ឧបករណ៍មិនត្រួតពិនិត្យ "តម្លៃខុសប្រក្រតី" ទេ ប៉ុន្តែត្រួតពិនិត្យ "រឿងរ៉ូវត្រូវគ្នាខ្លួនឯងដែរឬទេ"។ Profile ដែលនិយាយពេលវេលាទីក្រុងឡុងដ៍ តែ IP ចុះឈ្មោះនៅទីក្រុងបាងកក គឺជាបង្គោលក្រហម ទោះបីតម្លៃនីមួយៗមើលទៅធម្មតាក៏ដោយ។
ឧបករណ៍ធ្វើតេស្ត fingerprint បីប្រភេទ៖ ជ្រើសរើសកញ្ចក់ឱ្យបានត្រឹមត្រូវជាមុនសិន
ចាត់ថ្នាក់ឧបករណ៍ដែលមានឈ្មោះតាមវិធី "ការកាន់កញ្ចក់" នោះជម្រើសនឹងច្បាស់ភ្លាមៗ៖
- ប្រភេទសេចក្តីសម្រេច៖ ផ្តល់ពិន្ទុជូន profile ទាំងមូលថាជាប់ ឬធ្លាក់។ Pixelscan វិនិច្ឆ័យថា "តម្រឹម/មិនតម្រឹម" IpHey វាយតម្លៃកម្រិតទំនុកចិត្តដោយពណ៌បៃតង/ប្រផេះ/ក្រហម ហើយ BrowserScan រុំវិមាត្រទាំងអស់ចូលទៅក្នុងផ្ទាំងត្រួតពិនិត្យតែមួយ។ សាកសមបំផុតសម្រាប់ការពិនិត្យសុខភាពរាល់ថ្ងៃប្រញាប់។
- ប្រភេទជ្រៅនិងភាពកម្រ៖ ពិសេសចាប់ "ការភាន់"។ CreepJS ដាក់អន្ទាក់ដោយចេតនា — អ្នកអះអាងថាខ្លួនជាឧបករណ៍ A តែផ្នែករឹងបង្ហាញជា B វាសម្គាល់ការក្លែងបន្លំនោះភ្លាមៗនិងបន្ថយពិន្ទុ Am I Unique ប្រាប់ថាហត្ថលេខារបស់អ្នកកម្រយ៉ាងណា កាន់តែកម្រកាន់តែងាយតាមដាន Sannysoft បង្ហាញដានស្វ័យប្រវត្តិកម្មជារៀងរាល់ចំណុច។
- ប្រភេទសញ្ញាតែមួយនិងភាពឯកជន៖ ញែកសញ្ញាតែមួយក្នុងមួយដង។ BrowserLeaks បែងចែក Canvas, WebGL, ពុម្ពអក្សរជាការធ្វើតេស្តដាច់ដោយឡែក Cover Your Tracks របស់ EFF ប្រាប់ជាភាសាសាមញ្ញថាតើ browser របស់អ្នកត្រូវបានការពារឬអត់ ipleak.net ពិសេសស៊ើបអង្កេតការលេចធ្លាយ IP និង DNS។
អនុសាសន៍ដ៏អនុវត្តមានតែមួយ៖ ធ្វើតេស្តឆ្លងកាត់ដោយប្រភេទតិចតួចបំផុតពីរ។ ស្គ្រីប និងយន្តការវិនិច្ឆ័យរបស់ពួកវាខុសគ្នា ដូច្នេះឧបករណ៍តែមួយណាមួយផ្តល់រូបភាពផ្នែកខ្លះប៉ុណ្ណោះ។ ប្រភេទសេចក្តីសម្រេចមើលពិន្ទុសរុប ប្រភេទជ្រៅចាប់ការក្លែងបន្លំ ប្រភេទសញ្ញាតែមួយកំណត់ចំណុចបណ្តាញច្រលំ — ចំណុចប្រសព្វនៃកញ្ចក់បីផ្ទាំងនោះ ទើបជាស្ថានភាពពិតនៃបរិស្ថានរបស់អ្នក។
គោលការណ៍ 5 ចំណុច៖ ឧបករណ៍វិនិច្ឆ័យ "មនុស្សធម្មតា" មិនមែន "មនុស្សអinvisible" ទេ
បំភ្លេចការកំណត់រៀងៗខ្លួន។ ក្រោមឧបករណ៍ធ្វើតេស្តនីមួយៗ គោលការណ៍ដូចគ្នា 5 ចំណុចគឺដុះដាប់នៅ៖
- ភាពតម្រឹមធំជាងការលាក់កំបាំង។ សញ្ញានីមួយៗត្រូវនិយាយរឿងតែមួយ៖ ប្រព័ន្ធប្រតិបត្តិការ UA ពុម្ពអក្សរ Canvas ភាសា ត្រូវគ្នាទាំងអស់។ នេះជាមូលហេតុដែល "ហាមឃាត់ការប្រមូល fingerprint ទាំងស្រុង" មិនអាចដោះស្រាយបញ្ហាបាន — ការបិទខ្ទប់មិនមែនជាភាពតម្រឹមទេ។
- ភាពពិតធំជាងភាពទំនេរ។ តម្លៃមធ្យមភាគដែលមើលទៅធម្មតា មានសុវត្ថិភាពជាង null និងសំឡេងរំខាន។ គោលបំណងគឺរលាយចូលទៅក្នុងមនុស្សជម្រៅ មិនមែនបាត់ខ្លួនពីមនុស្សជម្រៅទេ។
- ស្រទាប់បណ្តាញត្រូវនិយាយភាសាដូចគ្នា។ ទីតាំង IP ត្រូវតែត្រូវគ្នានឹងតំបន់ពេលវេលានិងភាសា ខាងក្រោមមិនត្រូវមាន WebRTC ឬ DNS រារែង។ Proxy ស្អាតដែលសាកសមនឹង profile ឈ្នះខ្សែដែលថ្លៃជាងតែមិនសាកសម។
- លទ្ធផលរបស់ផ្នែករឹងត្រូវដូចម៉ាស៊ីនពិត។ លទ្ធផលបង្ហាញរូបភាពរបស់ Canvas និង WebGL គួរតែដូចជាកាត់ក្រាហ្វិកនៃឧបករណ៍ពិតមួយគូរចេញ មិនមែនសំឡេងរំខានចៃដន្យទេ — អត្ថន័យនៃការមានវត្តមានរបស់ CreepJS គឺជាការចាប់តម្លៃក្លែងបន្លំចៃដន្យប្រភេទនេះដោយឯកទេស។
- មិនផ្លាស់មុខកណ្តាល session។ Profile ដែលគួរឲ្យជឿជាក់មិនលោតញាប់កណ្តាល session ទេ ហត្ថលេខាដែលប្រែទាំងស្រុងក្នុងភ្នែកឧបករណ៍គឺជា automation។
ខ្វះចំណុចណាមួយក្នុងចំណោម 5៖ ចំណុចដែលនៅសល់ 4 ខ្លាំងប៉ុនណា ក៏មិនអាចជួយសង្គ្រោះបានដែរ។
ផ្ទុយពីអារម្មណ៍៖ browser កាន់តែផ្តោតលើភាពឯកជន លទ្ធផលកាន់តែងាយក្រហម
នៅពេលមនុស្សចាប់ផ្តើមយកចិត្តទុកដាក់ពី fingerprint ប្រតិកម្មរបស់ពួកគេគឺប្ដូរទៅ Tor, Brave ឬ Firefox ដែលបើក resistFingerprinting, LibreWolf, Mullvad។ លើទំនាក់ទំនងភាពឯកជន browser ទាំងនេះពិតជាល្អឥតខ្ចោះ ប៉ុន្តែស្ទើរតែទាំងអស់ធ្លាក់ការធ្វើតេស្ត fingerprint — ហើយមូលហេតុគឺត្រឹមត្រូវនឹងគោលការណ៍ទាំងពីរដំបូង៖
- Tor ធ្វើឲ្យអ្នកប្រើប្រាស់ទាំងអស់មានរូបរាង្គដូចគ្នា — ភាពដូចគ្នានេះខ្លួនវាឯងជាសញ្ញាខុសប្រក្រតី
- Brave ធ្វើឲ្យ fingerprint របស់អ្នកចៃដន្យរាល់ session — ក្នុងភ្នែកឧបករណ៍ដែលទទួលយកតែភាពតម្រឹម ភាពចៃដន្យស្មើនឹងសង្ស័យ
- Firefox, LibreWolf, Mullvad ធ្វើឲ្យតម្លៃរបស់អ្នកទូទៅជា profile ទូទៅ — សម្រាប់មនុស្សវាជាភាពឯកជន ប៉ុន្តែសម្រាប់ឧបករណ៍វាត្រូវបានអានថា "មាននរណាម្នាក់កំពុងលាក់កំបាំងអ្វីមួយ"
និយាយម្យ៉ាងទៀត ការមិនអាចតាមដាន និងការឆ្លងកាត់ការធ្វើតេស្ត គឺជាគោលដៅពីរខុសគ្នា។ ប្រសិនបើអ្វីដែលអ្នកត្រូវការគឺ fingerprint "ស្អាត តម្រឹម គួរឲ្យជឿ" នោះជាការងាររបស់ឧបករណ៍ប្រភេទផ្សេង។
កុំព្យូទ័រតែមួយ អត្តសញ្ញាណពិតពីរ៖ ដំណោះស្រាយពិតនៃតម្រូវការនេះ
ដាក់គោលការណ៍ទាំងនេះទៅក្នុងការងារ អ្វីដែលទទួលបានគឺប្រភេទកម្មវិធីរុករក antidetect។ ស្ថានភាពធម្មតាគឺភ្នាក់ងារម្នាក់គ្រប់គ្រងគណនីអតិថិជនរាប់សិប គណនីនីមួយៗដំណើរការពីបរិស្ថានឯករាជ្យ ស្អាត មិនឆ្លងកាត់គ្នារវាង session — កម្មវិធីរុករកធម្មតាមិនអាចធ្វើបានទេ ព្រោះផ្ទាំងទាំងអស់ចែករំលែកហត្ថលេខាតែមួយ។
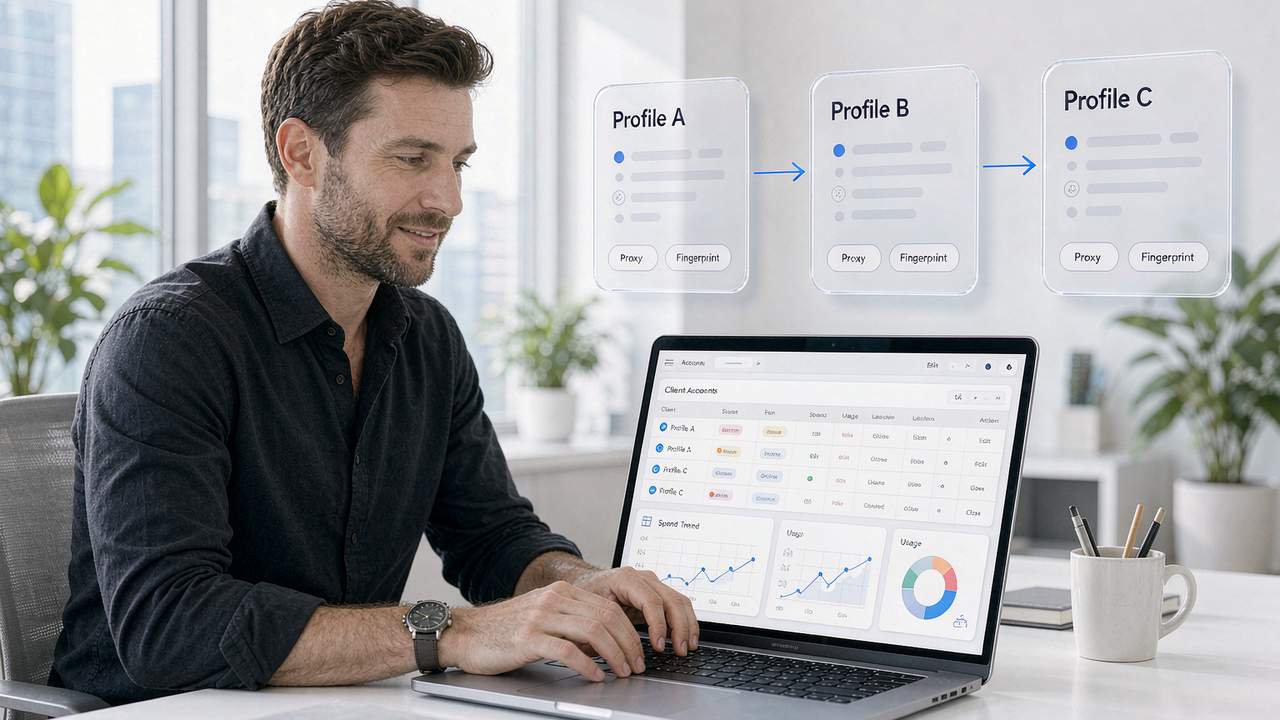
ទម្រង់ត្រឹមត្រូវមើលទៅដូច្នេះ៖ Profile A ភ្ជាប់ជាមួយ proxy គ្រឹះនៅសហរដ្ឋអាមេរិក តំបន់ពេលវេលា ភាសា IP តម្រឹមទាំងអស់ ឧបករណ៍វិនិច្ឆ័យថា "តម្រឹម" ។ Profile B នៅលើកុំព្យូទ័រដូចគ្នាភ្ជាប់ជាមួយ proxy នៃប្រទេសផ្សេង ក៏បៃតងពេញផ្ទាំងដែរ តែហត្ថលេខា Canvas តំបន់ពេលវេលា ភាសាខុសគ្នាពី A ទាំងស្រុង — អត្តសញ្ញាណពីរមិនដឹងពីវត្តមានរបស់គ្នាទេ។ ភាពតម្រឹមនៃ fingerprint និងការញែកបរិស្ថានគឺជាមុខពីរនៃកាក់តែមួយ ហើយនោះជាខ្សែមូលដ្ឋាននៃការរចនារបស់កម្មវិធីរុករក antidetect MakoBrowser៖ បរិស្ថាននីមួយៗទទួល profile ដែលតម្រឹមខ្លួនឯងមួយក្រុមដាក់បន្ថែម proxy ឯករាជ្យមួយ មិនមែនគ្រាន់តែកែប៉ារ៉ាម៉ែត្រប៉ុន្មានទេ។
លំដាប់ស្វ័យពិនិត្យពេលអនុវត្ត៖ ដំណើរការឧបករណ៍ប្រភេទសេចក្តីសម្រេចមុនដើម្បីមើលពិន្ទុសរុប បន្ទាប់មកប្រើឧបករណ៍សញ្ញាតែមួយកំណត់ចំណុចបណ្តាញ (វិធីស្វែងរកផ្លូវនៅផ្នែក IP អាចអានបាននៅអត្ថបទធ្វើតេស្តការលេចធ្លាយ IP) ជួសជុលរួចប្តូរឧបករណ៍ផ្សេងធ្វើតេស្តម្តងទៀត បន្ទាប់មកធ្វើឡើងវិញជាប្រចាំខែក្នុងមួយខែ។ ប្រសិនបើបរិស្ថានរបស់អ្នកច្រើន ការពិនិត្យញឹកញាប់ អ្នកអាចដំណើរការការធ្វើតេស្តដោយបំបែកតាមបរិស្ថាននៅក្នុង MakoBrowser បាន កំណត់ profile និង proxy គ្រប់ដងក្នុងមួយជុំ ជៀសវាងកំហុសក្នុងការប្តូរដោយដៃ។
សំណួរញឹកញាប់
ឧបករណ៍ធ្វើតេស្ត fingerprint ណាមួយជាក់លាក់បំផុត?
មិនមាន "ជាក់លាក់បំផុត" ទេ មានតែ "បំពេញគ្នា" ។ ប្រភេទសេចក្តីសម្រេច (Pixelscan, IpHey) សាកសមមើលភាពតម្រឹមទាំងមូល ប្រភេទជ្រៅ (CreepJS) ឯកទេសចាប់ការក្លែងបន្លំនិងភាពចៃដន្យ ប្រភេទសញ្ញាតែមួយ (BrowserLeaks, ipleak.net) ប្រើកំណត់ចំណុចបណ្តាញជាក់លាក់។ ត្រូវប្រើយ៉ាងតិចពីរប្រភេទឆ្លងកាត់ ទើបអាចជឿជាក់លើសេចក្តីសន្និដ្ឋាន។
ហេតុអ្វី Brave និង Tor ក៏ឆ្លងកាត់ការធ្វើតេស្ត fingerprint មិនបានដែរ?
ព្រោះយុទ្ធសាស្ត្ររបស់ពួកគេគឺការបិទខ្ទប់ឬភាពចៃដន្យ ចំណែកឧបករណ៍វិនិច្ឆ័យនូវភាពតម្រឹម។ Tor ធ្វើឲ្យអ្នកទាំងអស់ដូចគ្នា Brave ប្តូរជាសំណុំតម្លៃចៃដន្យរាល់ session — ក្នុងភ្នែកឧបករណ៍ ភាពទំនេរនិងភាពចៃដន្យមិនមានន័យថា "ស្អាត" ទេ តែថា "កំពុងលាក់កំបាំងអ្វីមួយ"។ ការពង្រឹងភាពឯកជននិងការឆ្លងកាត់ការធ្វើតេស្ត គឺជាគោលដៅពីរខុសគ្នាតាំងពីដើម។
តើអាចក្លែងបន្លំ fingerprint Canvas បានទេ?
តាមបច្ចេកទេសអាច ប៉ុន្តែ "ការក្លែងបន្លំចៃដន្យ" គឺជាជម្រើសអាក្រក់បំផុត៖ ឧបករណ៍ជ្រៅដូចជា CreepJS ត្រូវបានបង្កើតឡើងដើម្បីស្គាល់តម្លៃបង្ហាញរូបភាពចៃដន្យដោយឯកទេស ពេលលទ្ធផលមិនដូចកាត់ក្រាហ្វិកពិតទៀតទេ ពិន្ទុនឹងធ្លាក់ចុះបន្ថែមទៀត។ ទិសដៅអាចធ្វើបានគឺធ្វើឲ្យបរិស្ថាននីមួយៗបញ្ចេញហត្ថលេខាបង្ហាញរូបភាពដែលកំណត់ ពិត និងតម្រឹមនឹងសញ្ញាដទៃទាំងអស់។
របៀបការពារគណនីច្រើនពីការតភ្ជាប់ដោយ fingerprint?
គណនីនីមួយៗភ្ជាប់បរិស្ថានឯករាជ្យ៖ profile fingerprint ដាច់ដោយឡែក proxy ដាច់ដោយឡែក ហើយធានាថា IP តំបន់ពេលវេលា ភាសា តម្រឹមទាំងបី។ ហាមឃាត់ការចូលគណនីដូចគ្នាពីបរិស្ថានពីរផ្សេងគ្នា។ ពិនិត្យស្ថានភាព "ភាពតម្រឹម" នៃបរិស្ថាននីមួយៗជាប្រចាំដោយឧបករណ៍ ក្រឡេកឃើញភាពផ្ទុយគ្នាឲ្យជួសជុលភ្លាម។


