เปลี่ยน IP แล้วคิดว่าปลอดภัย? สี่ช่องทางรั่วไหลที่ซ่อนอยู่และวิธีเช็กในหน้าเดียว
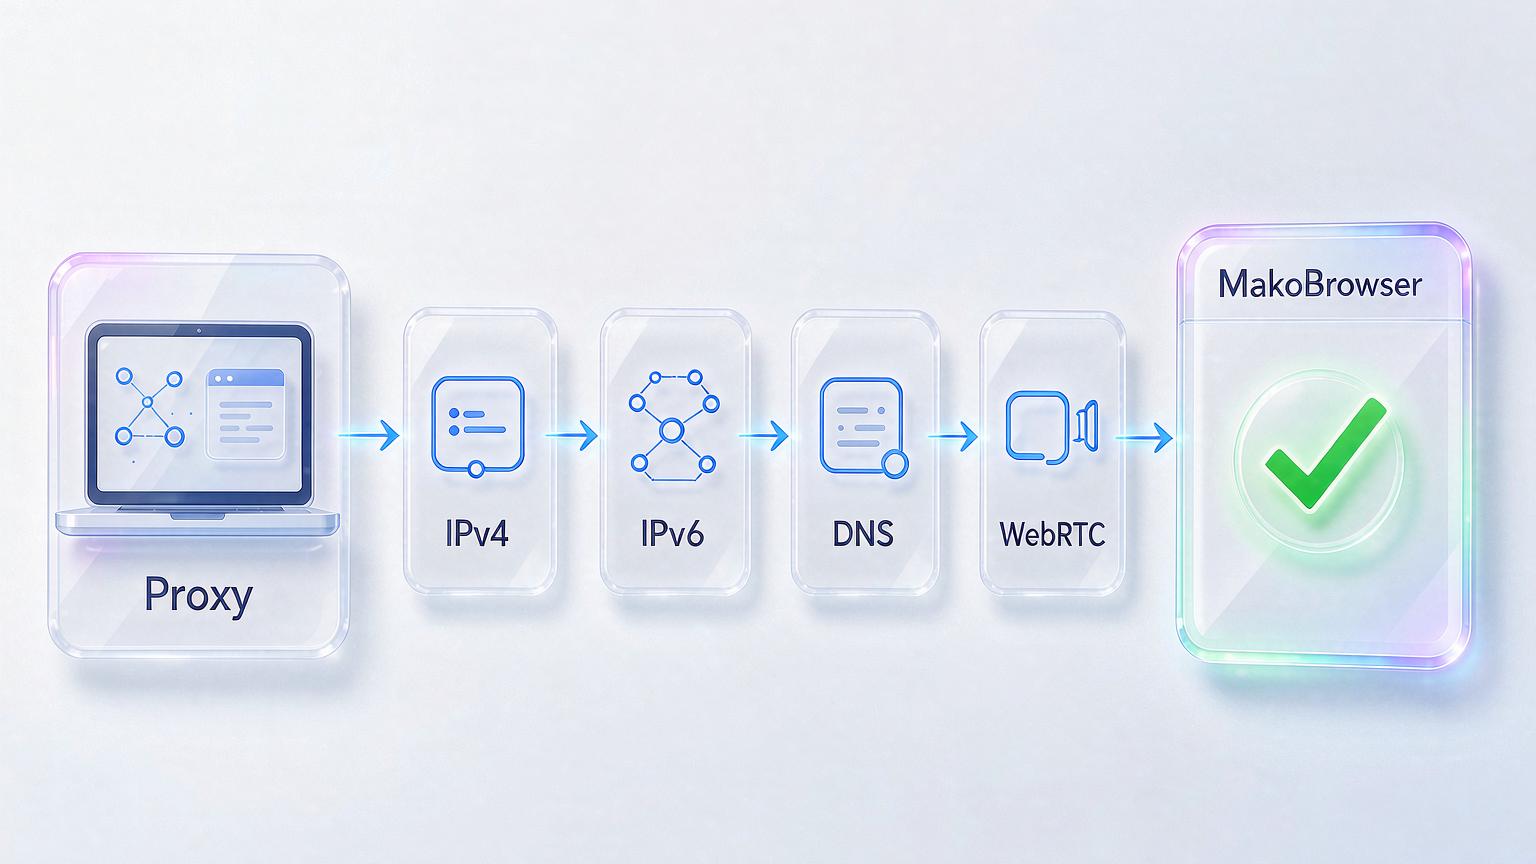
สรุปก่อนเลย: เปิดโปรซี่แล้วไม่ได้แปลว่า IP จริงถูกซ่อนไว้จริง เพราะที่อยู่ IP จะหลุดออกไปได้จากสี่ช่องทาง — ตัวการเชื่อมต่อเอง, IPv6, การแก้ไขชื่อโดเมน (DNS) และ WebRTC ถ้าช่องทางไหนไม่ถูกปิด เว็บไซต์ที่คุณเข้าก็ยังมีโอกาสรู้ว่าคุณอยู่ที่ไหนจริง ๆ ข่าวดีคือการตรวจไม่ต้องเปิดห้าหกเครื่องมือ เพียงหน้าเว็บเดียวใช้เวลา 30 วินาทีก็เช็กได้ครบ และวิธีแก้ก็มีเป็นลิสต์สำเร็จรูป บทความนี้จะพาไปตามลำดับ "เช็กอะไร เช็กยังไง แก้ยังไง" ปิดท้ายด้วยตารางเช็ก 30 วินาทีต่อเดือนสำหรับคนที่บริหารหลายบัญชี
IP รั่วไหลคืออะไรกันแน่: สี่ช่องทางที่มากกว่าที่คิด
IP รั่วไหลหมายถึงคุณคิดว่าทราฟฟิกวิ่งผ่านโปรซี่ แต่ IP จริงหรือคำขอ DNS กลับไปถึงเว็บไซต์ทางอื่น หน้าที่ของโปรซี่และ VPN คือเปลี่ยนที่อยู่จริงเป็นที่อยู่อื่น แต่ในระบบมีถนนที่จะเผยที่อยู่จริงมากกว่าหนึ่งเส้นทาง:
- หลุดกลับเครือข่ายท้องถิ่นเมื่อการเชื่อมต่อขาด ถ้า VPN หลุดแม้แต่ครึ่งวินาที ทราฟฟิกจะเลื่อนกลับไปเครือข่ายในเครื่องอย่างเงียบ ๆ และ IP จริงจะลงไปอยู่ในล็อกของเว็บเป้าหมายทันที
- DNS ยังเดินทางเก่า คำขอของเบราว์เซอร์อาจผ่านโปรซี่ แต่การแก้ชื่อโดเมนยังใช้ DNS ค่าเริ่มต้นของระบบ ทำให้ผู้ให้บริการเห็นว่าคุณค้นหาโดเมนอะไรบ้าง
- WebRTC เปิดช่องทางขนาน โปรโตคอลนี้ถูกออกแบบมาเพื่อการโทรเสียงและวิดีโอ สามารถสร้างการเชื่อมต่อตรงลัดเลี่ยงโปรซี่ได้ และหน้า JavaScript หน้าเดียวก็อ่านที่อยู่ในเครื่องของคุณออก
- ประตูหลังของ IPv6 โปรซี่ส่วนใหญ่ดูแลแค่ IPv4 พอเว็บโหลดทรัพยากร IPv6 ที่อยู่จริงของคุณก็ไหลออกไปตามช่องที่ไม่มีใครเฝ้า
สี่ช่องทางนี้ไม่เหมือนกับเรื่องความสม่ำเสมอของฟิงเกอร์พรินต์ อันแรกคือที่อยู่หลุดจริง ส่วนความไม่สม่ำเสมอคือพารามิเตอร์ต่าง ๆ ขัดกันเอง แม้สภาพแวดล้อมจะสอดคล้องแค่ไหน พอที่อยู่รั่วก็ตกทันที
เช็กทั้งสี่ช่องทางในหน้าเดียว: ขั้นตอนและวิธีอ่านผล
บันทึกค่าฐานจริงไว้ก่อน แล้วค่อยเปิดการป้องกันแล้วเทียบทีละช่อง ถ้า IP จริงหรือผู้ให้บริการจริงปรากฏที่ไหนบนหน้าเว็บก็ถือว่ารั่ว
ขั้นที่ 1: บันทึกค่าฐาน ปิดโปรซี่และ VPN เปิด ipleak.net จด IP และ ISP (ผู้ให้บริการ) ที่แสดงด้านบนของหน้า — นั่นคือ "ตัวจริง" ที่เราต้องคอยจับตา
ขั้นที่ 2: เปิดการป้องกัน เชื่อมต่อโปรซี่หรือ VPN แล้วรีเฟรชหน้าเดิม
ขั้นที่ 3: ไล่ตรวจทีละช่อง กวาดดูทั้งสี่บล็อก: ที่อยู่ IP, ที่อยู่ DNS, WebRTC และ IPv6 เกณฑ์ผ่านมีข้อเดียว: ทุกช่องแสดงที่อยู่โปรซี่ที่คุณเลือก และ IP กับ ISP จริงจากค่าฐานไม่ปรากฏที่ใดเลย
การตัดสินผิดพลาดที่พบบ่อยมีสามกรณี: เบราว์เซอร์แคชหน้าเก่าไว้ (เปิดใหม่ด้วยหน้าต่างไม่ระบุตัวตน), สถานะล็อกอินพาข้อมูลจริงออกมา (ล็อกเอาต์บัญชีแพลตฟอร์มก่อนเช็ก) และนาฬิกาของระบบเขตเวลาไม่ตรงกับตำแหน่งโปรซี่ (จุดนี้เป็นเรื่องความสม่ำเสมอของฟิงเกอร์พรินต์ ควรดูควบคู่กับหน้าทดสอบ) ถ้าเจอการรั่วไหล ลองเช็กซ้ำที่ browserleaks.com หรือ iphey.com เพื่อตัดกรณีเครื่องมือแจ้งเตือนผิด
ใครที่ควรเช็กการรั่วไหลเป็นประจำ
คนที่ต้องทำการเช็กการรั่วไหลเป็นงานประจำ คือคนที่มีผลประโยชน์จริงวางอยู่บนบัญชีของตัวเอง ลองดูว่าคุณอยู่ในรายการนี้ไหม:
- สตรีมเมอร์และนักเล่นเกมแข่ง — ถ้า IP จริงถูกจับได้กลางไลฟ์ DDoS ตัดการเชื่อมต่อมาถึงในวินาทีถัดไป
- ครีเอเตอร์ — IP ที่รั่วคือก้าวแรกของการตามหาตัวจริง ยิ่งผู้ติดตามเยอะแรงจูงใจยิ่งมาก
- ทีมดูแลโฆษณา — IP จริงของลูกค้าหนึ่งคนปนอยู่ใน 25 บัญชี แพลตฟอร์มตัดสินว่าเกี่ยวเนื่องกันแล้วแบนทั้งชุด
- ผู้ขายหลายร้านค้า — หลายร้านถูก IP จริงตัวเดียวร้อยเข้าด้วยกัน แปลว่าปิดร้านและตรึงเงินเกิดขึ้นพร้อมกัน
- ทีมเก็บข้อมูล — ระบบกันสแกนโดยเฉพาะจับผู้ที่ IP จริงหลุดออกจากอุโมงค์โปรซี่ รั่วครั้งเดียวภารกิจทั้งหมดเสียเปล่า
จุดร่วมชัดเจน: ราคาของการรั่วไหลไม่ใช่ "ความกังวลเรื่องความเป็นส่วนตัว" แต่คือการถูกตัด, บัญชีโดนแบน, เงินและลูกค้า
เช็กลิสต์แก้ไขสำหรับการรั่วแต่ละแบบ
การรั่วแต่ละแบบมียาแก้ตรงจุด เครื่องมือหาไม่ยาก ยากคือการยืนยันว่ามันเปิดอยู่จริง
- หลุดกลับเมื่อการเชื่อมต่อขาด: เปิด kill switch ของ VPN มันจะตัดเน็ตในทันทีที่ VPN หลุด ทำให้ IP จริงไม่มีโอกาสโผล่ ตัวเลือกที่เน้นความเป็นส่วนตัวอย่าง Mullvad, Proton VPN และ IVPN มีชื่อเรื่องการตรวจสอบอิสระ ส่วนผลิตภัณฑ์หลักอย่าง NordVPN, ExpressVPN, Surfshark ก็มีฟีเจอร์นี้เหมือนกัน — ระวังหลายแอปตั้งค่าเป็นปิดไว้เริ่มต้น เข้าไปเช็กในหน้าตั้งค่าด้วย
- DNS รั่ว: เปลี่ยนไปใช้ DNS ที่เข้ารหัส ซึ่งช่วยกันผู้ให้บริการอ่านประวัติการค้นหาของคุณด้วย เน้นความเร็วใช้ Cloudflare 1.1.1.1 เน้นกรองความปลอดภัยใช้ Quad9 อยากควบคุมแบบละเอียดรายอุปกรณ์ดู NextDNS
- ประตูหลัง IPv6: เปลี่ยนไป VPN ที่รองรับการกันรั่ว IPv6 อย่างชัดเจน หรือปิด IPv6 ที่การ์ดเครือข่ายไปเลย — วิธีหลังใช้เวลาหนึ่งนาทีเห็นผลทันที
- WebRTC: จัดการที่ฝั่งเบราว์เซอร์ Firefox ปิดได้ใน about:config, Chrome ต้องใช้ส่วนเสริม ไม่อยากง้อการตั้งค่าก็เปลี่ยนไปใช้เบราว์เซอร์ที่จำกัด WebRTC เป็นค่าเริ่มต้น
สภาพแวดล้อมหลายบัญชี: ฝังการปิดช่องรั่วไว้ในสภาพแวดล้อม แล้วเช็กซ้ำ 30 วินาทีต่อเดือน
ยิ่งมีบัญชีมาก การไล่เช็กมือทีละตัวยิ่งไม่จริง การจัดแนวโปรซี่ DNS และ WebRTC ไว้ที่ระดับสภาพแวดล้อมของเบราว์เซอร์ต่างหากที่ยั่งยืน ใช้คอมโบ VPN บวกเปลี่ยน DNS บวกส่วนเสริม บัญชีไหนก็ต้องประกอบเองทั้งชุด ตกหล่นจุดเดียวคือเปิดช่องรั่วหนึ่งช่อง แนวคิดของเบราว์เซอร์แบบต้านการตรวจจับอย่าง MakoBrowser คือจัดให้ครบที่ระดับสภาพแวดล้อมตั้งแต่ต้น: แต่ละสภาพแวดล้อมผูกโปรซี่ของตัวเอง DNS กับ WebRTC จัดแนวตามสภาพแวดล้อม เปิดสภาพแวดล้อมไหนก็เห็นทางออกเครือข่ายของตัวตนนั้นเท่านั้น สภาพแวดล้อมต่อสภาพแวดล้อมไม่ชนกัน
ภาพรวมเวิร์กโฟลว์หลายบัญชีเคยเล่าไว้ในบทความการใช้งานประจำวันของเบราว์เซอร์ต้านการตรวจจับ ตรงนี้เสริมแค่ประโยคเดียว: การแยกช่องทางคือฐานรากของเวิร์กโฟลว์นั้น สร้างสภาพแวดล้อมเสร็จอย่าเพิ่งใช้ ให้รันหน้าทดสอบตามสามขั้นตอนข้างบนภายในสภาพแวดล้อมนั้นก่อน เขียวครบค่อยเริ่มเลี้ยงบัญชี
การดูแลประจำวันใช้เช็กลิสต์ 30 วินาทีก็พอ:
- เชื่อมต่อโปรซี่ เปิดหน้าทดสอบ
- ยืนยันว่าไม่มี IP จริง ไม่มี ISP จริง IPv6 สะอาด WebRTC สะอาด
- ยืนยันว่า kill switch และ DNS ที่เข้ารหัสยังเปิดอยู่
- หลังอัปเดตระบบ อัปเดตเบราว์เซอร์ หรือเปลี่ยนเครือข่าย เช็กเพิ่มอีกรอบ
ถ้าคุณวางแผนจะดูแลทุกช่องทางด้วยมือเองก็ทำได้ แต่ถ้าอยากข้ามเวลาตั้งค่าทีละรายการ ดาวน์โหลด MakoBrowser แล้วปิดทุกช่องทางรั่วไหลให้จบในหนึ่งครั้งภายในแต่ละสภาพแวดล้อม
คำถามที่พบบ่อย
รู้ได้อย่างไรว่า IP ของฉันรั่วหรือเปล่า
วิธีเร็วสุด: ปิดโปรซี่ เปิด ipleak.net จด IP และ ISP จริงไว้ แล้วเปิดโปรซี่รีเฟรชหน้าใหม่ ถ้าที่อยู่จริงหรือผู้ให้บริการจริงปรากฏในช่องไหนก็ได้ นั่นคือการรั่ว ทั้งกระบวนการใช้เวลาไม่ถึงหนึ่งนาที
VPN ที่มี kill switch แล้วไม่รั่วใช่ไหม
kill switch แก้แค่กรณีเดียวคือวินาทีที่ VPN หลุด DNS, WebRTC และ IPv6 เป็นสามช่องทางอิสระที่การป้องกันการหลุดไม่เอื้อมถึง ต้องแก้แยกกัน
เปลี่ยนเครือข่ายแล้วต้องเช็กใหม่ไหม
ต้อง เครือข่ายใหม่แปลว่าเราเตอร์ใหม่และการตั้งค่า DNS ใหม่ DNS ที่เข้ารหัสที่ตั้งไว้ก่อนหน้าอาจใช้ไม่ได้ เปลี่ยนเครือข่ายเมื่อไรเช็กหนึ่งรอบ นอกนั้นทำตามรอบรายเดือนก็พอ
เบราว์เซอร์ฟิงเกอร์พรินต์กัน IP รั่วได้ไหม
เบราว์เซอร์ฟิงเกอร์พรินต์ที่พร้อมใช้จะจัดแนวโปรซี่ DNS และ WebRTC ที่ระดับสภาพแวดล้อม พื้นที่เสี่ยงรั่วน้อยกว่าคอมโบ "VPN บวกเบราว์เซอร์" เยอะ แต่เครื่องมือไหนก็ไม่ใช่บัตรผ่านฟรี เปิดสภาพแวดล้อมใหม่ควรรันหน้าทดสอบหนึ่งรอบก่อนใช้งานจริงจะมั่นใจกว่า


