Đổi IP rồi tưởng an toàn? Bốn kênh rò rỉ ẩn và một trang kiểm tra duy nhất
Nói luôn kết luận: bật proxy chưa có nghĩa là IP thật đã được giấu kín. Địa chỉ thật có thể thoát ra qua bốn kênh — chính kết nối, IPv6, phân giải DNS và WebRTC. Chỉ cần một kênh hở, trang web bạn vào vẫn có thể biết bạn thực sự đang ở đâu. Tin vui là kiểm tra không cần đến năm sáu công cụ: một trang web gói hết trong 30 giây, và cách sửa cũng chỉ là một danh sách ngắn. Bài này đi theo thứ tự "kiểm tra gì, kiểm tra thế nào, sửa ra sao", kết thúc bằng checklist 30 giây mỗi tháng cho dân vận hành nhiều tài khoản.
Rò rỉ IP thực chất là gì: bốn kênh, nhiều hơn bạn nghĩ
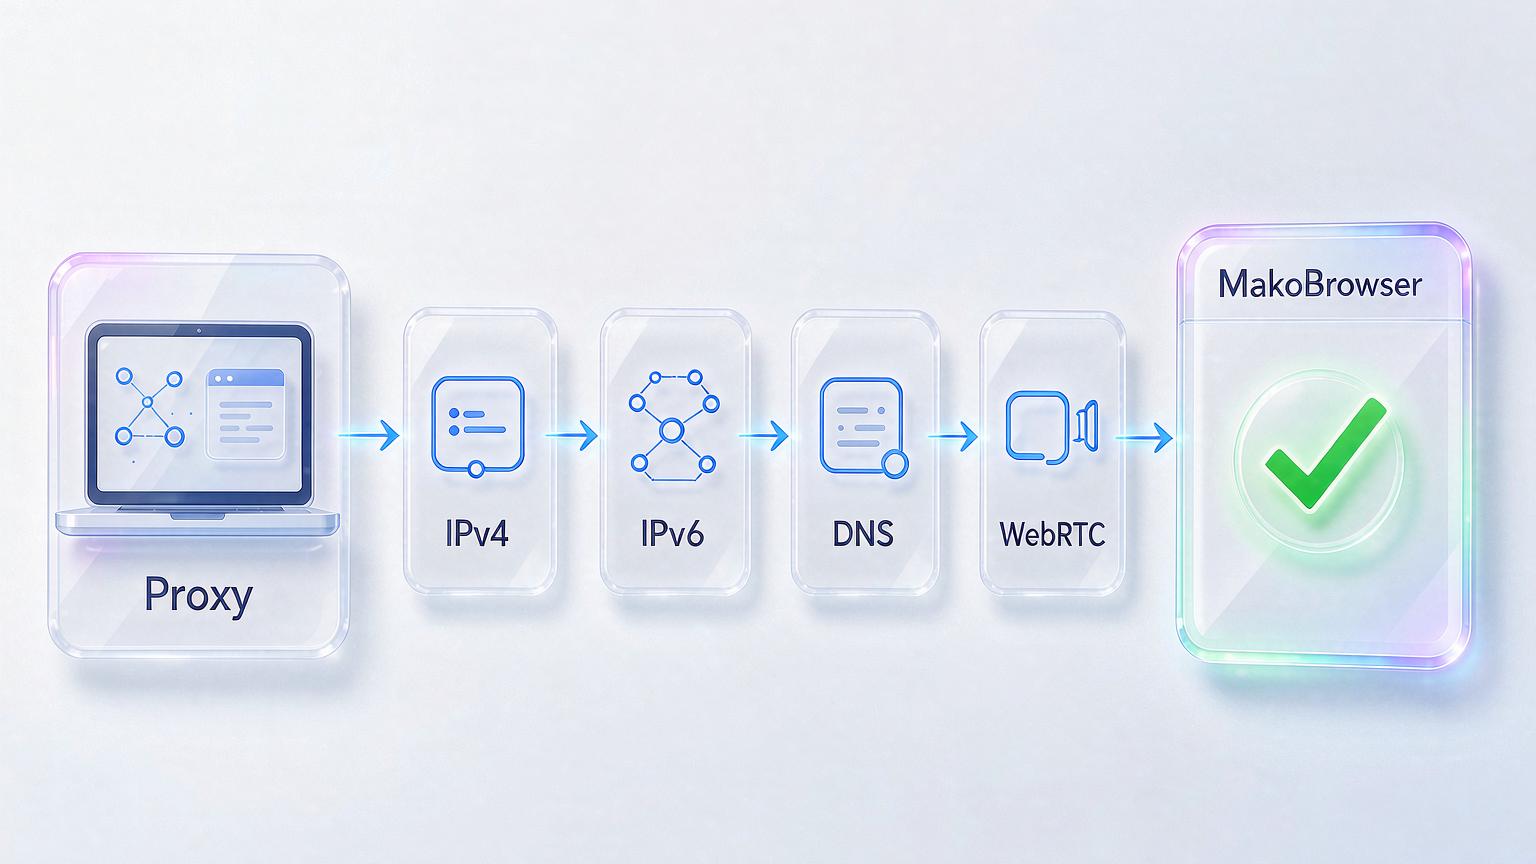
Rò rỉ IP nghĩa là bạn tưởng traffic đi qua proxy, nhưng IP thật hoặc request DNS lại đến thẳng trang web qua đường khác. Nhiệm vụ của proxy và VPN là đổi địa chỉ thật sang địa chỉ khác, nhưng trong hệ thống có nhiều hơn một con đường có thể lòi nó ra:
- Rơi về mạng local khi đứt kết nối. VPN ngắt dù chỉ nửa giây, traffic lặng lẽ quay về mạng local của bạn và IP thật nằm thẳng trong log của trang đích.
- DNS đi đường cũ. Request của trình duyệt có đi qua proxy, nhưng việc phân giải tên miền vẫn dùng DNS mặc định của hệ thống — nhà mạng nhìn thấy bạn tra cứu những domain nào.
- WebRTC mở kênh riêng. Giao thức được sinh ra cho gọi âm thanh-video này có thể thiết lập kết nối trực tiếp lách qua proxy, và một trang JavaScript đủ sức đọc địa chỉ local của bạn.
- Cửa sau IPv6. Đa số proxy chỉ quản IPv4. Trang web tải một tài nguyên IPv6 là địa chỉ thật chui ra qua con đường không ai trông coi.
Bốn kênh này khác hẳn vấn đề nhất quán fingerprint: rò rỉ là lộ chính địa chỉ, còn thiếu nhất quán là các thông số tự mâu thuẫn nhau. Môi trường nhất quán đến đâu cũng bị truất nếu địa chỉ lộ.
Kiểm tra cả bốn kênh trong một trang: các bước và cách đọc kết quả
Ghi lại baseline thật trước, sau đó bật bảo vệ và đối chiếu từng mục — IP thật hoặc nhà mạng thật xuất hiện ở bất kỳ đâu trên trang là rò rỉ.
Bước 1: ghi baseline. Tắt proxy và VPN, mở ipleak.net, chép lại địa chỉ IP và ISP (nhà mạng) hiện ở đầu trang — đó chính là "bản thật" cần canh chừng.
Bước 2: bật bảo vệ. Kết nối proxy hoặc VPN, tải lại chính trang đó.
Bước 3: rà từng ô. Quét hết bốn khối: địa chỉ IP, địa chỉ DNS, WebRTC và IPv6. Chuẩn đậu chỉ có một dòng: mọi ô đều hiện địa chỉ proxy bạn đã chọn, và IP cùng ISP thật trong baseline không xuất hiện ở bất cứ đâu.
Ba cảnh báo giả thường gặp: trình duyệt cache trang cũ (mở lại bằng cửa sổ ẩn danh), phiên đăng nhập mang theo thông tin thật (đăng xuất khỏi các nền tảng trước khi kiểm tra), và đồng hồ hệ thống lệch múi giờ so với vị trí proxy (thuộc về nhất quán fingerprint, nên xem kèm trang kiểm tra). Nếu phát hiện rò rỉ, đối chiếu thêm trên browserleaks.com hoặc iphey.com để loại trừ báo sai của chính công cụ.
Ai cần đưa kiểm tra rò rỉ vào lịch định kỳ
Những ai cần coi kiểm tra rò rỉ như việc thường nhật chính là người có lợi ích thật đặt vào tài khoản. Xem thử bạn có nằm trong danh sách này không:
- Streamer và game thủ thi đấu — IP thật bị tóm giữa buổi live thì DDoS ngắt mạng đến ngay giây kế tiếp.
- Nhà sáng tạo nội dung — IP lộ là bước một của việc định vị danh tính, fan càng nhiều động cơ càng mạnh.
- Người chạy quảng cáo hộ — IP thật của một khách hàng lọt vào 25 tài khoản, nền tảngxác định là liên quan rồi khóa cả lô.
- Người bán hệ thống nhiều gian hàng — nhiều cửa hàng bị một IP thật xâu chuỗi nghĩa là khóa shop và đóng băng tiền cùng lúc.
- Team thu thập dữ liệu — hệ thống chống crawl chuyên canh IP thật rò ra từ đường hầm proxy; lộ một lần là cả nhiệm vụ đổ.
Điểm chung rõ ràng: cái giá của rò rỉ không phải "lo lắng về quyền riêng tư" mà là ngắt kết nối, khóa tài khoản, tiền và khách hàng.
Checklist sửa lỗi cho từng loại rò rỉ
Mỗi loại rò rỉ có một bài thuốc riêng. Công cụ thì dễ tìm, khó là xác nhận nó thực sự đang bật.
- Rơi về mạng local khi đứt: bật kill switch của VPN. Nó cắt mạng ngay khoảnh khắc VPN ngắt, IP thật không kịp ló mặt. Các lựa chọn đề cao quyền riêng tư như Mullvad, Proton VPN, IVPN nổi bật nhờ kiểm toán độc lập, còn các sản phẩm đại trà như NordVPN, ExpressVPN, Surfshark cũng có tính năng này — lưu ý nhiều ứng dụng mặc định tắt, hãy vào cài đặt xác nhận lại.
- Rò rỉ DNS: chuyển sang DNS mã hóa, vừa chặn nhà mạng đọc truy vấn của bạn. Cần tốc độ dùng Cloudflare 1.1.1.1, cần lọc an toàn dùng Quad9, muốn kiểm soát tinh chỉnh theo từng thiết bị thì xem NextDNS.
- Cửa sau IPv6: hoặc đổi sang VPN hỗ trợ rõ ràng chống rò rỉ IPv6, hoặc tắt hẳn IPv6 trong card mạng — cách sau làm trong một phút, hiệu lực thấy ngay.
- WebRTC: xử lý ở phía trình duyệt. Firefox tắt được trong about:config, Chrome cần extension; không muốn mò cài đặt thì đổi hẳn sang trình duyệt mặc định hạn chế WebRTC.
Môi trường nhiều tài khoản: đưa chống rò rỉ vào trong profile rồi duy trì check 30 giây mỗi tháng
Tài khoản càng nhiều thì kiểm tra thủ công từng cái càng phi thực tế — đồng bộ proxy, DNS và WebRTC ngay ở tầng profile của trình duyệt mới là lối bền. Với combo VPN + đổi DNS + extension, mỗi tài khoản phải dựng một lần, sót một cấu hình là hở một kênh. Tư duy của trình duyệt antidetect như MakoBrowser là cấu hình một lần ở tầng môi trường: mỗi môi trường gắn proxy riêng, DNS và WebRTC đồng bộ theo môi trường, mở môi trường nào chỉ thấy đường ra mạng của đúng danh tính đó, các môi trường không dính nhau.
Toàn bộ quy trình vận hành nhiều tài khoản đã có trong bài về thao tác hằng ngày với trình duyệt antidetect, ở đây chỉ nhắc một ý: cách ly kênh là móng của quy trình đó. Tạo môi trường xong đừng vội dùng, chạy trang kiểm tra theo ba bước trên ngay trong môi trường, thấy xanh hết rồi mới bắt đầu nuôi tài khoản.
Bảo trì hằng ngày chỉ cần checklist 30 giây:
- Kết nối proxy, mở trang kiểm tra.
- Xác nhận không có IP thật, không có ISP thật, IPv6 sạch, WebRTC sạch.
- Xác nhận kill switch và DNS mã hóa vẫn đang bật.
- Sau khi cập nhật hệ điều hành, cập nhật trình duyệt hoặc đổi mạng, kiểm tra thêm một lượt.
Nếu bạn muốn tự giữ từng kênh bằng tay thì hoàn toàn được; muốn tiết kiệm thời gian cấu hình từng mục thì tải MakoBrowser và chặn kín mọi kênh rò rỉ một lần trong mỗi môi trường.
Câu hỏi thường gặp
Làm sao biết mình có bị rò rỉ IP không?
Cách nhanh nhất: tắt proxy, mở ipleak.net và ghi lại IP cùng ISP thật. Bật proxy, tải lại trang. IP thật hoặc nhà mạng thật xuất hiện ở bất kỳ ô nào là rò rỉ. Cả quá trình không quá một phút.
VPN có kill switch rồi thì hết lo rò rỉ đúng không?
Kill switch chỉ giải quyết đúng một loại: khoảnh khắc VPN đứt kết nối. DNS, WebRTC và IPv6 là ba kênh độc lập mà bảo vệ chống đứt không chạm tới, mỗi kênh cần cách xử lý riêng.
Đổi mạng rồi có phải kiểm tra lại không?
Có. Mạng mới đồng nghĩa router mới và cài đặt DNS mới, DNS mã hóa cấu hình trước đó có thể ngừng hoạt động. Đổi mạng là kiểm tra một lượt, còn lại duy trì lịch mỗi tháng là đủ.
Trình duyệt antidetect có chặn được rò rỉ IP không?
Trình duyệt antidetect bản mạnh sẽ đồng bộ proxy, DNS và WebRTC ở tầng môi trường, mặt hở nhỏ hơn nhiều so với combo "VPN + trình duyệt". Nhưng không công cụ nào là tấm thông hành miễn kiểm — cứ chạy trang kiểm tra trong môi trường mới trước khi đưa vào sử dụng.


