नया IP लेने से सुरक्षित हो गए? चार छिपे हुए लीक चैनल और एक पेज की जाँच
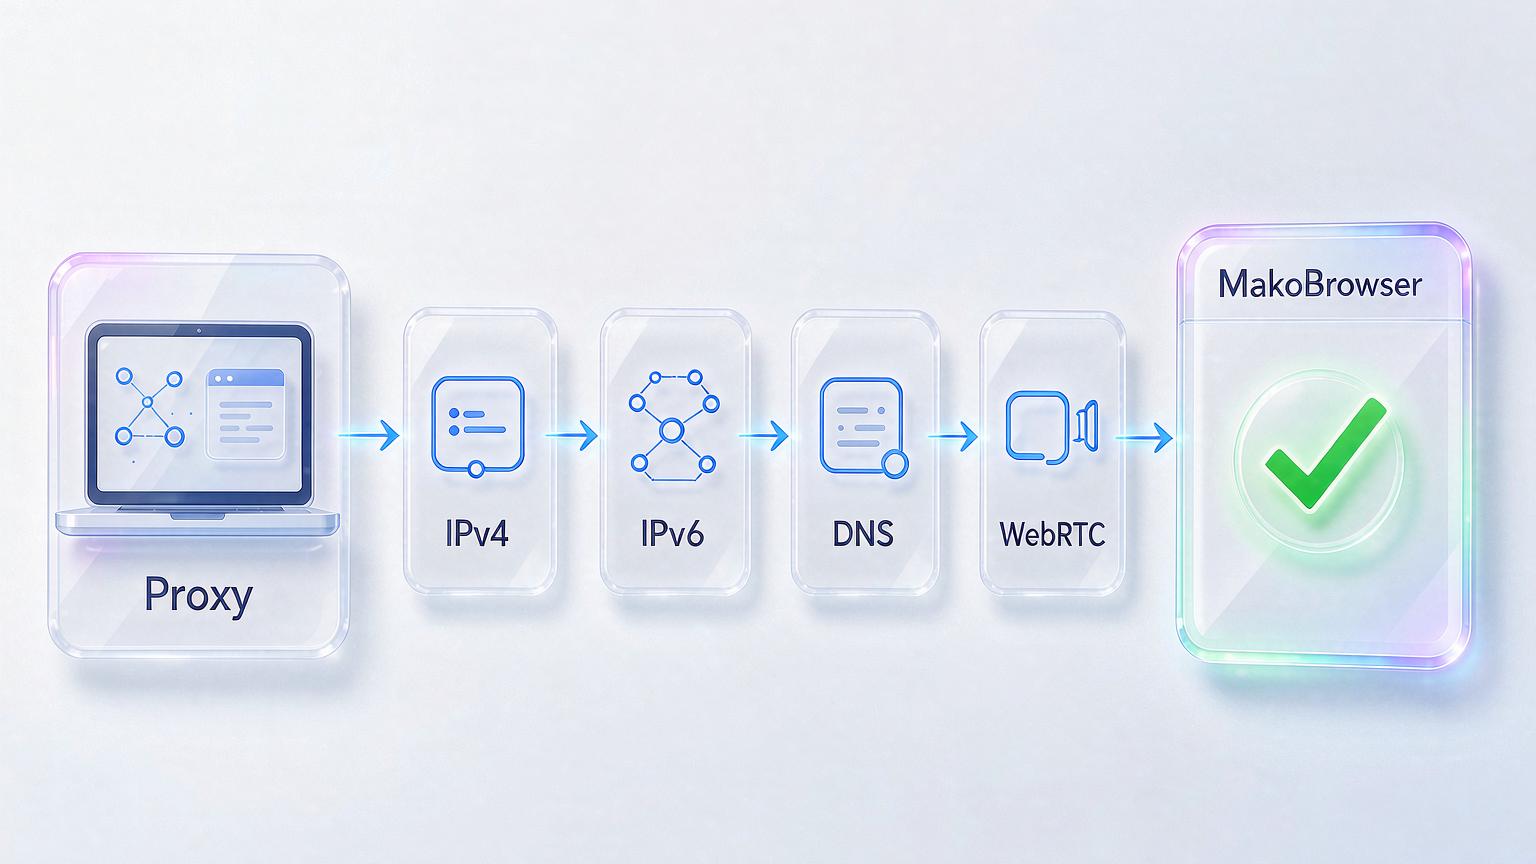
पहले नतीजा: प्रॉक्सी चालू होना इस बात की गारंटी नहीं कि असली IP छिपा हुआ है। आपका पता चार रास्तों से बाहर निकल सकता है — कनेक्शन खुद, IPv6, DNS रिज़ॉल्विंग और WebRTC। कोई भी एक रास्ता खुला रह गया, तो जिस साइट पर आप जाते हैं वह आपकी असली लोकेशन जान सकती है। अच्छी खबर: जाँच के लिए पाँच-छह टूल नहीं चाहिए। एक वेबपेज 30 सेकंड में सब कुछ जाँच देता है, और सुधार की सूची भी छोटी और तय है। यह लेख "क्या जाँचें, कैसे जाँचें, कैसे ठीक करें" के क्रम में चलता है और अंत में मल्टी-अकाउंट सेटअप के लिए हर महीने 30 सेकंड की रूटीन देता है।
IP लीक असल में है क्या: उम्मीद से ज़्यादा, चार रास्ते
IP लीक का मतलब है कि आपको लगता है ट्रैफ़िक प्रॉक्सी से जा रहा है, जबकि असली IP या DNS रिक्वेस्ट किसी दूसरी सड़क से साइट तक पहुँच जाते हैं। प्रॉक्सी और VPN का काम असली पता किसी और से बदल देना है, लेकिन सिस्टम में उसे उजागर करने वाला एक ही रास्ता नहीं है:
- कनेक्शन कटने पर वापसी। VPN आधा सेकंड भी टूटे, ट्रैफ़िक चुपचाप लोकल नेटवर्क पर लौट आता है और असली IP सीधे टारगेट साइट के लॉग में दर्ज हो जाता है।
- DNS पुराने रास्ते से। ब्राउज़र के रिक्वेस्ट प्रॉक्सी से जा सकते हैं, लेकिन डोमेन रिज़ॉल्विंग अब भी सिस्टम के डिफ़ॉल्ट DNS से होती है — ऑपरेटर देख सकता है कि आप कौन-कौन से डोमेन खोज रहे हैं।
- WebRTC का अलग रास्ता। ऑडियो-वीडियो कॉल के लिए बना यह प्रोटोकॉल प्रॉक्सी को छलकर सीधा कनेक्शन बना सकता है, और एक पेज भर JavaScript आपका लोकल पता पढ़ सकता है।
- IPv6 का पीछे का दरवाज़ा। ज़्यादातर प्रॉक्सी सिर्फ IPv4 सँभालते हैं। साइट जैसे ही कोई IPv6 रिसोर्स लोड करे, असली पता उस बेरखवास्ता रास्ते से बाहर निकल जाता है।
ये चार रास्ते फिंगरप्रिंट कंसिस्टेंसी से अलग चीज़ हैं: लीक में पता खुद उजागर होता है, जबकि इनकंसिस्टेंसी में पैरामीटर आपस में टकराते हैं। माहौल कितना भी तालमेल वाला हो, पता लीक होते ही एक ही बार में नामंज़ूर।
चारों चैनल एक पेज पर जाँचें: कदम और नतीजा पढ़ना
पहले असली बेसलाइन नोट करें, फिर प्रोटेक्शन चालू करके एक-एक आइटम मिलाएँ — पेज पर कहीं भी असली IP या असली ऑपरेटर दिखे, तो लीक है।
चरण 1: बेसलाइन दर्ज करें। प्रॉक्सी और VPN बंद करें, ipleak.net खोलें और पेज के ऊपर दिख रहा IP पता और ISP (ऑपरेटर) नोट कर लें — यही वह "असली रूप" है जिस पर नज़र रखनी है।
चरण 2: प्रोटेक्शन चालू करें। प्रॉक्सी या VPN से कनेक्ट होकर वही पेज रिफ्रेश करें।
चरण 3: हर कॉलम मिलाएँ। चारों ब्लॉक देखें: IP पता, DNS पते, WebRTC और IPv6। पास का पैमाना एक लाइन का है: हर कॉलम में आपका चुना प्रॉक्सी पता दिखे, और बेसलाइन वाला असली IP और ISP कहीं न दिखे।
तीन आम गलत पहचान: ब्राउज़र ने पुराना पेज कैश से निकाला (इनकॉग्निटो विंडो में दोबारा खोलें), लॉगिन स्टेटस असली जानकारी साथ लाया (जाँच से पहले प्लेटफ़ॉर्म अकाउंट्स से लॉगआउट करें), और सिस्टम घड़ी का टाइमज़ोन प्रॉक्सी की लोकेशन से नहीं मिलता (यह फिंगरप्रिंट कंसिस्टेंसी का मामला है, जाँच पेज के साथ देखना बेहतर)। लीक मिले तो browserleaks.com या iphey.com पर दोबारा जाँच लें, ताकि टूल का गलत अलार्म निकल जाए।
किन लोगों को लीक जाँच नियमित करनी चाहिए
लीक जाँच को रोज़मर्रा का काम बनाने वाले वही हैं जिनका असली नुकसान अकाउंट पर दांव पर लगा है। देखें कि आप इस सूची में हैं या नहीं:
- स्ट्रीमर और कॉम्पिटिटिव गेमर — लाइव या मैच के बीच असली IP पकड़ा जाए, तो अगले ही सेकंड DDoS ब्लैकआउट आ जाता है।
- कंटेंट क्रिएटर — लीक हुआ IP पहचान खोजने का पहला कदम है, फॉलोअर जितने ज़्यादा मक़सद उतना ताक़तवर।
- ऐड एजेंसियाँ — एक क्लाइंट का असली IP 25 अकाउंट्स में मिल गया, प्लेटफ़ॉर्म ने जोड़ देखकर पूरा बैच बैन कर दिया।
- क्रॉस-बॉर्डर मल्टी-स्टोर सेलर — कई दुकानें एक ही असली IP से जुड़ीं, तो दुकान बंदी और फंड फ्रीज़ एक साथ आते हैं।
- डेटा कलेक्शन टीमें — एंटी-बॉट सिस्टम बिल्कुल वही असली IP ढूँढते हैं जो प्रॉक्सी टनल से छलकते हैं; एक लीक और पूरा टास्क बेकार।
आम बात साफ है: लीक की कीमत "प्राइवेसी की चिंता" नहीं, बल्कि डिस्कनेक्शन, बैन, पैसे और क्लाइंट हैं।
हर लीक प्रकार की मरम्मत चेकलिस्ट
हर लीक प्रकार की अपनी दवा है। टूल ढूँढना आसान है; मुश्किल यह पक्का करना है कि वे सचमुच चालू हैं।
- कटने पर वापसी: VPN का kill switch चालू करें। VPN गिरते ही यह नेटवर्क काट देता है, और असली IP को सर निकालने का मौका नहीं मिलता। Mullvad, Proton VPN, IVPN जैसे प्राइवेसी-फर्स्ट विकल्प ऑडिट रिकॉर्ड के लिए जाने जाते हैं, और NordVPN, ExpressVPN, Surfshark जैसे मुख्यधारा के प्रोडक्ट में भी यह सुविधा है — ध्यान रहे, कई क्लाइंट में यह शुरुआत में बंद रहता है; सेटिंग्स में जाकर ज़रूर देखें।
- DNS लीक: एन्क्रिप्टेड DNS पर आ जाएँ; ऑपरेटर की आपकी खोजें पढ़ना भी रुक जाएगा। गति के लिए Cloudflare 1.1.1.1, सुरक्षा फ़िल्टर के लिए Quad9, हर डिवाइस पर बारीक नियंत्रण चाहिए तो NextDNS देखें।
- IPv6 का पीछे का दरवाज़ा: या ऐसे VPN पर जाएँ जो IPv6 लीक प्रोटेक्शन साफ़ बताता है, या नेटवर्क एडाप्टर में IPv6 सीधे बंद कर दें — दूसरा तरीका एक मिनट में हो जाता है और असर फौरन दिखता है।
- WebRTC: ब्राउज़र की तरफ से संभालें। Firefox में about:config से बंद होता है, Chrome को एक्सटेंशन चाहिए; सेटिंग्स से नहीं उलझना चाहते तो ऐसा ब्राउज़र ले लें जो डिफ़ॉल्ट रूप से WebRTC सीमित करता है।
मल्टी-अकाउंट: रोकथाम को प्रोफ़ाइल के अंदर बसाएँ, फिर हर महीने 30 सेकंड की दोबारा जाँच
अकाउंट जितने ज़्यादा, एक-एक को हाथ से जाँचना उतना अव्यावहारिक — प्रॉक्सी, DNS और WebRTC की तालमेल ब्राउज़र प्रोफ़ाइल लेवल पर बसाना ही टिकाऊ रास्ता है। VPN जमा DNS बदलाव जमा एक्सटेंशन के कॉम्बो में हर अकाउंट के लिए अलग सेटअप गढ़ना पड़ता है, और एक भूला हुआ सेटिंग एक खुला रास्ता है। MakoBrowser जैसे एंटीडिटेक्ट ब्राउज़र का सोच यही है: सब कुछ प्रोफ़ाइल लेवल पर एक बार तैयार हो — हर प्रोफ़ाइल अपने प्रॉक्सी से बंधी, DNS और WebRTC प्रोफ़ाइल के हिसाब से तालमेल में। जो प्रोफ़ाइल खोलें, साइट को सिर्फ उसी पहचान का नेटवर्क एग्जिट दिखे, और प्रोफ़ाइल आपस में न मिलें।
मल्टी-अकाउंट वर्कफ़्लो की पूरी तस्वीर एंटीडिटेक्ट ब्राउज़र के रोज़ाना ऑपरेशन वाले लेख में थी; यहाँ बस एक बात दोहरानी है: चैनल आइसोलेशन उस पूरे फ्लो की नींव है। प्रोफ़ाइल बनाते ही इस्तेमाल में जल्दबाज़ी न करें — ऊपर वाले तीन चरण प्रोफ़ाइल के अंदर एक बार चलाएँ, सब हरा होने पर ही अकाउंट पालना शुरू करें।
रोज़ के रखरखाव के लिए 30 सेकंड की सूची काफ़ी है:
- प्रॉक्सी से जुड़ें, जाँच पेज खोलें।
- असली IP नहीं, असली ISP नहीं, IPv6 साफ, WebRTC साफ — पक्का करें।
- kill switch और एन्क्रिप्टेड DNS अब भी चालू हैं — पक्का करें।
- सिस्टम अपडेट, ब्राउज़र अपडेट या नेटवर्क बदलने के बाद एक बार अतिरिक्त जाँच करें।
अगर आप हर चैनल खुद हाथ से सँभालना चाहते हैं, तो वह भी चलेगा; एक-एक आइटम की सेटिंग से बचना चाहें तो MakoBrowser डाउनलोड करें और हर प्रोफ़ाइल के अंदर सभी लीक चैनल एक ही बार में बंद कर दें।
अक्सर पूछे जाने वाले सवाल
मुझे कैसे पता चलेगा कि IP लीक है या नहीं?
सबसे तेज़ तरीका: प्रॉक्सी बंद कर ipleak.net खोलें और असली IP व ISP नोट करें। प्रॉक्सी चालू कर पेज रिफ्रेश करें। किसी भी कॉलम में असली पता या ऑपरेटर दिखा, तो लीक है। पूरी जाँच एक मिनट से कम में हो जाती है।
kill switch वाले VPN से लीक नहीं होता?
kill switch सिर्फ एक ही चीज़ संभालता है: VPN कटने का पल। DNS, WebRTC और IPv6 तीन अलग-अलग चैनल हैं जिन्हें डिस्कनेक्ट प्रोटेक्शन छूता नहीं; हर एक का इलाज अलग है।
नेटवर्क बदलने के बाद दोबारा जाँच ज़रूरी है?
हाँ। नया नेटवर्क यानी नया राउटर और नई DNS सेटिंग्स, और पहले सेट किया एन्क्रिप्टेड DNS बेकार हो सकता है। नेटवर्क बदलते ही एक जाँच करें, बाकी समय महीने में एक बार की रूटीन काफ़ी है।
क्या एंटीडिटेक्ट ब्राउज़र IP लीक रोक सकता है?
परिपक्व एंटीडिटेक्ट ब्राउज़र प्रोफ़ाइल लेवल पर प्रॉक्सी, DNS और WebRTC का तालमेल बैठाता है, इसलिए लीक का दायरा "VPN + ब्राउज़र" कॉम्बो से काफ़ी छोटा होता है। पर कोई भी टूल जाँच-मुक्ति का परमिट नहीं है — नई प्रोफ़ाइल को काम में लगाने से पहले अंदर जाँच पेज एक बार चला लें।


