ប្ដូរ IP រួចក៏ស្មានថាមានសុវត្ថិភាព? បណ្ដាញបែករន្ធសម្ងាត់ ៤ និងការពិនិត្យលើទំព័រតែមួយ
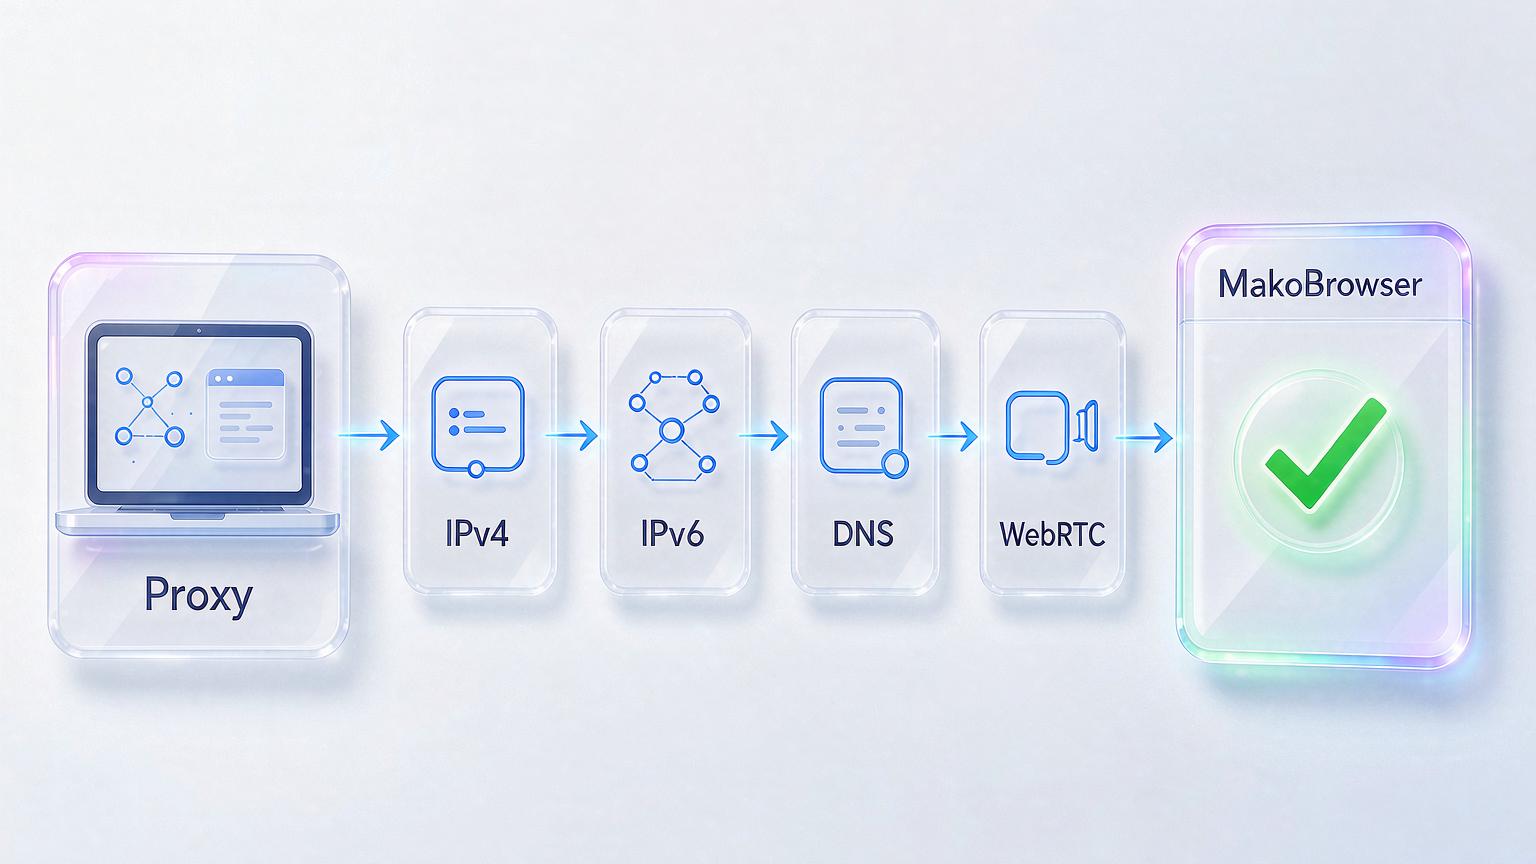
សេចក្ដីសន្និដ្ឋានមុនគេ៖ បើក proxy រួចមិនមែនមានន័យថា IP ពិតត្រូវបានលាក់បាំងពិតប្រាកដទេ។ អាសយដ្ឋាន IP របស់អ្នកអាចចេញខាងក្រៅតាមបណ្ដាញទាំង ៤ — តំណភ្ជាប់ខ្លួនវាផ្ទាល់, IPv6, ការផ្ទៀងផ្ទាត់ DNS និង WebRTC។ បើបណ្ដាញណាមួយមិនត្រូវបិទទេ គេហទំព័រដែលអ្នកចូលទស្សនាក៏នៅអាចដឹងថាអ្នកនៅឯណាពិតៗដែរ។ ដំណឹងល្អគឺ ការពិនិត្យមិនត្រូវការឧបករណ៍ ៥-៦ ចេញទេ។ ទំព័រវេបសាយតែមួយ ៣០ វិនាទី អាចពិនិត្យបានគ្រប់ ហើយវិធីជួសជុលក៏មានបញ្ជីរៀបចំរួចរាល់ដែរ។ អត្ថបទនេះនឹងដើរតាមលំដាប់ «ពិនិត្យអ្វី ពិនិត្យដូចម្តេច ជួសជុលដូចម្តេច» ហើយបញ្ចប់ដោយបញ្ជីពិនិត្យ ៣០ វិនាទីក្នុងមួយខែសម្រាប់អ្នកគ្រប់គ្រងគណនីច្រើន។
រន្ធ IP ពិតជាអ្វី៖ បណ្ដាញ ៤ ដែលច្រើនជាងអ្វីគេស្មាន
រន្ធ IP មានន័យថា អ្នកគិតថាចរន្តតាម proxy ប៉ុន្តែ IP ពិតឬសំណើ DNS បានទៅដល់គេហទំព័រតាមផ្លូវផ្សេង។ ភារកិច្ចរបស់ proxy និង VPN គឺផ្លាស់ប្តូរអាសយដ្ឋានពិតទៅជាអាសយដ្ឋានផ្សេង ប៉ុន្តែក្នុងប្រព័ន្ធមានផ្លូវច្រើនជាងមួយដែលអាចបង្ហាញវាចេញ៖
- ធ្លាក់ចុះត្រឡប់ទៅបណ្ដាញក្នុងស្រុកពេលតំណភ្ជាប់ដាច់។ បើ VPN ដាច់ទោសតែពាក់កណ្ដាលវិនាទី ចរន្តក៏ស្ងាត់ៗធ្លាក់មកបណ្ដាញក្នុងភូមិសារឡើងវិញ ហើយ IP ពិតចុះត្រង់ទៅក្នុង log របស់គេហទំព័រគោលដៅ។
- DNS ដើរតាមផ្លូវចាស់។ សំណើរបស់ browser អាចឆ្លងកាត់ proxy ប៉ុន្តែការផ្ទៀងផ្ទាត់ឈ្មោះវិបផតថលនៅតែប្រើ DNS លំនាំដើមរបស់ប្រព័ន្ធ — ក្រុមហ៊ុនបញ្ជូនអាចឃើញថាអ្នកស្រាវជ្រាវដូមេនអ្វីខ្លះ។
- WebRTC បើកផ្លូវខាង។ ព្រោតូកុលនេះត្រូវបានរចនាឡើងសម្រាប់ការហៅសំឡេងនិងវីដេអូ អាចបង្កើតតំណភ្ជាប់ផ្ទាល់ដោយរំលង proxy ហើយ JavaScript តែមួយទំព័រក៏អាចអានអាសយដ្ឋានក្នុងម៉ាស៊ីនរបស់អ្នកបានដែរ។
- ទ្វារក្រោយរបស់ IPv6។ proxy ភាគច្រើនគ្រប់គ្រងតែ IPv4 ប៉ុណ្ណោះ។ គ្រាន់តែគេហទំព័រផ្ទុកធនធាន IPv6 មក អាសយដ្ឋានពិតក៏រត់ចេញតាមបណ្ដាញដែលគ្មាននរណាមើល។
បណ្ដាញទាំង ៤ នេះមិនដូចគ្នានឹងបញ្ហាភាពស៊ីសង្វាក់នៃ fingerprint ទេ៖ រន្ធ គឺអាសយដ្ឋានខ្លួនវាលែងត្រឹមត្រូវ ចំណែកភាពមិនស៊ីសង្វាក់ គឺប៉ារ៉ាម៉ែត្រផ្ទុយគ្នាឯង។ បរិវេណស៊ីសង្វាក់ប៉ុនណាក៏ដោយ គ្រាន់តែអាសយដ្ឋានលេចឡើងក៏បរាជ័យភ្លាម។
ពិនិត្យបណ្ដាញទាំង ៤ លើទំព័រតែមួយ៖ ជំហាននិងការអានលទ្ធផល
កត់ត្រា baseline ពិតជាមុនសិន បន្ទាប់មកបើកការការពារហើយប្រៀបធៀបម្តងមួយចំណុច — បើ IP ពិតឬផ្គុំសេវាពិតបង្ហាញនៅកន្លែងណាមួយលើទំព័រ នោះគឺជាការលេច។
ជំហានទី ១៖ កត់ baseline។ បិទ proxy និង VPN បើក ipleak.net ហើយសរសេរអាសយដ្ឋាន IP និង ISP (អ្នកផ្ដល់សេវា) ដែលបង្ហាញនៅខាងលើទំព័រ — នោះជា «រូបពិត» ដែលយើងត្រូវតាមដាន។
ជំហានទី ២៖ បើកការការពារ។ ភ្ជាប់ proxy ឬ VPN រួចផ្ទុកទំព័រដដែលឡើងវិញ។
ជំហានទី ៣៖ ពិនិត្យម្តងមួយជួរ។ មើលប្លុកទាំង ៤ អស់៖ អាសយដ្ឋាន IP, អាសយដ្ឋាន DNS, WebRTC និង IPv6។ លក្ខខណ្ឌជាប់មានតែមួយបន្ទាត់៖ ជួរទាំងអស់បង្ហាញអាសយដ្ឋាន proxy ដែលអ្នកបានជ្រើស ហើយ IP ពិតនិង ISP ពិតពី baseline មិនបង្ហាញនៅណាសោះ។
ការកត់សម្គាល់ខុសដែលឃើញញឹកញាប់មានបី៖ browser រក្សាទុកទំព័រចាស់ក្នុង cache (បើកឡើងវិញក្នុងបង្អួចអនាមិក), ស្ថានភាពចូលប្រើនាំមកនូវព័ត៌មានពិត (ចាកចេញពីគណនីវេទិកាមុនពិនិត្យ), និងម៉ោងប្រព័ន្ធមិនត្រូវគ្នានឹងទីតាំង proxy (នេះជាបញ្ហាភាពស៊ីសង្វាក់ fingerprint គួរមើលដាក់គ្នាជាមួយទំព័រពិនិត្យ)។ បើរកឃើញមានរន្ធ ពិនិត្យបន្ថែមលើ browserleaks.com ឬ iphey.com ដើម្បីកាត់ផ្តាច់ការជូនដំណឹងខុសពីឧបករណ៍។
អ្នកណាដែលគួរធ្វើការពិនិត្យរន្ធជាប្រចាំ
អ្នកដែលត្រូវធ្វើការពិនិត្យរន្ធជាកិច្ចការប្រចាំថ្ងៃ គឺអ្នកដែលដាក់ផលប្រយោជន៍ពិតលើគណនីរបស់ខ្លួន។ មើលថាអ្នកស្ថិតក្នុងបញ្ជីនេះដែរឬទេ៖
- អ្នកផ្សាយផ្ទាល់និងកីឡាករប្រកួត — បើ IP ពិតត្រូវបានចាប់កណ្ដាលការផ្សាយ DDoS ដាច់តំណមកដល់ក្នុងវិនាទីបន្ទាប់។
- អ្នកបង្កើតខ្លឹមសារ — IP ដែលលេចគឺជាជំហានទីមួយនៃការស្វែងរកអត្តសញ្ញាណ កូរកកាន់តែច្រើនមូលហេតុកាន់តែខ្លាំង។
- ភ្នាក់ងារគ្រប់គ្រងពាណិជ្ជកម្ម — IP ពិតរបស់អតិថិជនម្នាក់ចូលទៅក្នុងគណនី ២៥ វេទិកាកំណត់ថាទាក់ទងគ្នារួចបិទទាំងជង់។
- អ្នកលក់ហាងជាច្រើនឆ្លងកាត់ព្រំដែន — ហាងច្រើនត្រូវ IP ពិតដូចគ្នាក្របតាំងមានន័យថាបិទហាងនិងបិទទុកថវិកាកើតឡើងព្រមគ្នា។
- ក្រុមប្រមូលទិន្នន័យ — ប្រព័ន្ធប្រឆាំងការដេញតម្លៃតាមដានជាពិសេសនូវ IP ពិតដែលចេញពីឧទ្ធម្ភាគ proxy លេចម្តងតែភារកិច្ចទាំងមូលឥតប្រយោជន៍។
ចំណុចរួមច្បាស់លាស់៖ តម្លៃនៃការលេចមិនមែន «ភាពបារម្ភអំពីឯកជនភាព» ទេ តែគឺជាការដាច់តំណ, គណនីត្រូវបិទ, ថវិកានិងអតិថិជន។
បញ្ជីជួសជុលសម្រាប់រន្ធនីមួយៗ
រន្ធនីមួយៗមានថ្នាំព្យាបាលត្រឹមត្រូវរបស់វា។ ឧបករណ៍ស្វែងរកបានងាយ ចំណែកពិបានគឺបញ្ជាក់ថាវាបើកជាក់ស្ដែង។
- ធ្លាក់ពេលតំណដាច់៖ បើក kill switch របស់ VPN។ វាកាត់បណ្ដាញភ្លាមៗពេល VPN ធ្លាក់ ធ្វើឱ្យ IP ពិតគ្មានឱកាសលេចឡើង។ ជម្រើសផ្ដោតលើឯកជនភាពដូចជា Mullvad, Proton VPN និង IVPN ល្បីល្បាញដោយសារការត្រួតពិនិត្យឯករាជ្យ ហើយផលិតផលមូលដ្ឋានដូចជា NordVPN, ExpressVPN, Surfshark ក៏មានលក្ខណៈពិសេសនេះដែរ — ចំណាំថាកម្មវិធីជាច្រើនតម្លៃចាប់ផ្ដើមជាបិទ ត្រូវចូលទៅក្នុងការកំណត់ពិនិត្យមើល។
- រន្ធ DNS៖ ប្តូរទៅ DNS ដែលអ៊ីនគ្រីប ដែលក៏បង្ក្រាបក្រុមហ៊ុនបញ្ជូនមិនអាចអានសំណួររបស់អ្នកផងដែរ។ សំដៅលើល្បឿនប្រើ Cloudflare 1.1.1.1, ត្រងសុវត្ថិភាពប្រើ Quad9, ត្រូវការគ្រប់គ្រងប្រកបដោយប្រអប់រាល់ឧបករណ៍ សូមមើល NextDNS។
- ទ្វារក្រោយ IPv6៖ ឬប្តូរទៅ VPN ដែលគាំទ្រការការពាររន្ធ IPv6 ច្បាស់លាស់ ឬបិទ IPv6 ដោយផ្ទាល់ក្នុងកាតបណ្ដាញ — វិធីខាងក្រោយចំណាយពេលមួយនាទី បានផលភ្លាមៗ។
- WebRTC៖ ដោះស្រាយនៅផ្នែក browser។ Firefox បិទបានក្នុង about:config, Chrome ត្រូវការ extension; បើមិនចង់លេងការកំណត់ ប្តូរទៅ browser ដែលកំណត់ WebRTC ជាលំនាំដើម។
បរិវេណគណនីច្រើន៖ បញ្ចូលការបិទរន្ធក្នុងបរិវេណ រួចពិនិត្យឡើងវិញ ៣០ វិនាទីរាល់ខែ
គណនីកាន់តែច្រើន ការពិនិត្យដោយដៃម្តងមួយកាន់តែមិនសមរម្យ — ការតម្រឹម proxy, DNS និង WebRTC នៅកម្រិតបរិវេណរបស់ browser ទើបជាផ្លូវដែលមានស្ថេរភាព។ ចាប់ VPN បូកប្តូរ DNS បូក extension គណនីមួយៗក៏ត្រូវប្រមូលផ្គុំឡើងវិញ បោះបង់ការកំណត់មួយចំណុចគឺបើករន្ធមួយ។ គំនិតរបស់ browser ប្រឆាំងការតាមដានដូចជា MakoBrowser គឺរៀបចំទាំងអស់នៅកម្រិតបរិវេណម្តងប៉ុណ្ណោះ៖ បរិវេណនីមួយៗភ្ជាប់ proxy របស់ខ្លួន, DNS និង WebRTC តម្រឹមតាមបរិវេណ, បើកបរិវេណណាមួយក៏ឃើញផ្លូវចេញបណ្ដាញរបស់អត្តសញ្ញាណនោះតែប៉ុណ្ណោះ បរិវេណមួយៗមិនចុះបញ្ចូលគ្នា។
ក្របខ័ណ្ឌទាំងមូលនៃការគ្រប់គ្រងគណនីច្រើនបានសរសេរក្នុងអត្ថបទអំពីប្រតិបត្តិការប្រចាំថ្ងៃរបស់ browser ប្រឆាំងការតាមដានរួចហើយ ទីនេះបន្ថែមតែមួយឃ្លាប៉ុណ្ណោះ៖ ការដាច់ដោយឡែកបណ្ដាញជាមូលដ្ឋាននៃដំណើរការនោះ។ បង្កើតបរិវេណរួចកុំរលំរាំងប្រើ ត្រូវរត់ទំព័រពិនិត្យតាមជំហានទាំងបីខាងលើក្នុងបរិវេណជាមុនសិន បៃតងទាំងអស់សិនបានចាប់ផ្តើមចិញ្ចឹមគណនី។
ការថែទាំប្រចាំថ្ងៃគ្រាន់តែមានបញ្ជី ៣០ វិនាទីក៏បាន៖
- ភ្ជាប់ proxy បើកទំព័រពិនិត្យ។
- បញ្ជាក់ថាគ្មាន IP ពិត, គ្មាន ISP ពិត, IPv6 ស្អាត, WebRTC ស្អាត។
- បញ្ជាក់ថា kill switch និង DNS អ៊ីនគ្រីបនៅតែបើក។
- បន្ទាប់ពីធ្វើបច្ចុប្បន្នភាពប្រព័ន្ធ, browser ឬប្តូរបណ្ដាញ ត្រូវពិនិត្យបន្ថែមម្តងទៀត។
បើអ្នកមានផែនការរក្សារាល់បណ្ដាញដោយខ្លួនឯងក៏ធ្វើបានដែរ បើចង់ជៀសវាងពេលរៀបចំម្តងមួយចំណុច ទាញយក MakoBrowser រួចបិទបណ្ដាញរន្ធទាំងអស់ក្នុងមួយដងក្នុងរាល់បរិវេណ។
សំណួរដែលសួរញឹកញាប់
ដឹងដូចម្តេចថាអ្នកមានរន្ធ IP ឬអត់?
វិធីលឿនបំផុត៖ បិទ proxy បើក ipleak.net កត់ IP ពិតនិង ISP ទុក រួចបើក proxy ផ្ទុកទំព័រឡើងវិញ។ បើអាសយដ្ឋានពិតឬអ្នកផ្ដល់សេវាពិតបង្ហាញក្នុងជួរណាមួយ នោះគឺជាការលេច។ ដំណើរការទាំងមូលចំណាយពេលមិនដល់មួយនាទី។
VPN ដែលមាន kill switch រួចមិនលេចទេឬ?
kill switch ដោះស្រាយតែករណីតែមួយគឺខណៈពេល VPN ដាច់។ DNS, WebRTC និង IPv6 ជាបណ្ដាញឯករាជ្យ ៣ ដែលការការពារការដាច់តំណមិនប៉ះពាល់ ត្រូវជួសជុលដាច់ដោយឡែក។
ប្ដូរបណ្ដាញរួចត្រូវពិនិត្យឡើងវិញទេ?
ត្រូវ។ បណ្ដាញថ្មីមានន័យថាការកំណត់ router ថ្មីនិង DNS ថ្មី ហើយ DNS អ៊ីនគ្រីបដែលបានកំណត់ពីមុនអាចឈប់ដំណើរការ។ ប្ដូរបណ្ដាញពេលណាពិនិត្យម្តង ក្រៅពីនោះធ្វើតាមកម្មវិធីប្រចាំខែក៏បាន។
តើ browser ផ្នែកបញ្ចេញមតិអាចទប់ស្កាត់រន្ធ IP បានទេ?
browser ដែលមានជំនាញពេញលេញនឹងតម្រឹម proxy, DNS និង WebRTC នៅកម្រិតបរិវេណ ដែលផ្ទៃរន្ធតូចជាងការភ្ជាប់ «VPN បូក browser» ច្រើនណាស់។ ប៉ុន្តែឧបករណ៍ណាក៏មិនមែនជាប័ត្រទទួលស្គាល់គ្មានការពិនិត្យដែរ — បរិវេណថ្មីគួររត់ទំព័រពិនិត្យម្តងសិនមុនចាប់ផ្តើមប្រើប្រាស់ពិតៗ។


