MakoBrowser 안전할까? 계정 데이터와 프라이버시 메커니즘 분석
"MakoBrowser은 안전한가"는 이런 종류 도구에서 가장 많이 받는 질문이지만, 단순히 안전하다거나 안전하지 않다고 답하는 건 의미가 없습니다. 실제로는 서로 다른 세 가지 질문이 섞여 있기 때문입니다. 계정 데이터가 어디에 저장되고 유출될 수 있는가. 여러 계정이 플랫폼에 의해 환경 흔적만으로 묶여 연대 처분될 수 있는가. 팀과 외부 인력이 운영에 참여하면 리스크가 확대되는가. 이 셋을 나누면 어디까지가 도구가 맡아 주는 부분이고 어디부터가 사용자가 직접 제대로 해야 하는 부분인지 경계가 아주 분명해집니다. 이 순서대로 풀어 보고, 마지막에 바로 쓸 수 있는 점검 리스트를 드리겠습니다.
"안전한가"는 세 가지 질문으로 쪼개야 합니다
무엇을 걱정하느냐에 따라 답이 완전히 달라집니다.
- 데이터 보안: Cookie, 로그인 상태, 프록시 설정 같은 민감 정보가 어디에 저장되는지, 누가 볼 수 있는지, 문제가 생겼을 때 흔적을 추적할 수 있는지
- 연동 리스크: 플랫폼이 환경 신호만으로 명의 계정들을동일 인물로 판단해 연대 제재할 수 있는지
- 협업 리스크: 팀원과 파트타임 인력이 얼마나 많은 권한을 쥐고 있는지, 퇴사 후 환경은 어떻게 되는지
많은 분들이 이 세 가지를 "안전한가" 한 문장에 섞어 물어봅니다. 그러다 보니 도구가 져야 할 책임과 사용자가 해야 할 조작이 서로 뒤엉킵니다. 하나씩 살펴 보죠.
계정 데이터와 로그: 환경은 독립 저장, 조작은 전 과정 기록
먼저 데이터 이야기입니다. MakoBrowser의 기본 단위는 Profile이며, 각 Profile의 Cookie, 로컬 스토리지, 프록시 설정은 독립된 환경 데이터로 분리 저장됩니다. 격리의 원리는 MakoBrowser 완전 소개 글에서 다뤘으니 반복하지 않겠습니다. "안전한가"라는 질문에서 진짜 중요한 건 다른 사실입니다. 누가, 언제, 환경을 건드렸는지 시스템에서 조회할 수 있습니다.
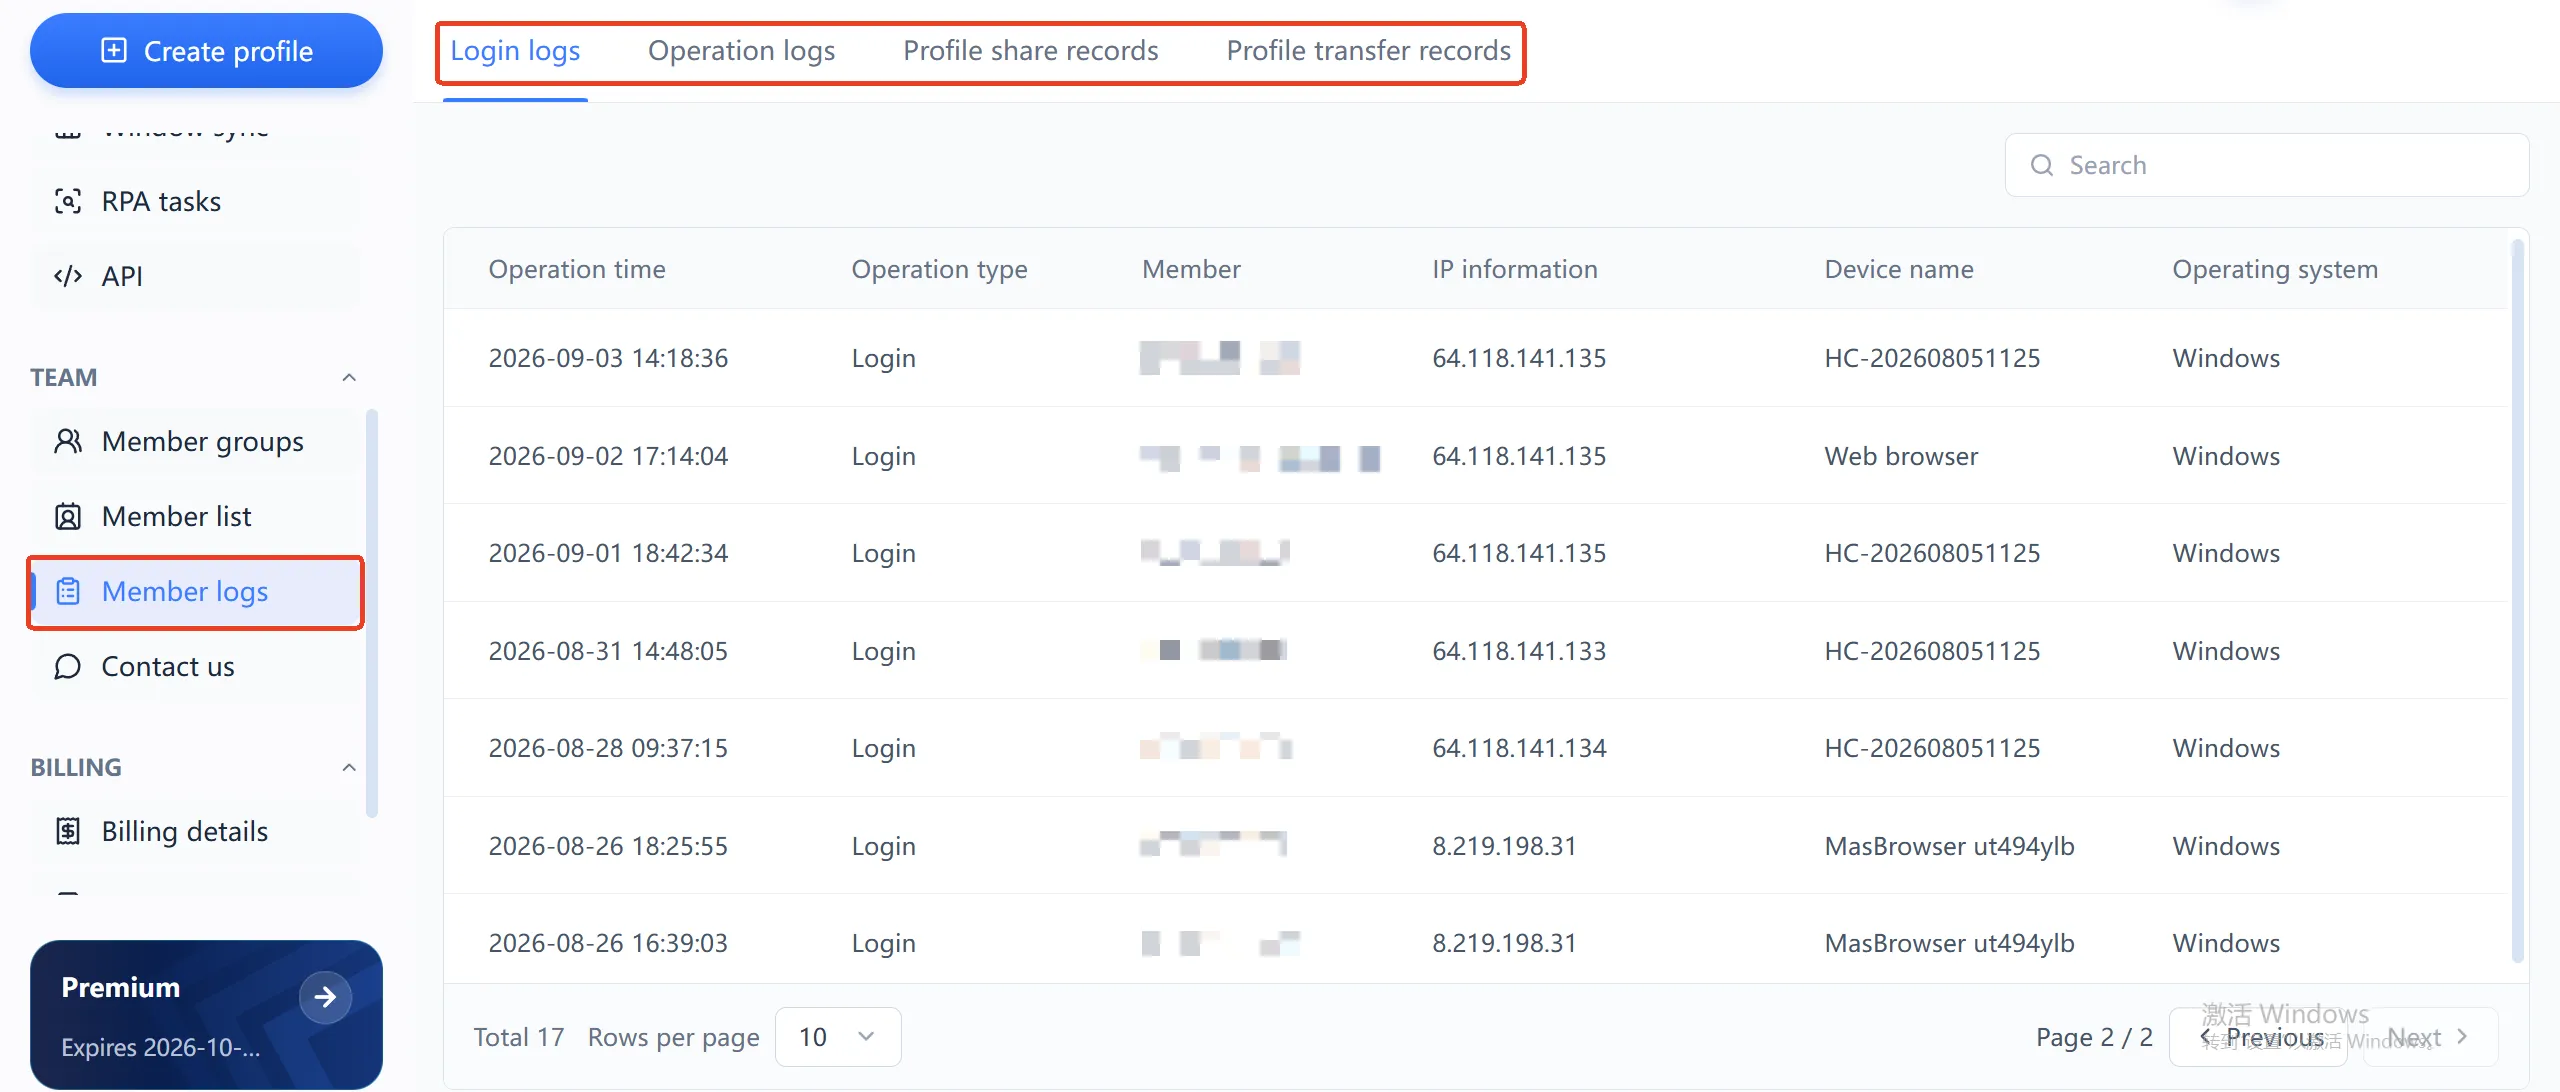
환경 로그 페이지는 네 종류 기록으로 나뉩니다. 로그인 로그, 조작 로그, 환경 공유 기록, 환경 이전 기록입니다. 로그인 로그를 예로 들면, 각 기록은 초 단위까지 조작 시각, 조작 멤버, 출발 IP, 기기 이름, 운영체제를 남깁니다. 계정에 이상이 생기면 바로 대조할 수 있습니다. 그 시각에 누가, 어떤 IP에서, 어떤 기기로 로그인했는지. 돈과 계정을 함께 관리하는 사업에서 "사고가 나면 책임을 물을 수 있다"는 것 자체가 보안 능력의 일부입니다.
한 가지는 솔직히 말하겠습니다. 공식 사이트는 현재 데이터 전송·저장 암호화 수준의 기술 세부 사항을 공개하고 있지 않습니다. 컴플라이언스 요건이 높은 업무라면 이 부분은 공식 채널로 직접 확인을 권합니다. 다만 "조작 흔적 조회 가능"은 인터페이스에서 확인되는 기능이고, 이 점 하나만으로도 핑거프린트만 바꾸고 감사는 생각하지 않는 수많은 도구와 차별됩니다.
안티링크의 실제 한계: 도구는 환경을, 사람은 습관을 관리합니다
안티링크는 "차단 보장"이 아니라 계정 사이의 불필요한 환경 연동 신호를 줄이는 것입니다. 환경 차원에서 MakoBrowser가 해내는 것은 다음과 같습니다. 각 Profile의 핑거프린트 파라미터가 장기간 안정적으로 일치함, Cookie와 스토리지가 서로 통하지 않음, 프록시는 각자의 네트워크를 사용함. 핑거프린트가 왜 플랫폼의 판단 근거가 되는지는 Mozilla의 핑거프린트 추적 안내 문서(브라우저 제작사의 공개 문서)를 참고할 수 있습니다.
하지만 도구가 관리하지 못하는 부분이야말로 계정 연대 제재의 더 흔한 원인입니다.
- 열 개 계정이 하나의 저질 프록시를 함께 사용하다가 출구 IP가 마크되면 전부 같이 휘말립니다
- 등록 정보, 수취지 정보, 결제 수단이 지나치게 비슷합니다
- 모든 계정이 같은 시간대에 똑같은 행동을 반복해 행동 궤적이 복붙처럼 보입니다
이런 건 운영 습관 문제라 어떤 도구로 바꿔도 구원받지 못합니다. 더 정확히 표현하자면: 환경 격리는 "하드웨어 차원의 허점"을 보완해 주고, 남은 "행동 차원의 허점"은 스스로 밟지 않아야 하는 몫입니다. 플랫폼 리스크 관리도 계속 바뀌고, 영원히 마크되지 않으리라 약속할 수 있는 도구는 없습니다. 본업에 투입하기 전 소규모 검증이 가장 저렴한 방법입니다.
팀 시나리오: 역할 권한, 멤버 그룹, 환경 이전
혼자 쓸 때 리스크는 기술 문제지만, 여럿이 쓰면 관리 문제가 됩니다. MakoBrowser는 이 층에서 세 가지 메커니즘을 제공합니다. 권한이 다른 관리자와 멤버 두 가지 역할. 업무 라인별로 나눌 수 있는 환경 그룹으로 멤버는 자기 그룹의 계정만 다룹니다. 멤버 간 환경 이전 시 전용 이전 기록이 남습니다.
실무 제안 두 가지입니다. 외부 인력과 파트타임에게 메인 계정 비밀번호를 공유하지 말고 멤버 계정을 개설하세요. 공유 비밀번호로 사고가 나면 로그에서도 누가 조작했는지 구분조차 되지 않습니다. 퇴사나 업무 인수인계 시에는 로그인 상태를 계속 공유하지 말고 환경 이전 기능을 사용하세요. 인계가 끝나면 환경이 누구 명의로 넘어갔는지, 언제 넘어갔는지 기록에 다 남습니다.
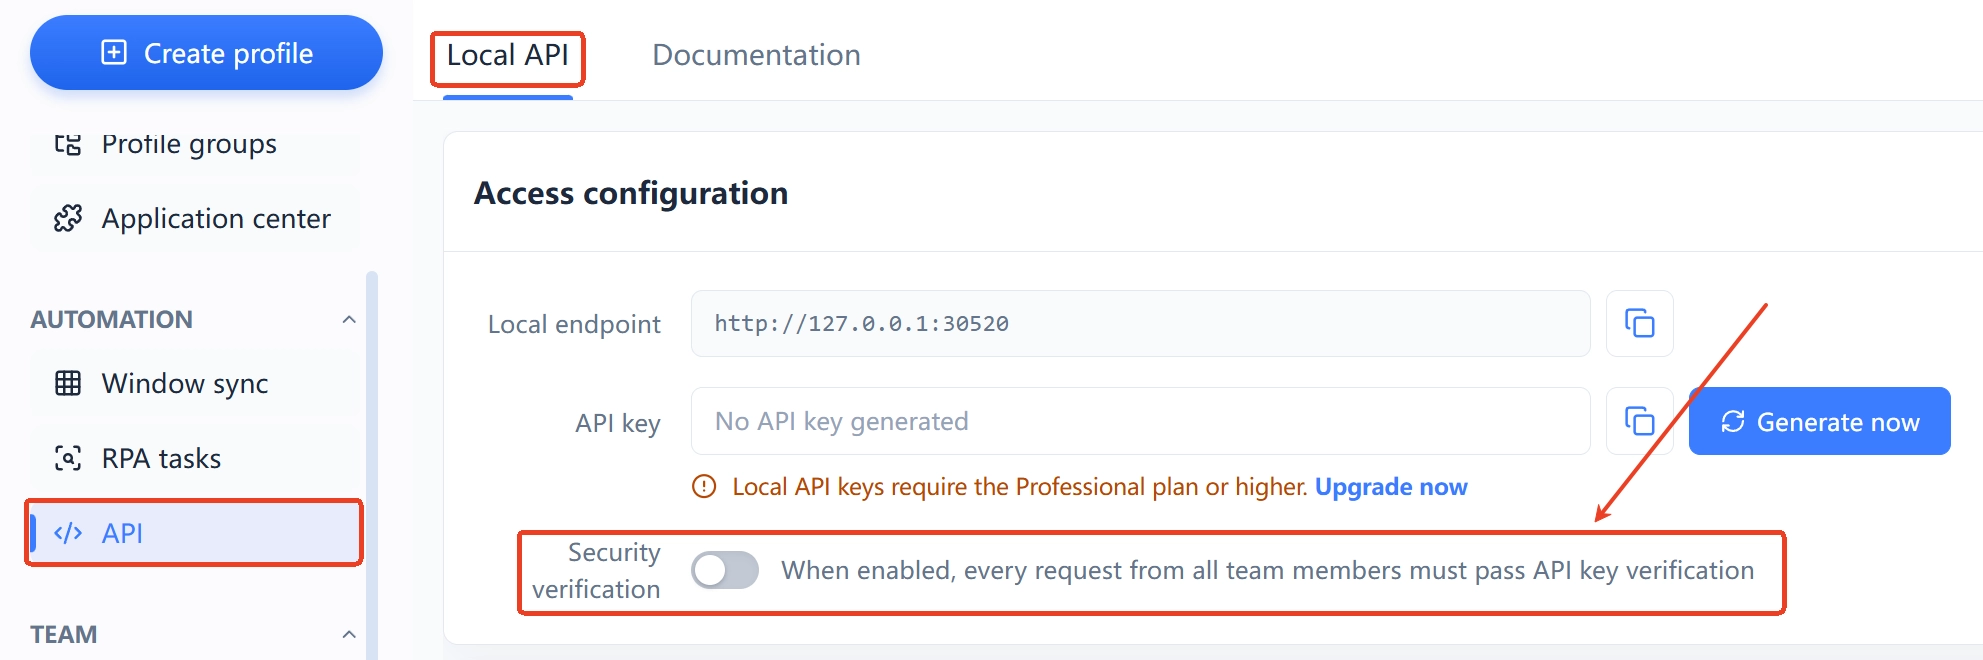
또 하나 놓치기 쉬운 점. Local API로 자동화를 하고 있다면 인터페이스에 독립된 보안 검증 스위치가 있고, 켜면 호출할 때마다 API Key 검증이 필요합니다. RPA로 배치 작업을 돌리는 사용자라면 켜 두기를 권합니다. 그렇지 않으면 로컬 포트가 기기의 모든 프로그램에 열려 있는 것과 같습니다.
지금 바로 할 수 있는 다섯 가지 보안 점검
MakoBrowser를 쓰든 안 쓰든 이 다섯 가지는 한 번씩 맞춰 볼 가치가 있습니다.
- 프록시 재사용 금지: 계정 하나에 독립 프록시 하나. 두 계정이 같은 출구 IP를 공유하지 마세요. 가장 값싸고 가장 흔한 연동 신호입니다
- 정보 차별화: 등록 이메일, 전화번호, 수취지, 결제 수단을 계정별로 따로 준비하고 한 템플릿으로 대량 등록하지 마세요
- Local API 보안 검증 켜기: 자동화를 쓴다면 API Key 검증을 켜고, API를 안 쓴다면 입구를 아예 닫으세요
- 환경 로그 정기 열람: 매주 2분씩 로그인 로그를 훑으며 IP와 기기가 모두 아는 사람들의 것인지 대조하세요. 이상 로그인은 그 자리에서 발견됩니다
- 인수인계는 환경 이전으로: 인사 변동이 있을 때 이전 기능으로 환경을 새 담당자 명의로 옮기고, 퇴사 직원의 계정이 업무 환경에 매달려 있게 두지 마세요
도구가 맡아 줄 수 있는 건 환경이라는 층이고, 습관이라는 층은 스스로만 맡을 수 있습니다. 두 층 모두 올바르게 해야 "안전한가"라는 질문의 답이 완성됩니다.
자주 묻는 질문
MakoBrowser는 제 계정 비밀번호를 저장하나요?
Profile에 저장되는 것은 브라우저 환경 데이터입니다. Cookie, 로컬 스토리지, 세션, 프록시 설정. 비밀번호가 남는지 여부는 환경 안에서의 사용 습관(브라우저가 비밀번호를 기억하도록 했는지)에 달려 있습니다. 민감한 계정은 플랫폼 자체의 2단계 인증을 켜서 브라우저 환경과 독립된 방어선을 한 겹 더 두는 것을 권합니다.
MakoBrowser를 쓰면 절대 차단되지 않나요?
그런 약속을 할 수 있는 도구는 없습니다. MakoBrowser는 환경 차원의 연동 신호(핑거프린트, Cookie, 프록시 격리)를 다루고, 행동 차원의 리스크는 운영 습관으로 관리해야 하며, 플랫폼별 리스크 정책도 계속 바뀝니다. 본격 업무 전 소규모 검증을 권합니다.
팀원들이 서로의 환경을 볼 수 있나요?
환경은 그룹 단위로 관리되고, 관리자와 멤버의 권한이 달라 멤버는 승인된 환경만 조작할 수 있습니다. 환경 공유와 이전은 모두 기록이 남아 대시보드에서 바로 확인할 수 있습니다.
Local API를 상시 켜 두어도 안전한가요?
API 패널에는 보안 검증 스위치가 있으며, 켜면 호출마다 API Key 검증이 필요합니다. 자동화가 필요할 때만 검증을 켜고 Key를 철저히 관리하며, 유휴 기간에는 입구를 닫아 두는 것을 권합니다.
먼저 환경 계층의 보안을 세우세요
멀티 계정 사업을 막 시작했다면, 먼저 모든 계정을 독립 Profile에 넣고 독립 프록시를 설정한 뒤, 환경 로그를 열어 며칠간 팀의 실제 조작을 관찰하세요. 어떤 "절대 안전" 약속보다 확실합니다.


