Is MakoBrowser veilig? Accountdata en privacy-mechanismen uitgelegd
"Is MakoBrowser veilig" is de meest gestelde vraag over dit soort tools, maar een kaal "ja" of "nee" verklaart niets, want eigenlijk zitten er drie verschillende vragen in verweven: waar worden je accountgegevens opgeslagen en kunnen ze lekken; kan het platform je accounts aan elkaar koppelen via omgevingssporen; en versterken teamleden en ingehuurde krachten het risico? Scheid de drie vragen en de grens wordt heel duidelijk: wat de tool voor je opvangt en wat je zelf goed moet doen. Dit artikel volgt die volgorde en eindigt met een checklist die je direct kunt gebruiken.
"Is het veilig" zijn drie vragen, niet één
Waar je je zorgen over maakt, verandert het antwoord volledig:
- Gegevensbeveiliging: waar worden gevoelige informatie zoals Cookies, login-status en proxyconfiguraties opgeslagen, wie kan ze zien, en blijven er bij problemen traceerbare sporen achter;
- Associatierisico: kan het platform op basis van omgevingssignalen concluderen dat de accounts op jouw naam bij één persoon horen;
- Samenwerkingsrisico: hoeveel toegang hebben teamleden en parttimers, en wat gebeurt er met de omgevingen nadat ze vertrekken.
Veel mensen gooien deze drie dingen op één hoop als "is het veilig", en dan raken de verantwoordelijkheid van de tool en de handelingen van de gebruiker door elkaar. Laten we ze één voor één doen.
Accountgegevens en logs: omgevingen apart opgeslagen, elke actie geregistreerd
Eerst de data. De basiseenheid van MakoBrowser is het Profile: Cookies, lokale opslag en proxyconfiguratie van elk profiel worden als een aparte set omgevingsgegevens bewaard — de isolatiemechaniek hebben we uitgebreid behandeld in een complete introductie van MakoBrowser, we herhalen het niet. Wat er echt toe doet voor "is het veilig" is iets anders: wie wanneer een omgeving heeft aangeraakt, is in het systeem op te zoeken.
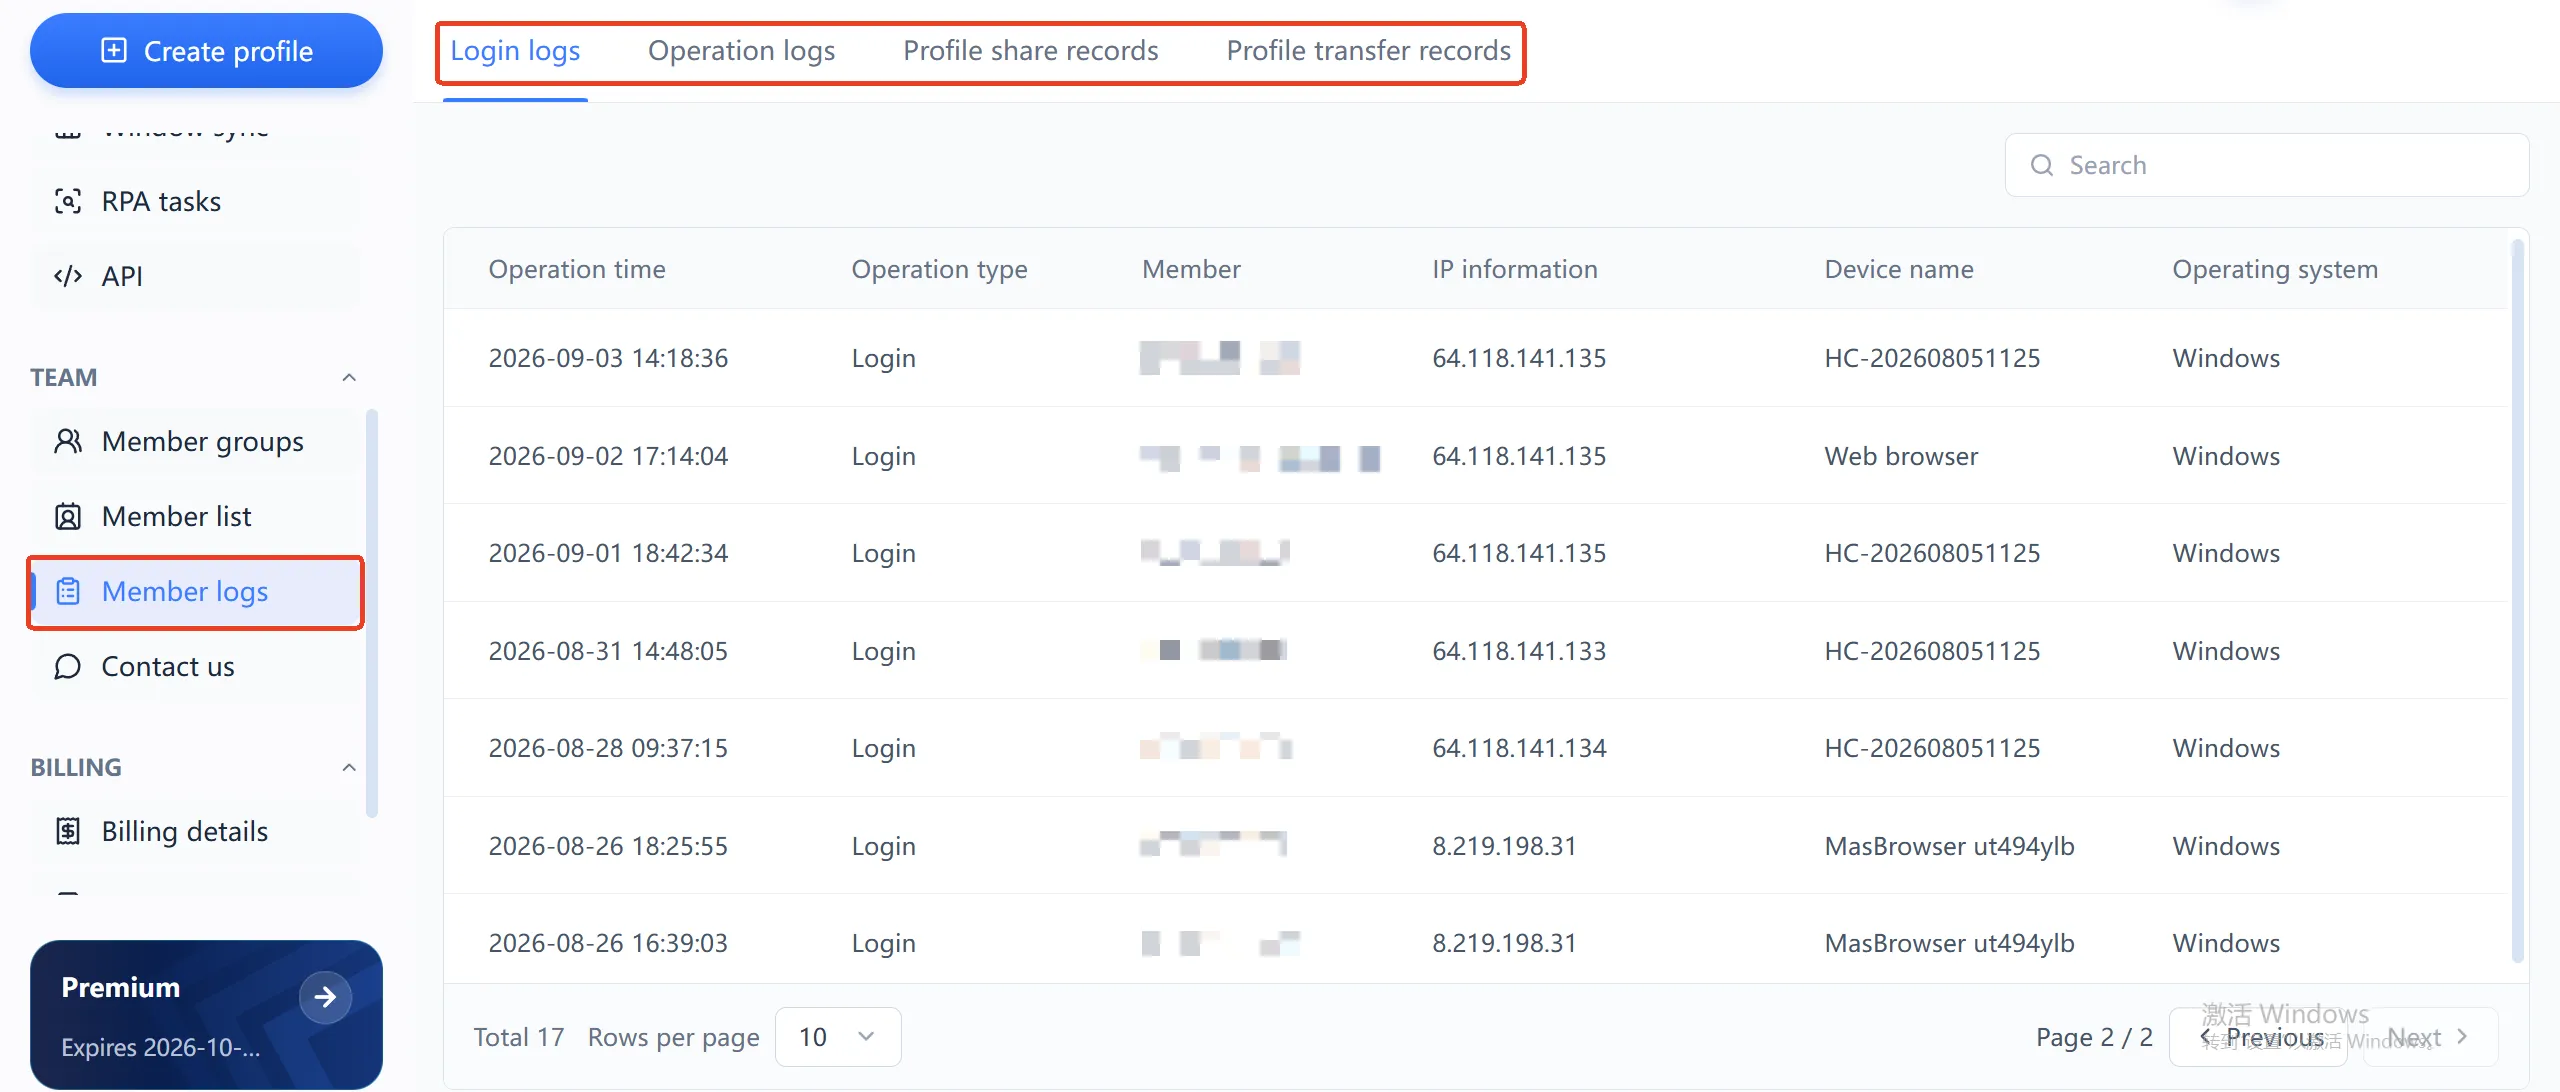
De omgevingslogpagina bestaat uit vier soorten registraties: loginlogs, bewerkingslogs, deellogs en transferlogs van omgevingen. Neem het loginlog als voorbeeld: elke entry registreert tot op de seconde het tijdstip, het lid, het bron-IP, de apparaatnaam en het besturingssysteem. Als er iets vreemds met een account gebeurt, check je direct: wie heeft op dat moment, vanaf welk IP, op welk apparaat ingelogd. Voor een bedrijf dat geld en accounts beheert, is "incidenten kunnen terugvoeren" op zichzelf al een deel van veiligheid.
Wees eerlijk over de grens: de officiële site publiceert momenteel geen technische details over versleuteling van transport en opslag. Als jouw business strenge compliance-eisen heeft, bevestig dit rechtstreeks bij de leverancier. Maar "controleerbare activiteitssporen" is een functie die aantoonbaar in de interface bestaat — en dat alleen al onderscheidt het van tools die alleen fingerprints aanpassen en nooit aan audit denken.
De echte grens van anti-associatie: de tool beheert omgevingen, de mens beheert gewoonten
Anti-associatie betekent geen "garantie zonder bans"; het betekent onnodige associatiesignalen tussen accounts verminderen. Op omgevingsniveau levert MakoBrowser: fingerprintparameters blijven langdurig stabiel en consistent, Cookies en opslag raken elkaar nooit tussen profielen, en elk profiel loopt via zijn eigen proxynetwerk. Waarom fingerprint ertoe doet voor platforms: zie Mozillas eigen documentatie over fingerprinttracking.
Wat het tool niet kan beheersen is juist de vaker voorkomende oorzaak van groepsgewijze bans:
- Tien accounts die één slechte proxy delen — zodra de exit-IP wordt gemarkeerd, gaan ze allemaal samen onderuit;
- Bijna identieke registratiegegevens, bezorgadressen en betaalmethoden;
- Alle accounts die in hetzelfde tijdvenster exact dezelfde acties uitvoeren, met gekopieerde gedragssporen.
Dat zijn problemen van operationele gewoonten, en geen enkel tool redt dat. Preciezer gezegd: omgevingsisolatie herstelt de "fouten op hardwareniveau"; de "fouten op gedragsniveau" moet je zelf zien te vermijden. Het risicobeheer van platforms verandert voortdurend, geen enkele tool kan beloven nooit gemarkeerd te worden. Valideer kleinschalig voordat je echt gaat opereren — dat is de goedkoopste verzekering.
Teamsenario's: rollen, leden- en omgevingstransfers
Alleen is het risico technisch; in team wordt het een beheersvraagstuk. Op deze laag biedt MakoBrowser drie mechanismen: admin- en lidrollen met verschillende rechten; omgevingsgroepen per businesslijn, waarbij leden alleen accounts van hun eigen groep aanraken; en aparte transferregistraties telkens wanneer een omgeving tussen leden wisselt.
Twee praktische adviezen: open lidaccounts voor freelancers en invallers in plaats van het wachtwoord van het hoofdaccount te delen — als een gedeeld wachtwoord een incident veroorzaakt, kan zelfs het log niet meer vertellen wie handelde; en wanneer iemand vertrekt of werk overdraagt, gebruik dan de omgevingstransfer in plaats van gedeelde logins voort te zetten. Na de overdracht staat in de registraties van wie de omgeving is en wanneer die is verplaatst.
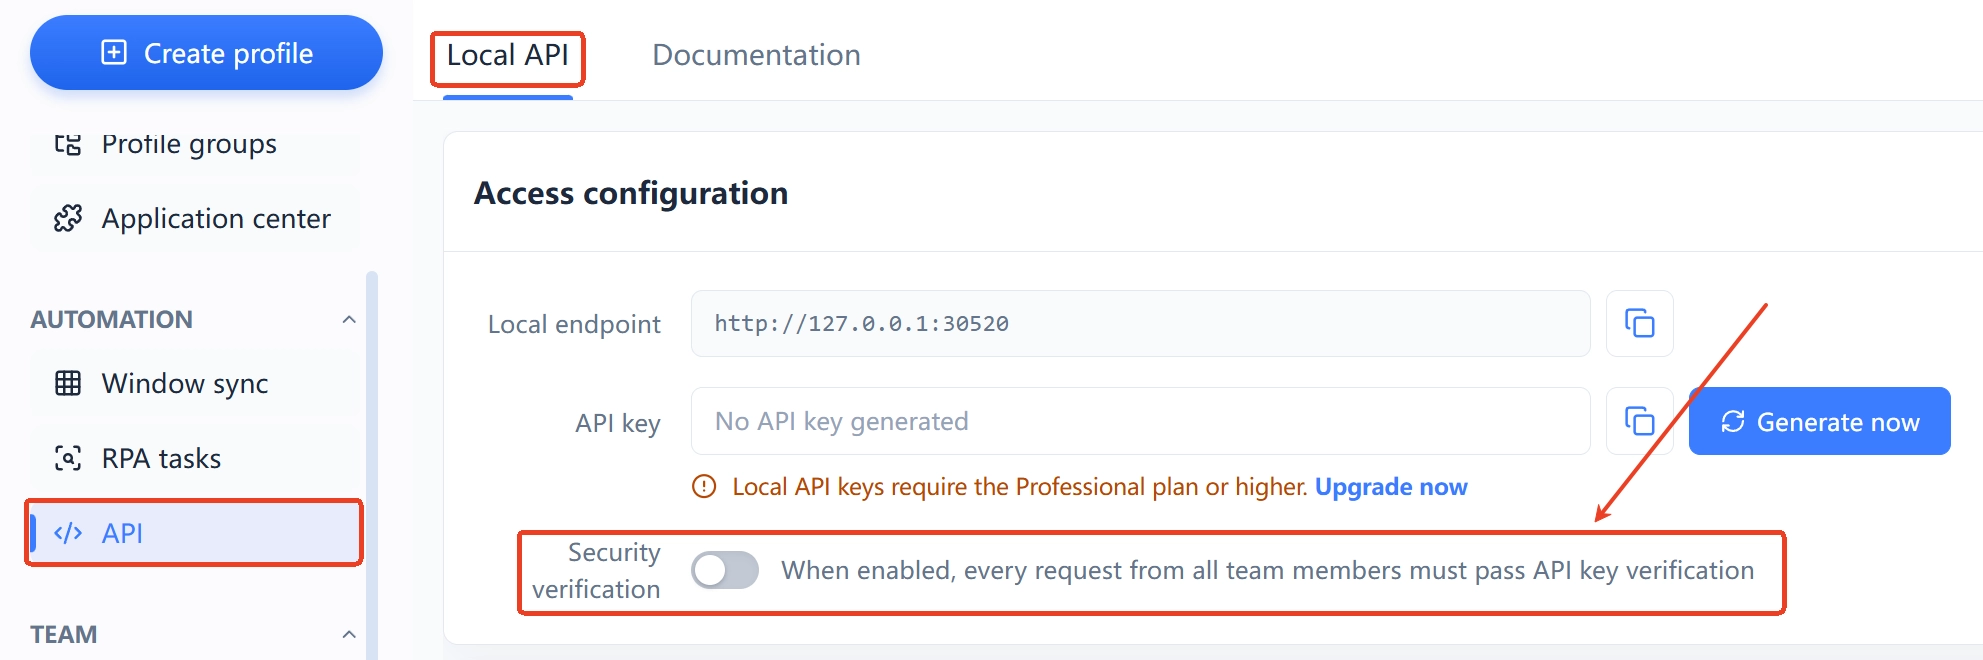
Een punt dat makkelijk over het hoofd wordt gezien: als je Local API gebruikt voor automatisering, heeft de interface een aparte beveiligingsverificatieschakelaar — eenmaal ingeschakeld vereist elke aanroep API Key-verificatie. Wie RPA-batchtaken draait, doet er goed aan hem aan te laten; anders staat je lokale poort open voor elk programma op de machine.
Vijf beveiligingscontroles voor vandaag
Of je MakoBrowser nu gebruikt of niet, deze vijf zijn het waard:
- Geen proxyhergebruik: één account, één eigen proxy; twee accounts op dezelfde exit-IP is het goedkoopste en meest voorkomende associatiesignaal;
- Registratiegegevens differentiëren: e-mails, telefoonnummers, bezorgadressen en betaalmethoden per account voorbereiden, geen bulkregistratie met één template;
- Local API-beveiligingsverificatie inschakelen: automatiseer je, eis dan API Key-verificatie; gebruik je de API niet, sluit dan de toegang;
- Omgevingslogs regelmatig doornemen: twee minuten per week in het loginlog — zijn de IP's en apparaten allemaal van mensen die je kent? Afwijkende logins vallen meteen op;
- Overdrachten via omgevingstransfer: bij personeelswisselingen zet je omgevingen op naam van de nieuwe verantwoordelijke; laat het account van een ex-werknemer niet aan je businessomgevingen hangen.
De tool vangt de omgevingslaag op; de gewoontelaag kun je alleen zelf opvangen. Als beide kloppen, wordt het antwoord op "is het veilig" compleet.
FAQ
Slaat MakoBrowser mijn accountwachtwoorden op?
Een Profile slaat browseromgevingsgegevens op: Cookies, lokale opslag, sessies en proxyconfiguratie. Of wachtwoorden bewaard worden hangt af van je gewoonten in de omgeving (laat je de browser ze onthouden?). Voor gevoelige accounts: zet de tweestapsverificatie van het platform zelf aan — een extra verdedigingslinie onafhankelijk van de browseromgeving.
Garandeert MakoBrowser dat ik niet geband wordt?
Geen enkele tool kan dat beloven. MakoBrowser lost associatiesignalen op omgevingsniveau op (fingerprint-, Cookie- en proxy-isolatie); gedragsrisico's worden beheerst door operationele gewoonten, en het risicobeleid van platforms verandert voortdurend. Valideer kleinschalig voordat je serieus gaat opereren.
Kunnen teamleden elkaars omgevingen zien?
Omgevingen worden per groep beheerd; admin en lid hebben verschillende rechten, en een lid bedient alleen de omgevingen waartoe het geautoriseerd is. Delen en transfers laten registraties na die direct in het dashboard te bekijken zijn.
Is het veilig om Local API altijd aan te laten staan?
Het API-paneel heeft een beveiligingsverificatieschakelaar; ingeschakeld vereist elke aanroep API Key-verificatie. Zet verificatie alleen aan wanneer je automatiseert, bewaar de Key zorgvuldig en sluit de toegang in rustige perioden.
Bouw eerst de beveiliging van de omgevingslaag
Begin je net met multi-accountoperaties: stop elk account in zijn eigen Profile, configureer voor elk een eigen proxy en bekijk een paar dagen de omgevingslogs om te zien hoe je team echt werkt — dat is betrouwbaarder dan welke belofte van "absolute veiligheid" dan ook.


