MakoBrowser безопасен? Разбор защиты данных и антисвязи
Вопрос «MakoBrowser безопасен?» задают чаще всего, но односложный ответ «да» или «нет» ничего не даёт — потому что это три разных вопроса в одном: где хранятся данные аккаунтов и могут ли они утечь; свяжет ли платформа ваши аккаунты по признакам окружения; и усиливают ли риск сотрудники и подрядчики. Разделите три вопроса — и граница станет ясной: что страхует инструмент, а за что отвечаете вы сами. Разберём по порядку и закончим чек-листом, который можно применить сразу.
«Безопасен ли» — это три вопроса, а не один
Ответ зависит от того, чего именно вы опасаетесь:
- Безопасность данных: где хранятся Cookie, состояния сессий и настройки прокси, кто видит эти данные и остаётся ли след, который можно проверить;
- Риск связанности: определит ли платформа по сигналам окружения, что аккаунты на ваше имя принадлежат одному человеку;
- Риск совместной работы: сколько прав у сотрудников и подрядчиков и что происходит с окружениями после их ухода.
Часто всё три вещи смешивают в один вопрос «безопасно ли», и ответственность инструмента путается с ответственностью пользователя. Разберём по очереди.
Данные аккаунтов и логи: окружения хранятся отдельно, все действия фиксируются
Сначала данные. Базовая единица MakoBrowser — Profile: у каждого профиля свои Cookie, локальное хранилище и настройки прокси, которые хранятся отдельно. Механику изоляции мы разбирали в подробном обзоре «что такое MakoBrowser», повторять не будем. Для вопроса безопасности важнее другое: кто и когда работал с окружением — в системе можно проверить.
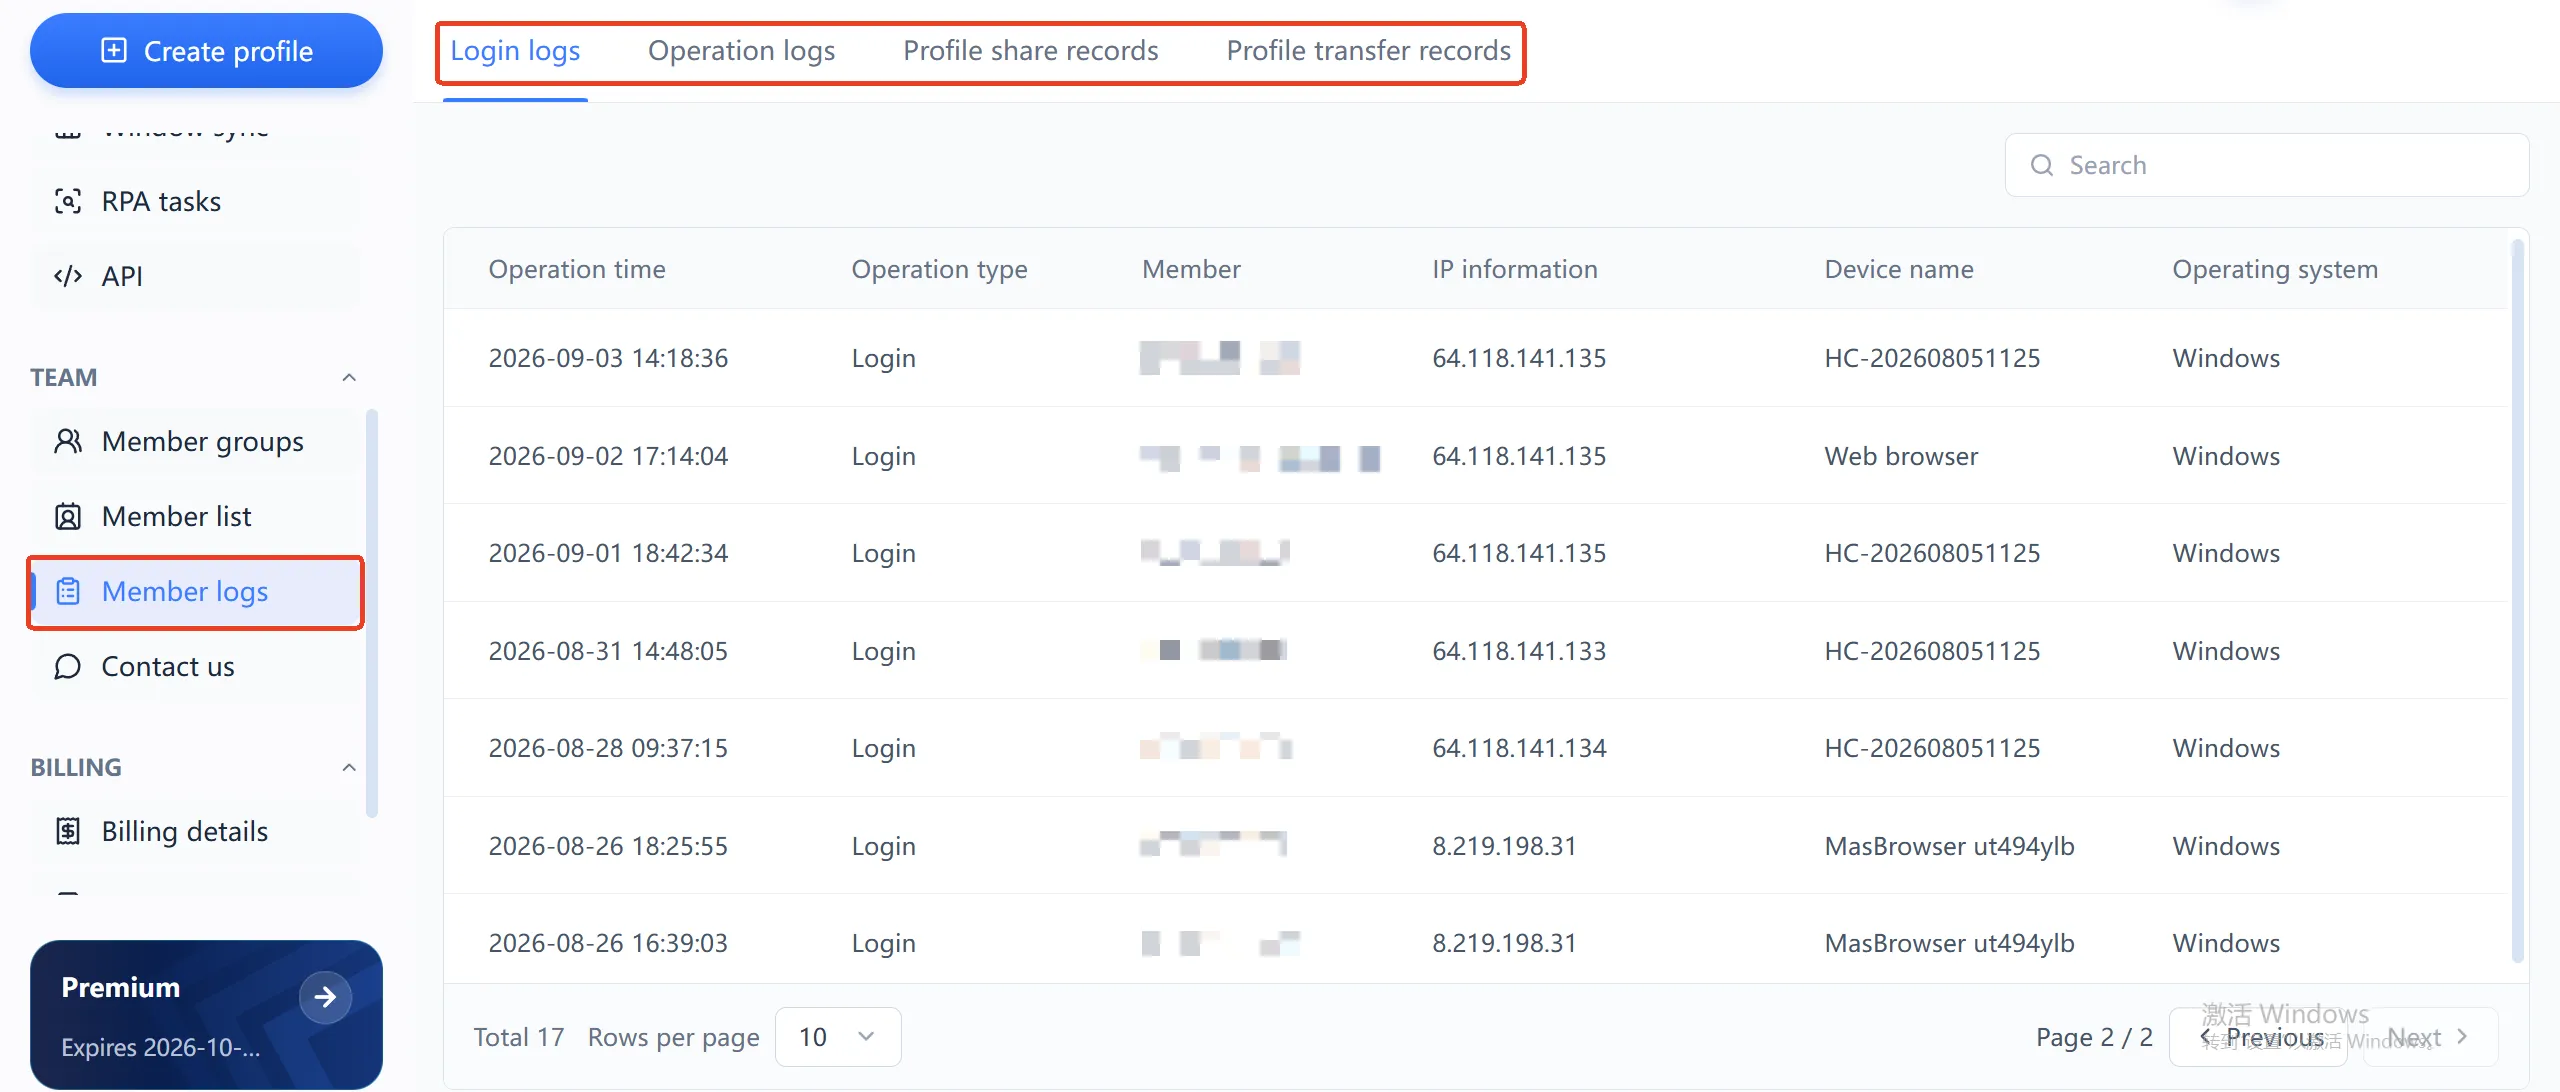
Страница логов окружений делится на четыре типа записей: логи входов, логи операций, логи шаринга окружений и логи передачи окружений. Возьмём лог входов: каждая запись с точностью до секунды фиксирует время, участника, IP-адрес, имя устройства и операционную систему. Если с аккаунтом что-то не так, вы сразу сверяете: кто, с какого IP и с какого устройства входил в этот момент. Для бизнеса, который управляет деньгами и аккаунтами, «возможность найти виновного» — сама по себе часть безопасности.
Скажем честно про границу: на официальном сайте сейчас нет технических деталей о шифровании передачи и хранения. Если у вас строгие требования комплаенса, уточните это напрямую у вендора. Но «фиксация действий с возможностью аудита» — функция, которая реально есть в интерфейсе, и это отличает инструмент от тех, кто только меняет отпечатки и не думает об аудите.
Реальные границы антисвязи: инструмент отвечает за окружение, человек — за привычки
Антисвязь — это не «гарантия от бана», а снижение лишних сигналов связанности между аккаунтами. На уровне окружения MakoBrowser делает следующее: параметры отпечатка стабильно и долго остаётся согласованным, Cookie и хранилища не пересекаются между профилями, каждый профиль ходит через свой прокси. Почему отпечатки важны для платформ, хорошо описано в документации Mozilla о fingerprint-трекинге.
Но то, что инструмент не контролирует, чаще всего и становится причиной бана группы аккаунтов:
- десять аккаунтов на одной слабой прокси — выходной IP попадает под флаг, и страдают все;
- почти одинаковые регистрационные данные, адреса доставки и платёжные методы;
- все аккаунты в одно и то же время делают одни и те же действия, как копипаст.
Это проблемы операционных привычек, и никакой инструмент их не решит. Точнее будет так: изоляция окружений закрывает «аппаратные слабости», а «поведенческие слабости» — ваша зона. Риск-контроль платформ постоянно меняется, никто не обещает вечную незамеченность, поэтому перед реальным бизнесом тестируйте на малых объёмах — это самая дешёвая страховка.
Командная работа: роли, группы участников и передача окружений
Когда работаете один — риск технический, когда командой — управленческий. На этом уровне MakoBrowser даёт три механизма: роли администратора и участника с разными правами; группы окружений по направлениям бизнеса, где участник трогает только свои аккаунты; и отдельные записи передачи, когда окружение переходит между участниками.
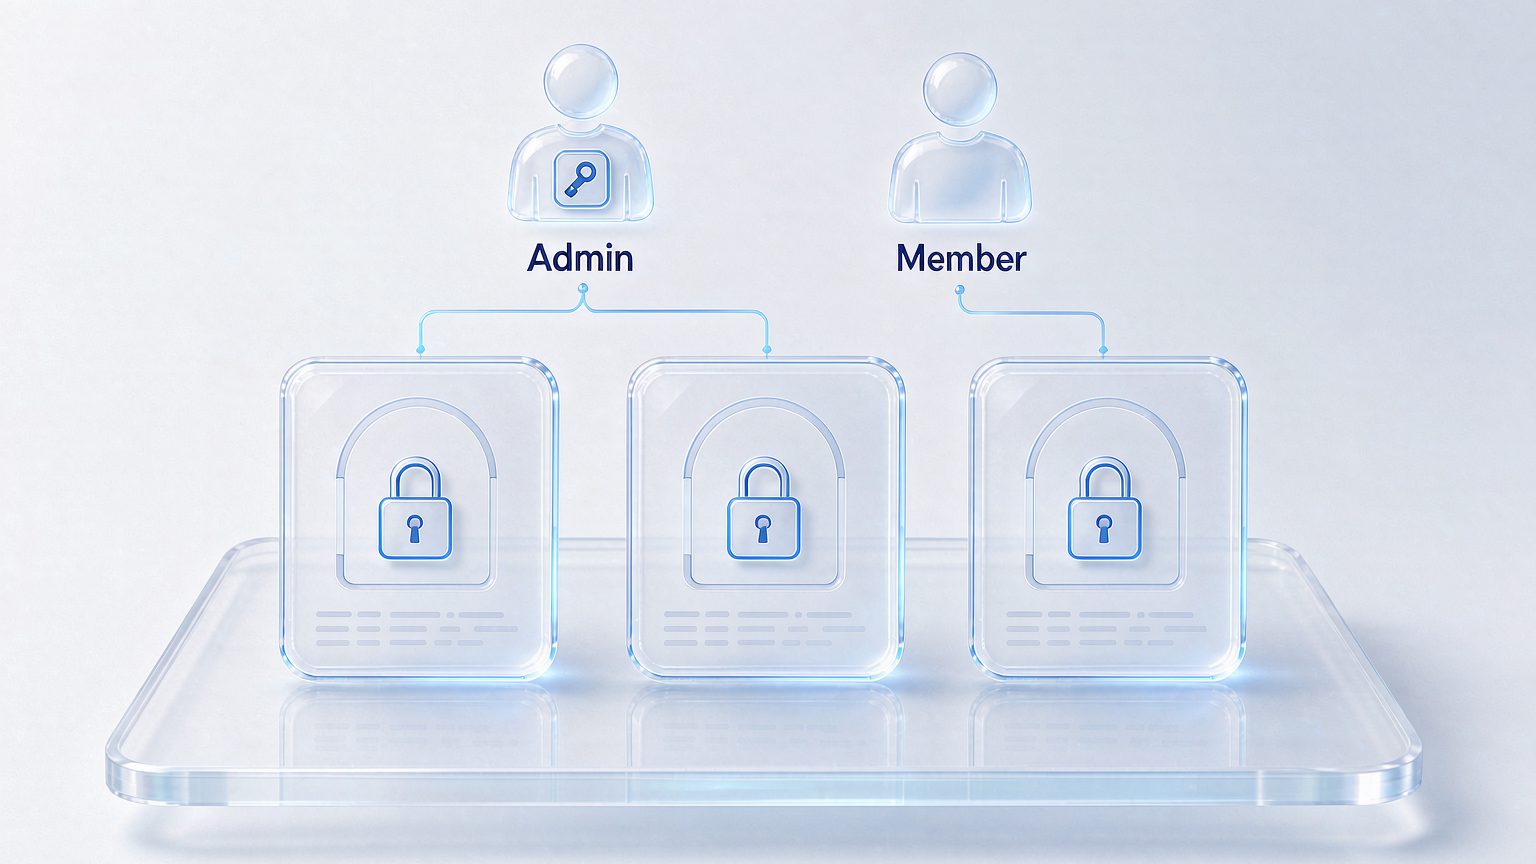
Две практические рекомендации: подрядчикам и совместителям открывайте аккаунты участников, а не передавайте пароль главного аккаунта — при инциденте с общим паролем логи даже не покажут, кто именно действовал; при уходе сотрудника передавайте окружения через функцию transfer, а не оставляйте общий вход. После передачи в записях видно, кто владелец и когда произошло перемещение.
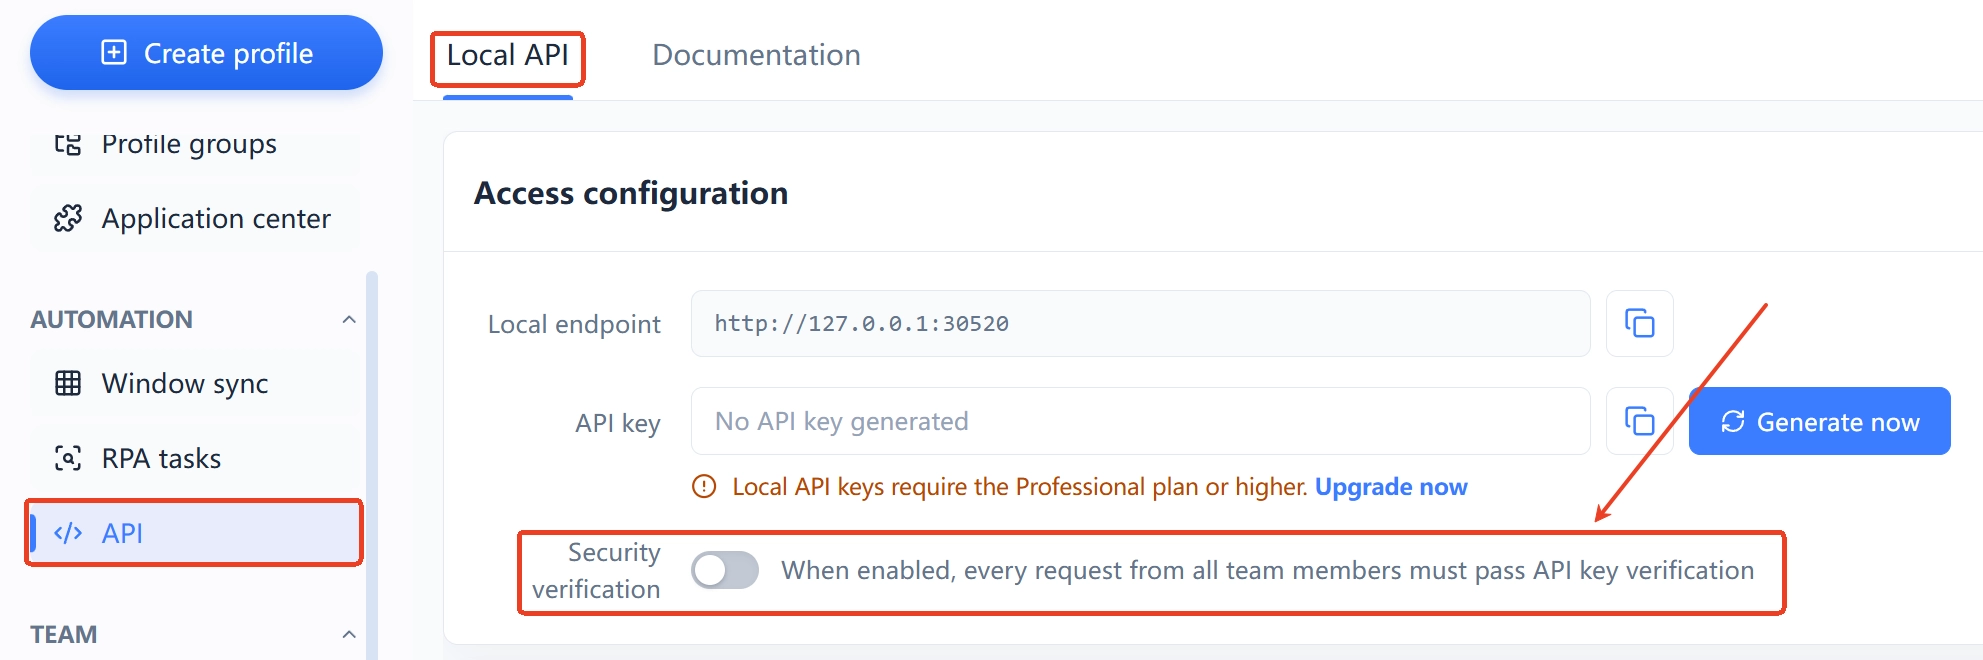
И момент, который легко упустить: если используете Local API для автоматизации, в интерфейсе есть отдельный переключатель security verification — после включения каждый вызов требует проверки API Key. Для RPA-задач держите его включённым, иначе локальный порт открыт всем программам на машине.
Пять проверок безопасности, доступных прямо сейчас
Независимо от того, пользуетесь вы MakoBrowser или нет, эти пять пунктов стоит проверить:
- Никакого переиспользования прокси: один аккаунт — одна прокси, не позволяйте двум аккаунтам делить выходной IP, это самый дешёвый и частый сигнал связанности;
- Различайте данные регистрации: почта, телефоны, адреса и платёжные методы готовятся отдельно на аккаунт, никаких массовых регистраций по одному шаблону;
- Включите проверку безопасности Local API: если автоматизируете — требуйте проверку API Key; если API не нужен — закройте точку входа;
- Регулярно просматривайте логи окружений: две минуты в неделю по логам входов — все ли IP и устройства вам знакомы? Аномалии видны сразу;
- Передавайте окружения через transfer: при смене людей переносите окружения на нового ответственного, не оставляйте аккаунты уволенных на бизнес-окружениях.
Инструмент страхует уровень окружения, уровень привычек — только вы сами. Когда оба закрыты, ответ на вопрос «безопасен ли» становится полным.
FAQ
Хранит ли MakoBrowser мои пароли?
Profile хранит данные окружения браузера: Cookie, локальное хранилище, сессии и настройки прокси. Сохраняются ли пароли — зависит от ваших привычек в окружении (разрешаете ли вы браузеру их запоминать). Для чувствительных аккаунтов включите двухфакторную аутентификацию самой платформы — это независимый от браузера рубеж.
Гарантирует ли MakoBrowser отсутствие банов?
Никакой инструмент не может этого обещать. MakoBrowser решает сигналы связанности на уровне окружения (изоляция отпечатков, Cookie и прокси), поведенческие риски контролируются привычками, а риск-политики платформ постоянно меняются. Перед реальным бизнесом тестируйте на малых объёмах.
Видят ли участники команды окружения друг друга?
Окружения управляются по группам; права администратора и участника различаются, участник работает только с разрешёнными окружениями. Шаринг и передача фиксируются в записях, доступных в панели.
Безопасно ли держать Local API всегда включённым?
В панели API есть переключатель security verification: после включения каждый вызов требует проверки API Key. Включайте проверку только когда нужна автоматизация, храните Key аккуратно и закрывайте точку входа в простое.
Сначала постройте безопасность уровня окружения
Если вы только начинаете мультиаккаунт-операции: поместите каждый аккаунт в отдельный Profile, настройте каждому свою прокси и понаблюдайте несколько дней за логами окружений, как команда реально работает — это надёжнее любых обещаний «абсолютной безопасности».


