MakoBrowser ปลอดภัยไหม? วิเคราะห์ข้อมูลบัญชีและความเป็นส่วนตัว
"MakoBrowser ปลอดภัยไหม" เป็นคำถามที่ถูกถามมากที่สุดเรื่องหนึ่งสำหรับเครื่องมือประเภทนี้ แต่การตอบสั้น ๆ ว่าปลอดภัยหรือไม่ปลอดภัยไม่มีความหมาย เพราะแท้จริงแล้วมันคือสามคำถามต่างกันที่ปนกันอยู่: ข้อมูลบัญชีของคุณเก็บอยู่ที่ไหน รั่วไหลได้ไหม แพลตฟอร์มจะเชื่อมโยงบัญชีของคุณเข้าด้วยกันผ่านร่องรอยสภาพแวดล้อมได้หรือไม่ และเมื่อทีมงานกับพาร์ทไทม์เข้ามาร่วมงาน ความเสี่ยงจะถูกขยายไหม แยกสามคำถามนี้ออกจากกันแล้ว ตรงไหนเครื่องมือช่วยกันไวให้ ตรงไหนคุณต้องทำเองให้ถูก — ขอบเขตจะชัดเจนมาก บทความนี้ไปตามลำดับนั้นและจบด้วยเช็กลิสต์ที่ใช้ได้ทันที
"ปลอดภัยไหม" ต้องแยกเป็นสามคำถาม
สิ่งที่คุณกังวลต่างกัน คำตอบก็ต่างกันหมด:
- ความปลอดภัยของข้อมูล: Cookie สถานะการล็อกอิน และโปรฟี่ยน proxy เก็บอยู่ที่ไหน ใครเห็นได้บ้าง เกิดปัญหาแล้วสืบค้นหาร่องรอยได้ไหม
- ความเสี่ยงการเชื่อมโยง: แพลตฟอร์มจะใช้สัญญาณสภาพแวดล้อมตัดสินว่าบัญชีในนามของคุณเป็นคนเดียวกันแล้วลงโทษรวบกันไหม
- ความเสี่ยงการร่วมงาน: สมาชิกทีมและพาร์ทไทม์ถือสิทธิ์มากแค่ไหน คนลาออกแล้วสภาพแวดล้อมเป็นอย่างไร
หลายคนปนทั้งสามเรื่องถามว่า "ปลอดภัยไหม" สุดท้ายความรับผิดชอบของเครื่องมือกับการทำงานของผู้ใช้กลับโทษกันข้ามไปข้ามมา ลองไปทีละข้อ
ข้อมูลบัญชีและ log: สภาพแวดล้อมเก็บแยก ทุกการทำงานมีร่องรอย
พูดถึงข้อมูลก่อน หน่วยพื้นฐานของ MakoBrowser คือ Profile: Cookie บัตรเก็บข้อมูลในเครื่อง และโปรฟี่ยน proxy ของแต่ละ Profile เก็บแยกกันเป็นชุดข้อมูลสภาพแวดล้อมอิสระ — เราเขียนถึงหลักการแยกอย่างละเอียดแล้วในบทความแนะนำ MakoBrowser ฉบับเต็ม ไม่ขอซ้ำ สิ่งที่สำคัญจริง ๆ กับคำถาม "ปลอดภัยไหม" คือเรื่องอื่น: ใครแตะต้องสภาพแวดล้อมเมื่อไร ระบบตรวจสอบได้
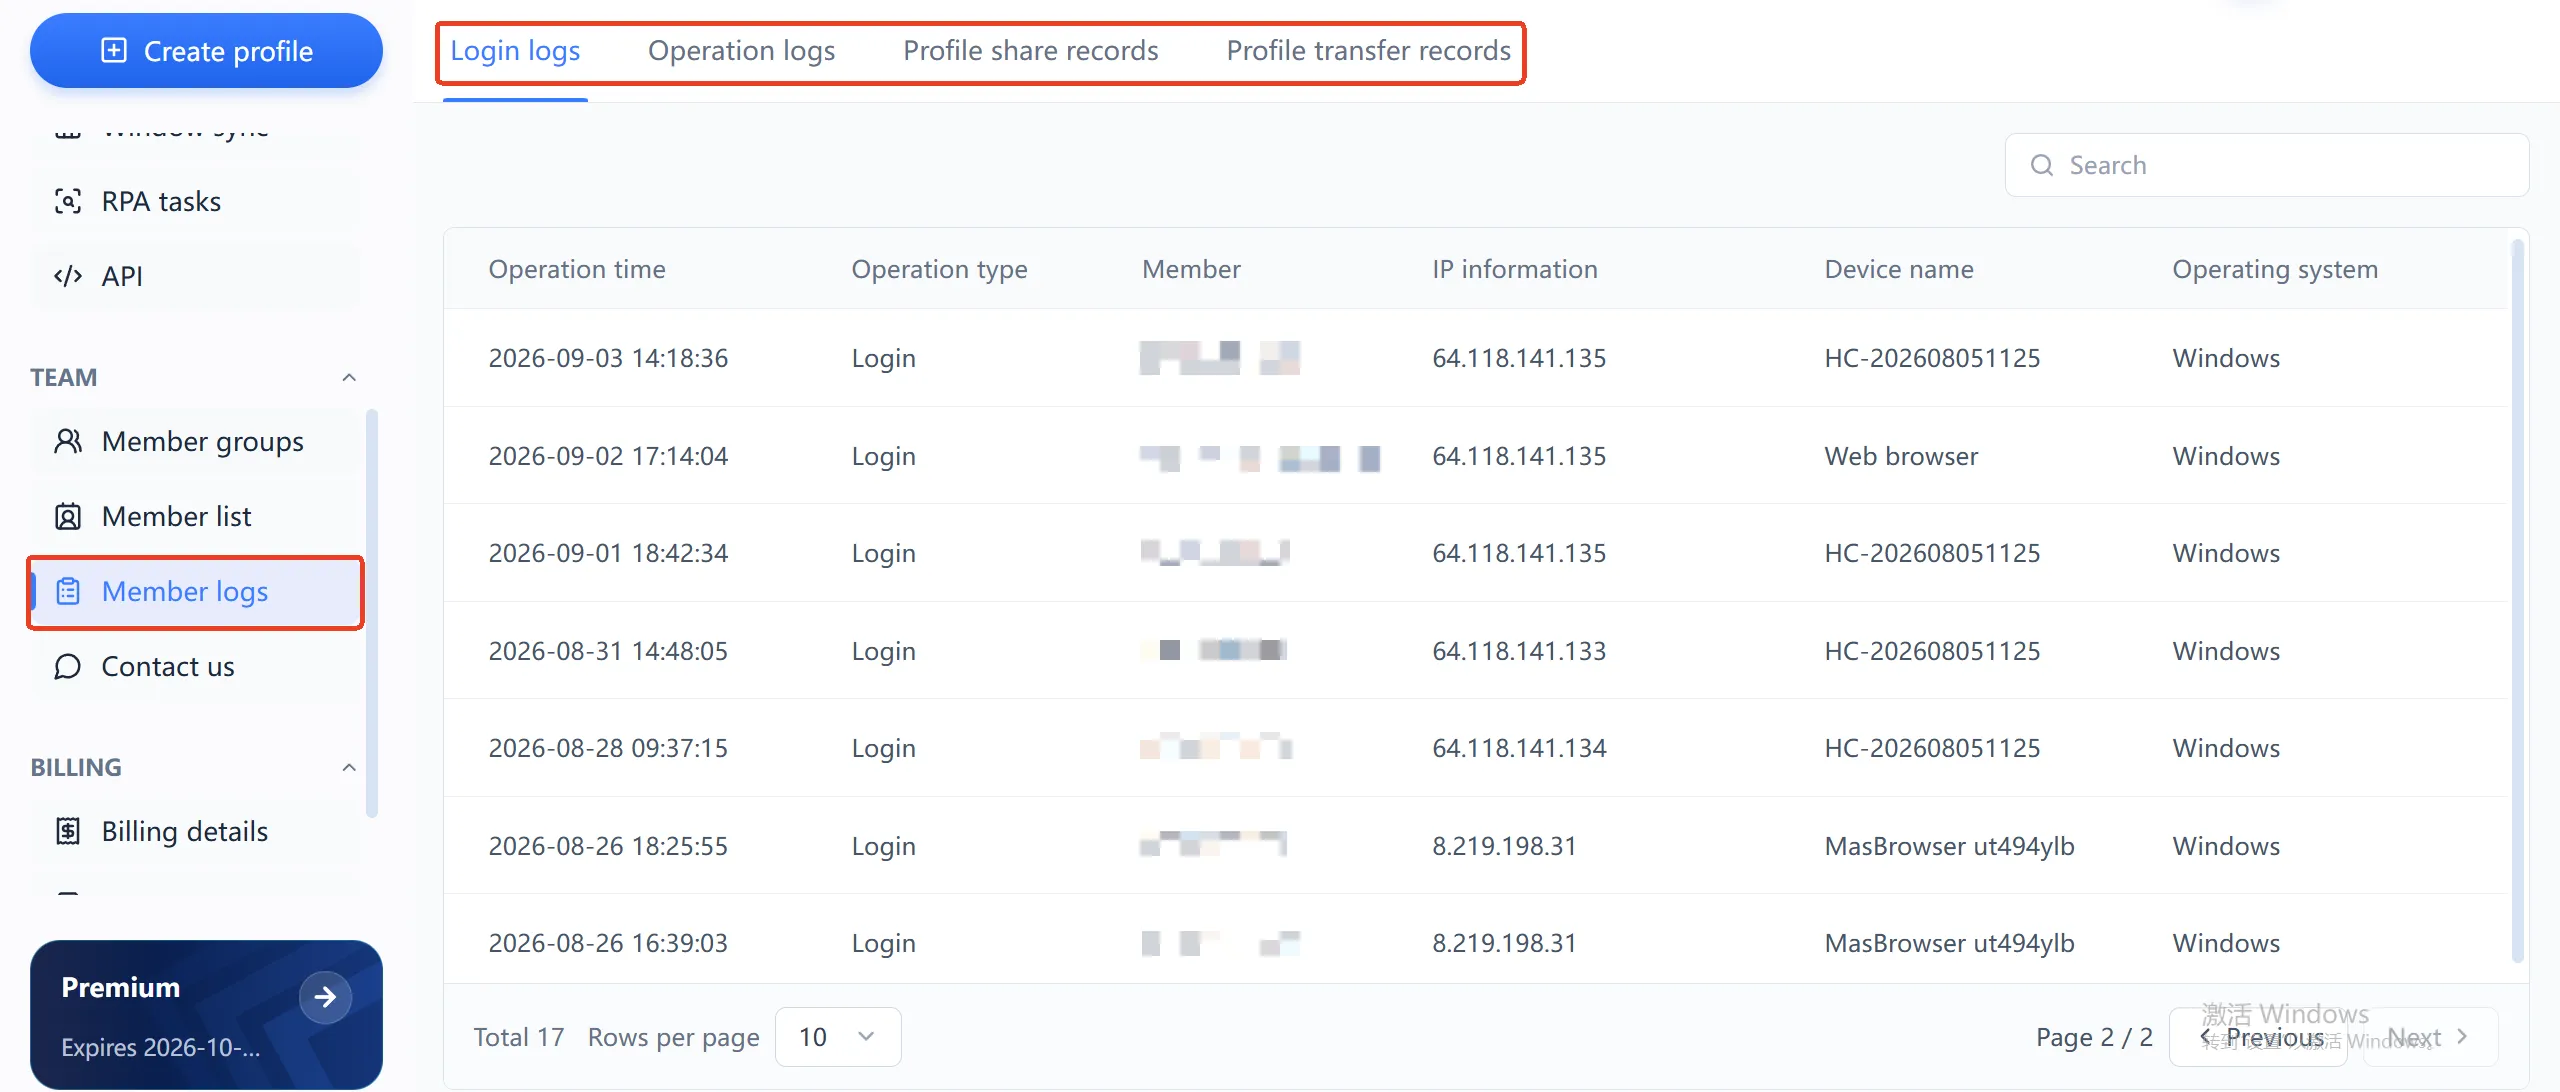
หน้า log สภาพแวดล้อมแบ่งเป็นสี่ประเภท: log การล็อกอิน log การดำเนินการ log การแชร์สภาพแวดล้อม และ log การโอนย้ายสภาพแวดล้อม ยก log การล็อกอินเป็นตัวอย่าง: ทุกรายการบันทึกละเอียดถึงรายวินาที — เวลา สมาชิกที่ทำรายการ IP ต้นทาง ชื่ออุปกรณ์ และระบบปฏิบัติการ พูดง่าย ๆ ว่าเมื่อบัญชีเกิดความผิดปกติ คุณเทียบดูได้ทันที: ช่วงเวลานั้นใคร จาก IP ไหน ด้วยอุปกรณ์อะไรเข้าสู่ระบบ สำหรับธุรกิจที่ดูแลทั้งเงินและบัญชี "เกิดเรื่องแล้วตามหาผู้รับผิดชอบได้" ก็เป็นส่วนหนึ่งของความปลอดภัยเช่นกัน
ขอพูดตรง ๆ เรื่องขอบเขต: เว็บไซต์ทางการยังไม่เปิดเผยรายละเอียดทางเทคนิคเรื่องการเข้ารหัสข้อมูลระหว่างส่งและจัดเก็บ ถ้าธุรกิจของคุณมีข้อกำหนดด้าน compliance สูง แนะนำให้ยืนยันกับทางผู้ให้บริการโดยตรง แต่ "การทำงานมีร่องรอยให้ตรวจสอบ" เป็นฟังก์ชันที่มีอยู่จริงในหน้าจอ — จุดนี้เพียงพอที่จะต่างจากเครื่องมือจำนวนมากที่ชำนาญแต่การแก้ fingerprint โดยไม่สนใจการ audit
ขอบเขตจริงของการป้องกันการเชื่อมโยง: เครื่องมือดูแลสภาพแวดล้อม คนดูแลนิสัยการใช้งาน
การป้องกันการเชื่อมโยงไม่ใช่ "รับประกันว่าโดนแบน" แต่คือการลดสัญญาณการเชื่อมโยงที่ไม่จำเป็นระหว่างบัญชี ในระดับสภาพแวดล้อม MakoBrowser ทำได้: พารามิเตอร์ fingerprint คงที่สม่ำเสมอในระยะยาว Cookie กับ storage ไม่เชื่อมถึงกัน แต่ละ Profile ใช้เครือข่าย proxy ของตัวเอง เพราะอะไร fingerprint จึงกลายเป็นเกณฑ์ตัดสินของแพลตฟอร์ม ดูได้จากเอกสารของ Mozilla เรื่องการติดตามด้วย fingerprint ซึ่งเป็นเอกสารสาธารณะของผู้พัฒนาเบราว์เซอร์เอง
แต่ส่วนที่เครื่องมือจัดการไม่ได้ กลับเป็นสาเหตุที่พบบ่อยกว่าของการโดนแบนรวบ:
- สิบบัญชีใช้ proxy คุณภาพต่ำตัวเดียวกัน IP ปลายทางโดนตั้งข้อสังเกตเมื่อไร ทุกบัญชีรับผลตามกัน
- ข้อมูลสมัคร ที่อยู่จัดส่ง วิธีชำระเงิน คล้ายกันเกินไป
- ทุกบัญชีทำท่าทางเหมือนกันเป๊ะในช่วงเวลาเดียวกัน เส้นทางพฤติกรรมเหมือน copy-paste
พวกนี้เป็นปัญหานิสัยการทำงาน เปลี่ยนเครื่องมือไหนก็ช่วยไม่ได้ พูดให้ถูกต้องกว่า: การแยกสภาพแวดล้อมช่วยปิด "รอยบากฝั่งฮาร์ดแวร์" ส่วน "รอยบากฝั่งพฤติกรรม" ต้องคุณเองช่วงไม่ให้เตะ ระบบ risk control ของแพลตฟอร์มเปลี่ยนตลอด ไม่มีเครื่องมือไหนรับประกันได้ว่าจะไม่ถูกตั้งข้อสังเกตตลอดไป ก่อนรันธุรกิจจริง ทดลองขนาดเล็กก่อนคือทางที่ต้นทุนต่ำสุด
สถานการณ์ทีม: สิทธิ์ตามบทบาท กลุ่มสมาชิก และการโอนย้ายสภาพแวดล้อม
ใช้คนเดียว ความเสี่ยงเป็นเรื่องเทคนิค พอใช้กันเป็นทีม ความเสี่ยงกลายเป็นเรื่องการจัดการ ในเลเยอร์นี้ MakoBrowser ให้กลไกสามอย่าง: บทบาทแอดมินกับสมาชิกมีสิทธิ์ต่างกัน กลุ่มสภาพแวดล้อมแบ่งตามสายธุรกิจได้ สมาชิกแตะได้เฉพาะบัญชีในกลุ่มของตัวเอง และเมื่อสภาพแวดล้อมโอนระหว่างสมาชิก จะมีบันทึกการโอนโดยเฉพาะ
คำแนะนำปฏิบัติสองข้อ: เปิดบัญชีสมาชิกให้พาร์ทไทม์และผู้รับจ้าง แทนการแชร์รหัสผ่านบัญชีหลัก — รหัสผ่านแชร์กันเมื่อเกิดเรื่อง แม้แต่ใน log ยังแยกไม่ได้ว่าใครทำ; ตอนคนลาออกหรือส่งมอบงาน ให้ใช้ฟังก์ชันโอนย้ายสภาพแวดล้อม แทนที่จะใช้สถานะล็อกอินร่วมกันต่อ หลังส่งมอบเสร็จ สภาพแวดล้อมอยู่ในนามใคร โอนเมื่อไร ในบันทึกมีหมด
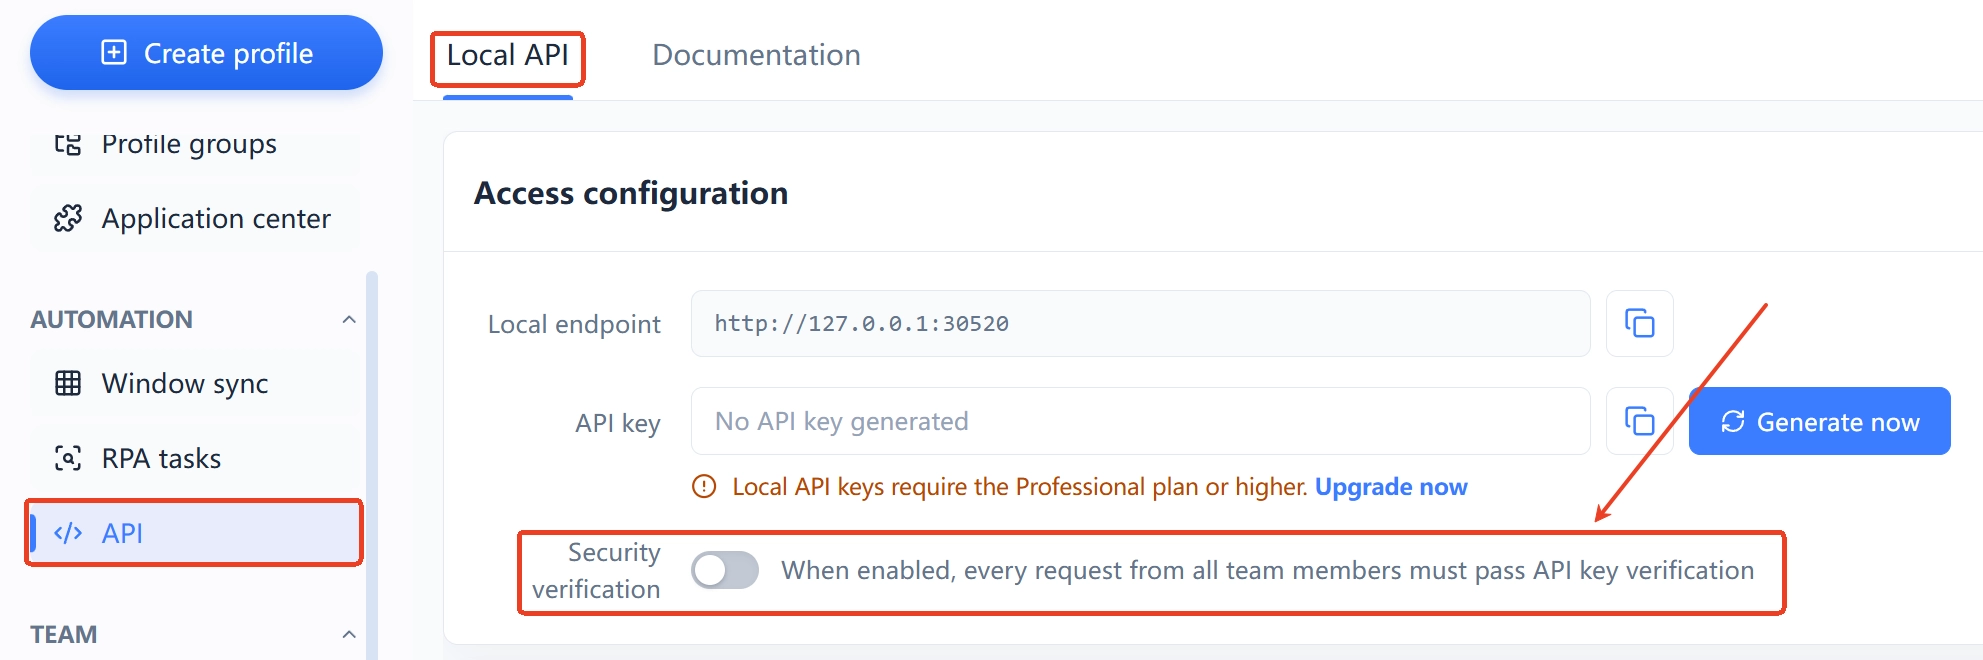
มีจุดที่มองข้ามง่าย: ถ้าคุณใช้ Local API ทำ automation ในหน้าจอจะมีสวิตช์ตรวจสอบความปลอดภัยแยกต่างหาก เปิดแล้วทุกครั้งที่เรียกใช้ต้องยืนยัน API Key ผู้ใช้ที่รันงาน RPA เป็นชุดแนะนำให้เปิดค้างไว้ ไม่เช่นนั้นพอร์ตในเครื่องเท่ากับเปิดกว้างให้ทุกโปรแกรมในเครื่อง
ห้าเรื่องตรวจสอบความปลอดภัยที่ทำได้เดี๋ยวนี้
ไม่ว่าจะใช้ MakoBrowser หรือไม่ ห้าเรื่องนี้ควรหยิบมาเทียบทำ:
- ไม่ใช้ proxy ซ้ำ: หนึ่งบัญชีหนึ่ง proxy อิสระ อย่าให้สองบัญชีแชร์ IP ปลายทางเดียวกัน — นี่คือสัญญาณการเชื่อมโยงที่ถูกที่สุดและพบบ่อยที่สุด
- ทำข้อมูลให้ต่างกัน: อีเมลสมัคร เบอร์โทร ที่อยู่ วิธีชำระเงิน เตรียมแยกตามบัญชี อย่าใช้เทมเพลตเดียวสมัครเป็นชุด
- เปิดการตรวจสอบความปลอดภัย Local API: ใช้ automation ก็เปิดยืนยัน API Key ไม่ใช้ API ก็ปิดช่องทางเข้าซะ
- หมั่นเปิดดู log สภาพแวดล้อม: สัปดาห์ละสองนาทีไล่ log การล็อกอิน เทียบดูว่า IP กับอุปกรณ์เป็นคนที่คุณรู้จักทั้งหมดไหม การล็อกอินผิดปกติจะเห็นได้ทันที
- ส่งมอบงานด้วยการโอนย้ายสภาพแวดล้อม: ตอนบุคลากรเปลี่ยน ใช้ฟังก์ชันโอนย้ายเพื่อนำสภาพแวดล้อมไปอยู่ในนามผู้รับผิดชอบคนใหม่ อย่าปล่อยบัญชีพนักงานเก่าค้างอยู่ในสภาพแวดล้อมธุรกิจของคุณ
เครื่องมือช่วยกันไวได้คือเลเยอร์สภาพแวดล้อม เลเยอร์นิสัยการใช้งานต้องกันไวเอง ทั้งสองเลเยอร์ทำถูก คำตอบของ "ปลอดภัยไหม" จึงจะสมบูรณ์
คำถามที่พบบ่อย
MakoBrowser เก็บรหัสผ่านบัญชีของฉันไหม?
Profile เก็บข้อมูลสภาพแวดล้อมของเบราว์เซอร์: Cookie บัตรเก็บข้อมูลในเครื่อง เซสชัน และโปรฟี่ยน proxy จะเก็บรหัสผ่านไหมขึ้นอยู่กับนิสัยการใช้งานของคุณในสภาพแวดล้อม (ให้เบราว์เซอร์จำรหัสผ่านหรือไม่) บัญชีที่อ่อนไหวแนะนำเปิดการยืนยันสองขั้นของแพลตฟอร์มเอง เพิ่มเกราะอีกชั้นที่เป็นอิสระจากสภาพแวดล้อมของเบราว์เซอร์
ใช้ MakoBrowser แล้วไม่มีทางโดนแบนเลยเหรอ?
ไม่มีเครื่องมือไหนรับประกันได้แบบนั้น MakoBrowser แก้ปัญหาที่สัญญาณการเชื่อมโยงระดับสภาพแวดล้อม (การแยก fingerprint, Cookie, proxy) ส่วนความเสี่ยงระดับพฤติกรรมต้องควบคุมด้วยนิสัยการทำงาน และนโยบาย risk control ของแต่ละแพลตฟอร์มก็เปลี่ยนตลอด แนะนำทดลองขนาดเล็กก่อนรันธุรกิจจริง
สมาชิกในทีมเห็นสภาพแวดล้อมของกันและกันไหม?
สภาพแวดล้อมจัดการเป็นกลุ่ม สิทธิ์แอดมินกับสมาชิกต่างกัน สมาชิกทำงานได้เฉพาะสภาพแวดล้อมที่ได้รับอนุญาต การแชร์และการโอนย้ายสภาพแวดล้อมมีบันทึกทั้งหมด ดูได้จากหลังบ้านโดยตรง
เปิด Local API ค้างไว้ตลอดปลอดภัยไหม?
แผง API มีสวิตช์ตรวจสอบความปลอดภัย เปิดแล้วทุกครั้งที่เรียกใช้ต้องยืนยัน API Key แนะนำเปิดเฉพาะช่วงที่ต้องใช้ automation และเก็บรักษา Key ให้ดี ช่วงไม่ใช้งานให้ปิดช่องทางเข้า
สร้างความปลอดภัยเลเยอร์สภาพแวดล้อมให้ก่อน
ถ้าคุณเพิ่งเริ่มธุรกิจหลายบัญชี ให้ใส่แต่ละบัญชีลง Profile อิสระ ตั้งค่า proxy อิสระให้ครบ เปิด log สภาพแวดล้อมดูสักสองสามวันว่าทีมงานจริง ๆ ทำงานกันอย่างไร — จริงใจกว่าคำสัญญา "ปลอดภัย 100%" ทุกประโยค


