Ist MakoBrowser sicher? Kontodaten und Datenschutzmechanismen erklärt
"Ist MakoBrowser sicher?" ist die häufigste Frage zu dieser Art von Tool – aber ein karges "Ja" oder "Nein" beantwortet nichts, denn dahinter stecken drei verschiedene Fragen: Wo liegen Ihre Kontodaten und können sie lecken? Kann die Plattform Ihre Accounts über Umgebungs-Spuren miteinander verknüpfen? Und verstärken Teammitglieder sowie externe Hilfskräfte das Risiko? Trennt man die drei, wird die Grenze sehr klar: was das Tool für Sie abfängt und was Sie selbst richtig machen müssen. Dieser Artikel folgt genau dieser Reihenfolge und endet mit einer Checkliste, die Sie sofort verwenden können.
"Sicher" sind drei Fragen, nicht eine
Je nachdem, was Sie fürchten, fällt die Antwort komplett anders aus:
- Datensicherheit: Wo werden sensible Informationen wie Cookies, Login-Status und Proxy-Konfigurationen gespeichert, wer kann sie sehen, und bleiben bei Problemen prüfbare Spuren zurück?
- Assoziierungsrisiko: Kann die Plattform aus Umgebungssignalen schließen, dass die Accounts auf Ihren Namen zu einer Person gehören – und sie gemeinsam bestrafen?
- Kollaborationsrisiko: Wie viel Zugriff haben Teammitglieder und Aushilfen, und was passiert mit den Umgebungen, wenn sie gehen?
Viele vermischen alle drei unter "Ist es sicher", und dann trägt die Verantwortung des Tools die Schuld für das, was der Betrieb vermasselt – und umgekehrt. Gehen wir sie einzeln durch.
Kontodaten und Logs: Umgebungen getrennt gespeichert, jede Aktion aufgezeichnet
Zuerst die Daten. Die Basiseinheit von MakoBrowser ist das Profile: Cookies, lokaler Speicher und Proxy-Konfiguration jedes Profils werden als separates Set an Umgebungsdaten vorgehalten – die Isolationsmechanik haben wir in einer vollständigen Einführung zu MakoBrowser behandelt, hier geht es nicht um Wiederholung. Was für "Ist es sicher" wirklich zählt, ist etwas anderes: wer wann ein Umfeld angefasst hat, lässt sich im System nachschlagen.
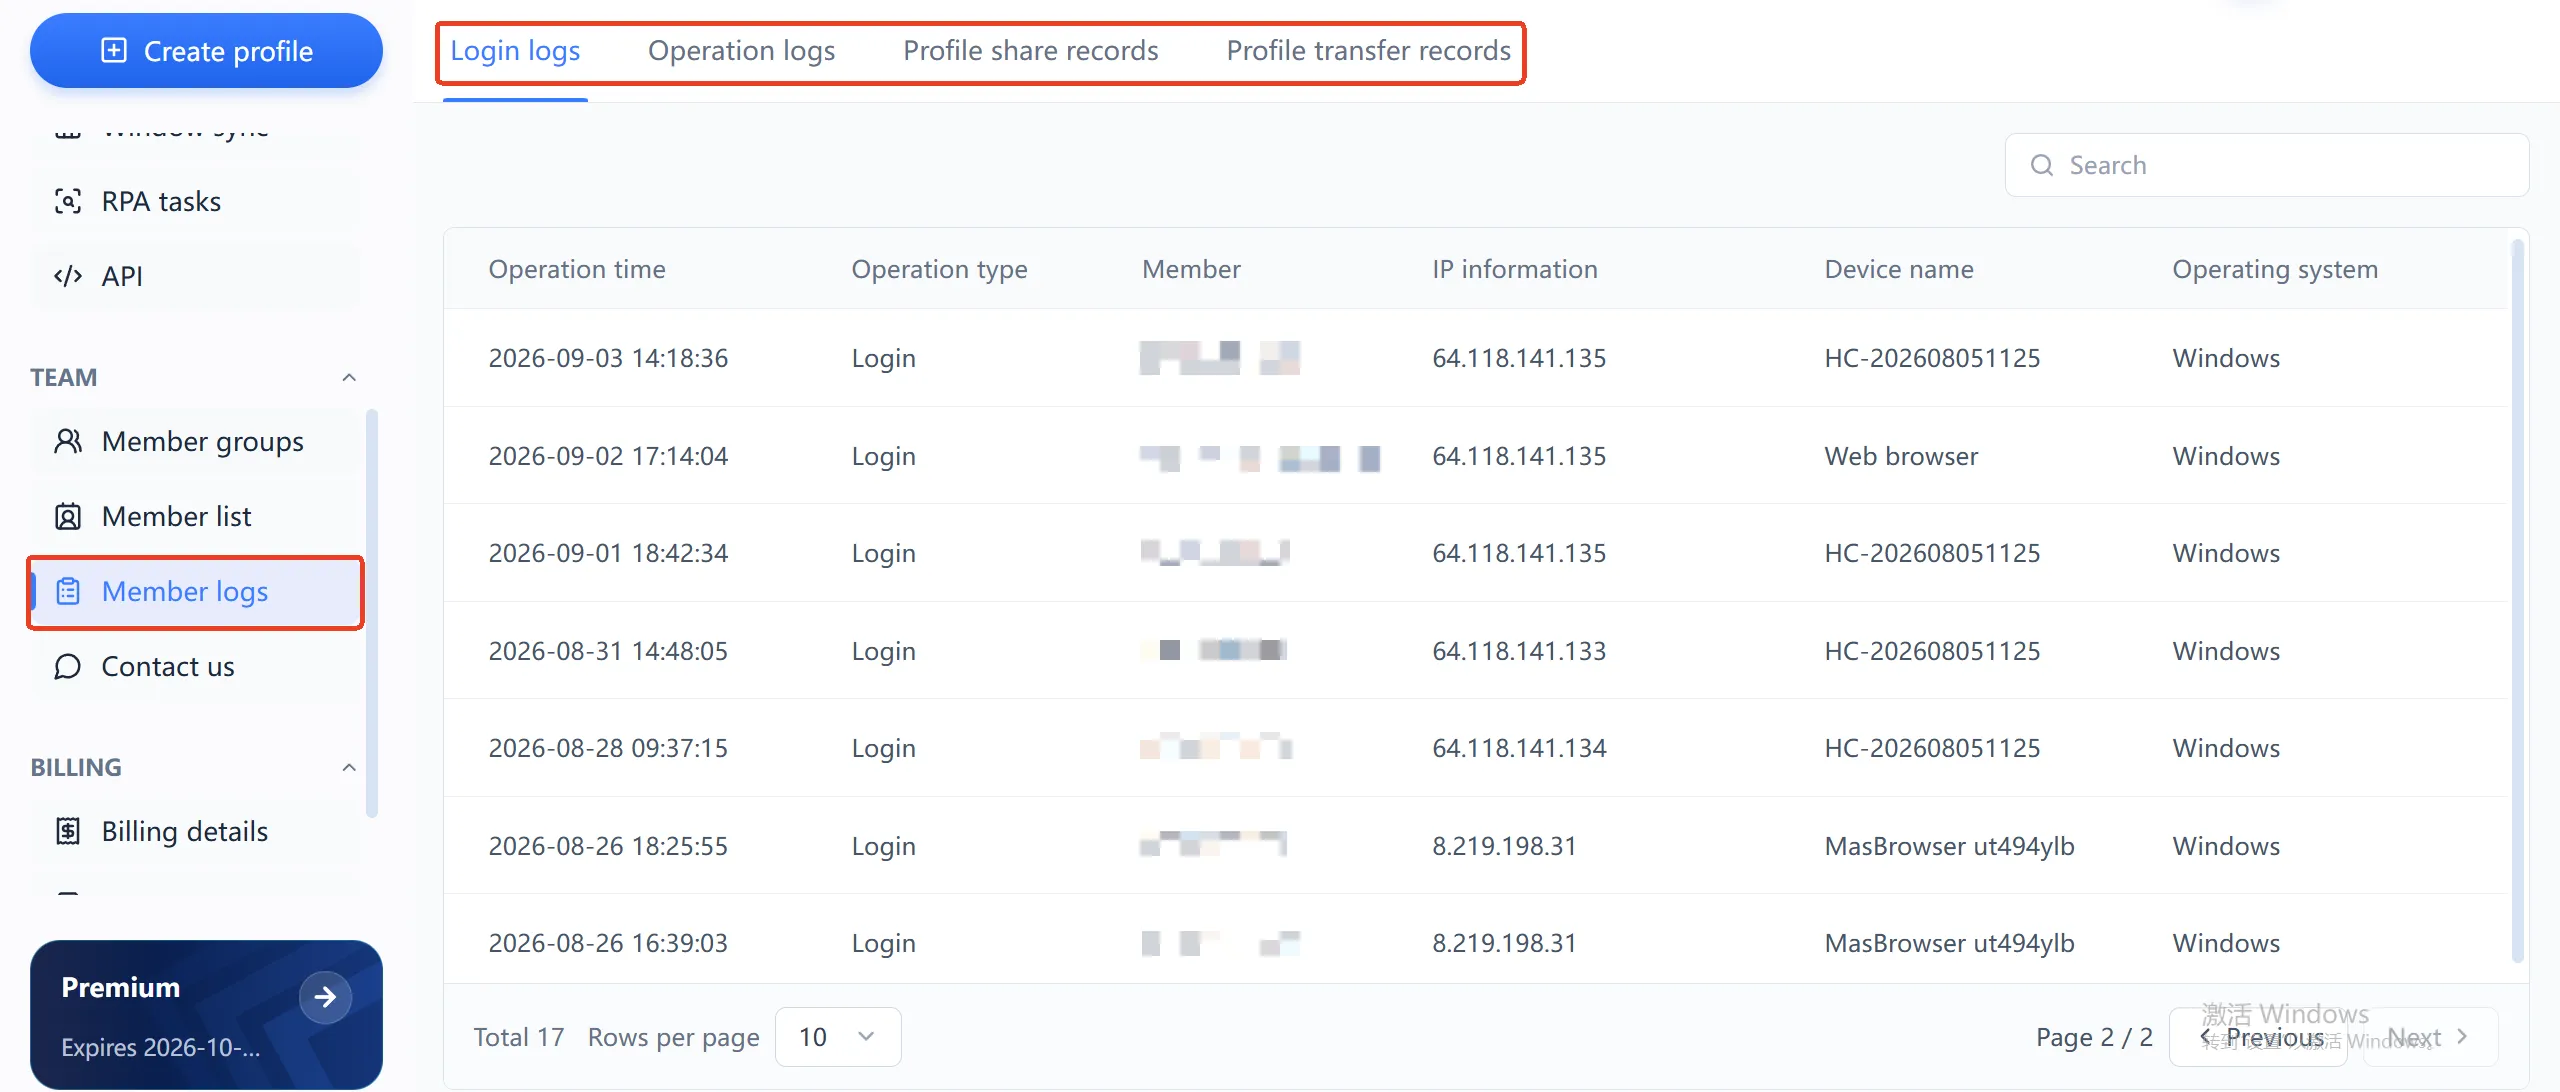
Die Umgebungs-Log-Seite umfasst vier Aufzeichnungstypen: Login-Logs, Operations-Logs, Freigabe-Logs und Transfer-Logs. Nehmen wir das Login-Log: Jeder Eintrag hält sekundengenau Zeit, Mitglied, Quell-IP, Gerätename und Betriebssystem fest. Wenn ein Account auffällig wird, gleichen Sie direkt ab: Wer hat sich zu diesem Zeitpunkt, von welcher IP, auf welchem Gerät angemeldet? Für ein Geschäft, das Geld und Accounts verwaltet, ist "Vorfälle rückverfolgen zu können" selbst ein Teil der Sicherheit.
Ehrlich zur Grenze: Die offizielle Website veröffentlicht derzeit keine technischen Details zur Verschlüsselung von Übertragung und Speicherung. Wenn Ihr Business strenge Compliance-Anforderungen hat, klären Sie das direkt mit dem Anbieter. Aber "prüfbare Aktivitätsspuren" sind eine Funktion, die nachweislich in der Oberfläche existiert – und das allein unterscheidet das Tool von vielen, die nur Fingerabdrücke umbauen und nie an Audits denken.
Die echte Grenze der Anti-Assoziierung: das Tool verwaltet Umgebungen, der Mensch verwaltet Gewohnheiten
Anti-Assoziierung bedeutet nicht "garantiert keine Bans"; sie bedeutet, unnötige Assoziierungssignale zwischen Accounts zu reduzieren. Auf Umgebungsebene liefert MakoBrowser: Fingerprint-Parameter bleiben langfristig stabil und konsistent, Cookies und Speicher überlappen nie zwischen Profilen, und jedes Profil läuft über seinen eigenen Proxy. Warum Fingerabdrücke für Plattformen als Entscheidungsgrundlage dienen, erklärt Mozillas eigene Dokumentation zum Fingerprint-Tracking.
Was das Tool nicht steuern kann, ist allerdings der häufigere Grund, warum ganze Account-Gruppen gemeinsam gebannt werden:
- Zehn Accounts teilen sich einen schlechten Proxy – wird die Exit-IP markiert, gehen alle gemeinsam unter;
- Registrierungsdaten, Lieferadressen und Zahlungsmethoden sind fast identisch;
- Alle Accounts führen im selben Zeitfenster exakt dieselben Aktionen aus, die Verhaltensspuren wirken wie kopiert.
Das sind Probleme der operativen Gewohnheiten, und kein Tool rettet Sie davor. Präziser gesagt: Die Umgebungsisolierung schließt die "Lücken auf Hardware-Ebene"; die "Lücken auf Verhaltensebene" sind Ihre, um sie zu vermeiden. Das Risikomanagement der Plattformen ändert sich ständig, und kein Tool kann versprechen, für immer unbemerkt zu bleiben. Vor dem echten Betrieb klein validieren – das ist die günstigste Versicherung.
Team-Szenarien: Rollen, Mitgliedergruppen und Umgebungs-Transfers
Allein ist das Risiko ein technisches; im Team wird es ein Verwaltungsproblem. Auf dieser Ebene bietet MakoBrowser drei Mechanismen: Admin- und Mitgliedsrollen mit unterschiedlichen Berechtigungen; Umgebungsgruppen nach Geschäftslinie, in denen Mitglieder nur die Accounts ihrer eigenen Gruppe anfassen; und eigene Transfer-Log-Einträge, wann immer eine Umgebung zwischen Mitgliedern wechselt.
Zwei praktische Empfehlungen: Legen Sie für Freelancer und Aushilfen Mitgliedskonten an, statt das Passwort des Hauptkontos zu teilen – wenn ein geteiltes Passwort einen Vorfall auslöst, kann selbst das Log nicht mehr sagen, wer gehandelt hat; und wenn jemand geht oder Aufgaben übergeben werden, nutzen Sie den Umgebungs-Transfer statt geteilter Logins weiterzuführen. Nach der Übergabe steht in den Aufzeichnungen, wem die Umgebung gehört und wann sie gewechselt hat.
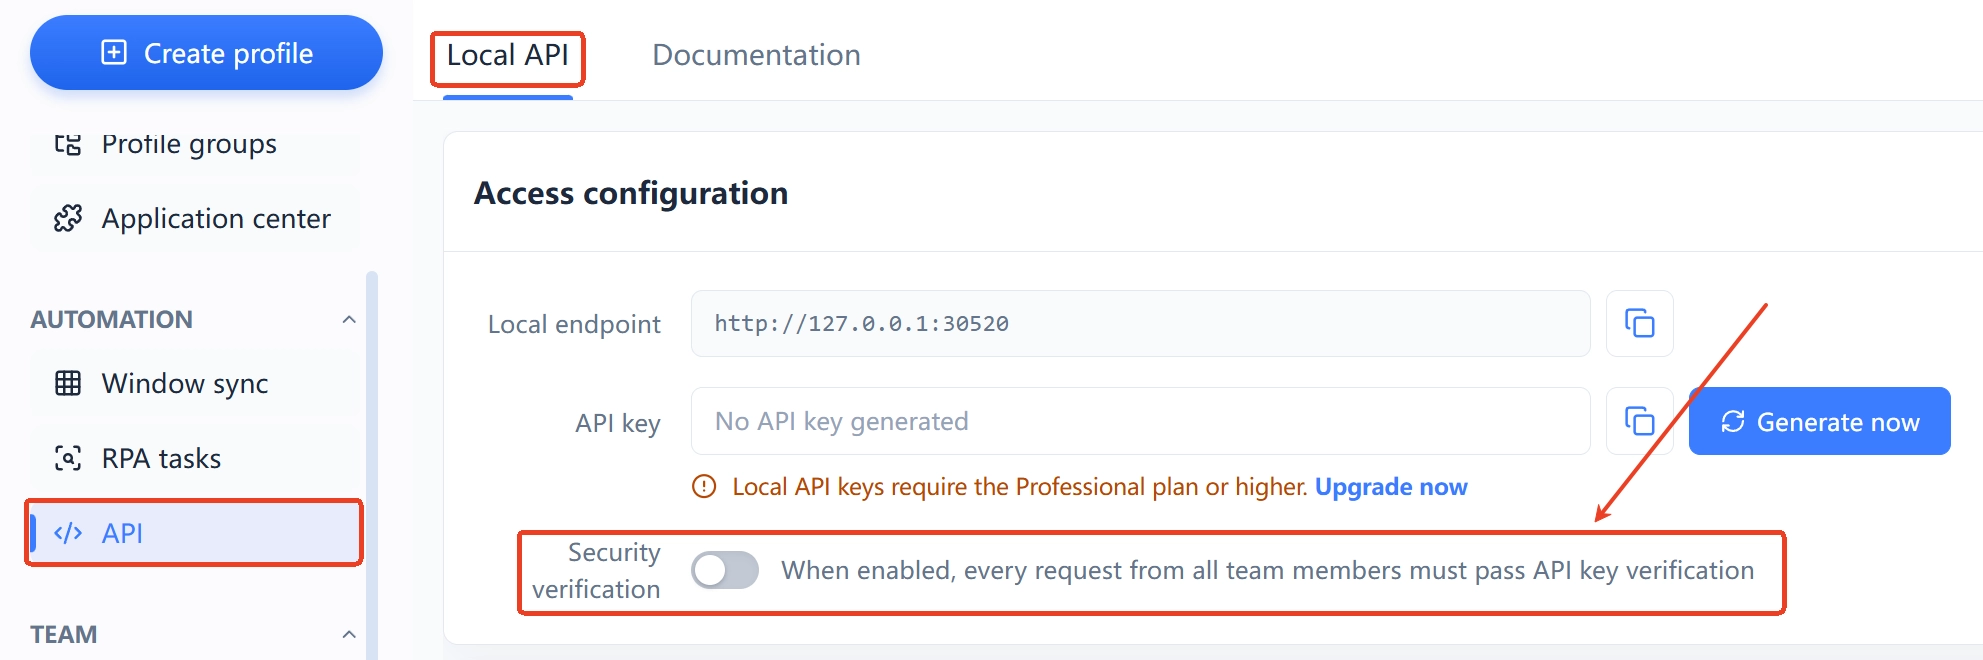
Ein leicht übersehener Punkt: Wenn Sie Local API für Automatisierung nutzen, gibt es in der Oberfläche einen eigenen Sicherheitsschalter – aktiviert verlangt jeder Aufruf eine API-Key-Verifizierung. Wer RPA-Batchjobs fährt, sollte ihn eingeschaltet lassen; sonst steht der lokale Port jedem Programm auf dem Rechner offen.
Fünf Sicherheitsprüfungen für heute
Ob Sie MakoBrowser nutzen oder nicht, diese fünf Punkte lohnen sich:
- Kein Proxy-Recycling: ein Account, ein eigener Proxy; zwei Accounts auf derselben Exit-IP sind das billigste und häufigste Assoziierungssignal;
- Registrierungsdaten differenzieren: E-Mails, Telefonnummern, Lieferadressen und Zahlungsmethoden pro Account vorbereiten, keine Massenregistrierung mit einem Template;
- Local API-Sicherheitsverifizierung einschalten: automatisieren Sie, verlangen Sie API-Key-Verifizierung; brauchen Sie die API nicht, schließen Sie den Zugang;
- Umgebungs-Logs regelmäßig ansehen: zwei Minuten pro Woche im Login-Log – gehören IP und Geräte alle zu Personen, die Sie kennen? Auffällige Logins fallen sofort auf;
- Übergaben per Umgebungs-Transfer: bei Personalwechsel Umgebungen auf den Namen des neuen Verantwortlichen übertragen; das Konto ausgeschiedener Mitarbeiter sollte nicht an Ihren Business-Umgebungen hängen.
Das Tool sichert die Umgebungsebene ab; die Gewohnheitsebene sichern nur Sie ab. Wenn beide stimmen, wird die Antwort auf "Ist es sicher" vollständig.
FAQ
Speichert MakoBrowser meine Kontopasswörter?
Ein Profile speichert Browser-Umgebungsdaten: Cookies, lokalen Speicher, Sessions und Proxy-Konfiguration. Ob Passwörter zurückbleiben, hängt von Ihren Gewohnheiten in der Umgebung ab (ob Sie den Browser speichern lassen). Für sensible Konten aktivieren Sie die Zwei-Schritt-Verifizierung der Plattform selbst – eine zusätzliche Verteidigungslinie unabhängig vom Browser.
Garantiert MakoBrowser, dass ich nicht gebannt werde?
Kein Tool kann das versprechen. MakoBrowser löst Assoziierungssignale auf Umgebungsebene (Fingerprint-, Cookie- und Proxy-Isolation); das Verhaltensrisiko wird durch betriebliche Gewohnheiten kontrolliert, und die Risikopolitiken der Plattformen ändern sich ständig. Validieren Sie klein, bevor Sie ernsthaft loslegen.
Können Teammitglieder die Umgebungen der anderen sehen?
Umgebungen werden gruppenweise verwaltet; Admin und Mitglied haben unterschiedliche Berechtigungen, und ein Mitglied bedient nur die ihm zugewiesenen Umgebungen. Freigaben und Transfers hinterlassen Aufzeichnungen, die direkt im Dashboard einsehbar sind.
Ist es sicher, Local API dauerhaft aktiviert zu lassen?
Das API-Panel bietet einen Sicherheitsschalter; aktiviert verlangt jeder Aufruf eine API-Key-Verifizierung. Aktivieren Sie die Verifizierung nur, wenn Sie automatisieren, bewahren Sie den Key sorgfältig auf und schließen Sie den Zugang in ruhigen Zeiten.
Bauen Sie zuerst die Sicherheit der Umgebungsebene auf
Wenn Sie gerade mit Multi-Account-Betrieb starten: Legen Sie jeden Account in ein eigenes Profile, konfigurieren Sie für jeden einen eigenen Proxy und beobachten Sie ein paar Tage die Umgebungs-Logs, um zu sehen, wie Ihr Team wirklich arbeitet – das ist solider als jedes Versprechen "absoluter Sicherheit".


