MakoBrowserは安全?アカウントデータとプライバシー仕組みを解説
「MakoBrowserは安全か」。この種のツールで最もよく聞かれる質問ですが、単純に「安全」「危険」と答えても意味がありません。実際には3つの異なる問題が混ざっているからです。アカウントデータはどこに保存され、漏洩する可能性があるのか。複数アカウントがプラットフォームに環境痕跡で結び付けられ、連帯で処分される可能性があるのか。チームや外部スタッフが運用に加わったとき、リスクは拡大しないのか。この3つを切り分ければ、ツールが担保する部分と自分で正しく運用すべき部分の境界がはっきり見えてきます。この順序で解説し、最後にすぐ使える自查リストをお渡しします。
「安全か」は3つの問題に分けて考える
何を懸念するかで、答えはまったく変わります。
- データセキュリティ: Cookie、ログイン状態、プロキシ設定といった機密情報がどこに保存され、誰が見られ、問題時に痕跡を追えるのか
- リンク(関連付け)リスク: プラットフォームが環境シグナルから、名義上の複数アカウントを同一人物と判断して連帯処分にする可能性
- 協業リスク: チームメンバーやパートタイムの外部スタッフがどれほどの権限を持ち、離職後に環境をどう扱うか
3つを「安全かどうか」という一つの質問に混ぜてしまうと、ツールが負うべき責任とユーザーが担う操作の責任が互いに擦り合います。順番に見ていきましょう。
アカウントデータとログ:環境は独立保存、操作はすべて記録
まずデータから。MakoBrowserの基本単位はProfileで、各ProfileのCookie・ローカルストレージ・プロキシ設定は独立した環境データとして分けて保存されます。分離の仕組み自体は「MakoBrowserとは」の完全解説記事で扱ったので、ここでは繰り返しません。「安全か」の問題で本当に重要なのは別の事実です。誰が、いつ、環境に触れたのか——システム上で確認できます。
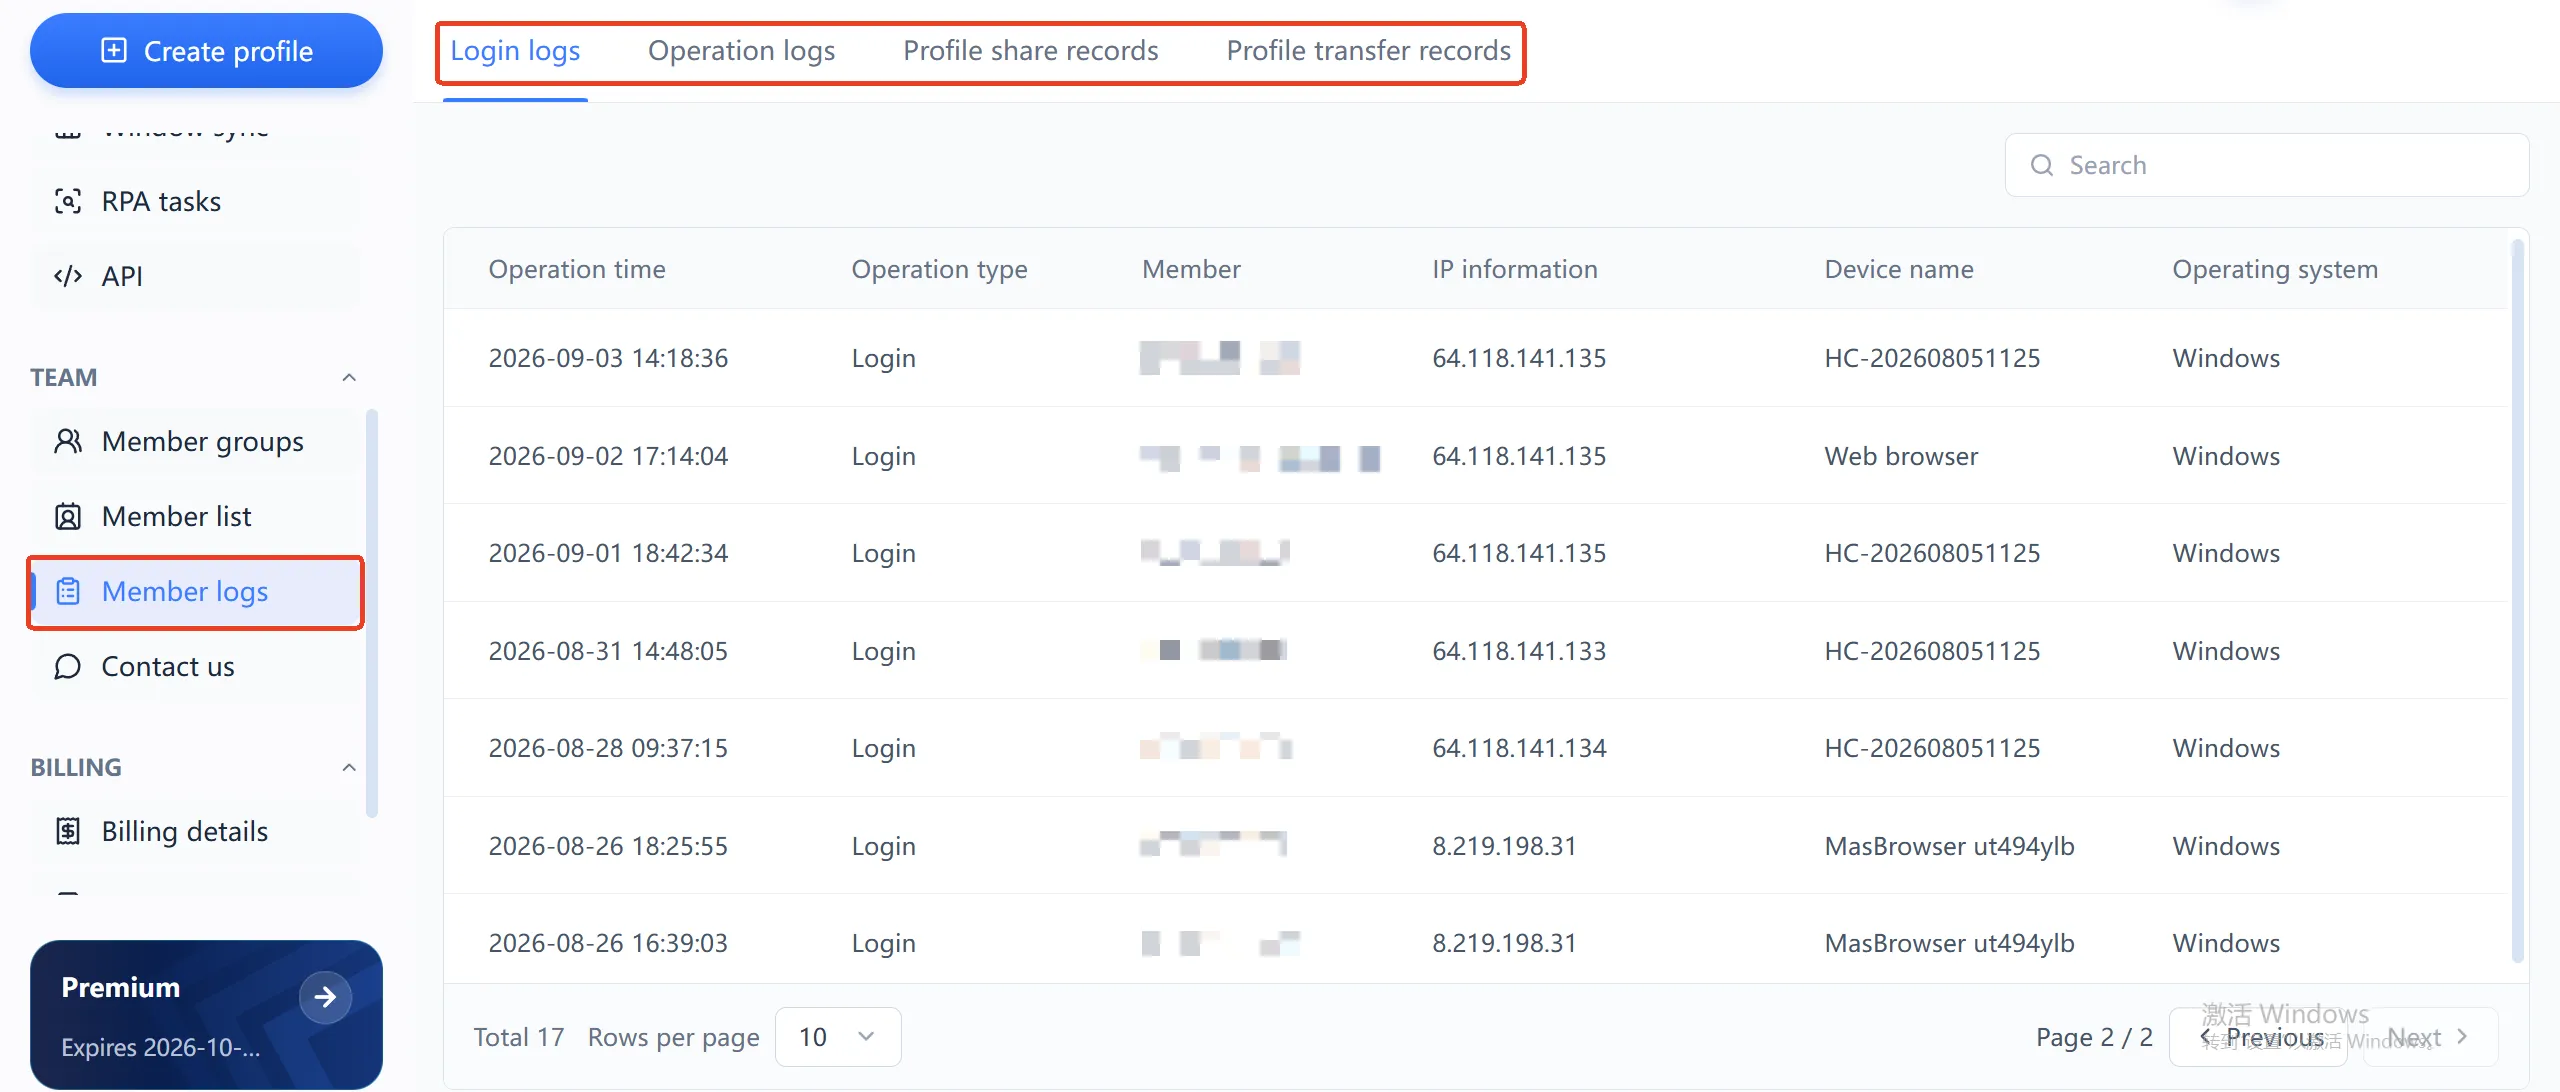
環境ログページは4種類の記録に分かれています。ログインログ、操作ログ、環境共有記録、環境移転記録です。ログインログを例にすると、各記録は秒単位で操作時刻、操作メンバー、送信元IP、デバイス名、OSを記録しています。アカウントに異常が発生したら、その時点で誰が、どのIPから、どんなデバイスでログインしたかを直接照合できます。お金とアカウントを管理するビジネスにとって、「問題時に責任を追える」こと自体がセキュリティ能力の一部です。
正直に限界も言います。公式サイトは現時点で、データ伝送・保存の暗号化に関する技術的詳細を公開していません。コンプライアンス要件が厳しい業務を扱う場合は、公式に直接確認することをおすすめします。ただし「操作痕跡の確認ができる」のはインターフェース上で確認できる機能であり、この点だけで、指紋の書き換えだけを担当し監査を考えない多くのツールとは一線を画します。
アンチリンクの実際の限界:ツールは環境を管理し、人は習慣を管理する
アンチリンクとは「BANされない保証」ではなく、アカウント間の不要な環境関連シグナルを減らすことです。環境レベルでMakoBrowserが実現しているのは、各Profileの指紋パラメータが長期にわたり安定・一致すること、Cookieとストレージが相互に接続しないこと、プロキシがそれぞれ独立したネットワークを通ることです。指紋がなぜプラットフォームの判断根拠になるのかは、Mozillaのフィンガープリント追跡に関する説明(ブラウザベンダー自身の公開文書)を参考にできます。
ただし、ツールが管理できない部分こそ、アカウント連帯のより一般的な原因です。
- 10個のアカウントが同一の低品質プロキシを共用し、出口IPがフラグされると全員が巻き添えになる
- 登録情報、配送先情報、支払い方法が酷似している
- すべてのアカウントが同じ時間帯に全く同じ動作をし、行動軌跡がコピペのようになる
これらは運用習慣の問題であり、どんなツールに替えても救えません。より正確に言えば、環境分離は「ハードウェア層の破綻」を補い、残る「行動層の破綻」は自分で踏まないようにするしかない。プラットフォームのリスク制御も変化し続けており、永続的にフラグされないと約束できるツールは存在しません。本格運用の前に小規模で検証するのが最もコストの低い方法です。
チームシナリオ:役割権限、メンバーグループ、環境移転
一人で使ううちはリスクは技術的問題ですが、チームで使うと管理的問題に変わります。MakoBrowserはこの層に3つの仕組みを用意しています。権限の異なる管理者とメンバーの2種類の役割。業務ライン別に分けられる環境グループで、メンバーは自分のグループのアカウントにしか触れない。メンバー間で環境を移す際には専用の移転記録が残ることです。
実務上のアドバイスは2つ。外部スタッフやパートタイムにはメインアカウントのパスワードを共有せず、メンバーアカウントを発行すること——共有パスワードで事故が起きると、ログを見ても誰の操作か区別できません。離職や業務引き継ぎ時には、ログイン状態を共用し続けるのではなく、環境移転機能を使うこと——引き継ぎ完了後、環境が誰の名義か、いつ移されたか、記録にすべて残ります。
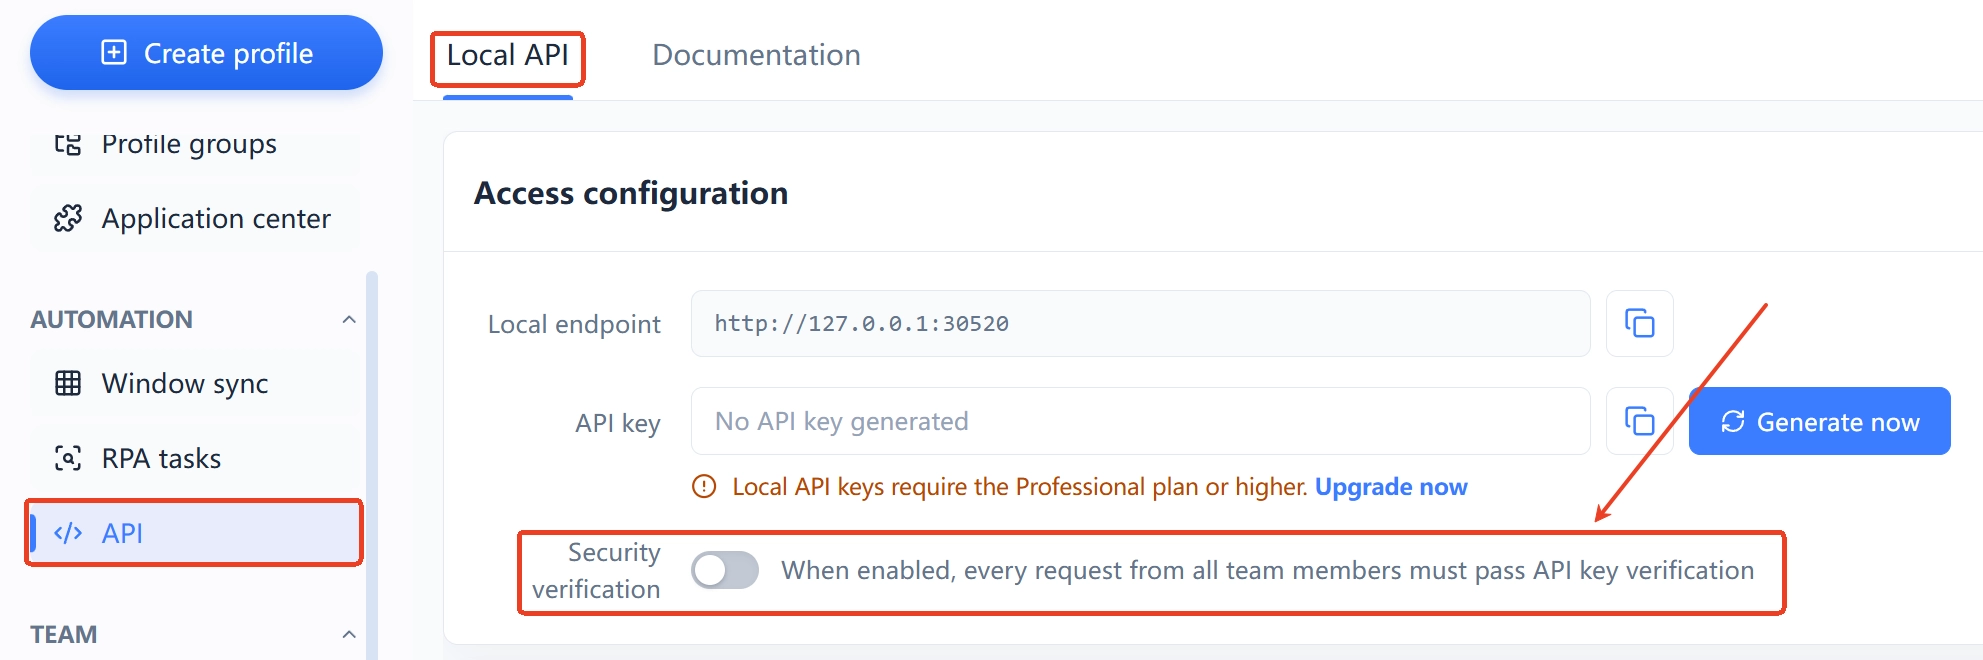
見落とされがちな点も一つ。Local APIで自動化を行っている場合、インターフェースには独立したセキュリティ検証スイッチがあり、有効化すると毎回の呼び出しにAPI Key検証が必要になります。RPAのバッチタスクを回すユーザーは有効のままにすることをおすすめします。そうしないと、ローカルポートはマシン上の全プログラムに開かれているのと同じです。
今すぐできる5つのセキュリティ自查
MakoBrowserを使う使わないに関わらず、この5つは一度对照して実行する価値があります。
- プロキシを使い回さない:1アカウント1本の独立プロキシ。2つのアカウントに同じ出口IPを共有させない。これは最も安価で最も一般的な関連シグナルです
- 登録情報を差別化する:登録メール、電話番号、配送先、支払い方法をアカウントごとに分けて用意し、一つのテンプレートで量産登録しない
- Local APIのセキュリティ検証を有効化する:自動化するならAPI Key検証をオンに、APIを使わないなら入口を閉じる
- 環境ログを定期チェックする:週に2分、ログインログを見直し、IPとデバイスが全員知っているメンバーのものか確認。異常ログインはその場で発見できます
- 引き継ぎは環境移転で行う:人事異動時は移転機能で環境を新しい担当者の名義に落とす。退職者のアカウントを業務環境に残さない
ツールが担保できるのは環境という層、習慣という層は自分でしか担保できません。両層で正しく運用してこそ、「安全か」という問いの答えが完全になります。
よくある質問
MakoBrowserはアカウントのパスワードを保存しますか?
Profileが保存するのはブラウザ環境データです。Cookie、ローカルストレージ、セッション、プロキシ設定。パスワードが残るかどうかは、環境内での使い方(ブラウザにパスワードを記憶させるか)次第です。機微なアカウントでは、プラットフォーム本体の二段階認証を有効にし、ブラウザ環境とは独立した防衛線を一段追加することをおすすめします。
MakoBrowserを使えば絶対にBANされませんか?
それを約束できるツールは存在しません。MakoBrowserが解決するのは環境レベルの関連シグナル(指紋、Cookie、プロキシの分離)で、行動レベルのリスクは運用習慣でコントロールするしかなく、各プラットフォームのリスク制御方針も変化し続けています。本格業務の前に小規模検証をおすすめします。
チームメンバーは互いの環境を見られますか?
環境はグループ単位で管理され、管理者とメンバーで権限が異なり、メンバーは許可された環境のみ操作できます。環境の共有と移転はすべて記録が残り、ダッシュボードから直接確認できます。
Local APIを常時有効にしていても安全ですか?
APIパネルにはセキュリティ検証スイッチがあり、有効化すると毎回の呼び出しにAPI Key検証が必要です。自動化が必要な時期だけ検証を有効にし、Keyを厳重管理し、使わない期間は入口を閉じておくのがおすすめです。
まず環境層のセキュリティを立ち上げよう
複数アカウント運用を始めたばかりなら、まず各アカウントを独立したProfileに収め、独立したプロキシを設定し、環境ログを開いて数日間チームの実際の操作を観察することです。どんな「絶対的安全」の約束より確実です。


