MakoBrowser est-il sûr ? Données, privacy et anti-association expliqués
« MakoBrowser est-il sûr ? » : c'est la question qu'on pose le plus souvent à ce type d'outil — mais un « oui » ou « non » sec ne répond à rien, car il s'agit en réalité de trois questions différentes regroupées : où vivent vos données de comptes et peuvent-elles fuiter ; une plateforme peut-elle relier vos comptes entre eux via les signaux d'environnement ; et les membres d'équipe comme les prestataires amplifient-ils le risque. Séparez les trois et la frontière devient très claire : ce que l'outil couvre pour vous, et ce que vous devez faire correctement vous-même. Cet article suit cet ordre et se termine par une check-list utilisable immédiatement.
« Est-ce sûr » : trois questions, pas une
Ce que vous craignez change complètement la réponse :
- Sécurité des données : où sont stockés Cookies, sessions et configurations de proxy, qui peut les voir, et si un problème survient, reste-t-il une trace vérifiable ;
- Risque d'association : une plateforme peut-elle conclure, à partir des signaux d'environnement, que les comptes à votre nom appartiennent à une seule personne ;
- Risque de collaboration : quels accès détiennent membres d'équipe et freelances, et que deviennent les environnements après leur départ.
Beaucoup posent les trois d'un coup sous « est-ce sûr », et la responsabilité de l'outil se confond avec celle de l'opérateur. Prenons-les une par une.
Données de comptes et logs : environnements stockés séparément, chaque action tracée
Les données d'abord. L'unité de base de MakoBrowser est le Profile : Cookies, stockage local et configuration de proxy de chaque profil sont conservés comme un jeu séparé de données d'environnement — la mécanique d'isolation a été couverte dans une présentation complète de MakoBrowser, inutile d'y revenir. Ce qui compte vraiment pour « est-ce sûr », c'est autre chose : qui a touché un environnement et quand est consultable dans le système.
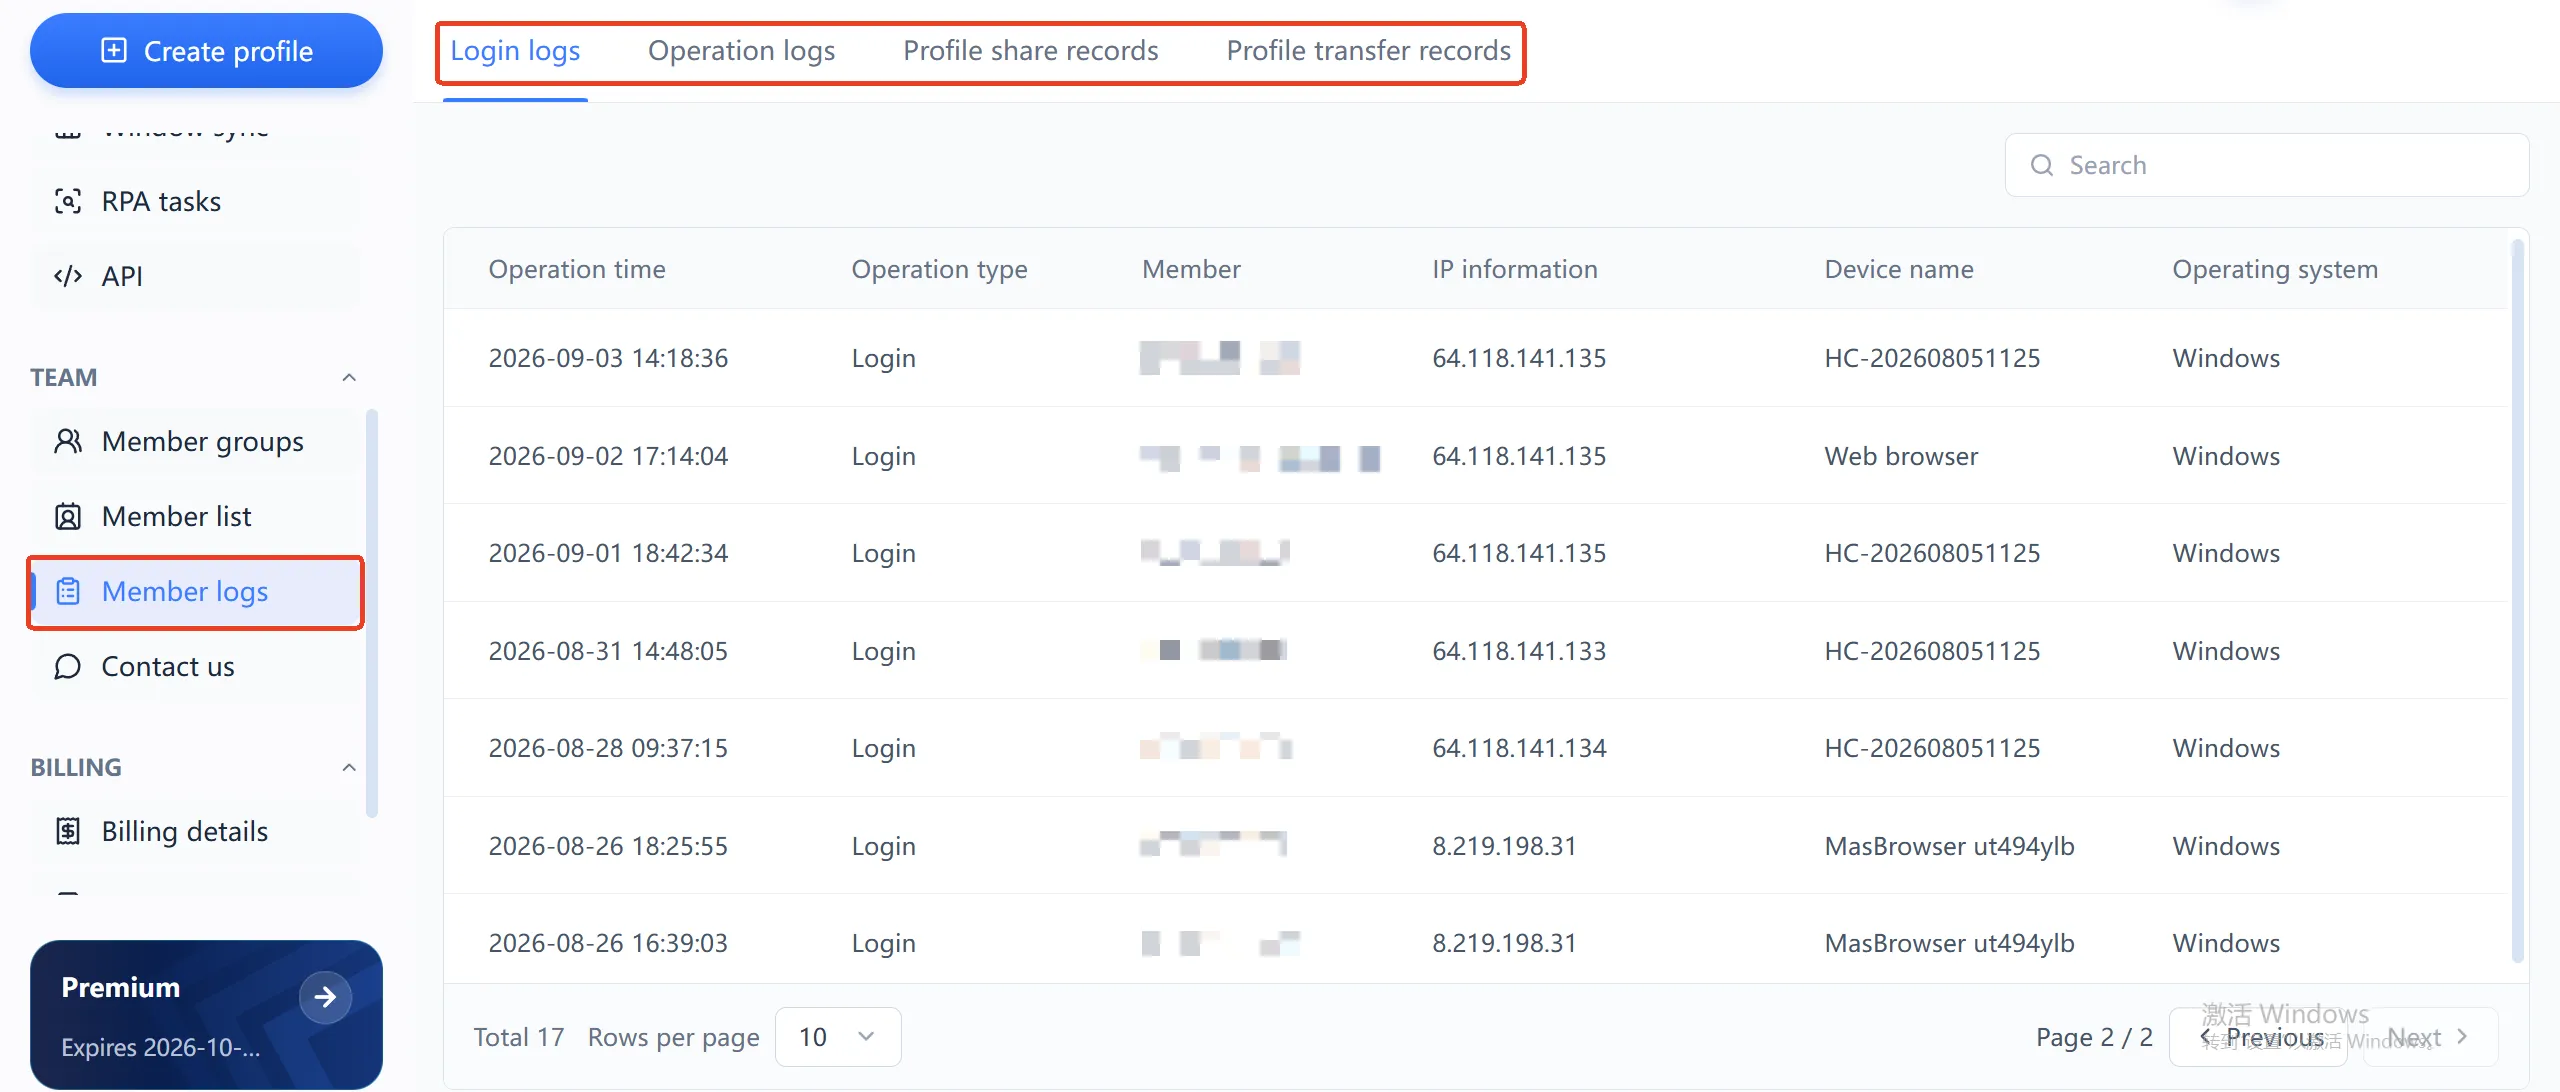
La page des logs d'environnement comporte quatre types d'enregistrements : connexions, opérations, partage et transfert d'environnements. Prenons le log de connexions : chaque entrée enregistre à la seconde près l'heure, le membre, l'IP source, le nom de l'appareil et le système d'exploitation. Si un compte se comporte bizarrement, vous vérifiez aussitôt : qui s'est connecté à ce moment, depuis quelle IP, sur quel appareil. Pour un business qui gère de l'argent et des comptes, « pouvoir tracer les incidents » est en soi une partie de la sécurité.
Soyons honnêtes sur la limite : le site officiel ne publie pas actuellement de détails techniques sur le chiffrement du transport et du stockage. Si votre activité impose des exigences de conformité strictes, confirmez-le directement auprès de l'éditeur. Mais « des pistes d'audit vérifiables » est une fonction réellement présente dans l'interface — et cela suffit à le distinguer des outils qui ne font que retoucher les fingerprints sans jamais penser à l'audit.
La vraie frontière de l'anti-association : l'outil gère l'environnement, l'humain gère les habitudes
L'anti-association ne signifie pas « garanti sans ban » ; elle signifie réduire les signaux d'association inutiles entre comptes. Au niveau de l'environnement, MakoBrowser délivre : des paramètres de fingerprint stables et cohérents dans la durée, des Cookies et un stockage qui ne se croisent jamais entre profils, et chaque profil qui passe par son propre proxy. Pourquoi le fingerprint compte pour les plateformes : voir la documentation de Mozilla sur le traçage par fingerprint.
Ce que l'outil ne contrôle pas est justement la cause la plus fréquente des bans en cascade :
- dix comptes qui partagent un proxy de mauvaise qualité — l'IP de sortie est signalée et tout le monde tombe ensemble ;
- des données d'inscription, adresses de livraison et moyens de paiement quasi identiques ;
- tous les comptes qui font des actions identiques dans la même fenêtre de temps, avec des traces de comportement copiées-collées.
Ce sont des problèmes d'habitudes opérationnelles, et aucun outil ne les résout. Dit plus justement : l'isolation d'environnement corrige les « failles matérielles » ; les « failles comportementales » sont à vous d'éviter. Le risk control des plateformes évolue sans cesse, aucun outil ne promet une invisibilité éternelle — validez à petite échelle avant de lancer le vrai business, c'est l'assurance la moins chère.
Scénarios d'équipe : rôles, groupes de membres et transferts d'environnements
Seul, le risque est technique ; en équipe, il devient managérial. MakoBrowser offre trois mécanismes à cette couche : des rôles administrateur et membre avec des permissions différentes ; des groupes d'environnements par ligne de métier, où un membre ne touche que les comptes de son groupe ; et des enregistrements dédiés de transfert quand un environnement passe d'un membre à l'autre.
Deux recommandations pratiques : ouvrez des comptes membre pour les freelances et intérimaires au lieu de partager le mot de passe principal — si un mot de passe partagé cause un incident, les logs ne peuvent même pas dire qui a agi ; et quand quelqu'un part, utilisez le transfert d'environnement au lieu de conserver des sessions partagées. Après la passation, qui possède l'environnement et quand il a bougé figure dans les enregistrements.
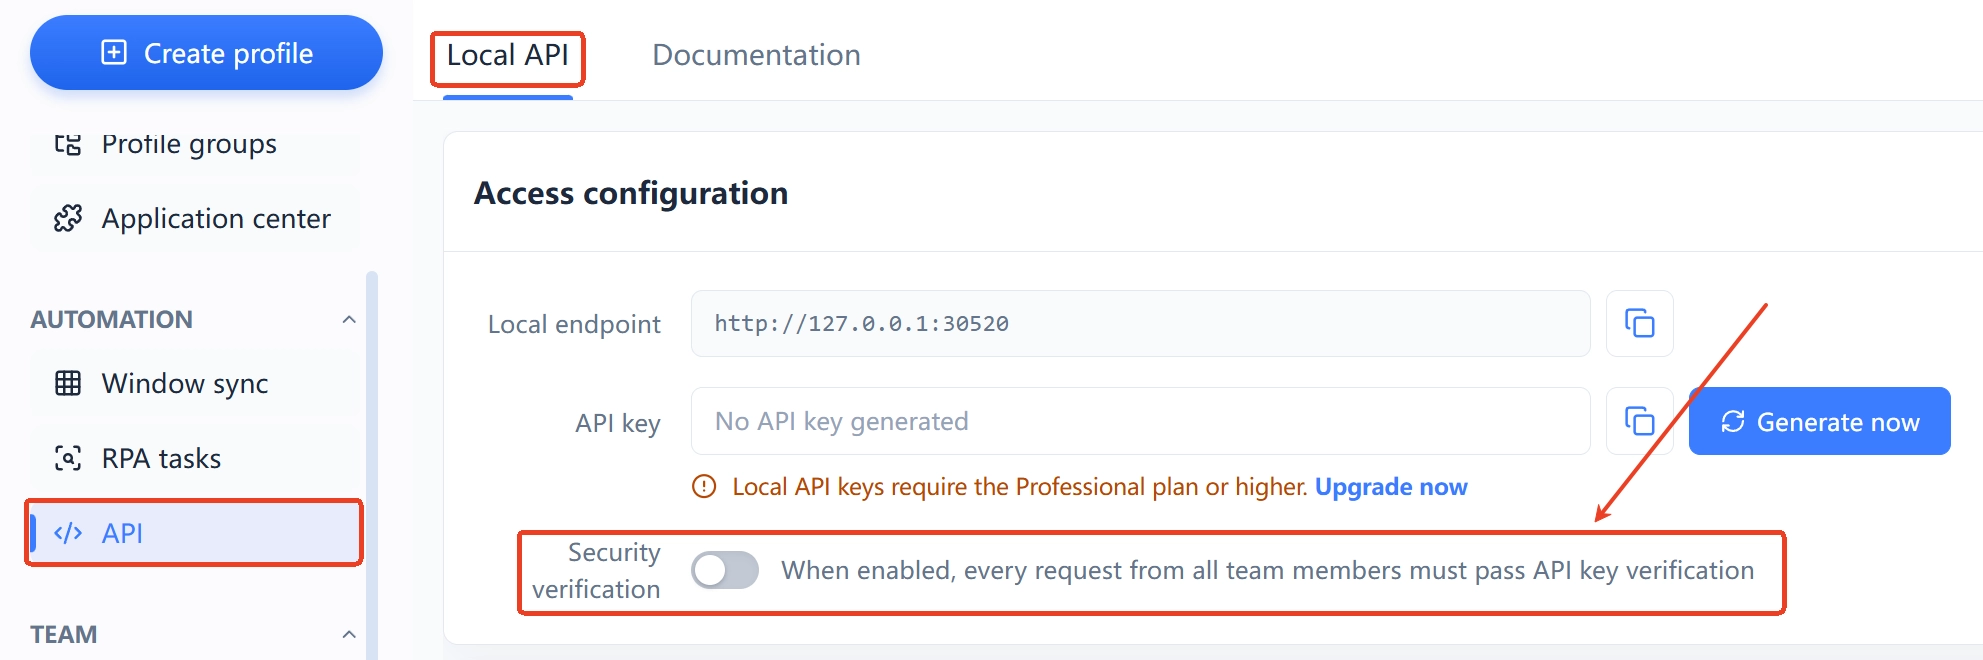
Un point facile à oublier : si vous utilisez Local API pour l'automatisation, l'interface propose un interrupteur dédié de vérification de sécurité — une fois activé, chaque appel exige une vérification par API Key. Pour les tâches RPA en lot, gardez-le activé ; sinon votre port local est ouvert à tous les programmes de la machine.
Cinq vérifications de sécurité à faire dès aujourd'hui
Que vous utilisiez MakoBrowser ou non, ces cinq points méritent d'être passés en revue :
- Aucune réutilisation de proxy : un compte, un proxy dédié ; deux comptes sur la même IP de sortie, c'est le signal d'association le moins cher et le plus courant ;
- Différenciez vos données d'inscription : e-mails, téléphones, adresses et paiements préparés par compte, pas d'enregistrement de masse sur un seul template ;
- Activez la vérification de sécurité Local API : si vous automatisez, exigez la vérification par API Key ; si l'API ne sert pas, fermez le point d'entrée ;
- Relisez régulièrement les logs d'environnement : deux minutes par semaine sur le log de connexions — les IP et appareils sont-ils tous connus ? Les anomalies apparaissent aussitôt ;
- Passez par le transfert d'environnement : quand le personnel change, transférez les environnements au nom du nouveau responsable ; ne laissez pas le compte d'un ex-employé pendre à vos environnements métier.
L'outil couvre la couche environnement ; la couche habitudes n'appartient qu'à vous. Quand les deux sont maîtrisées, la réponse à « est-ce sûr » devient complète.
FAQ
MakoBrowser stocke-t-il mes mots de passe ?
Un Profile stocke des données d'environnement de navigateur : Cookies, stockage local, sessions et configuration de proxy. La rétention des mots de passe dépend de vos habitudes dans l'environnement (laissez-vous le navigateur les mémoriser). Pour les comptes sensibles, activez la validation en deux étapes de la plateforme elle-même — une ligne de défense supplémentaire indépendante du navigateur.
Utiliser MakoBrowser garantit-il de ne pas être banni ?
Aucun outil ne peut le promettre. MakoBrowser traite les signaux d'association au niveau de l'environnement (isolation du fingerprint, des Cookies et du proxy) ; le risque comportemental dépend de vos habitudes, et le risk control des plateformes évolue sans cesse. Validez à petite échelle avant de lancer le vrai business.
Les membres de l'équipe voient-ils les environnements des autres ?
Les environnements sont gérés par groupe ; administrateur et membre ont des permissions différentes, et un membre n'opère que les environnements qui lui sont autorisés. Partage et transfert laissent des traces consultables dans le tableau de bord.
Est-il sûr de laisser Local API toujours activé ?
Le panneau API propose un interrupteur de vérification de sécurité : une fois activé, chaque appel exige une vérification par API Key. Activez la vérification uniquement quand vous automatisez, gardez la Key en lieu sûr et fermez le point d'entrée au repos.
Construisez d'abord la sécurité de la couche environnement
Si vous débutez en multi-comptes : placez chaque compte dans son propre Profile, configurez un proxy dédié pour chacun, et observez quelques jours les logs d'environnement pour voir comment votre équipe opère réellement — cela vaut mieux que n'importe quelle promesse de « sécurité absolue ».


