MakoBrowser güvenli mi? Hesap verileri ve gizlilik mekanizmaları
"MakoBrowser güvenli mi" bu tür araçlara sorulan en yaygın sorudur; ama kısaca "evet" ya da "hayır" demek hiçbir şeyi açıklamaz, çünkü aslında birbirine karışmış üç farklı sorudur: hesap verileriniz nerede saklanıyor, sızabilir mi; platform, ortam izleri üzerinden hesaplarınızı birbirine bağlayabilir mi; ve ekip ile dış kaynaklı çalışanlar devreye girdiğinde risk büyür mü. Üç soruyu ayırın: aracın güvence altına aldığı kısım ile kendinizin doğru yapmak zorunda olduğu kısım net biçimde ayrışır. Bu yazı o sırayı izliyor ve hemen kullanabileceğiniz bir kontrol listesiyle bitiyor.
"Güvenli mi" sorusu üç soruya ayrılmalı
Neyden korktuğunuza göre cevap tamamen değişir:
- Veri güvenliği: Cookie, oturum durumu ve proxy yapılandırmaları gibi hassas bilgiler nerede tutuluyor, kim görebilir, bir sorun çıktığında iz sürülebilir mi;
- İlişkilendirme riski: platform, ortam sinyallerinden adınıza kayıtlı hesapların aynı kişiye ait olduğuna hükmedebilir mi;
- İşbirliği riski: ekip üyeleri ve yarı zamanlı çalışanlar ne kadar yetkiye sahip, ayrıldıklarında ortamlara ne oluyor.
Çoğu insan üçünü birden "güvenli mi" diye soruyor ve aracın sorumluluğu ile kullanıcının operasyon sorumluluğu birbirine biniyor. Tek tek gidelim.
Hesap verileri ve loglar: ortamlar ayrı saklanır, her işlem kayda geçer
Önce veriler. MakoBrowser'ın temel birimi Profile: her profilin Cookie'ları, yerel deposu ve proxy yapılandırması bağımsız bir ortam verisi olarak ayrı tutulur — izolasyonun mantığını MakoBrowser nedir yazımızda ayrıntılı anlattık, tekrar etmeyeceğiz. "Güvenli mi" sorusu için asıl önemli olan başka bir şey: kime, ne zaman ortama dokunduğu sistemde sorgulanabilir.
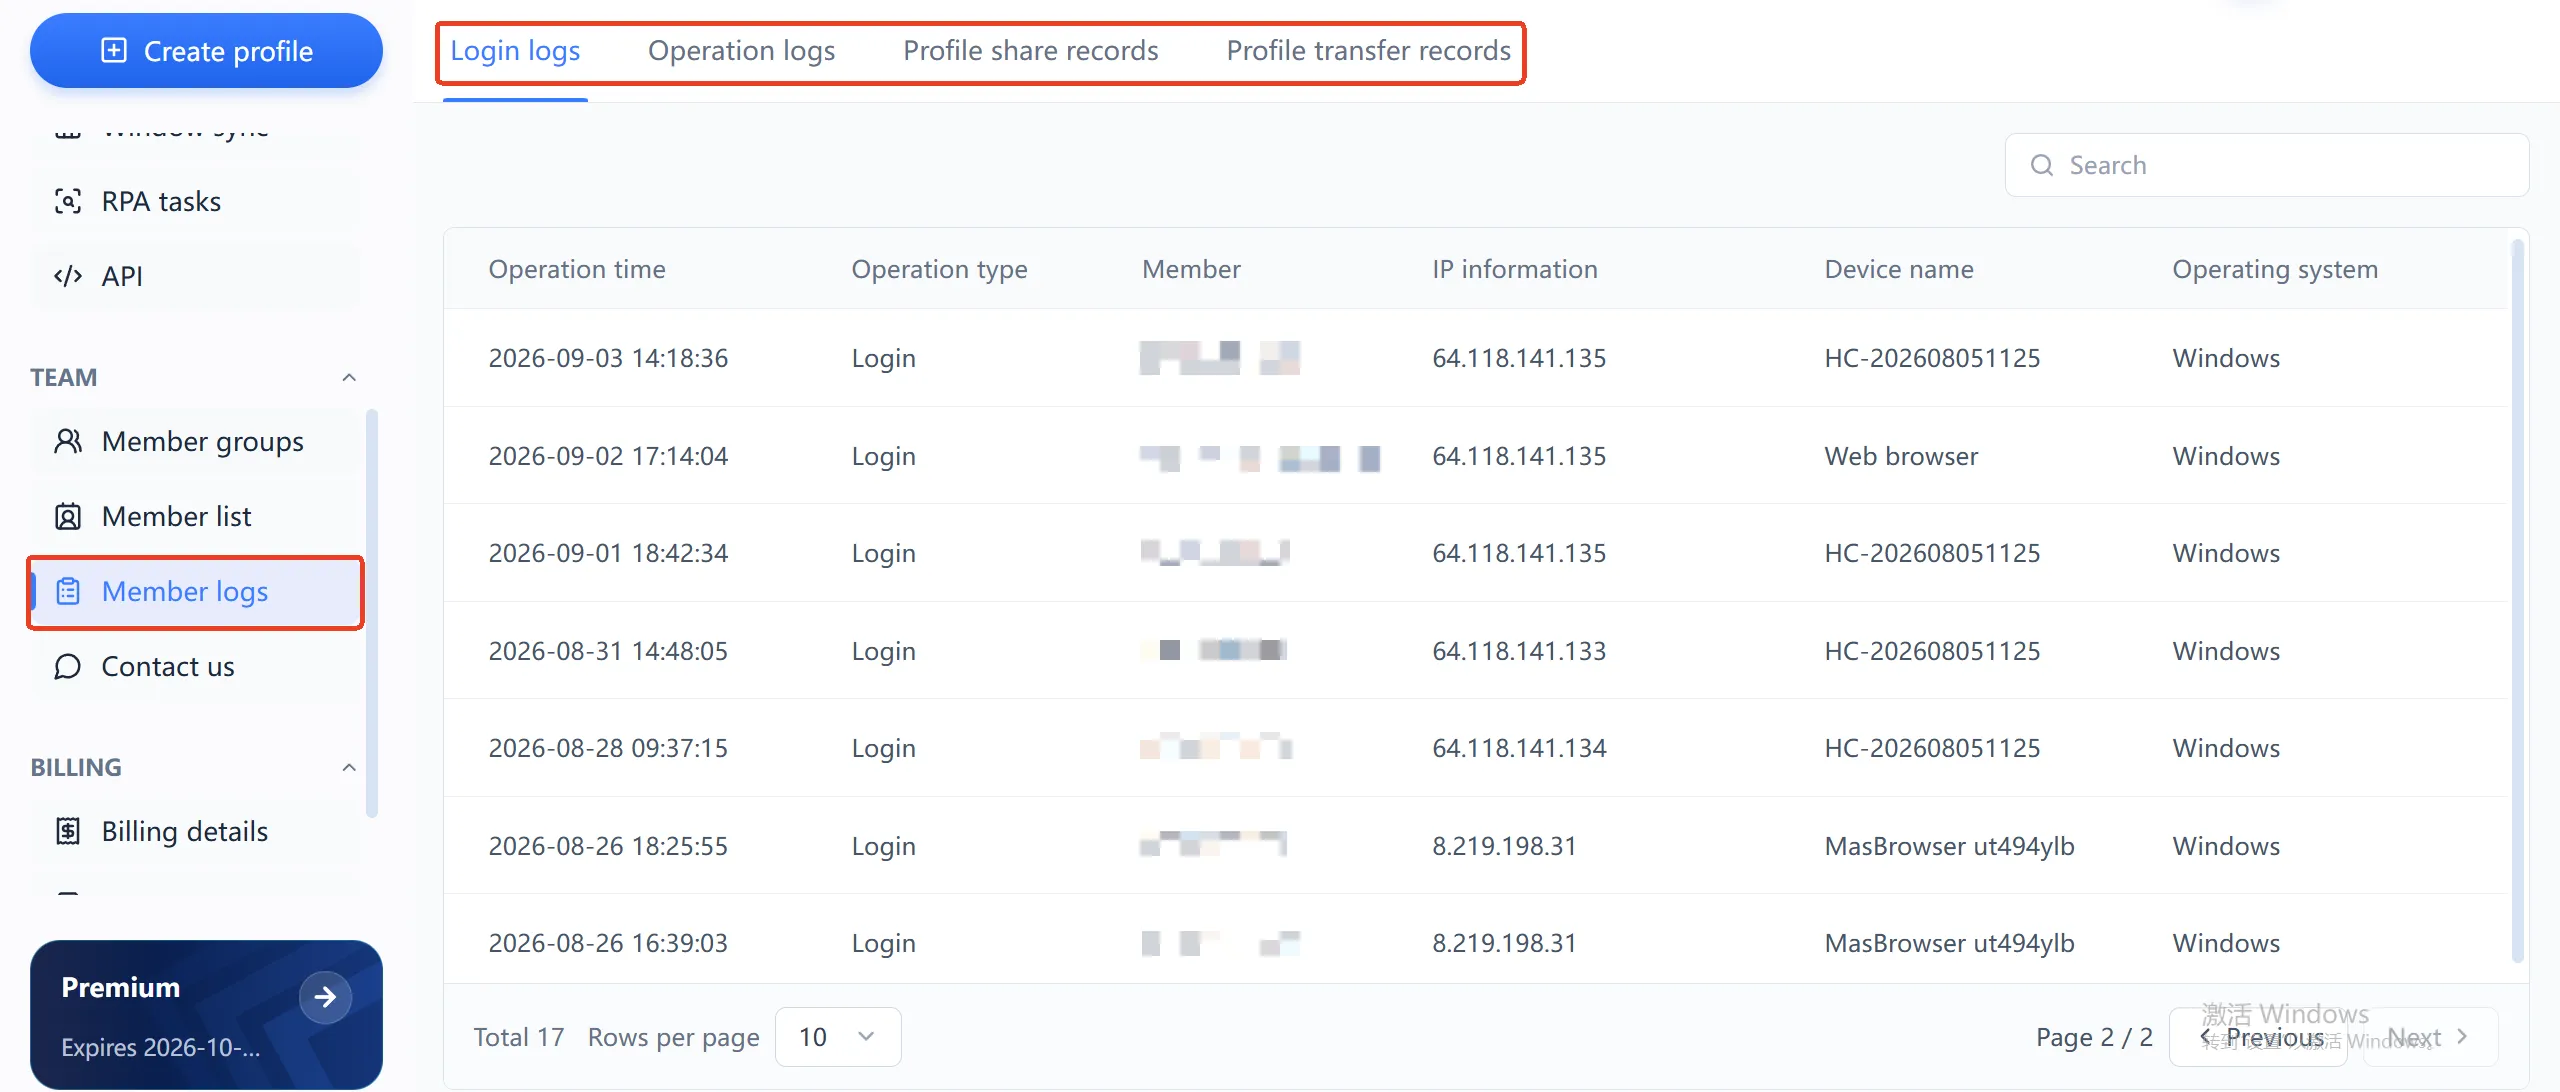
Ortam logları sayfası dört kayıt türüne ayrılır: giriş logları, işlem logları, ortam paylaşım kayıtları ve ortam devir kayıtları. Giriş logunu örnek alalım: her kayıt saniyesine kadar işlem zamanını, işlemi yapan üyeyi, kaynak IP'yi, cihaz adını ve işletim sistemini tutar. Bir hesapta anormallik çıktığında doğrudan karşılaştırırsınız: o anda kim, hangi IP'den, hangi cihazla giriş yapmış. Para ve hesap yöneten bir iş için "sorun çıkınca sorumluyu bulabilmek" başlı başına bir güvenlik yeteneğidir.
Sınırı da dürüstçe söyleyelim: resmi site şu anda veri aktarımı ve saklama şifrelemesine dair teknik detay yayımlamıyor. İşiniz katı uyumluluk gerektiriyorsa bunu doğrudan üreticiden teyit edin. Ama "işlemlerin izlenebilir olması" arayüzde doğrulanabilir bir özellik — sadece fingerprint değiştirip denetimi düşünmeyen araçlardan ayrılan nokta tam olarak burası.
Anti-ilişkilendirmenin gerçek sınırı: araç ortamı yönetir, alışkanlıkları insan yönetir
Anti-ilişkilendirme "ban garantisi" değildir; hesaplar arasındaki gereksiz ortam ilişkilendirme sinyallerini azaltmaktır. Ortam düzeyinde MakoBrowser'ın yaptığı şu: fingerprint parametreleri uzun vadede tutarlı kalır, Cookie ve depolama profiller arasında bağlanmaz, her profil kendi proxy ağını kullanır. Fingerprint'in platformlar için neden önem taşıdığını Mozilla'nın fingerprint takibi belgelerinden okuyabilirsiniz.
Aracın yönetemediği kısım ise hesapların toplu ceza almasının daha yaygın sebebi:
- On hesap tek bir kalitesiz proxy'yi paylaşıyor — çıkış IP'si işaretlendiğinde hepsi beraber düşüyor;
- Kayıt bilgileri, teslimat adresleri ve ödeme yöntemleri neredeyse aynı;
- Tüm hesaplar aynı zaman diliminde birebir aynı işlemleri yapıyor, davranış izleri kopyala-yapıştır gibi.
Bunlar operasyon alışkanlığı sorunlarıdır; hiçbir araç kurtaramaz. Daha isabetli ifade: ortam izolasyonu "donanım kaynaklı açıkları" yamar, "davranış kaynaklı açıklardan" kaçınmak size düşer. Platformların risk kontrolü sürekli değişir, hiçbir araç asla işaretlenmeyeceğinizi vaat edemez. Gerçek işe başlamadan önce küçük ölçekte doğrulayın — en ucuz sigorta budur.
Ekip senaryosu: roller, üye grupları ve ortam devri
Tek kişi kullanırken risk teknik bir sorundur; ekip kullanınca yönetim sorunu olur. MakoBrowser bu katmanda üç mekanizma verir: farklı yetkilere sahip yönetici ve üye rolleri; iş hattına göre ortam grupları, üye yalnızca kendi grubundaki hesaplara dokunur; ve ortamlar üyeler arasında taşınırken özel devir kayıtları bırakılır.
Uygulamada iki öneri: freelancer ve yarı zamanlılara ana hesap şifresini paylaşmak yerine üye hesabı açın — paylaşılan şifreyle bir olay çıktığında loglarda kimin yaptığını bile ayırt edemezsiniz; personel ayrıldığında ya da iş devri olduğunda ortak oturum kullanmayı sürdürmek yerine ortam devri özelliğini kullanın — devirden sonra ortamın kime ait olduğu, ne zaman taşındığı kayıtlarda durur.
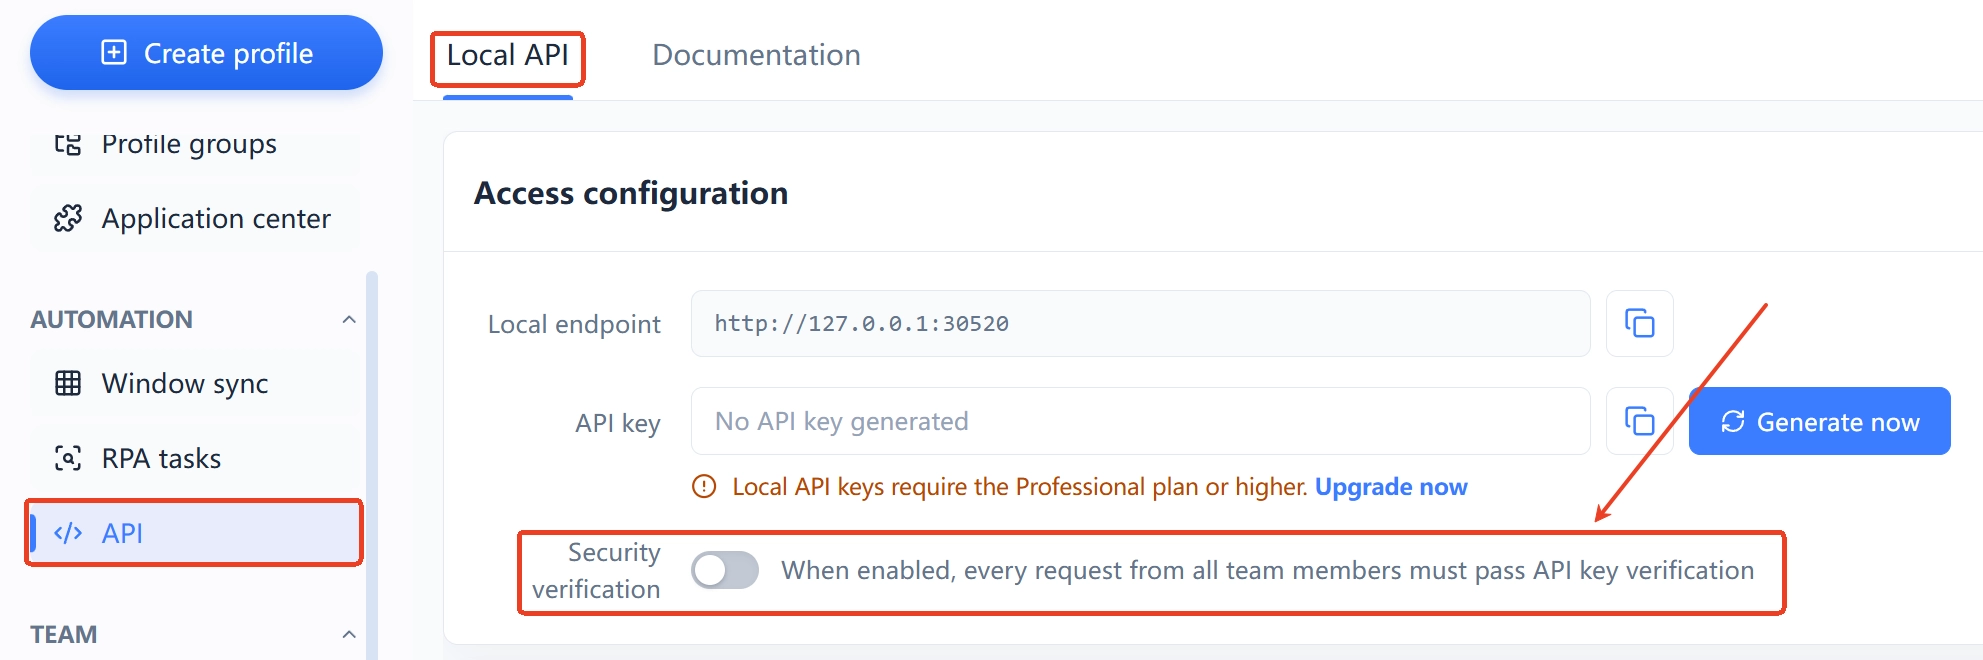
Kolayca gözden kaçan bir nokta: otomasyon için Local API kullanıyorsanız arayüzde ayrı bir güvenlik doğrulama anahtarı var; açıldığında her çağrı API Key doğrulaması ister. RPA ile toplu görev çalıştıranların açık tutması önerilir; aksi halde yerel port makinedeki tüm programlara açık demektir.
Bugün yapabileceğiniz beş güvenlik kontrolü
MakoBrowser kullanın ya da kullanmayın, şu beş maddeyi uygulamaya değer:
- Proxy yeniden kullanma: bir hesaba bir bağımsız proxy; iki hesabın aynı çıkış IP'sini paylaşmasına izin vermeyin — en ucuz ve en yaygın ilişkilendirme sinyali budur;
- Kayıt bilgilerini çeşitlendirin: kayıt e-postaları, telefonlar, teslimat bilgileri ve ödeme yöntemlerini hesap bazında ayrı hazırlayın, tek şablonla toplu kayıt açmayın;
- Local API güvenlik doğrulamasını açın: otomasyon yapıyorsanız API Key doğrulamasını açın; API kullanmıyorsanız giriş noktasını tamamen kapatın;
- Ortam loglarını düzenleyin: her hafta iki dakika giriş loglarını tarayın — IP'ler ve cihazlar tanıdığınız kişilere mi ait? Anormal giriş anında görünür;
- Devri ortam transferiyle yapın: personel değiştiğinde transfer özelliğiyle ortamları yeni sorumlunun hesabına alın; ayrılan çalışanın hesabı iş ortamlarınızda asılı kalmasın.
Aracın güvence altına aldığı katman ortamdır; alışkanlıklar katmanını yalnızca kendiniz güvence altına alabilirsiniz. İkisi de doğru yapıldığında "güvenli mi" sorusunun cevabı tamamlanır.
SSS
MakoBrowser hesap şifrelerimi saklıyor mu?
Profile tarayıcı ortam verilerini saklar: Cookie, yerel depolama, oturumlar ve proxy yapılandırması. Şifrelerin saklanıp saklanmadığı ortam içindeki alışkanlıklarınıza bağlıdır (tarayıcının şifreleri hatırlamasına izin verip vermediğinize). Hassas hesaplar için platformun kendi iki adımlı doğrulamasını açın — tarayıcı ortamından bağımsız ek bir savunma hattı.
MakoBrowser kullanmak ban yememeyi garantiler mi?
Hiçbir araç bunu vaat edemez. MakoBrowser ortam düzeyindeki ilişkilendirme sinyallerini çözer (fingerprint, Cookie ve proxy izolasyonu); davranış düzeyindeki risk operasyon alışkanlıklarıyla kontrol edilir ve platformların risk politikaları sürekli değişir. Gerçek işten önce küçük ölçekte doğrulama yapmanız önerilir.
Ekip üyeleri birbirinin ortamlarını görebilir mi?
Ortamlar gruplara göre yönetilir; yönetici ve üye rollerinin yetkileri farklıdır, üye yalnızca yetkili olduğu ortamlarda işlem yapar. Paylaşım ve transferler kayıt bırakır, panelden doğrudan sorgulanır.
Local API sürekli açık olsun, güvenli mi?
API panelinde güvenlik doğrulama anahtarı vardır; açıldığında her çağrı API Key doğrulaması ister. Doğrulamayı yalnızca otomasyon gerektiğinde açın, Key'i dikkatle saklayın ve boşta geçen dönemlerde giriş noktasını kapatın.
Önce ortam katmanının güvenliğini kurun
Çoklu hesap işine yeni başlıyorsanız: her hesabı kendi Profile'sine koyun, her birine bağımsız proxy tanımlayın ve birkaç gün ortam loglarını izleyerek ekibinizin gerçekte nasıl çalıştığını görün — bu, herhangi bir "mutlak güvenlik" vaadinden daha somuttur.


