Чи безпечний MakoBrowser? Розбір даних та антизв'язку
«Чи безпечний MakoBrowser» — найчастіше запитання про такі інструменти, але пряма відповідь «так» чи «ні» нічого не дає, бо це насправді три різні питання в одному: де зберігаються дані ваших акаунтів і чи можуть витекти; чи пов'яже платформа ваші акаунти між собою через ознаки середовища; і чи посилюють ризик члени команди та підрядники. Розділіть три питання — і межа стане чіткою: що страхує інструмент, а за що відповідаєте ви самі. Розберемо в цьому порядку і завершимо чеклістом, який можна застосувати одразу.
«Чи безпечно» — це три питання, а не одне
Від того, чого саме ви побоюєтесь, відповідь змінюється повністю:
- Безпека даних: де зберігаються Cookie, стани сесій і налаштування проксі, хто їх бачить і чи залишається слід для перевірки;
- Ризик зв'язку: чи визначить платформа за сигналами середовища, що акаунти на ваше ім'я належать одній людині;
- Ризик співпраці: скільки прав мають члени команди та підрядники і що станеться із середовищами після їх відходу.
Часто все три речі змішують в одне питання «безпечно чи ні», і відповідальність інструменту плутається з відповідальністю оператора. Розберемо по черзі.
Дані акаунтів і логи: середовища зберігаються окремо, дії фіксуються
Спершу дані. Базова одиниця MakoBrowser — Profile: Cookie, локальне сховище та налаштування проксі кожного профілю зберігаються окремо. Механіку ізоляції ми розбирали в повному огляді «що таке MakoBrowser», повторювати не будемо. Для питання безпеки важливіше інше: хто і коли працював із середовищем — у системі можна перевірити.
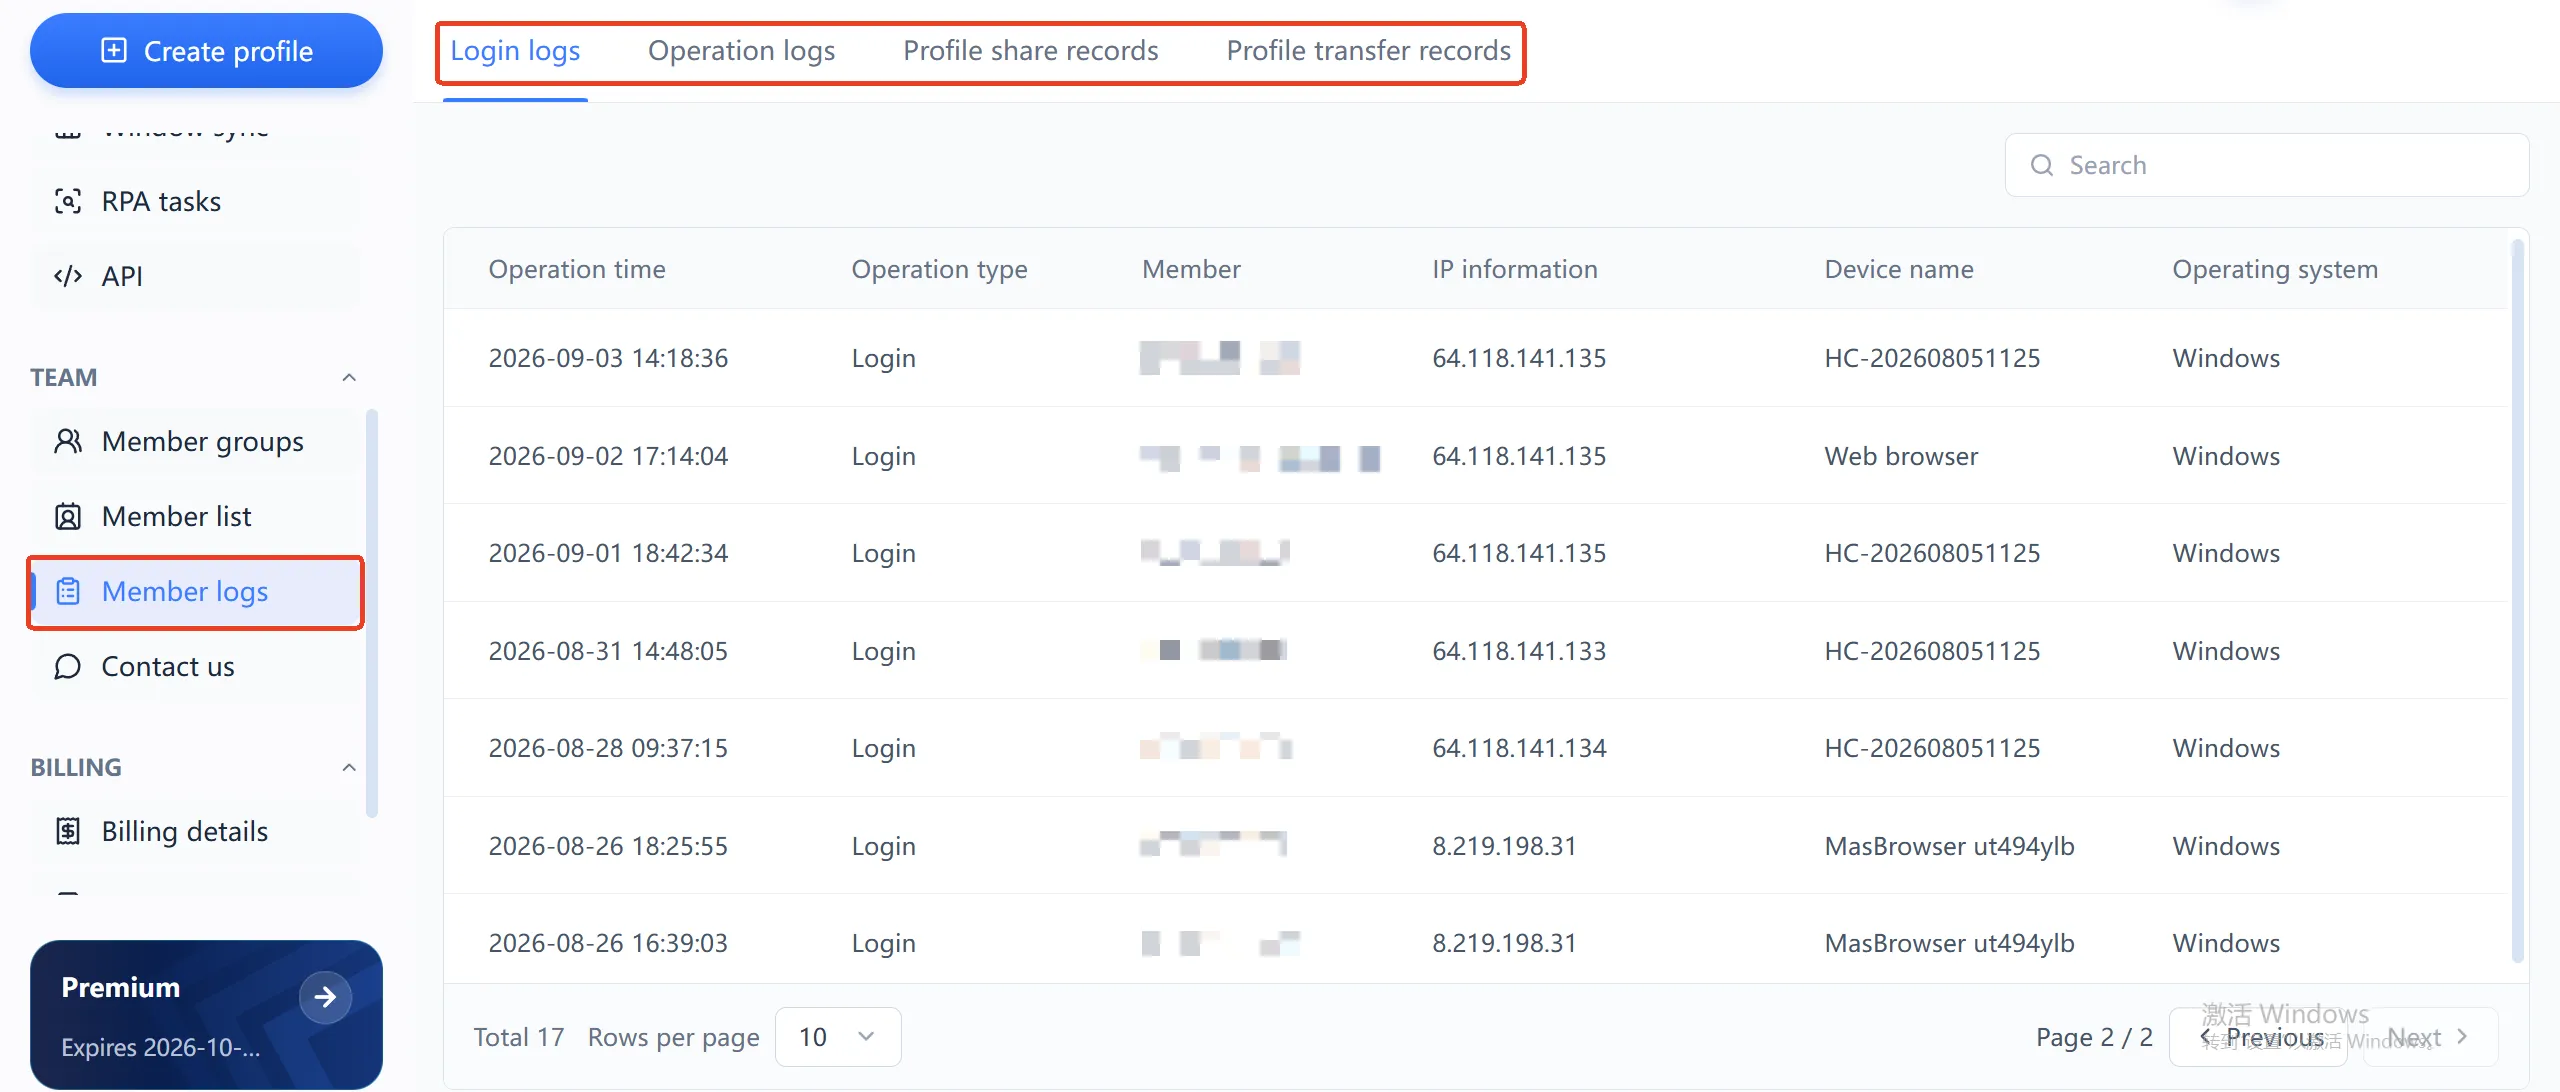
Сторінка логів середовищ поділяється на чотири типи записів: логи входів, логи операцій, логи шарингу та логи передачі середовищ. Візьмемо лог входів: кожен запис із точністю до секунди фіксує час, учасника, IP-адресу, назву пристрою та операційну систему. Якщо з акаунтом щось не так, ви одразу звіряєте: хто, з якого IP і з якого пристрою входив у той момент. Для бізнесу, що керує грошим та акаунтами, «можливість знайти винного» — сама по собі частина безпеки.
Скажімо чесно про межу: офіційний сайт зараз не публікує технічних деталей щодо шифрування передачі та зберігання. Якщо ваш бізнес має суворі вимоги комплаєнсу, уточніть це безпосередньо у вендора. Але «фіксація дій з можливістю аудиту» — функція, яка реально є в інтерфейсі, і це відрізняє інструмент від тих, хто лише змінює відбитки й не думає про аудит.
Реальні межі антизв'язку: інструмент керує середовищем, людина — звичками
Антизв'язок — це не «гарантія від бану», а зменшення зайвих сигналів зв'язку між акаунтами. На рівні середовища MakoBrowser робить таке: параметри відбитка стабільно узгоджені довгостроково, Cookie та сховища не перетинаються між профілями, кожен профіль ходить через власний проксі. Чому відбитки важливі для платформ, добре описано в документації Mozilla щодо fingerprint-трекінгу.
Те, чого інструмент не контролює, якраз і є найпоширенішою причиною бану групи акаунтів:
- десять акаунтів на одній слабкій проксі — вихідний IP потрапляє під прапор, і страждають усі;
- майже однакові реєстраційні дані, адреси доставки та платіжні методи;
- всі акаунти в один і той самий час роблять ідентичні дії, наче копіпаст.
Це проблеми операційних звичок, і жоден інструмент їх не вирішить. Точніше буде так: ізоляція середовищ закриває «апаратні слабкості», а «поведінкові слабкості» — ваша зона. Ризик-контроль платформ постійно змінюється, ніхто не обіцяє вічної непоміченості, тож перед реальним бізнесом тестуйте на малих обсягах — це найдешевша страховка.
Командна робота: ролі, групи учасників і передача середовищ
Коли працюєте один — ризик технічний, коли командою — управлінський. На цьому рівні MakoBrowser дає три механізми: ролі адміністратора та учасника з різними правами; групи середовищ за напрямками бізнесу, де учасник торкається лише своїх акаунтів; і окремі записи передачі, коли середовище переходить між учасниками.
Дві практичні поради: підрядникам і сумісникам відкривайте акаунти учасників, а не передавайте пароль головного акаунта — при інциденті зі спільним паролем логи навіть не покажуть, хто саме діяв; при звільненні працівника передавайте середовища через функцію transfer, а не лишайте спільний вхід. Після передачі в записах видно, хто власник і коли відбулося переміщення.
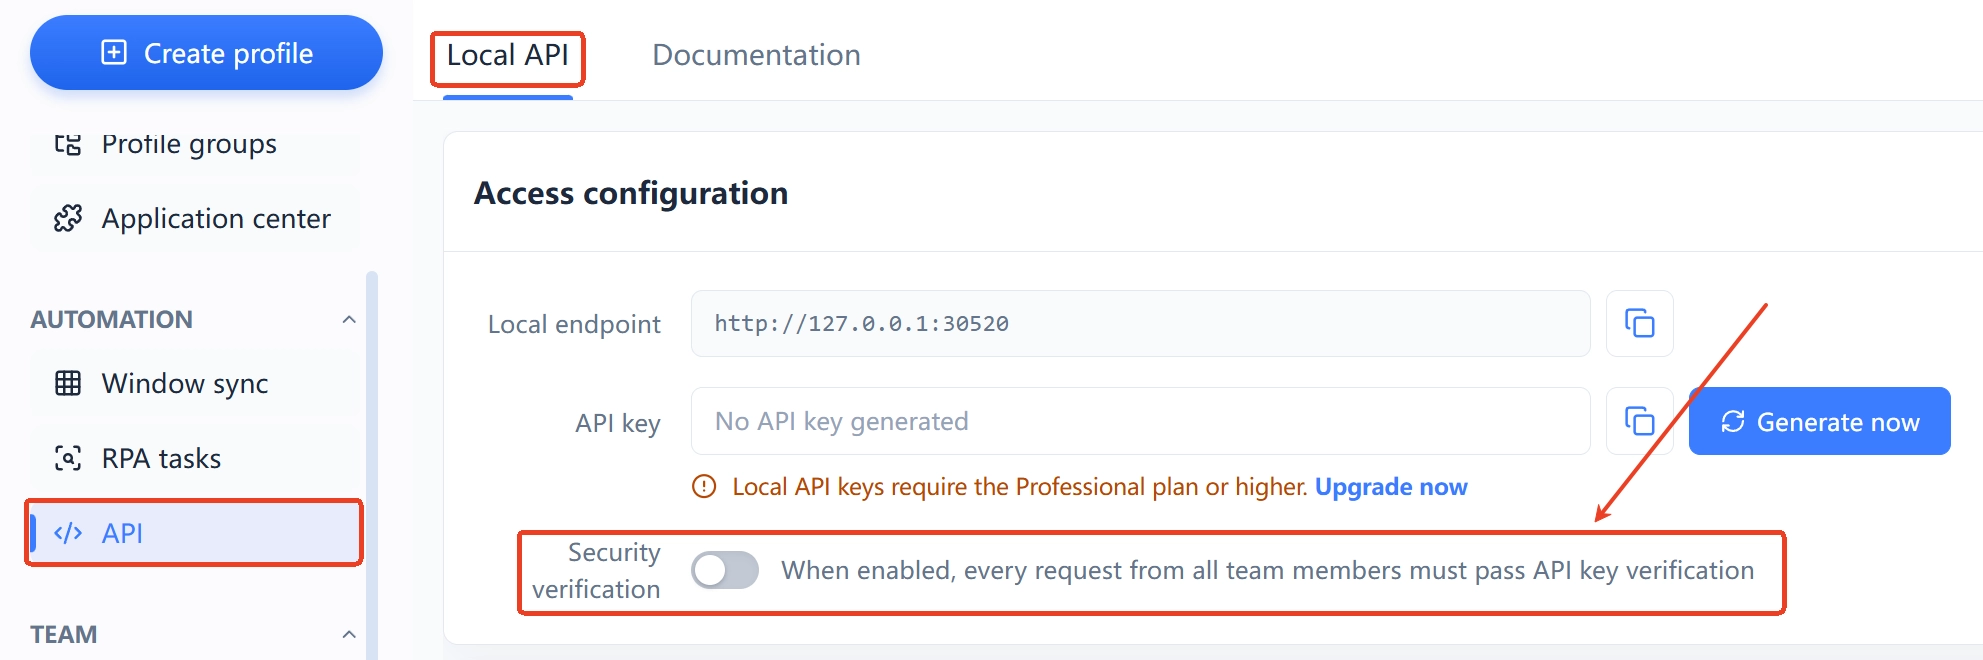
І момент, який легко пропустити: якщо ви використовуєте Local API для автоматизації, в інтерфейсі є окремий перемикач security verification — після ввімкнення кожен виклик вимагає перевірки API Key. Для RPA-задач тримайте його увімкненим, інакше локальний порт відкритий усім програмам на машині.
П'ять перевірок безпеки, доступних уже сьогодні
Незалежно від того, користуєтесь MakoBrowser чи ні, ці п'ять пунктів варто перевірити:
- Жодного повторного використання проксі: один акаунт — одна проксі, не дозволяйте двом акаунтам ділити вихідний IP, це найдешевший і найчастіший сигнал зв'язку;
- Різні дані реєстрації: пошта, телефони, адреси та платіжні методи готуються окремо на акаунт, без масових реєстрацій за одним шаблоном;
- Увімкніть перевірку безпеки Local API: якщо автоматизуєте — вимагайте перевірку API Key; якщо API не потрібен — закрийте точку входу;
- Регулярно переглядайте логи середовищ: дві хвилини на тиждень по логах входів — чи всі IP та пристрої вам знайомі? Аномалії видно одразу;
- Передавайте середовища через transfer: при зміні людей переносіть середовища на нового відповідального, не лишайте акаунти звільнених на бізнес-середовищах.
Інструмент страхує рівень середовища, рівень звичок — тільки ви самі. Коли обидва закриті, відповідь на питання «чи безпечно» стає повною.
FAQ
Чи зберігає MakoBrowser мої паролі?
Profile зберігає дані середовища браузера: Cookie, локальне сховище, сесії та налаштування проксі. Чи зберігаються паролі — залежить від ваших звичок у середовищі (чи дозволяєте ви браузеру їх запам'ятовувати). Для чутливих акаунтів увімкніть двофакторну автентифікацію самої платформи — це незалежний від браузера рубіж.
Чи гарантує MakoBrowser відсутність банів?
Жоден інструмент не може цього обіцяти. MakoBrowser вирішує сигнали зв'язку на рівні середовища (ізоляція відбитків, Cookie та проксі), поведінкові ризики контролюються звичками, а ризик-політики платформ постійно змінюються. Перед реальним бізнесом тестуйте на малих обсягах.
Чи бачать учасники команди середовища одне одного?
Середовища керуються за групами; права адміністратора та учасника різняться, учасник працює лише з дозволеними середовищами. Шаринг і передача фіксуються в записах, доступних у панелі.
Чи безпечно тримати Local API завжди увімкненим?
У панелі API є перемикач security verification: після ввімкнення кожен виклик вимагає перевірки API Key. Увімкнюйте перевірку лише коли потрібна автоматизація, зберігайте Key обережно та закривайте точку входу в простій.
Спершу побудуйте безпеку рівня середовища
Якщо ви тільки починаєте мультиакаунт-операції: помістіть кожен акаунт в окремий Profile, налаштуйте кожному свою проксі та поспостерігайте кілька днів за логами середовищ, як команда реально працює — це надійніше за будь-які обіцянки «абсолютної безпеки».


