Czy MakoBrowser jest bezpieczny? Dane kont i mechanizmy prywatności
„Czy MakoBrowser jest bezpieczny" to najczęściej zadawane pytanie o tego typu narzędzie, ale Sucha odpowiedź „tak" albo „nie" niczego nie wyjaśnia, bo w rzeczywistości skrywają się w nim trzy różne pytania: gdzie przechowywane są dane Twoich kont i czy mogą wyciec; czy platforma powiąże Twoje konta ze sobą na podstawie śladów środowiskowych; i czy członkowie zespołu oraz zleceniobiorcy zwiększają ryzyko. Podziel te trzy pytania, a granica stanie się bardzo czytelna: co obejmuje narzędzie, a za co musisz odpowiedzieć sam. Ten artykuł idzie właśnie w tej kolejności i kończy się listą kontrolną do natychmiastowego użycia.
„Czy bezpieczny" to trzy pytania, nie jedno
Od tego, czego się obawiasz, zależy cała odpowiedź:
- Bezpieczeństwo danych: gdzie przechowywane są wrażliwe informacje jak Cookies, stany logowania i konfiguracje proxy, kto może je zobaczyć i czy po incydencie zostają ślady do weryfikacji;
- Ryzyko skojarzenia: czy platforma może na podstawie sygnałów środowiskowych uznać, że konta na Twoje nazwisko należą do jednej osoby;
- Ryzyko współpracy: ile uprawnień mają członkowie zespołu i pracownicy zewnętrzni oraz co dzieje się ze środowiskami po ich odejściu.
Wielu ludzi miesza te trzy rzeczy w jedno pytanie „czy bezpiecznie", i wtedy odpowiedzialność narzędzia przeplata się z odpowiedzialnością operatora. Omówmy je po kolei.
Dane kont i logi: środowiska zapisywane osobno, każda operacja śledzona
Najpierw dane. Podstawową jednostką MakoBrowser jest Profile: Cookies, pamięć lokalna i konfiguracja proxy każdego profilu są zapisywane jako osobny zestaw danych środowiska — mechanikę izolacji opisaliśmy w pełnym wprowadzeniu do MakoBrowser, nie będziemy powtarzać. Do pytania „czy bezpieczny" naprawdę istotna jest inna rzecz: kto i kiedy dotknął środowiska — można to sprawdzić w systemie.
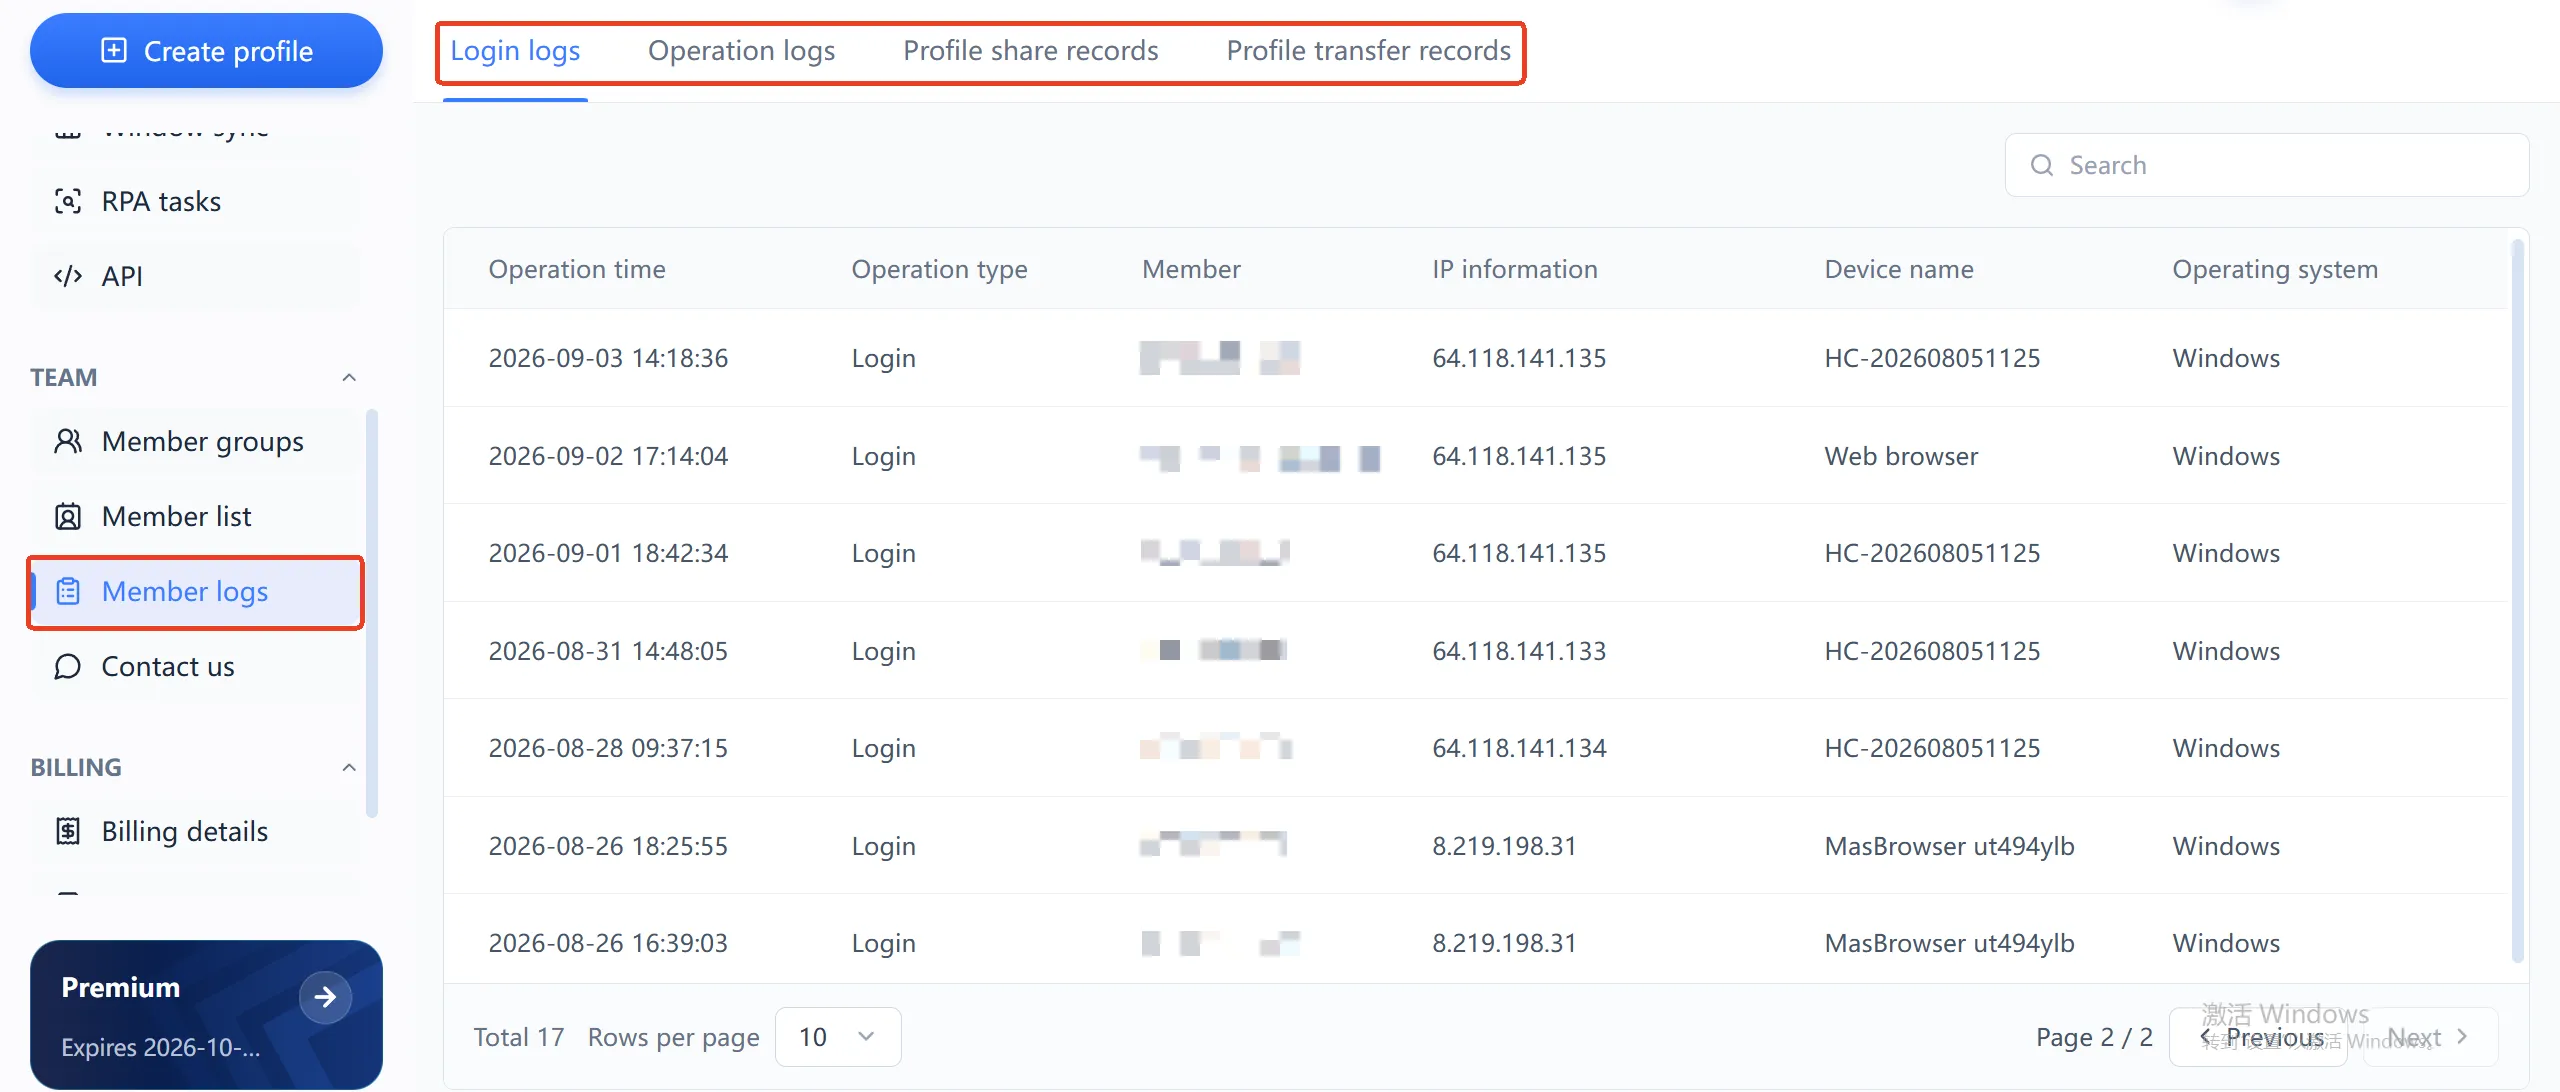
Strona logów środowisk dzieli się na cztery typy zapisów: logi logowań, logi operacji, logi udostępnień środowisk i logi transferów środowisk. Weźmy log logowań: każdy wpis co do sekundy notuje czas, członka, źródłowy adres IP, nazwę urządzenia i system operacyjny. Gdy z kontem dzieje się coś niepokojącego, od razu porównujesz: kto w tym momencie, z jakiego IP, na jakim urządzeniu się zalogował. Dla biznesu zarządzającego pieniędzmi i kontami „możliwość znalezienia winnego" jest sama w sobie częścią bezpieczeństwa.
Powiedzmy szczerze o granicy: oficjalna strona nie publikuje obecnie technicznych szczegółów szyfrowania transmisji i przechowywania. Jeśli Twoja działalność ma rygorystyczne wymagania compliance, potwierdź to bezpośrednio u dostawcy. Ale „weryfikowalne ślady działań" to funkcja, która rzeczywiście istnieje w interfejsie — i samo to odróżnia narzędzie od wielu, które tylko przerabiają fingerprinty i nigdy nie myślą o audycie.
Realna granica antyskojarzeń: narzędzie dba o środowisko, człowiek o nawyki
Antyskojarzenie to nie „gwarancja braka banów", lecz ograniczanie zbędnych sygnałów powiązań między kontami. Na poziomie środowiska MakoBrowser zapewnia: parametry fingerprintu pozostają długoterminowo stabilne i spójne, Cookies i pamięć nigdy nie przecinają się między profilami, a każdy profil wychodzi przez własne proxy. Dlaczego fingerprint ma znaczenie dla platform, dobrze opisano w dokumentacji Mozilli o śledzeniu przez fingerprint.
Tymczasem to, czego narzędzie nie kontroluje, jest częstszą przyczyną zbiorowych banów:
- dziesięć kont na jednej słabej proxy — wyjściowy IP zostaje oflagowany i wszyscy padają razem;
- dane rejestracyjne, adresy dostaw i metody płatności niemal identyczne;
- wszystkie konta w tym samym oknie czasu wykonują identyczne akcje, ślady zachowań jak kopiowane.
To problemy nawyków operacyjnych i żadne narzędzie ich nie naprawi. Precyzyjniej: izolacja środowisk łata „luki na poziomie sprzętu", a „luki na poziomie zachowań" musisz omijać sam. Kontrola ryzyka platform stale się zmienia i żadne narzędzie nie obieca wiecznej niezauważalności — przed realnym biznesem testuj na małą skalę, to najtańsza polisa.
Scenariusze zespołowe: role, grupy członków i transfery środowisk
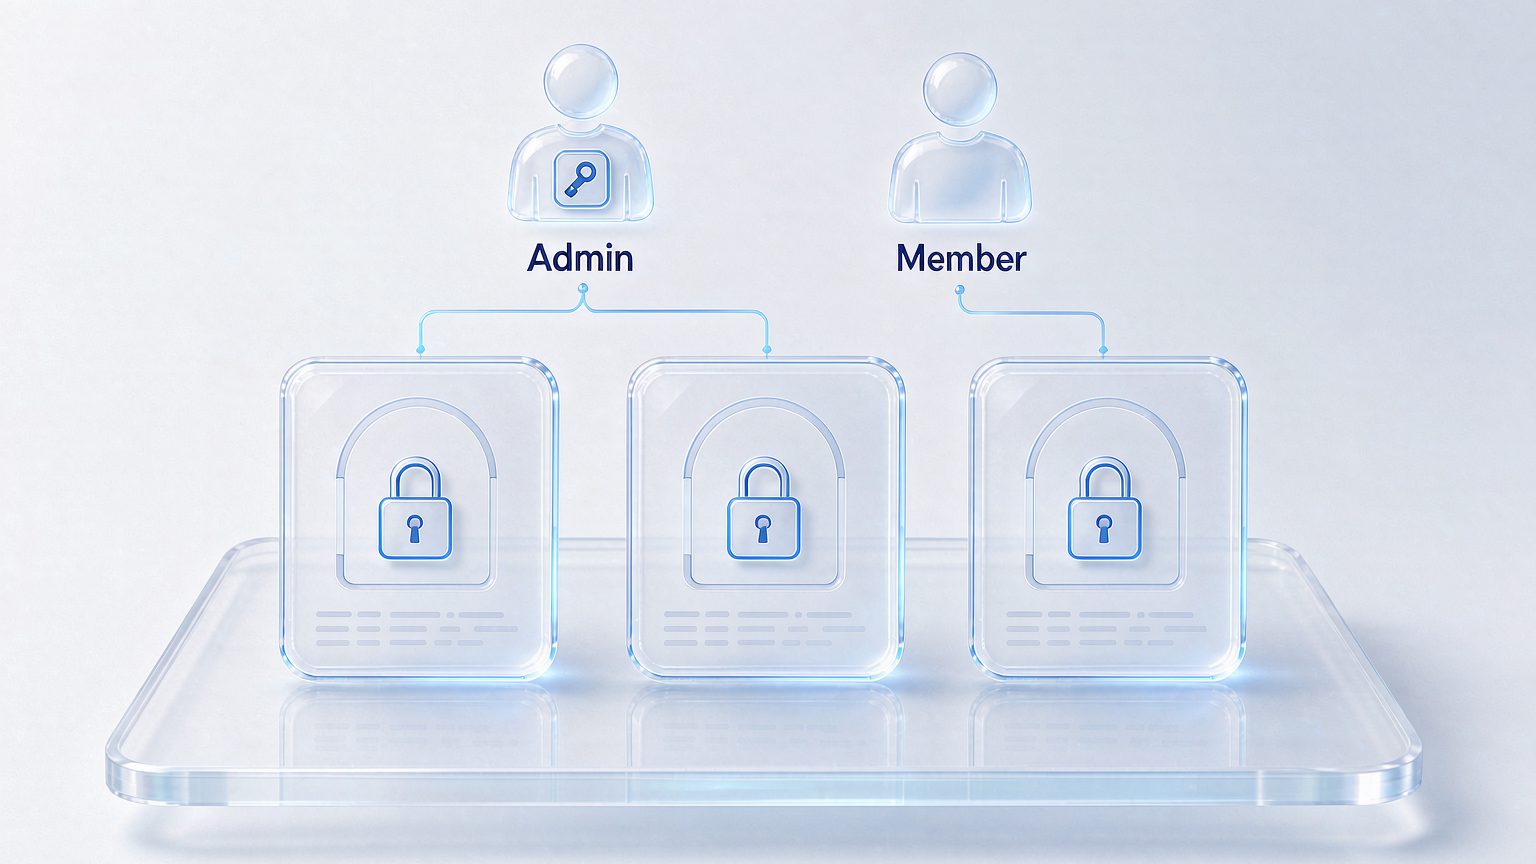
Samemu ryzyko jest techniczne; w zespole staje się zarządcze. Na tym poziomie MakoBrowser daje trzy mechanizmy: role administratora i członka o różnych uprawnieniach; grupy środowisk według linii biznesowych, gdzie członek dotyka tylko kont ze swojej grupy; oraz dedykowane zapisy transferów, gdy środowisko przechodzi między członkami.
Dwie praktyczne rady: zleceniobiorcom i pracownikom doraźnym otwieraj konta członków zamiast udostępniać hasło konta głównego — gdy wspólne hasło doprowadzi do incydentu, w logach nawet nie ustalisz, kto działał; a gdy ktoś odchodzi albo przekazuje obowiązki, korzystaj z transferu środowisk zamiast dalej współdzielić logowanie. Po przekazaniu w zapisach widać, czyj to jest środek i kiedy się przeniósł.
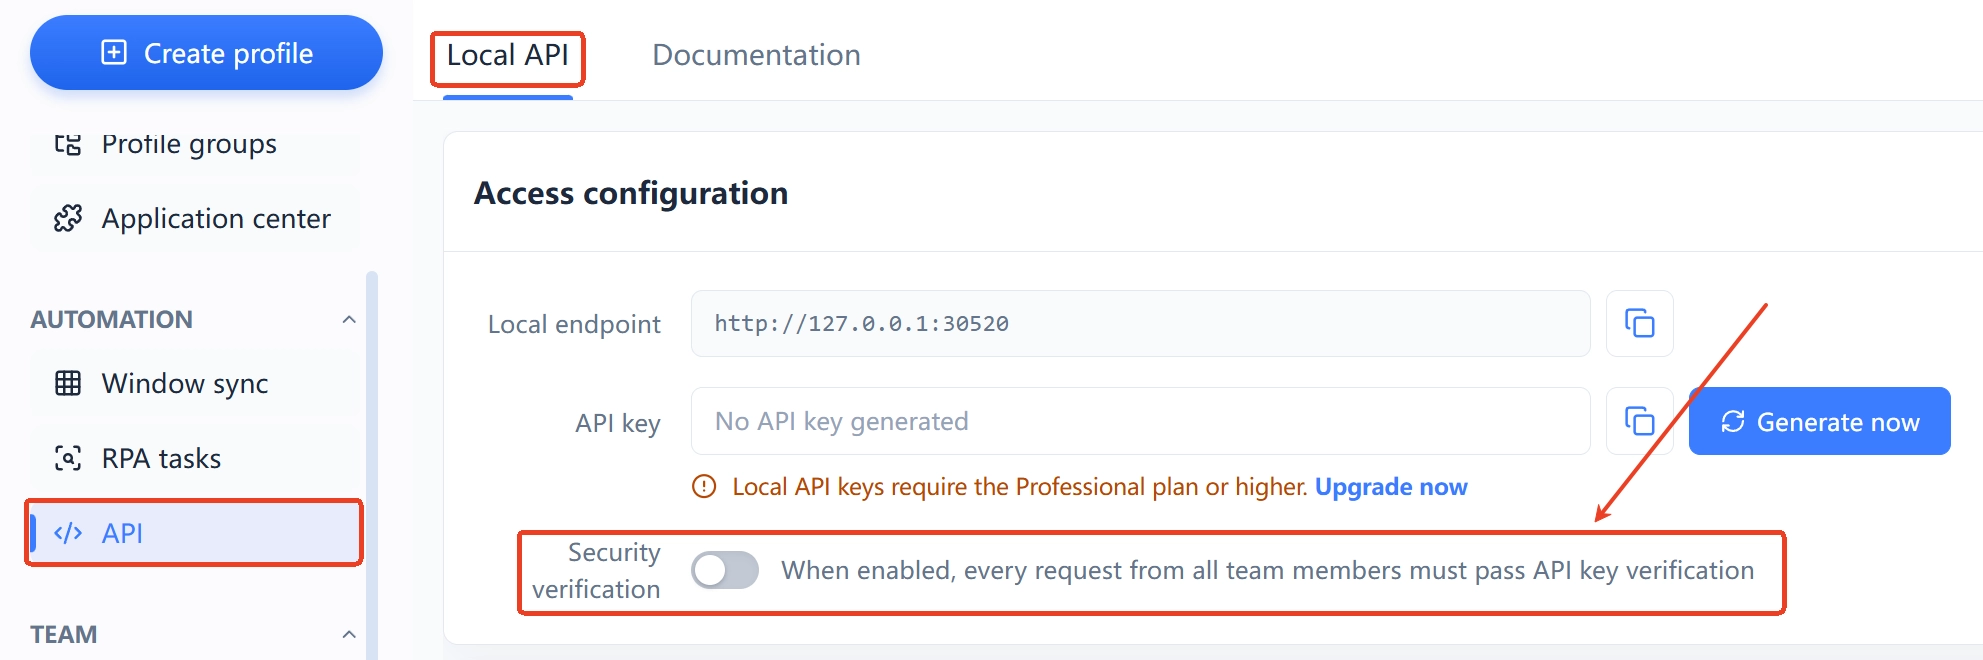
Punkt łatwy do przeoczenia: jeśli używasz Local API do automatyzacji, w interfejsie jest osobny przełącznik weryfikacji bezpieczeństwa — po włączeniu każde wywołanie wymaga weryfikacji API Key. Przy zadaniach RPA w partiach zaleca się go trzymać włączonym, inaczej lokalny port stoi otworem dla wszystkich programów na maszynie.
Pięć kontroli bezpieczeństwa do wykonania już dziś
Niezależnie od tego, czy korzystasz z MakoBrowser, te pięć rzeczy warto przerobić:
- Żadnego recyklingu proxy: jedno konto, jedna dedykowana proxy; dwa konta na tym samym IP wyjściowym to najtańszy i najczęstszy sygnał skojarzenia;
- Zróżnicuj dane rejestracyjne: e-maile, telefony, adresy dostaw i metody płatności przygotowane per konto, żadnej masowej rejestracji z jednego szablonu;
- Włącz weryfikację bezpieczeństwa Local API: jeśli automatyzujesz, wymagaj weryfikacji API Key; jeśli API nie jest używane, zamknij punkt wejścia;
- Regularnie przeglądaj logi środowisk: dwa minuty tygodniowo na log logowań — czy IP i urządzenia należą do osób Ci znanych? Anomalie widać od razu;
- Przekazania przez transfer środowisk: przy zmianie ludzi przenoś środowiska na nazwisko nowego odpowiedzialnego; nie zostawiaj konta byłego pracownika wiszącego na Twoich biznesowych środowiskach.
Narzędzie zabezpiecza warstwę środowiska; warstwę nawyków zabezpieczysz tylko sam. Gdy obie działają dobrze, odpowiedź na pytanie „czy bezpieczny" staje się pełna.
FAQ
Czy MakoBrowser przechowuje moje hasła?
Profile przechowuje dane środowiska przeglądarki: Cookies, pamięć lokalną, sesje i konfigurację proxy. To, czy hasła zostaną zapisane, zależy od Twoich nawyków w środowisku (czy pozwalasz przeglądarce je zapamiętywać). Dla wrażliwych kont włącz dwuetapową weryfikację samej platformy — dodatkowa linia obrony niezależna od przeglądarki.
Czy użycie MakoBrowser gwarantuje brak banów?
Żadne narzędzie nie może tego obiecać. MakoBrowser rozwiązuje sygnały powiązań na poziomie środowiska (izolacja fingerprintu, Cookies i proxy); ryzyko behawioralne kontrolują nawyki operacyjne, a polityki ryzyka platform ciągle się zmieniają. Przed realnym biznesem testuj na małą skalę.
Czy członkowie zespołu widzą środowiska innych?
Środowiska są zarządzane grupowo; administrator i członek mają różne uprawnienia, a członek operuje tylko środowiskami, do których jest uprawniony. Udostępnienia i transfery zostawiają zapisy do wglądu w panelu.
Czy bezpiecznie jest trzymać Local API stale włączonym?
Panel API ma przełącznik weryfikacji bezpieczeństwa; po włączeniu każde wywołanie wymaga weryfikacji API Key. Włączaj weryfikację tylko gdy automatyzujesz, przechowuj Key ostrożnie i zamykaj punkt wejścia w czasie bezczynności.
Najpierw zbuduj bezpieczeństwo warstwy środowiska
Jeśli dopiero zaczynasz operacje multi-account: włóż każde konto do własnego Profile, skonfiguruj każdemu dedykowaną proxy i przez kilka dni obserwuj logi środowisk, jak zespół faktycznie pracuje — to pewniejsze niż jakakolwiek obietnica „absolutnego bezpieczeństwa".


