MakoBrowser 安全吗?账号数据与隐私机制拆解
「MakoBrowser 安全吗」是这类工具被问得最多的问题,但直接回答安全或不安全都没有意义,因为它其实是三个不同的问题混在一起:你的账号数据存在哪、会不会泄露;多账号会不会被平台通过环境痕迹连到一起;团队和外包参与运营后,风险会不会被放大。把这三个问题拆开看,哪些是工具帮你兜底、哪些必须你自己做对,边界反而非常清楚。这篇就按这个顺序拆,最后给你一份马上能用的自查清单。
「安全吗」要拆成三个问题看
担心的东西不一样,答案也完全不同:
- 数据安全:Cookie、登录状态、代理配置这些敏感信息保存在哪,谁能看到,出问题能不能查到痕迹;
- 关联风险:平台会不会通过环境信号把你名下的账号判断成同一个人,导致连坐;
- 协作风险:团队成员、兼职外包手里有多少权限,人走了之后环境怎么办。
很多人把这三件事混在一起问"安不安全",结果工具该负的责任和用户该做的操作互相背锅。下面逐个说。
账号数据与日志:环境独立保存,操作全程留痕
先说数据。MakoBrowser 的基本单位是 Profile,每个 Profile 的 Cookie、本地存储和代理配置作为独立的环境数据分开保存——隔离的具体原理之前写过一篇 MakoBrowser 是什么的完整介绍,这里不再展开。对"安全吗"这个问题真正重要的是另一件事:谁在什么时候动过环境,系统里查得到。
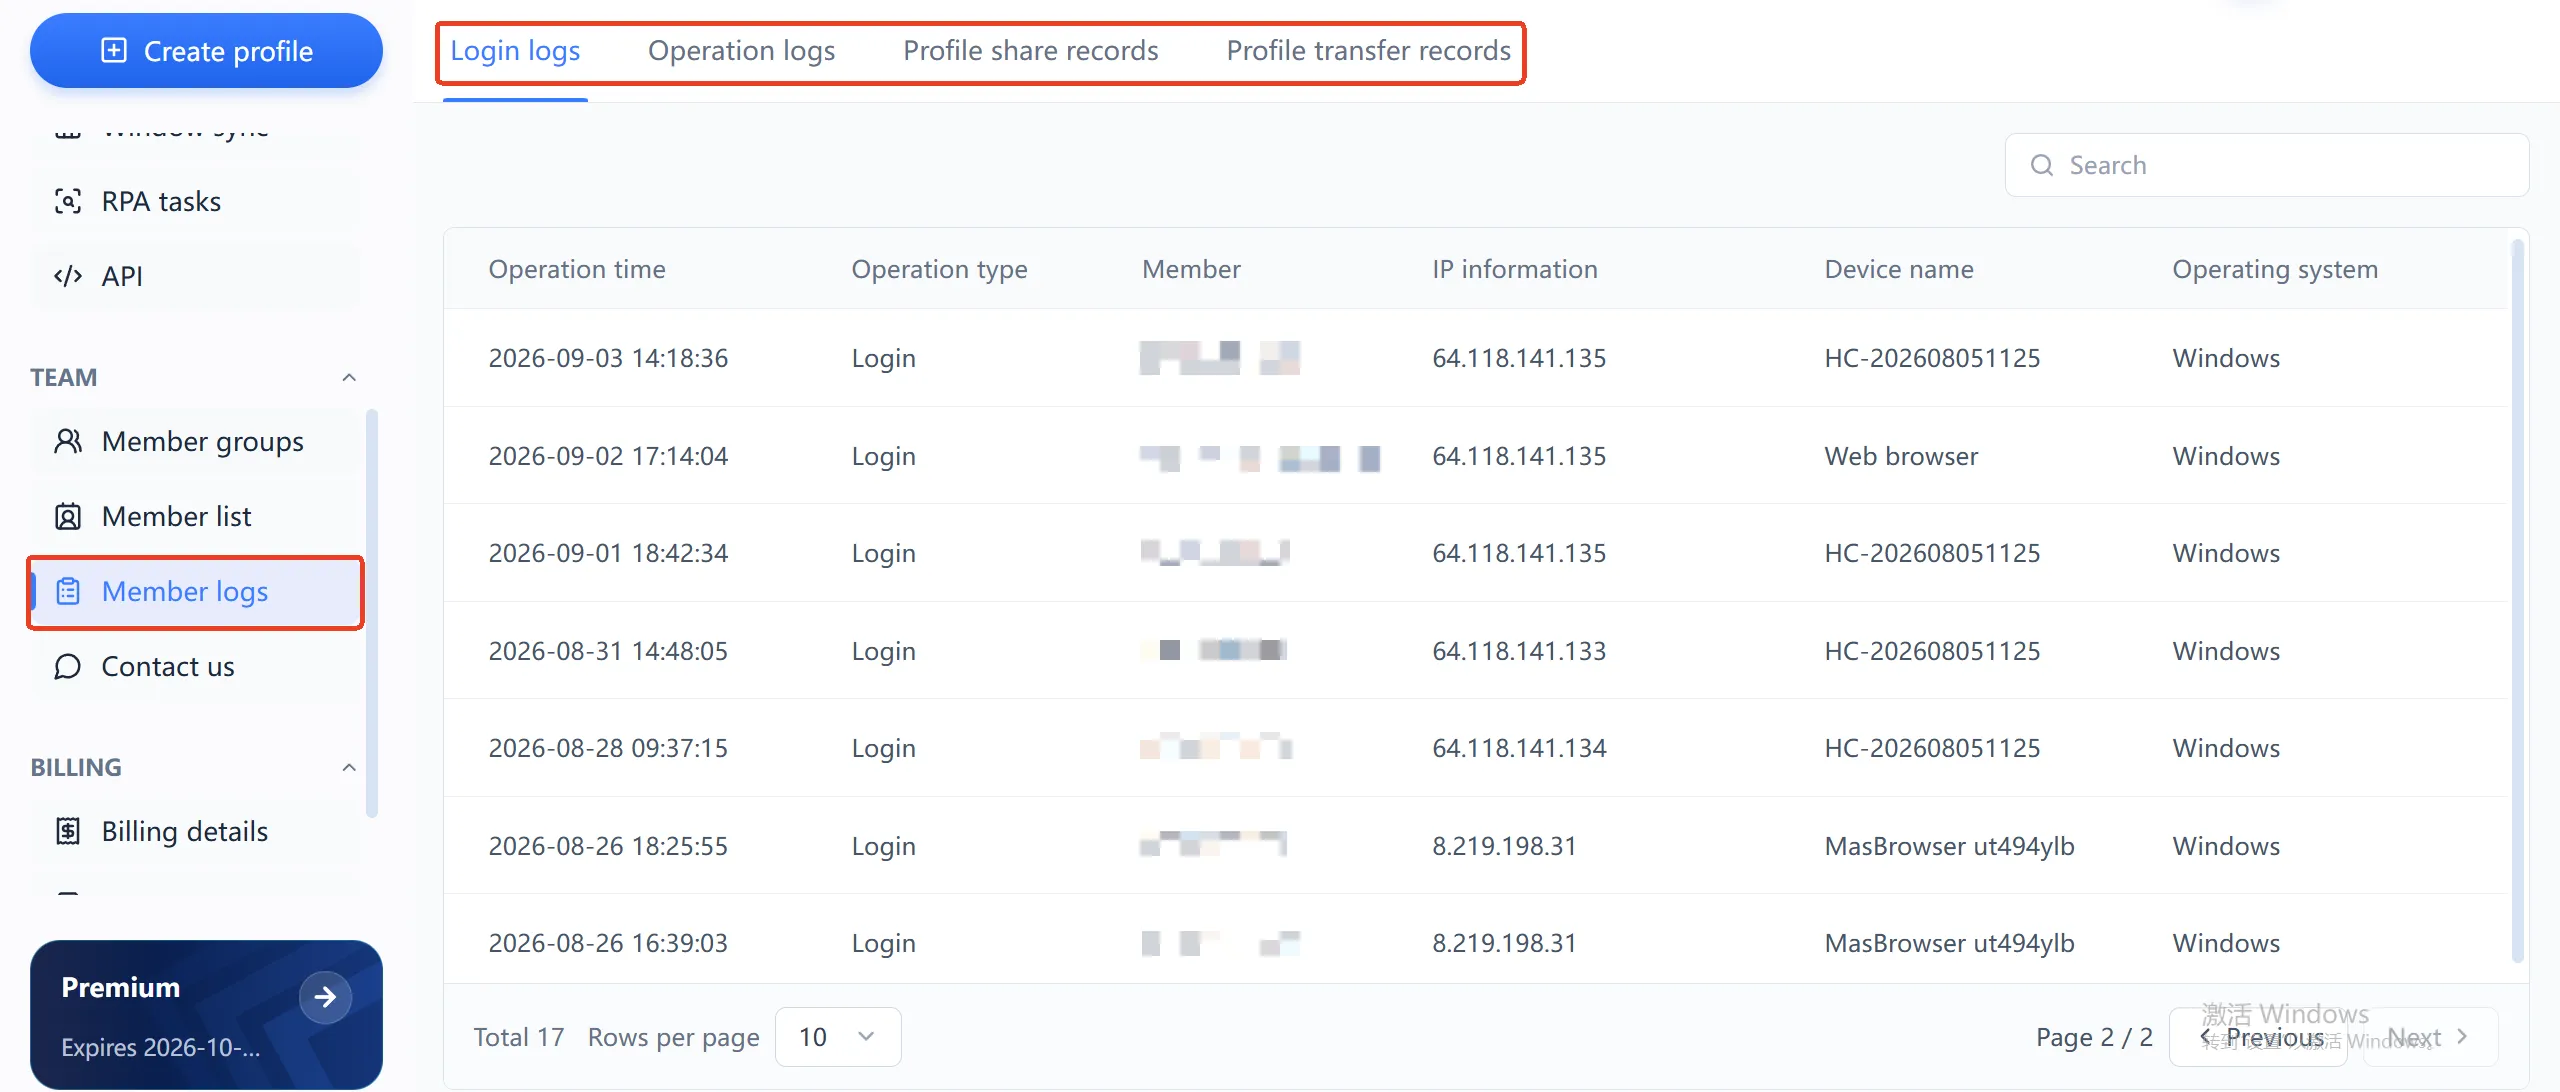
环境日志页分成四类记录:登录日志、操作日志、环境分享记录和环境转移记录。以登录日志为例,每一条都精确到秒地记下了操作时间、操作成员、来源 IP、设备名称和操作系统。这意味着账号一旦出现异常,你可以直接核对:这个时间点是谁、从哪个 IP、用什么设备登录的。对管钱管账号的生意来说,"出事能追责"本身就是安全能力的一部分。
有一点照实说:官网目前没有公开数据传输与存储加密层面的技术细节,如果你处理的业务对合规要求高,这类问题建议直接向官方确认。但"操作留痕可查"是界面上确定存在的功能,这一点和很多只管改指纹、不管审计的工具不一样。
防关联的真实边界:工具管环境,人管习惯
防关联不是"保证不封号",而是减少账号之间不必要的环境关联信号。MakoBrowser 在环境层面做到的是:每个 Profile 的指纹参数长期稳定一致、Cookie 和存储互不相通、代理各走各的网络。指纹为什么会成为平台的判断依据,可以参考Mozilla 关于指纹追踪的说明,这是浏览器厂商自己的公开文档。
但工具管不到的部分,恰恰是账号连坐更常见的原因:
- 十个账号复用同一条质量很差的代理,出口 IP 一旦被标记,所有账号跟着受牵连;
- 注册资料、收货信息、支付方式高度雷同;
- 所有账号同一时间段做一模一样的动作,行为轨迹像复制粘贴。
这些属于运营习惯问题,换任何工具都救不了。所以更准确的说法是:环境隔离帮你把"硬件层面的破绽"补上,剩下的"行为层面的破绽"得靠你自己别去踩。平台风控也一直在变,任何工具都没法承诺永远不被标记,正式跑业务前先小规模验证,是成本最低的做法。
团队场景:角色权限、成员分组与环境转移
一个人用的时候风险是技术问题,一群人用的时候风险就变成了管理问题。MakoBrowser 在这层给了三个机制:管理员和成员两类角色,权限不同;环境分组可以按业务线划分,成员只碰自己分组的账号;环境在不同成员之间转移时,会留下专门的转移记录。
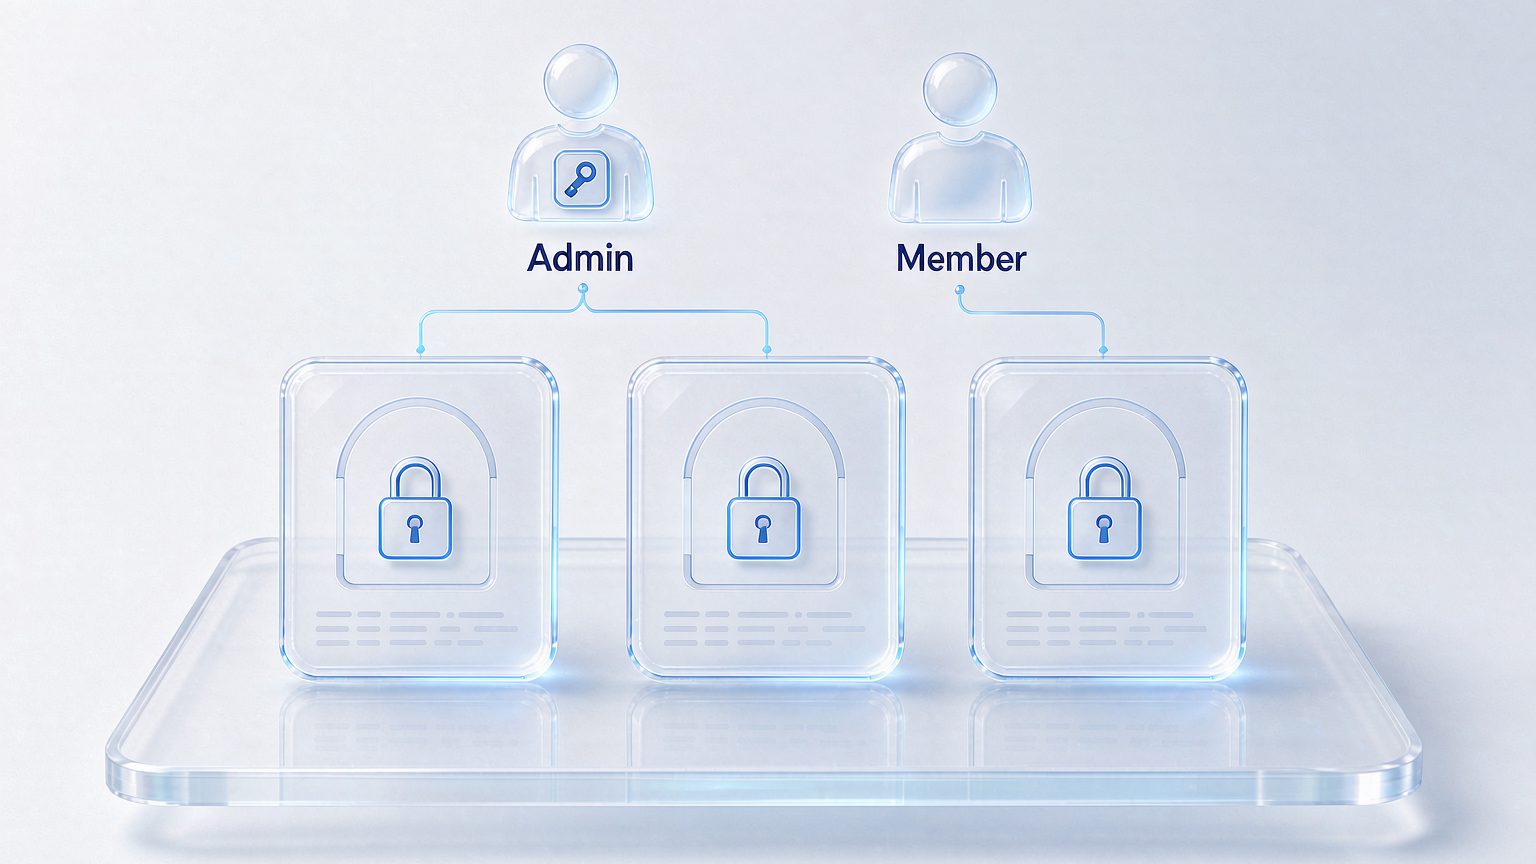
实操上有两条建议:给外包和兼职开成员账号,而不是把主账号密码共享出去——共享密码一旦出事,你在日志里甚至分不清是谁操作的;人员离职或业务交接时走环境转移功能,而不是继续共用登录状态,交接完成后环境在谁名下、什么时候转的,记录里都有。
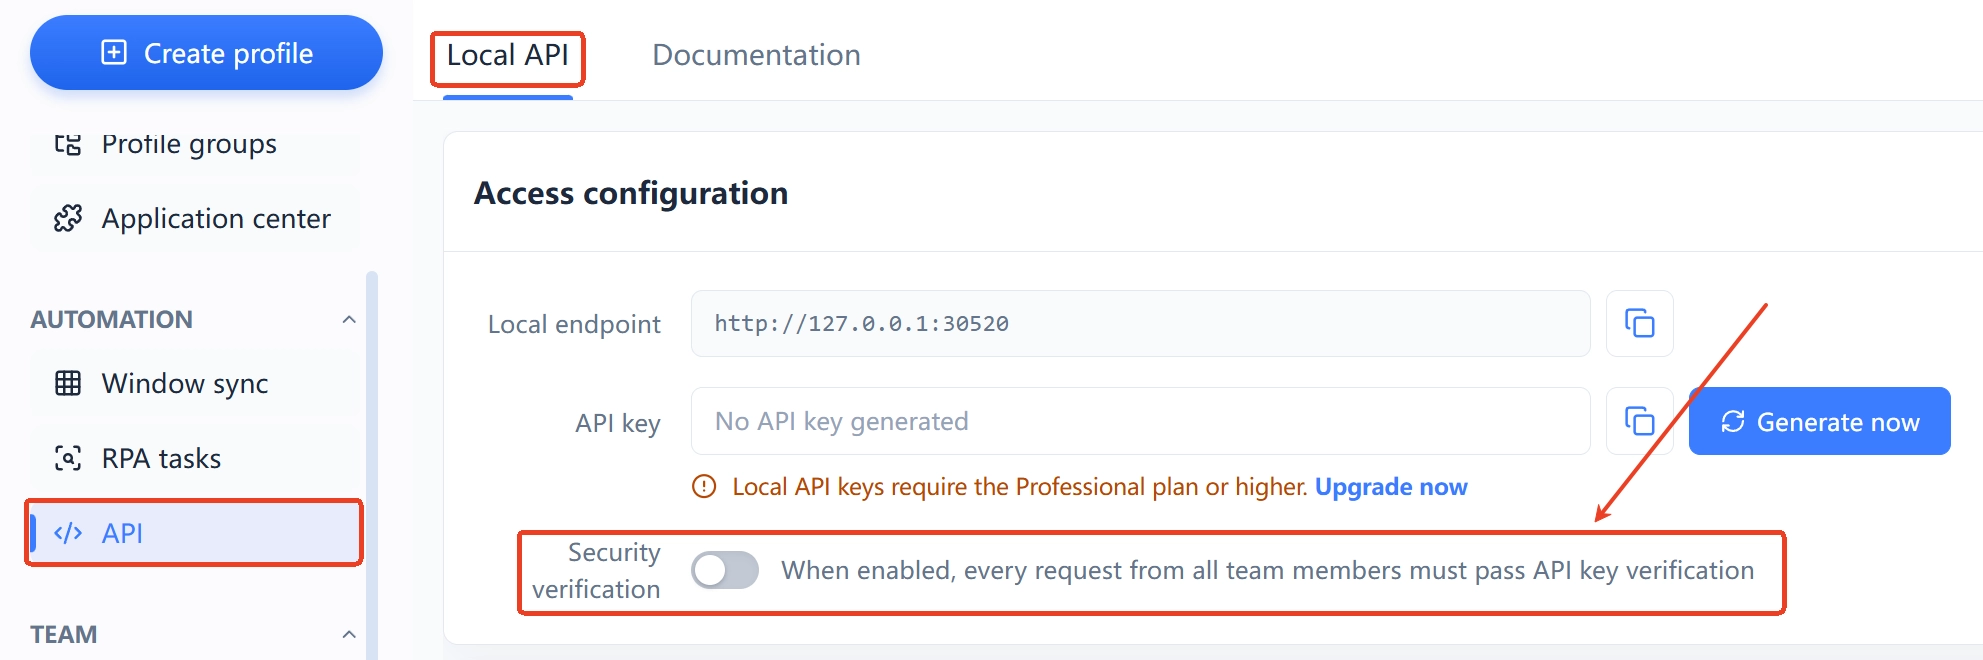
还有一个容易被忽略的点:如果你在用 Local API 做自动化,界面上有一个独立的安全校验开关,启用后每次调用都需要 API Key 验证。做 RPA 批量任务的用户建议保持开启,否则本机端口等于对所有本地程序敞开。
五件你现在就能做的安全自查
不管用不用 MakoBrowser,这五件事都值得对照做一遍:
- 代理不复用:一个账号一条独立代理,别让两个账号共享同一个出口 IP,这是最廉价也最常见的关联信号;
- 资料差异化:注册邮箱、手机号、收货信息、支付方式按账号分开准备,别用一套模板批量注册;
- 开启 Local API 安全校验:用自动化就开 API Key 验证,不用 API 时直接关闭入口;
- 定期翻环境日志:每周花两分钟看一遍登录日志,核对 IP 和设备是否都是你认识的人,异常登录当场就能发现;
- 交接走环境转移:人员变动时用转移功能把环境落到新负责人名下,别让离职员工的账号还挂在你的业务环境里。
工具能兜底的是环境这一层,习惯这一层只能自己兜。两层都做对,"安全吗"这个问题的答案才完整。
常见问题
MakoBrowser 会保存我的账号密码吗?
Profile 保存的是浏览器环境数据:Cookie、本地存储、会话和代理配置。账号密码是否留存取决于你在环境里的使用习惯(是否让浏览器记住密码)。敏感账户建议开启平台自带的两步验证,多一道独立于浏览器环境的防线。
用了 MakoBrowser 就一定不会被封号吗?
没有任何工具能做这个承诺。MakoBrowser 解决的是环境层面的关联信号(指纹、Cookie、代理隔离),行为层面的风险要靠运营习惯控制,而且各平台风控策略持续变化。建议正式业务前先小规模验证。
团队成员能看到彼此的环境吗?
环境按分组管理,管理员和成员角色权限不同,成员只操作被授权的环境。环境分享和转移都会留下记录,后台可以直接查。
Local API 一直开着安全吗?
API 面板提供安全校验开关,启用后每次调用需要 API Key 验证。建议只在需要自动化时开启校验并妥善保管 Key,闲置期间关闭入口。
把环境层的安全先建起来
如果你刚开始做多账号业务,先把每个账号装进独立 Profile,配好独立代理,打开环境日志观察几天团队的实际操作,这比任何"绝对安全"的承诺都实在。


