MakoBrowser सुरक्षित है? डेटा और प्राइवेसी मैकेनिज़्म विश्लेषण
"MakoBrowser सुरक्षित है" — इस तरह के टूल के लिए यही सबसे आम सवाल है, लेकिन खड़े खड़े "हाँ" या "ना" कहने से कुछ हल नहीं होता, क्योंकि असल में तीन अलग-अलग सवाल एक साथ गुँथे हुए हैं: आपका अकाउंट डेटा कहाँ स्टोर होता है और क्या वह लीक हो सकता है; क्या प्लेटफ़ॉर्म एनवायरनमेंट सिग्नल से आपके सभी अकाउंट को एक ही व्यक्ति से जोड़कर साथ में पेनल्टी दे सकता है; और जब टीम व फ्रीलांसर जुड़ते हैं तो रिस्क बढ़ जाता है या नहीं। तीनों को अलग करेंगे तो सीमा साफ दिखेगी — टूल कहाँ सहारा देता है और कहाँ आपको खुद सही करना है। यह लेख इसी क्रम में आगे बढ़ता है और अंत में तुरंत इस्तेमाल करने योग्य जाँच सूची देता है।
"सुरक्षित है या नहीं" को तीन सवालों में तोड़ें
आपको किस बात की चिंता है, उसके हिसाब से जवाब पूरी तरह बदल जाता है:
- डेटा सुरक्षा: Cookie, लॉगिन स्टेट और प्रॉक्सी सेटिंग जैसी संवेदनशील जानकारी कहाँ सेव होती है, कौन देख सकता है, किसी समस्या पर निशान ट्रेस हो पाते हैं या नहीं;
- एसोसिएशन रिस्क: क्या प्लेटफ़ॉर्म एनवायरनमेंट सिग्नल से तय कर सकता है कि आपके नाम के अकाउंट एक ही इंसान के हैं;
- कोलैबोरेशन रिस्क: टीम मेंबर्स और पार्ट-टाइम कर्मियों के पास कितनी परमिशन है, और उनके जाने के बाद एनवायरनमेंट का क्या होता है।
अक्सर लोग तीनों बातें मिलाकर "सुरक्षित है या नहीं" पूछ देते हैं, और टूल की ज़िम्मेदारी व ऑपरेटर की ज़िम्मेदारी आपस में उलझ जाती हैं। एक-एक करके देखें।
अकाउंट डेटा और लॉग: एनवायरनमेंट अलग सेव, हर गतिविधि दर्ज
पहले डेटा। MakoBrowser की बेसिक यूनिट है Profile: हर Profile की Cookie, लोकल स्टोरेज और प्रॉक्सी कॉन्फ़िगरेशन एक अलग एनवायरनमेंट डेटा की तरह सेव होती है — आइसोलेशन की मैकेनिक्स हमने MakoBrowser क्या है वाले पूरे लेख में समझाई है, यहाँ दोहराने की ज़रूरत नहीं। "सुरक्षित है" सवाल के लिए असल में मायने रखने वाली बात दूसरी है: किसने, कब, एनवायरनमेंट को छुआ — सिस्टम में यह देखा जा सकता है।
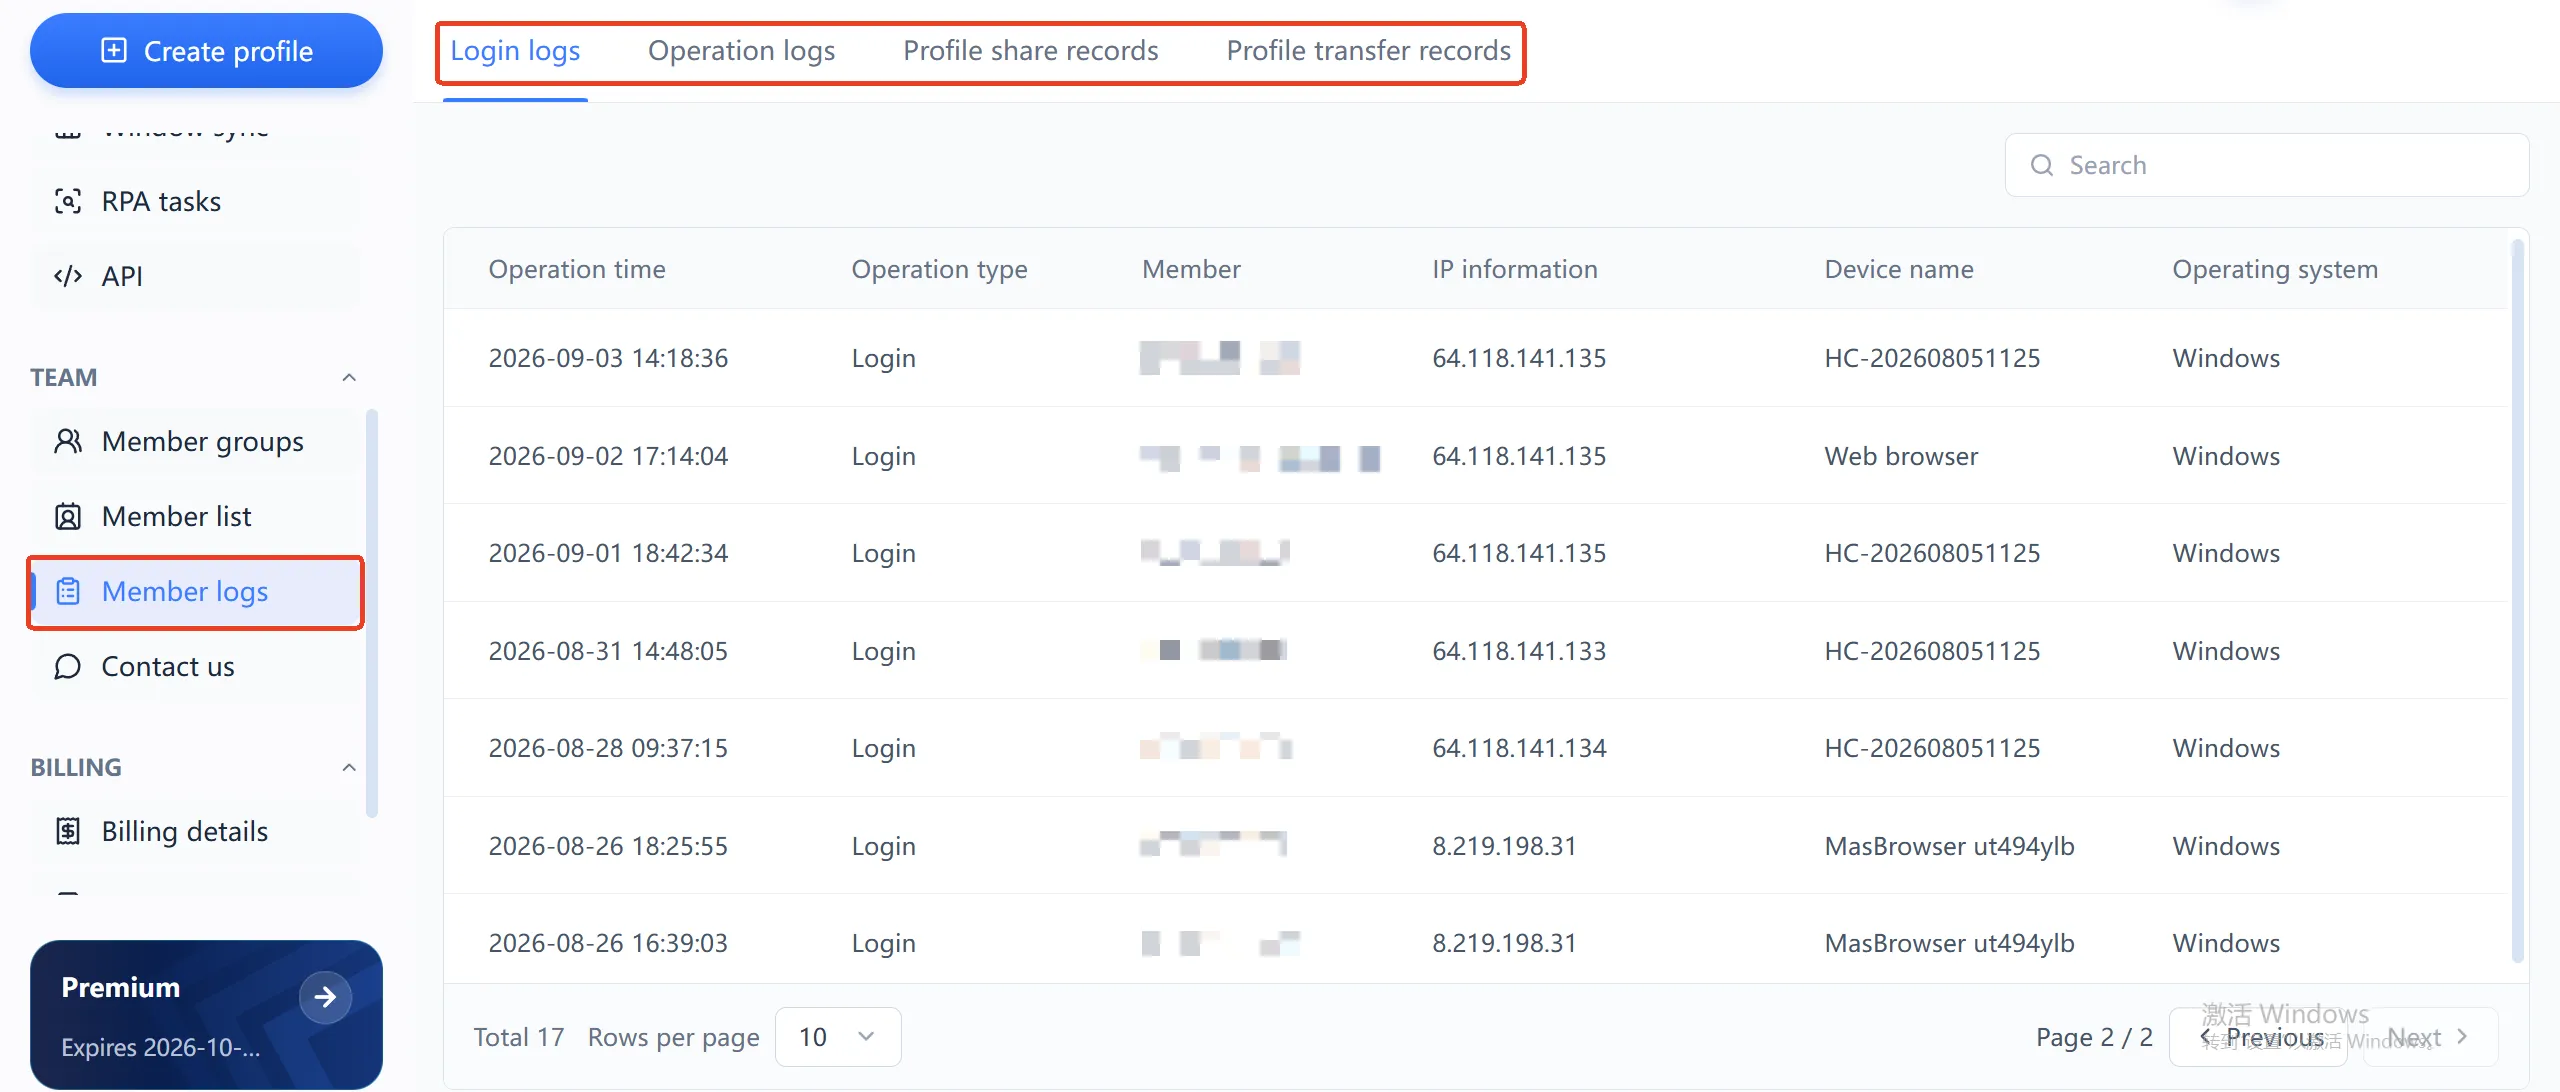
एनवायरनमेंट लॉग पेज चार तरह के रिकॉर्ड में बँटा है: लॉगिन लॉग, ऑपरेशन लॉग, एनवायरनमेंट शेयरिंग रिकॉर्ड और एनवायरनमेंट ट्रांसफ़र रिकॉर्ड। लॉगिन लॉग उदाहरण लें: हर एंट्री सेकंड-दर-सेकंड दर्ज करती है — समय, मेंबर, सोर्स IP, डिवाइस नाम और ऑपरेटिंग सिस्टम। मतलब अकाउंट में कोई असामान्य गतिविधि होने पर आप सीधे तुलना कर सकते हैं: उस समय किसने, किस IP से, किस डिवाइस पर लॉगिन किया। पैसे और अकाउंट दोनों मैनेज करने वाले बिज़नेस के लिए "किसी घटना पर जवाबदेही तय कर पाना" खुद सुरक्षा का हिस्सा है।
एक बात साफ-साफ कह दें: ऑफिशियल वेबसाइट फिलहाल डेटा ट्रांसमिशन और स्टोरेज एन्क्रिप्शन के तकनीकी विवरण पब्लिक नहीं करती। अगर आपके कारोबार की कंप्लायंस ज़रूरतें सख्त हैं, तो यह सवाल सीधे वेंडर से पूछें। लेकिन "गतिविधियों के ऑडिट हो सकने योग्य निशान" इंटरफ़ेस पर तय रूप से मौजूद फीचर है — और बस यही बात उन टूल्स से अलग पहचान देती है जो सिर्फ फिंगरप्रिंट बदलते हैं और ऑडिट पर ध्यान ही नहीं देते।
एंटी-एसोसिएशन की असली सीमा: टूल एनवायरनमेंट संभालता है, आदतें आप
एंटी-एसोसिएशन का मतलब "बैन से गारंटी" नहीं है, बल्कि अकाउंटों के बीच गैर-ज़रूरी एनवायरनमेंट एसोसिएशन सिग्नल घटाना है। एनवायरनमेंट लेवल पर MakoBrowser यह करता है: हर Profile के फिंगरप्रिंट पैरामीटर लंबे समय तक स्थिर और consistent रहते हैं, Cookie और स्टोरेज आपस में नहीं जुड़ते, हर प्रोफ़ाइल अपने प्रॉक्सी नेटवर्क से गुज़रती है। फिंगरप्रिंट प्लेटफ़ॉर्म के फ़ैसले का आधार क्यों बनता है, इसके लिए Mozilla की फिंगरप्रिंट ट्रैकिंग गाइड देखें — यह ब्राउज़र बनाने वाली कंपनी का अपना सार्वजनिक दस्तावेज़ है।
लेकिन टूल के नियंत्रण से बाहर वाला हिस्सा ही अकाउंट ग्रुप बैन का ज़्यादा आम कारण है:
- दस अकाउंट एक ही घटिया प्रॉक्सी पर चल रहे हैं, आउटपुट IP फ्लैग हुआ तो सब एक साथ फँसते हैं;
- रजिस्ट्रेशन डिटेल, डिलीवरी एड्रेस और पेमेंट मेथड लगभग एक जैसे;
- सभी अकाउंट एक ही समय में एकदम से वही काम करते हैं, व्यवहार का पैटर्न copy-paste जैसा।
ये ऑपरेशन की आदतों की समस्याएँ हैं — कोई भी टूल इन्हें नहीं बचा सकता। सटीक कहें तो: एनवायरनमेंट आइसोलेशन "हार्डवेयर लेवल की कमियाँ" पूरी करता है, बची हुई "व्यवहार लेवल की कमियाँ" आपको खुद बचनी हैं। प्लेटफ़ॉर्म का रिस्क कंट्रोल लगातार बदलता रहता है, कोई टूल हमेशा के लिए अनदेखा रहने का वादा नहीं कर सकता। असली काम शुरू करने से पहले छोटे स्केल पर टेस्ट करना सबसे सस्ती रणनीति है।
टीम का सीन: रोल परमिशन, मेंबर ग्रुप्स और एनवायरनमेंट ट्रांसफ़र
अकेले इस्तेमाल में रिस्क तकनीकी मुद्दा है, टीम के साथ इस्तेमाल में वह मैनेजमेंट मुद्दा बन जाता है। इस लेयर पर MakoBrowser तीन मैकेनिज़्म देता है: एडमिन और मेंबर — दो तरह के रोल, अलग परमिशन के साथ; बिज़नेस लाइन के हिसाब से बँटे एनवायरनमेंट ग्रुप्स, मेंबर सिर्फ अपने ग्रुप के अकाउंट छू सकता है; और जब एनवायरनमेंट एक मेंबर से दूसरे को जाता है तो ट्रांसफ़र का अलग रिकॉर्ड रहता है।
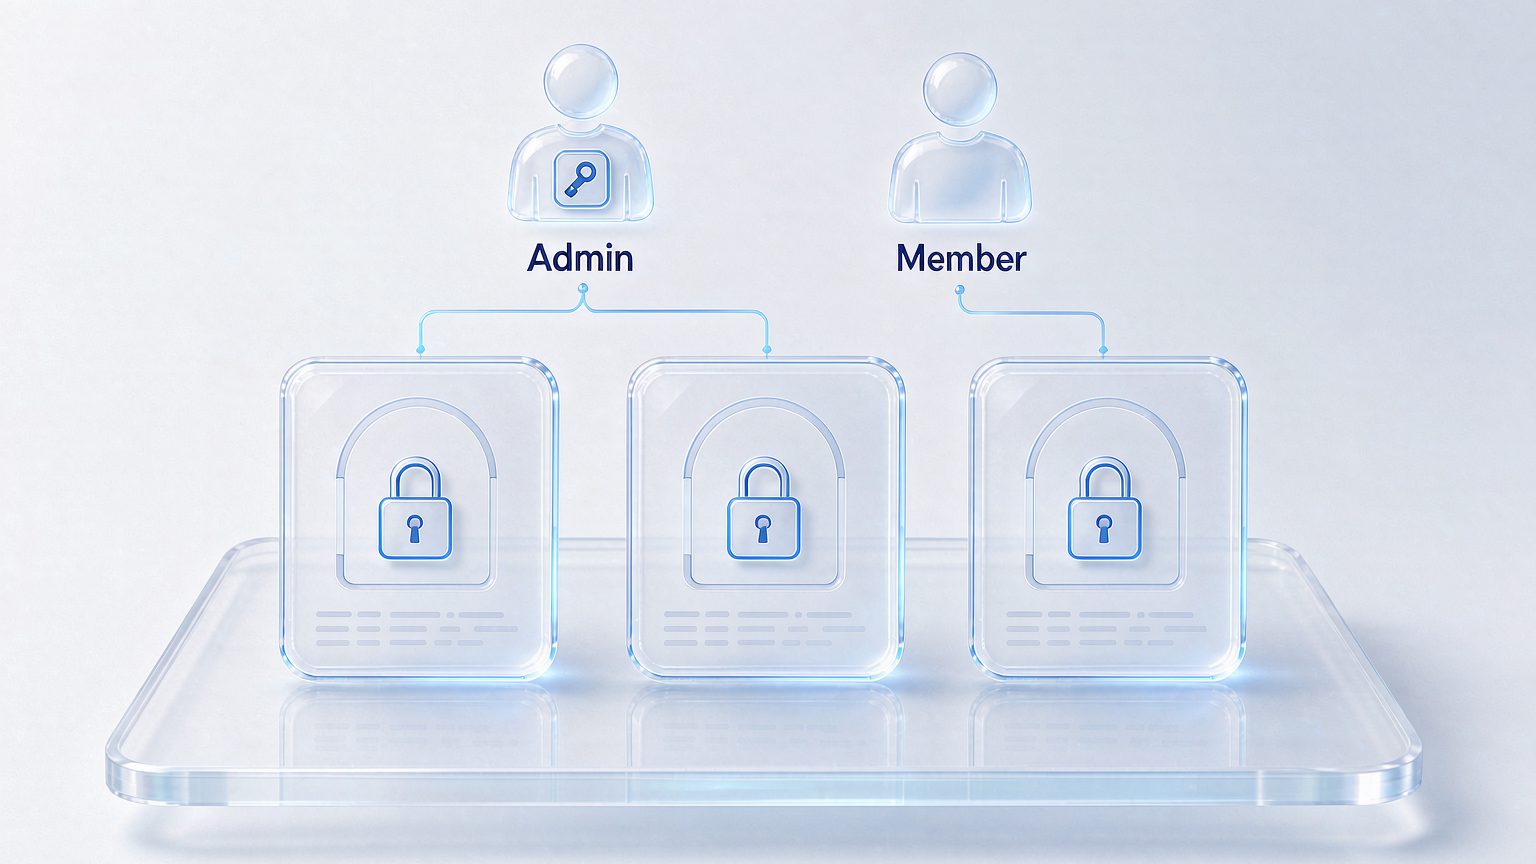
दो व्यावहारिक सुझाव: फ्रीलांसर और पार्ट-टाइम के लिए मेंबर अकाउंट बनाएँ, मेन अकाउंट का पासवर्ड शेयर न करें — शेयर किए पासवर्ड से हादसा हो जाए तो लॉग में यह तक पता नहीं चलेगा कि किसने काम किया; और जब कोई कर्मचारी जाए या काम का हैंडओवर हो, तो शेयर्ड लॉगिन चलाने की बजाय एनवायरनमेंट ट्रांसफ़र फीचर इस्तेमाल करें — हैंडओवर के बाद एनवायरनमेंट किसके नाम पर है, कब गया, रिकॉर्ड में सब है।
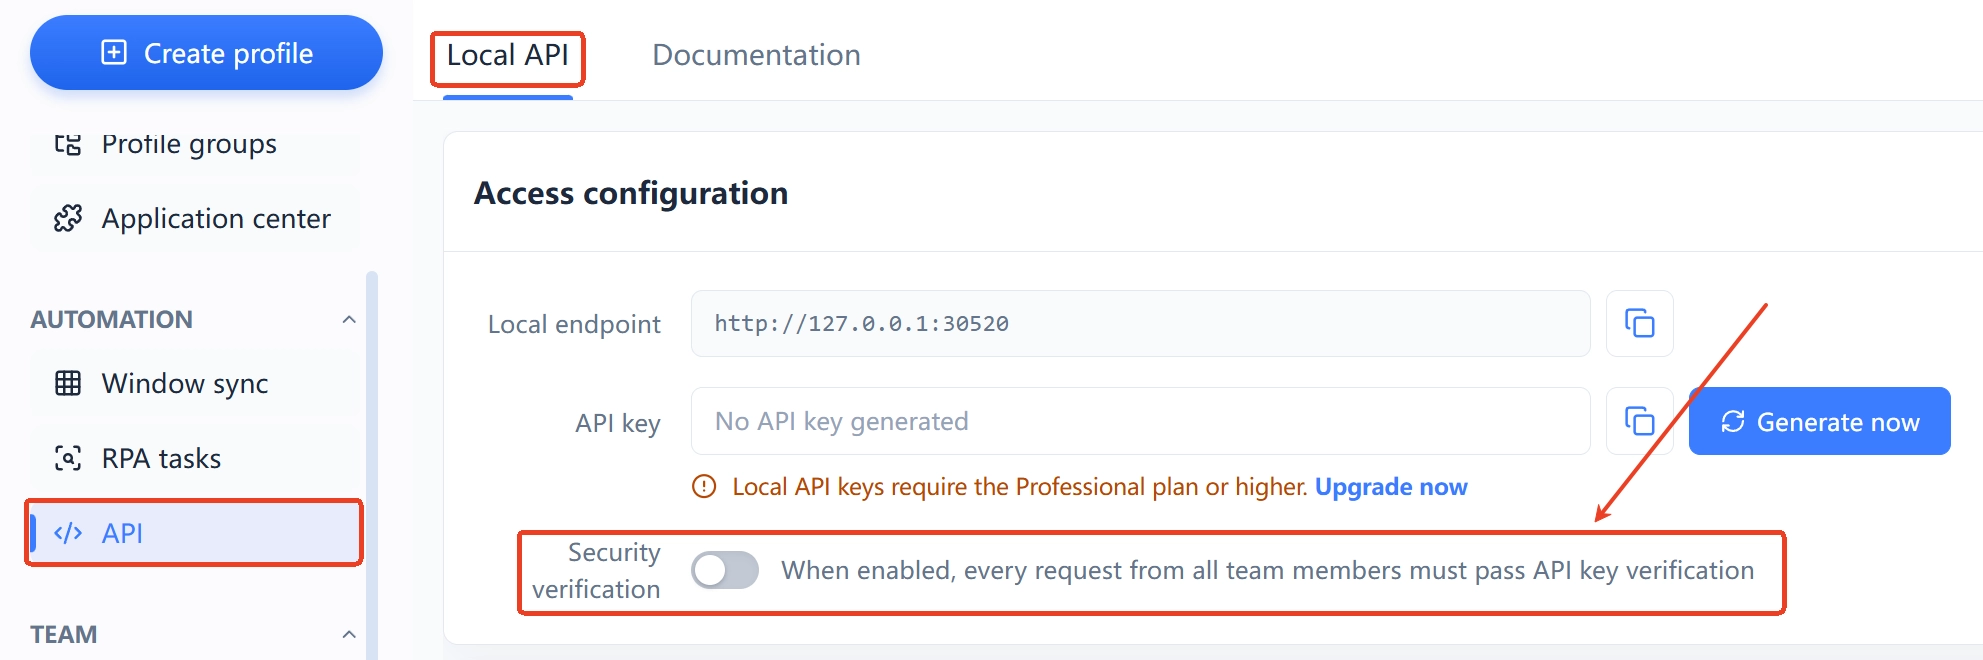
एक आसानी से छूट जाने वाली बात: अगर आप ऑटोमेशन के लिए Local API इस्तेमाल करते हैं, तो इंटरफ़ेस में सेक्योरिटी वेरिफिकेशन का अलग स्विच है — चालू करने पर हर कॉल में API Key वेरिफिकेशन ज़रूरी हो जाती है। RPA से बैच टास्क चलाने वालों को इसे चालू रखना चाहिए, वरना लोकल पोर्ट मशीन के हर प्रोग्राम के लिए खुला रह जाता है।
पाँच सुरक्षा जाँचें जो आप अभी कर सकते हैं
MakoBrowser इस्तेमाल करें या न करें, ये पाँच काम एक बार करके देखने लायक हैं:
- प्रॉक्सी दोबारा इस्तेमाल न करें: एक अकाउंट, एक अलग प्रॉक्सी; दो अकाउंट्स को एक ही आउटपुट IP देना सबसे सस्ता और सबसे आम एसोसिएशन सिग्नल है;
- रजिस्ट्रेशन डिटेल अलग रखें: ईमेल, फ़ोन, डिलीवरी एड्रेस, पेमेंट मेथड हर अकाउंट के लिए अलग तैयार करें, एक ही टेम्पलेट से बल्क रजिस्ट्रेशन न करें;
- Local API सेक्योरिटी वेरिफिकेशन चालू करें: ऑटोमेशन करते हैं तो API Key वेरिफिकेशन ऑन करें, API नहीं चाहिए तो एंट्री पॉइंट बंद कर दें;
- एनवायरनमेंट लॉग नियमित देखें: हफ्ते में दो मिनट लॉगिन लॉग देखें — IP और डिवाइस सब अपने जाने-पहचाने लोगों के हैं या नहीं; असामान्य लॉगिन तुरंत पकड़ में आता है;
- हैंडओवर एनवायरनमेंट ट्रांसफ़र से करें: स्टाफ बदलते समय ट्रांसफ़र से एनवायरनमेंट नए ज़िम्मेदार के नाम पर ले जाएँ, पुराने कर्मचारी का अकाउंट आपके बिज़नेस एनवायरनमेंट पर लटका न रहे।
टूल एनवायरनमेंट वाली लेयर संभाल लेता है, आदतों वाली लेयर सिर्फ आप संभाल सकते हैं। दोनों लेयर सही होने पर "सुरक्षित है" सवाल का जवाब पूरा होता है।
अक्सर पूछे जाने वाले सवाल
क्या MakoBrowser मेरे अकाउंट पासवर्ड सेव करता है?
Profile ब्राउ़ज़र एनवायरनमेंट डेटा सेव करता है: Cookie, लोकल स्टोरेज, सेशन और प्रॉक्सी कॉन्फ़िगरेशन। पासवर्ड सेव होंगे या नहीं यह एनवायरनमेंट के अंदर आपकी आदत पर निर्भर है (ब्राउ़ज़र से पासवर्ड याद रखवाते हैं या नहीं)। संवेदनशील अकाउंट्स पर प्लेटफ़ॉर्म का अपना टू-स्टेप वेरिफिकेशन चालू करें — ब्राउ़ज़र एनवायरनमेंट से अलग एक अतिरिक्त कवच।
MakoBrowser इस्तेमाल करने से कभी बैन नहीं आएगा?
ऐसा वादा कोई टूल नहीं कर सकता। MakoBrowser एनवायरनमेंट लेवल के एसोसिएशन सिग्नल (फिंगरप्रिंट, Cookie, प्रॉक्सी आइसोलेशन) का समाधान करता है; व्यवहार लेवल का रिस्क ऑपरेशन आदतों से कंट्रोल होता है, और प्लेटफ़ॉर्म के रिस्क पॉलिसी लगातार बदलते हैं। असली काम से पहले छोटे स्केल पर टेस्ट करें।
क्या टीम मेंबर्स एक-दूसरे के एनवायरनमेंट देख सकते हैं?
एनवायरनमेंट ग्रुप के हिसाब से मैनेज होते हैं; एडमिन और मेंबर की परमिशन अलग है, मेंबर सिर्फ अधिकृत एनवायरनमेंट चलाता है। शेयरिंग और ट्रांसफ़र पर रिकॉर्ड रहता है, डैशबोर्ड से सीधे देख सकते हैं।
Local API हमेशा चालू रखना सुरक्षित है?
API पैनल में सेक्योरिटी वेरिफिकेशन का स्विच है; चालू होने पर हर कॉल में API Key वेरिफिकेशन चाहिए। वेरिफिकेशन सिर्फ ऑटोमेशन के समय चालू रखें, Key संभालकर रखें, खाली समय में एंट्री पॉइंट बंद रखें।
पहले एनवायरनमेंट लेयर की सुरक्षा खड़ी करें
अगर आप मल्टी-अकाउंट काम शुरू कर रहे हैं: पहले हर अकाउंट को अपने अलग Profile में रखें, हर एक को अलग प्रॉक्सी दें, और कुछ दिन एनवायरनमेंट लॉग खोलकर देखें कि टीम असल में कैसे काम करती है — यह किसी भी "100% सुरक्षा" के वादे से ज़्यादा सच्चा उपाय है।


