MakoBrowser este sigur? Datele conturilor și mecanismele de confidențialitate
„MakoBrowser este sigur" este cea mai frecventă întrebare despre acest tip de instrument, dar un răspuns sec de „da" sau „nu" nu explică nimic, pentru că de fapt sunt trei întrebări diferite împletite: unde sunt stocate datele conturilor tale și pot ele să se scurgă; poate platforma să-ți lege conturile între ele pe baza urmelor de mediu; iar când intră în ecuație echipa și colaboratorii externi, riscul crește? Separă cele trei întrebări și granița devine foarte clară: ce acoperă instrumentul și ce trebuie să faci corect tu însuți. Articolul merge în această ordine și se încheie cu o listă de verificare pe care o poți folosi imediat.
„Este sigur" înseamnă trei întrebări, nu una
În funcție de ce te teme, răspunsul se schimbă complet:
- Securitatea datelor: unde sunt păstrate informațiile sensibile precum Cookies, stările de autentificare și configurațiile de proxy, cine le poate vedea și dacă la probleme rămân urme verificabile;
- Riscul de asociere: poate platforma să concludă, pe baza semnalelor de mediu, că iveala conturile pe numele tău aparțin aceleiași persoane;
- Riscul colaborării: ce drepturi au membrii echipei și personalul cu jumătate de normă și ce se întâmplă cu mediile după plecarea lor.
Mulți amestecă cele trei într-o singură întrebare „este sigur", și atunci responsabilitatea instrumentului se încurcă cu responsabilitatea operatorului. Să le luăm pe rând.
Datele conturilor și logurile: medii salvate separat, fiecare acțiune înregistrată
Mai întâi datele. Unitatea de bază MakoBrowser este Profile: Cookies, stocarea locală și configurația proxy ale fiecărui profil sunt salvate ca un set separat de date de mediu — mecanica izolării am acoperit-o în o prezentare completă a MakoBrowser, nu o repetăm. Pentru întrebarea „este sigur", cu adevărat important este altceva: cine a atins un mediu și când se poate verifica în sistem.
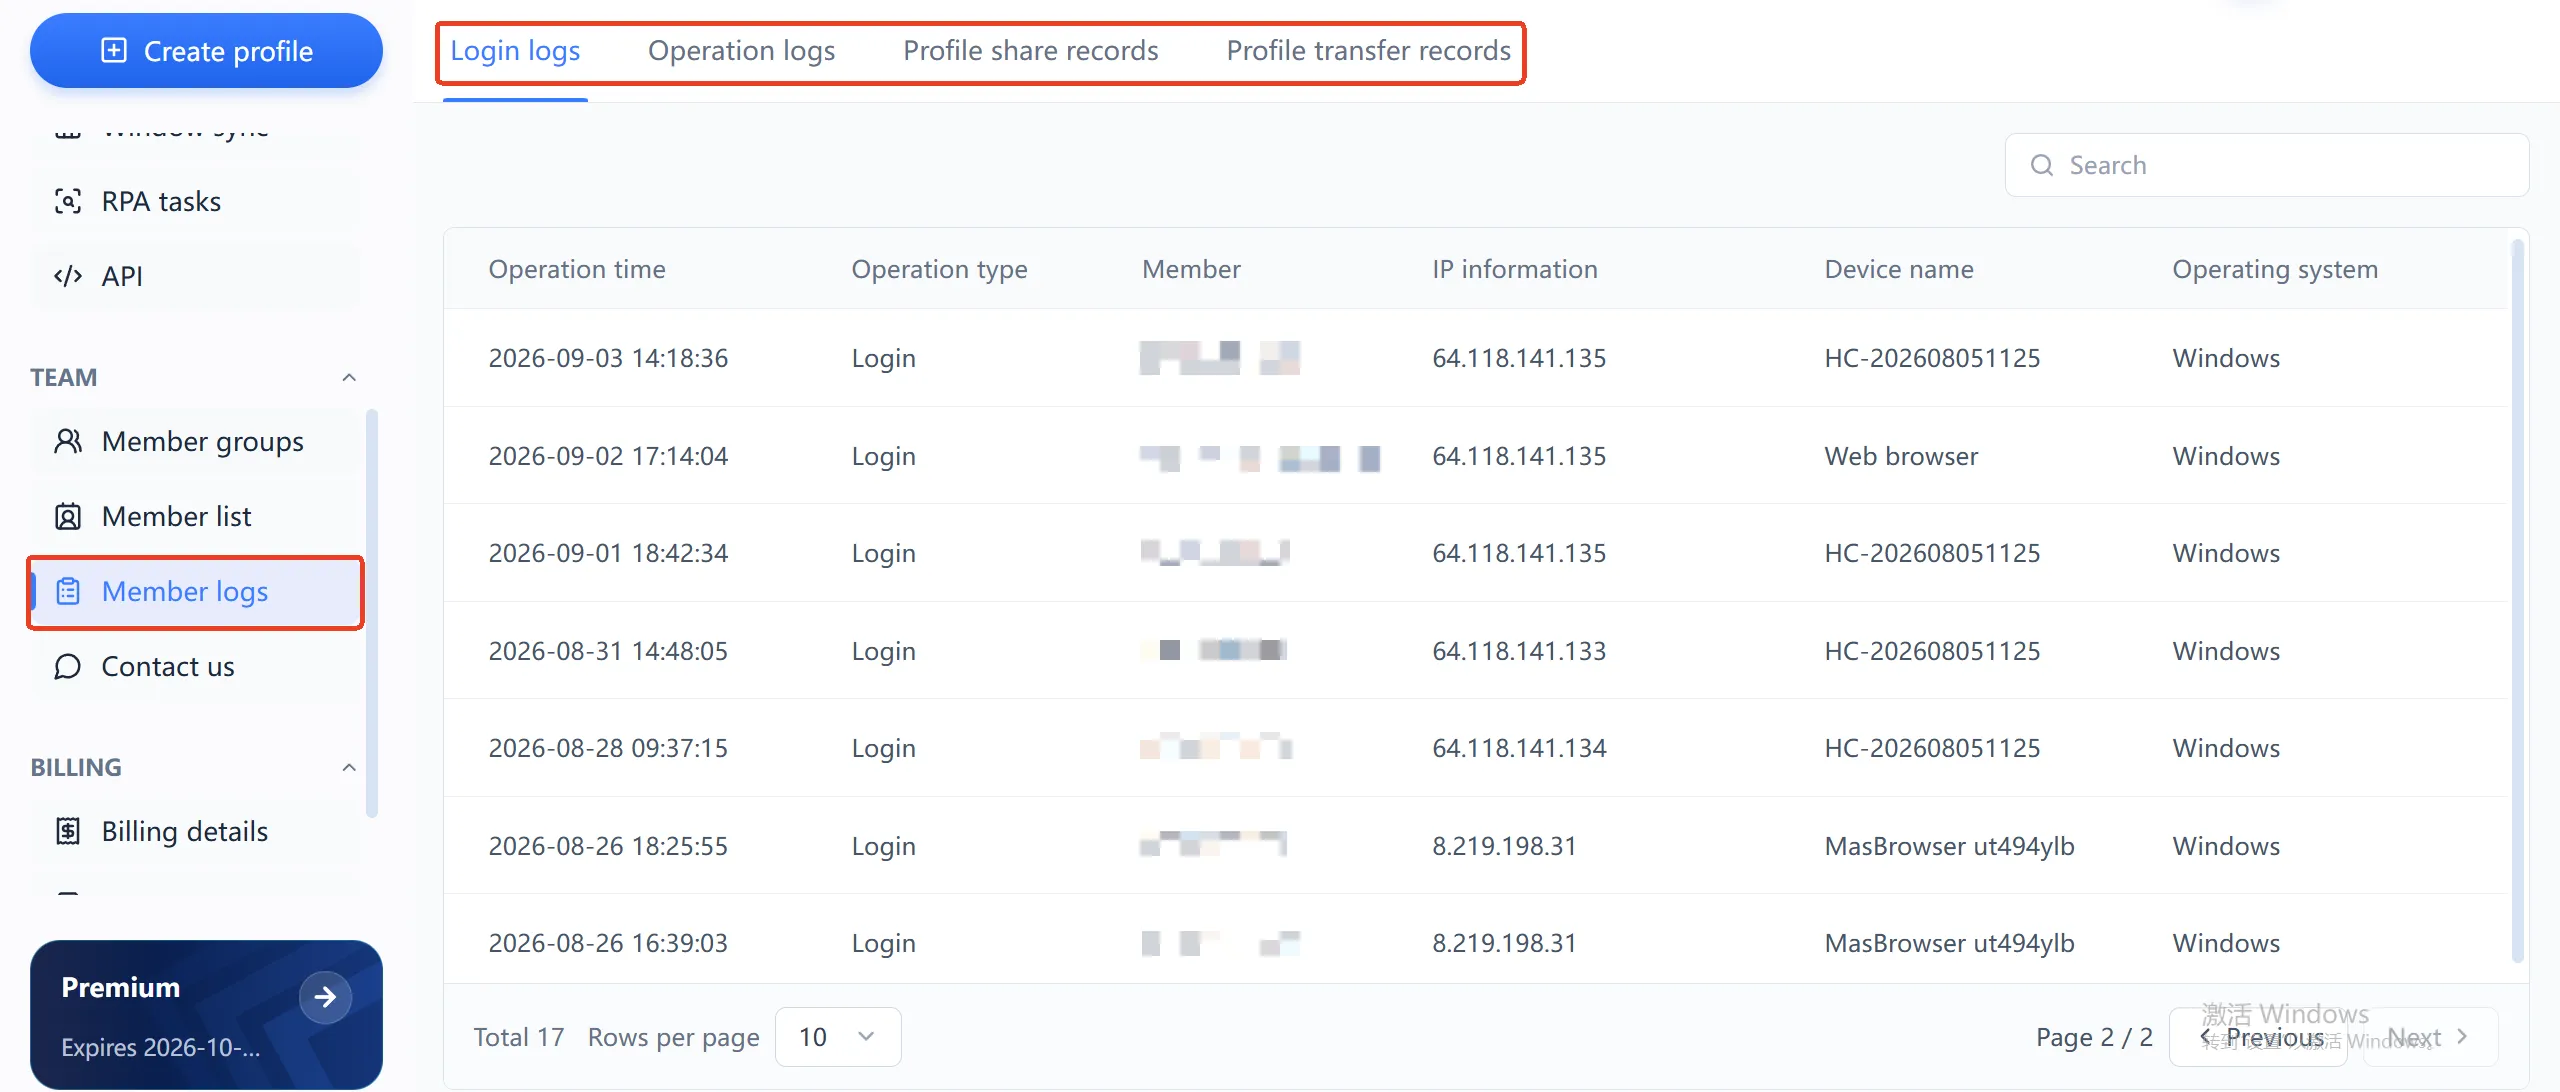
Pagina de loguri de mediu se împarte în patru tipuri de înregistrări: loguri de autentificare, loguri de operațiuni, loguri de partajare a mediilor și loguri de transfer al mediilor. Luăm logul de autentificări ca exemplu: fiecare înregistrare notează la nivel de secundă ora, membrul, IP-ul sursă, numele dispozitivului și sistemul de operare. Când apare ceva anormal la un cont, compari direct: cine s-a autentificat în acel moment, din ce IP, pe ce dispozitiv. Pentru un business care gestionează bani și conturi, „puterea de a găsi vinovatul" este în sine o parte a securității.
Spunem sincer și despre limită: site-ul oficial nu publică în prezent detalii tehnice despre criptarea transmisiei și stocării. Dacă activitatea ta are cerințe stricte de conformitate, confirmă direct cu furnizorul. Dar „urme de activitate verificabile" este o funcție care există concret în interfață — și doar asta o diferențiază de multe instrumente care doar modifică amprentele și nu se gândesc niciodată la audit.
Limita reală a anti-asocierii: instrumentul gestionează mediul, omul obiceiurile
Anti-asocierea nu înseamnă „garanție că nu primești ban"; înseamnă reducerea semnalelor de asociere inutile între conturi. La nivel de mediu, MakoBrowser oferă: parametrii amprentei rămân stabili și consecvenți pe termen lung, Cookies și stocarea nu se intersectează niciodată între profiluri, iar fiecare profil trece prin propriul său proxy. De ce contează amprenta pentru platforme: vezi documentația Mozilla despre urmărirea prin fingerprint.
Ceea ce instrumentul nu poate controla este, tocmai, cauza mai frecventă a banurilor în lanț:
- zece conturi care folosesc împreună un proxy slab — IP-ul de ieșire este marcat și toate cad împreună;
- date de înregistrare, adrese de livrare și metode de plată aproape identice;
- toate conturile fac exact aceleași acțiuni în aceeași fereastră de timp, cu urme de comportament ca și cum ar fi copiate.
Acestea sunt probleme de obiceiuri operaționale, și niciun instrument nu le rezolvă. Mai precis: izolarea mediilor acoperă „fisurile la nivel de hardware"; „fisurile la nivel de comportament" trebuie să le eviți tu. Controlul riscurilor al platformelor se schimbă constant și niciun instrument nu poate promiți că rămâi pentru totdeauna neobservat. Validează la scară mică înainte de afacerea reală — cea mai ieftină asigurare.
Scenarii de echipă: roluri, grupuri de membri și transferuri de medii
Singur, riscul este tehnic; în echipă devine o problemă de management. La acest nivel, MakoBrowser oferă trei mecanisme: roluri de administrator și de membru cu permisiuni diferite; grupuri de medii pe linii de business, unde membrul atinge doar conturile din grupul său; și înregistrări dedicate de transfer ori de câte ori un mediu trece de la un membru la altul.
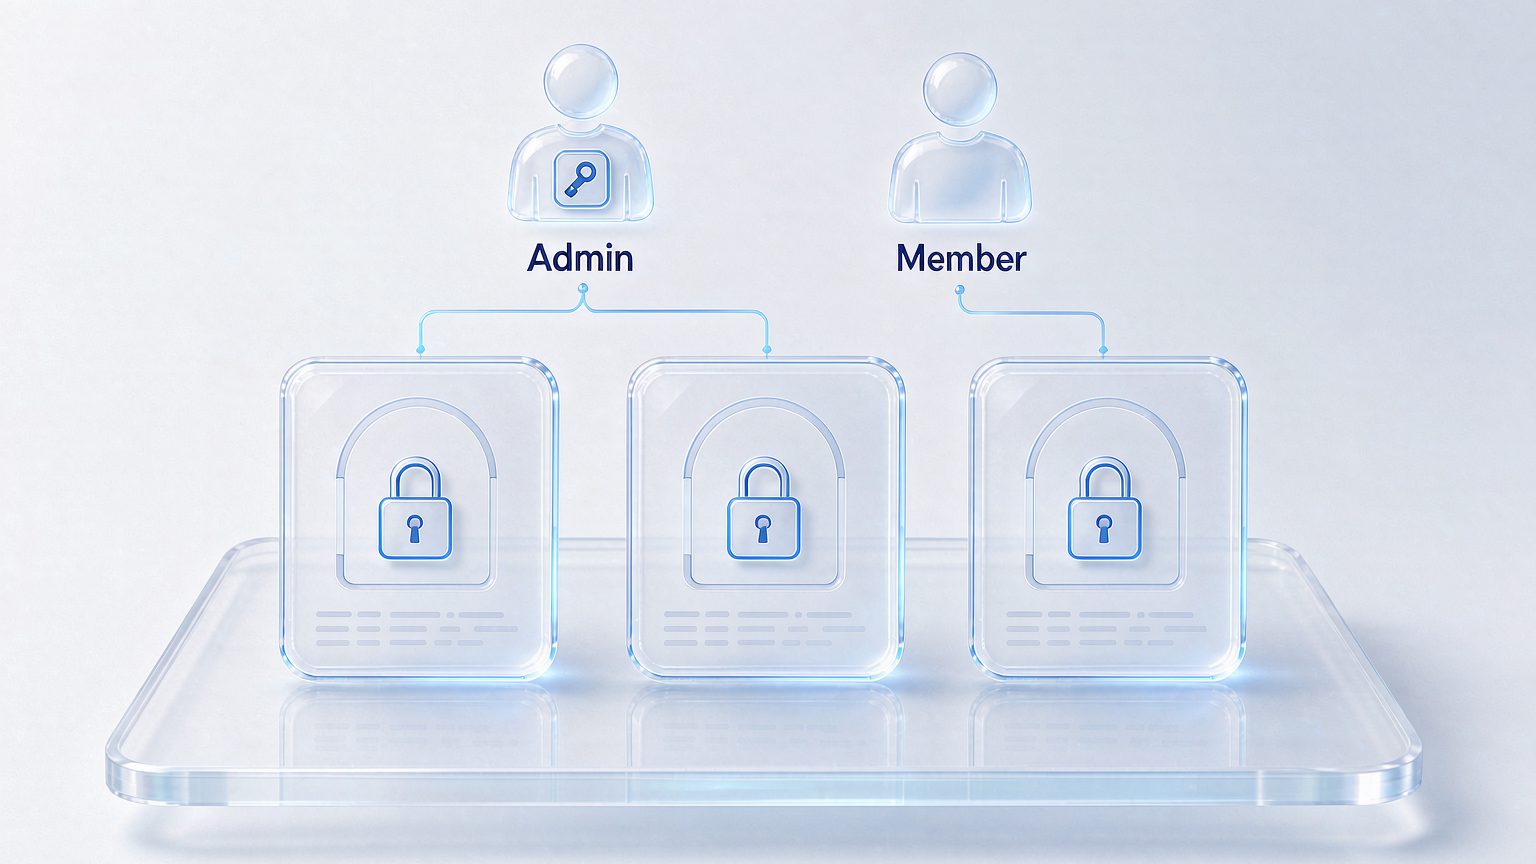
Două recomandări practice: deschide conturi de membru pentru colaboratori și angajați cu jumătate de normă în loc să partajezi parola contului principal — dacă o parolă partajată provoacă un incident, nici măcar din loguri nu vei ști cine a acționat; iar când cineva pleacă sau predă sarcinile, folosește transferul de mediu în loc să continui cu autentificări partajate. După predare, înregistrările arată al cui este mediul și când s-a mutat.
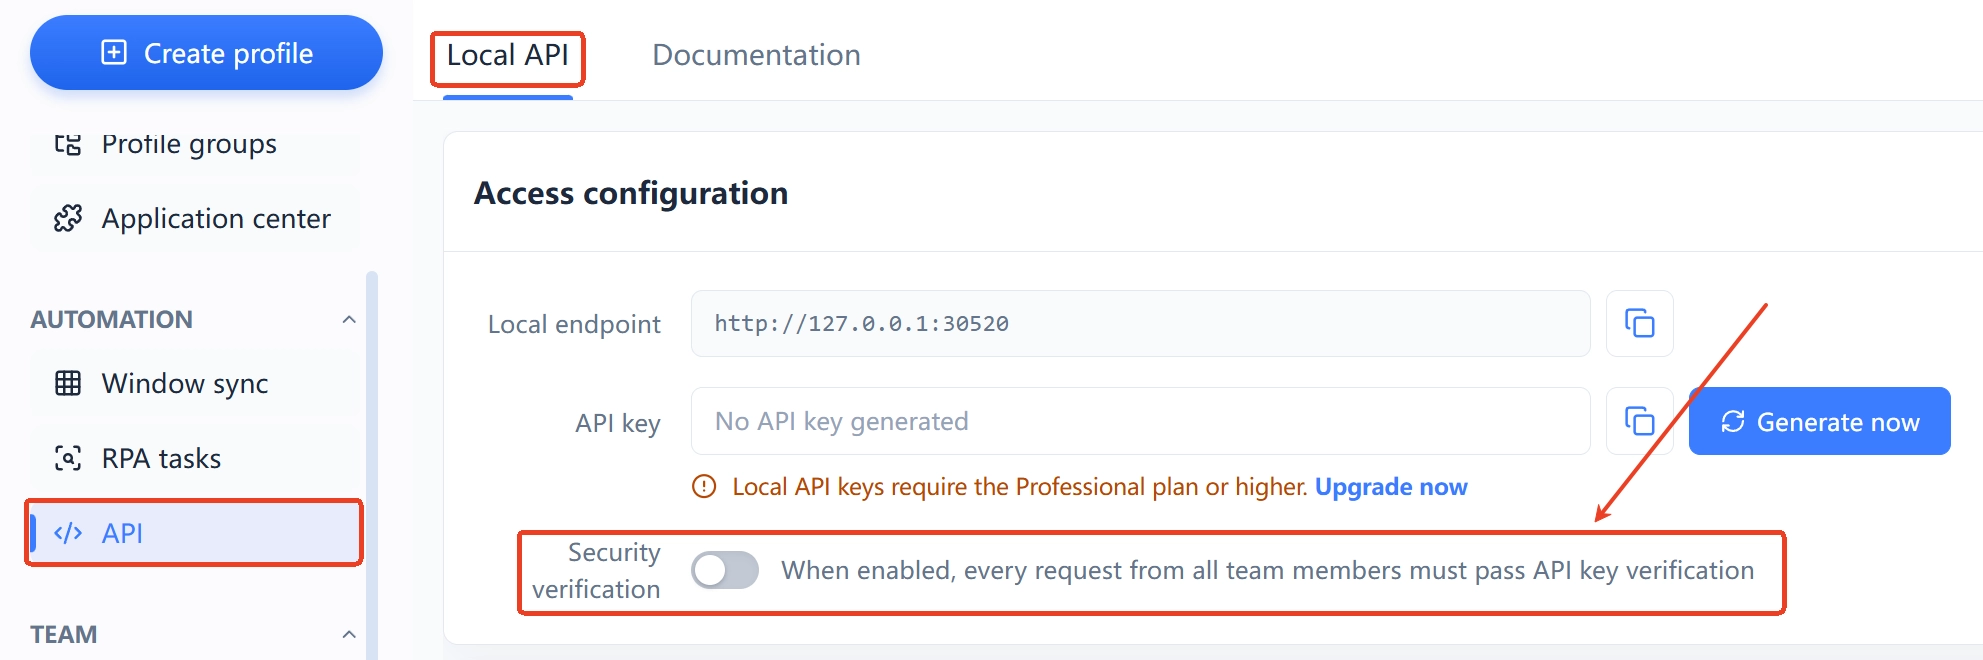
Un punct ușor de trecut cu vederea: dacă folosești Local API pentru automatizare, în interfață există un comutator dedicat de verificare de securitate — odată activat, fiecare apel cere verificarea prin API Key. Pentru sarcini RPA în loturi se recomandă să-l ții activat; altfel portul local stă deschis oricărui program de pe mașină.
Cinci verificări de securitate pe care le poți face azi
Folosești MakoBrowser sau nu, aceste cinci merită parcurse:
- Fără reutilizarea proxy-urilor: un cont, un proxy dedicat; două conturi pe același IP de ieșire este cel mai ieftin și mai comun semnal de asociere;
- Diferențiază datele de înregistrare: e-mailuri, telefoane, adrese de livrare și metode de plată pregătite per cont, fără înregistrări în masă pe un singur șablon;
- Activează verificarea de securitate Local API: dacă automatizezi, cere verificarea prin API Key; dacă nu folosești API, închide punctul de intrare;
- Răsfoiește regulat logurile de mediu: două minute pe săptămână în logul de autentificări — IP-urile și dispozitivele sunt toate ale unor oameni pe care îi cunoști? Anomaliile ies imediat la iveală;
- Predările prin transfer de mediu: la schimbarea personalului, transferă mediile pe numele noului responsabil; nu lăsa contul fostului angajat atârnat pe mediile tale de business.
Instrumentul acoperă stratul de mediu; stratul de obiceiuri îl poți acoperi doar tu. Când ambele sunt corecte, răspunsul la „este sigur" devine complet.
FAQ
MakoBrowser îmi stochează parolele de cont?
Profile stochează date de mediu ale browserului: Cookies, stocarea locală, sesiuni și configurația proxy. Dacă parolele rămân salvate depinde de obiceiurile tale în mediu (lasi browserul să le rețină?). Pentru conturile sensibile, activează verificarea în doi pași a platformei respective — o linie de apărare suplimentară independentă de mediul browserului.
Folosirea MakoBrowser garantează că nu primesc ban?
Niciun instrument nu poate promite asta. MakoBrowser rezolvă semnalele de asociere la nivel de mediu (izolarea amprentei, a Cookies și a proxy-ului); riscul comportamental este controlat de obiceiurile operaționale, iar politicile de risc ale platformelor se schimbă constant. Validează la scară mică înainte de operațiunea reală.
Pot membrii echipei să vadă mediile celorlalți?
Mediile sunt gestionate pe grupuri; administratorul și membrul au permisiuni diferite, iar membrul operează doar mediile autorizate. Partajările și transferurile lasă înregistrări vizibile direct în dashboard.
Este sigur să las Local API mereu activ?
Panoul API are un comutator de verificare de securitate; activat, fiecare apel cere verificarea prin API Key. Activează verificarea doar când automatizezi, păstrează Key-ul cu grijă și închide punctul de intrare în perioadele de inactivitate.
Construiește mai întâi securitatea stratului de mediu
Dacă abia începi operațiile multi-cont: pune fiecare cont în propriul Profile, configurează pentru fiecare un proxy dedicat și privește câteva zile logurile de mediu pentru a vedea cum lucrează efectiv echipa — asta valorează mai mult decât orice promisiune de „securitate absolută".


