Ligtas ba ang MakoBrowser? Paliwanag sa data at privacy mechanisms
Ang "Ligtas ba ang MakoBrowser" ang pinakamadalas na tanong sa ganitong uri ng tool, pero walang kabuluhan ang direktang sagot na "oo" o "hindi", dahil talagang tatlong magkaibang tanong ang magkakasama rito: saan nakaimbak ang account data mo at maaari bang tumagas; maaari bang ikonekta ng platform ang mga account mo sa isa't isa sa pamamagitan ng environment traces; at kapag pumasok na ang team at mga outsourced na tao, lalaki ba ang panganib? Kapag hinati ang tatlo, malinaw agad ang hangganan: alin ang sinasaklaw ng tool at alin ang dapat mong gawing tama mismo. Sundan ng artikulong ito ang ganyang order at magtatapos ito ng checklist na magagamit agad.
Ang "ligtas ba" ay tatlong tanong, hindi isa
Iba ang pinagbabalahala mo, iba rin ang sagot nang lubos:
- Seguridad ng data: kung saan naka-imbak ang sensitibong impormasyon tulad ng Cookies, login states at proxy configs, sino ang nakakakita, at kung may problema, may matetrace bang bakas;
- Risk ng association: maaari bang hatulan ng platform, sa pamamagitan ng environment signals, na iisang tao ang mga account sa ilalim ng pangalan mo;
- Risk ng kolaborasyon: gaano kalaking access ang hawak ng mga team member at part-time na tao, at ano ang mangyayari sa mga environment kapag umalis sila.
Marami ang nagtatanong ng tatlo sabay-sabay bilang "ligtas ba", at nagpapalitan lang ang sisihan sa pagitan ng responsibilidad ng tool at ng operasyon ng user. Tingnan natin isa-isa.
Account data at logs: nakakahiwalay na naka-save ang mga environment, may bakas ang bawat galaw
Data muna. Ang basic unit ng MakoBrowser ay ang Profile: ang Cookies, local storage at proxy config ng bawat profile ay naka-save nang hiwalay bilang isang set ng environment data — tinakpan na namin ang mechanics ng isolation sa buong introduction sa MakoBrowser, hindi na ito uulitin. Ang tunay na mahalaga para sa "ligtas ba" ay iba pang bagay: sino ang humawak ng environment at kailan — nahanap ito sa system.
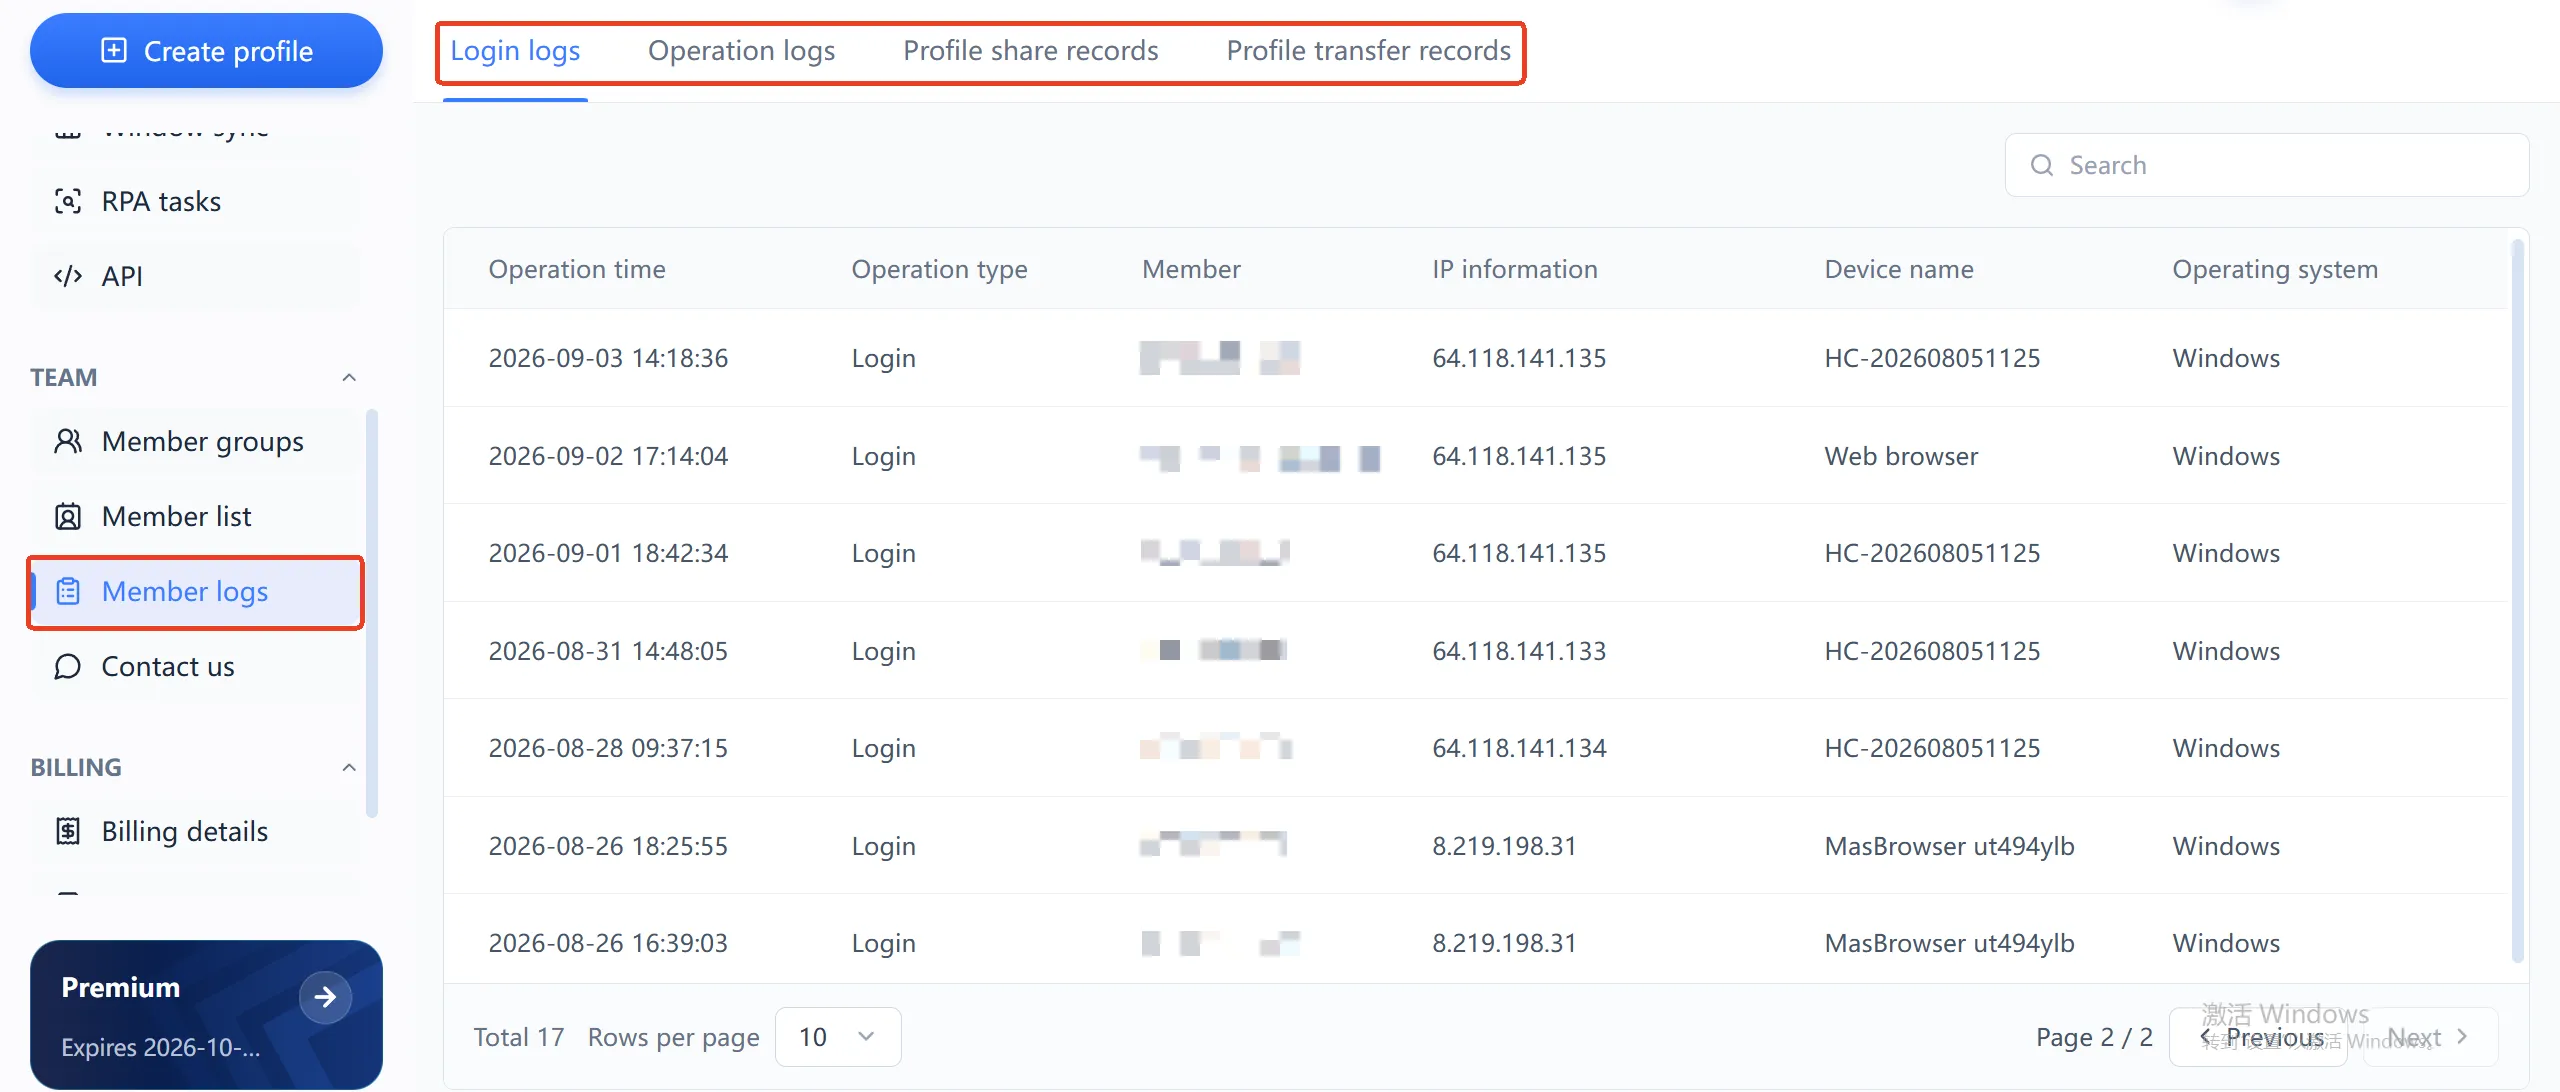
Apat na uri ng tala ang environment log page: login logs, operation logs, environment sharing logs at environment transfer logs. Kunin ang login log bilang halimbawa: itinala ng bawat entry, hanggang sa segundo, ang oras, ang gumaganap na miyembro, ang source IP, ang device name at ang operating system. Ibig sabihin, kapag may anumali sa isang account, maaari mo itong ikumpara nang direkta: sino ang nag-login sa oras na iyon, mula sa anong IP, gamit ang anong device. Para sa negosyong nagpapatakbo ng pera at account, ang "may masasagot kapag nagka-problema" ay bahagi na mismo ng seguridad.
Sabihin nang tapat ang hangganan: kasalukuyang hindi inilalathala ng opisyal na site ang teknikal na detalye tungkol sa encryption ng transmission at storage. Kung mahigpit ang compliance na kailangan ng negosyo mo, kumpirmahin ito nang direkta sa vendor. Pero ang "maaaring ma-audit na bakas ng galaw" ay feature na tiyak na nasa interface — at sapat na ito upang magkaiba mula sa maraming tool na puro pagbabago ng fingerprint at walang pakialam sa audit.
Ang tunay na hangganan ng anti-association: ang tool ang humahawak sa environment, ang tao sa gawi
Ang anti-association ay hindi "garantiyang walang ban"; ito ay pagbabawas ng mga hindi kailangang environment association signals sa pagitan ng mga account. Sa environment level, ginagawa ng MakoBrowser: nananatiling matatag at consistent sa mahabang panahon ang fingerprint parameters, hindi nag-uugnay ang Cookies at storage sa pagitan ng mga profile, at bawat profile ay dumadaan sa sarili nitong proxy network. Bakit naging batayan ng plataporma ang fingerprint, makikita sa paliwanag ng Mozilla tungkol sa fingerprint tracking, isang pampublikong dokumento mula mismo sa tagagawa ng browser.
Pero ang bahaging hindi kayang hawakan ng tool ang mas karaniwang dahilan ng sabay-sabay na ban ng mga account:
- Sampung account na nagpapalit ng iisang mababang kalidad na proxy — kapag na-flag ang exit IP, sabay-sabay silang tatamaan;
- Halos kapareho ang registration details, shipping info at payment methods;
- Lahat ng account ay gumagawa ng eksaktong parehong galaw sa parehong oras, parang copy-paste ang behavior trail.
Mga problema sa operational habits ito — walang tool na makakaligtad. Mas tumpak na sabihin: pinupuno ng environment isolation ang mga "butas sa hardware level", at ang natitirang "mga butas sa behavior level" ay sa iyo dapat iwasan. Patuloy na nagbabago ang risk control ng mga plataporma, at walang tool na maaaring mangako na hindi kailanman ma-flag. Bago pa takbuhin ang tunay na negosyo, i-validate muna sa maliting scale — ito ang pinakamurang seguro.
Team scenario: role permissions, member groups at environment transfer
Kapag nag-iisa ka, teknikal na problema ang panganib; kapag grupo na, problema na ito sa pamamahala. Tatlong mekanismo ang ibinibigay ng MakoBrowser sa layer na ito: dalawang role — admin at member — na magkaiba ang permission; mga environment group na maaaring hatiin ayon sa business line, kung saan ang member ay hindi dumadampi sa account ng ibang grupo; at tuwing lumilipat ang environment sa pagitan ng mga miyembro, may kanya-kanyang transfer record.
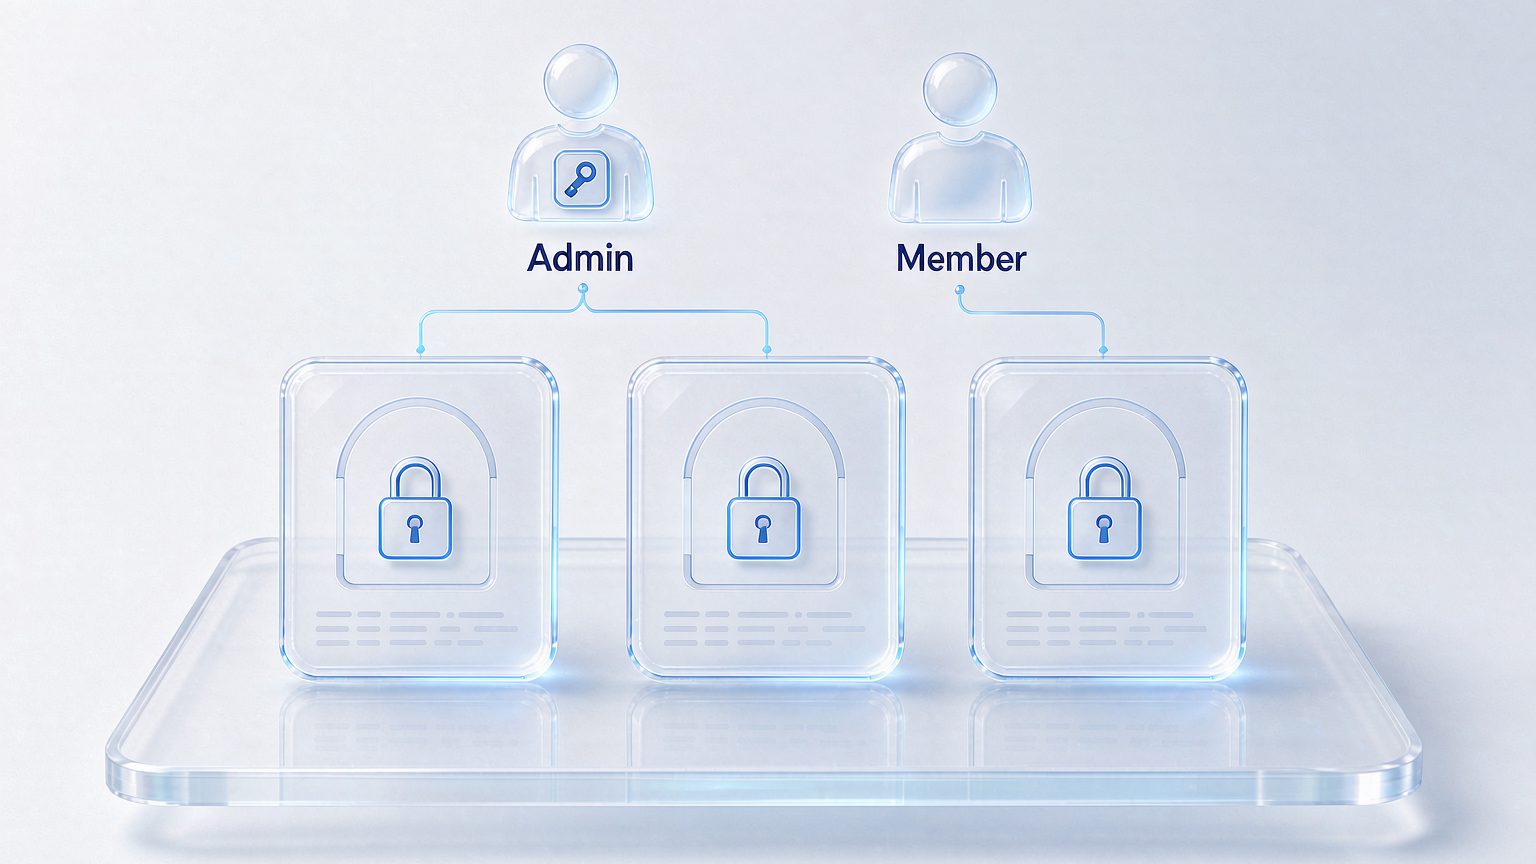
Dalawang praktikal na payo: magbukas ng member account para sa mga outsourced at part-time, sa halip na i-share ang password ng main account — kapag may nangyari sa shared password, hindi mo makikilala sa logs kung sino ang gumalaw; at kapag may umaalis o may handover ng trabaho, gamitin ang environment transfer sa halip na ipagpatuloy ang shared login — pagkatapos ng handover, nasa records kung kaninong pangalan ang environment at kailan inilipat.
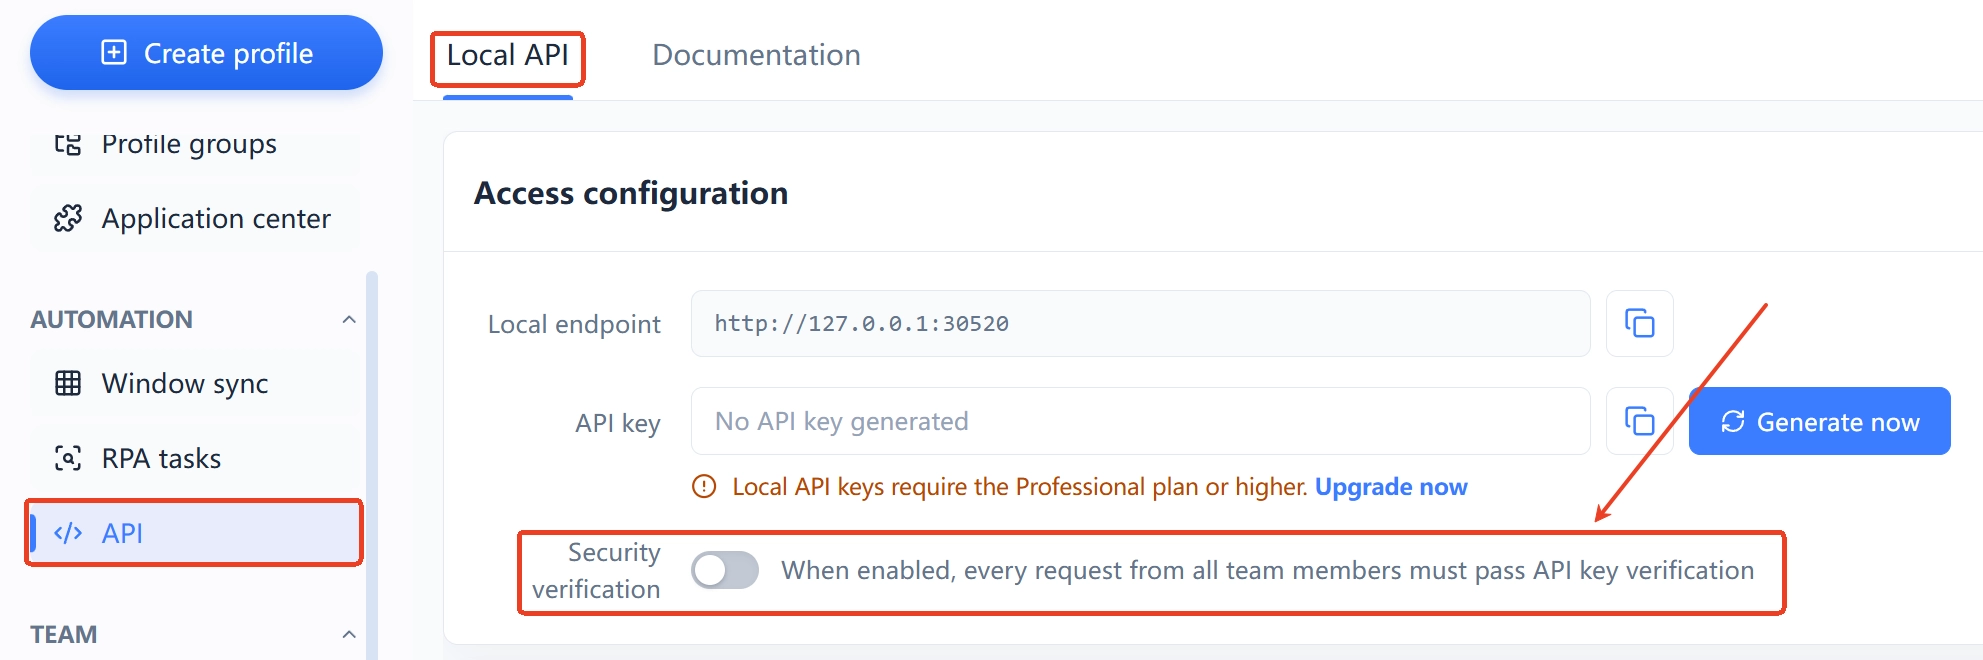
Isang bagay na madaling maligaw ng pansin: kung gumagamit ka ng Local API para sa automation, may kahiwalay na security verification switch sa interface — kapag naka-enable, kailangan ng API Key verification sa bawat tawag. Dapat panatilihing naka-on ito ng mga gumagamit ng RPA batch tasks, kung hindi, parang bukas sa lahat ng program sa makina ang local port.
Limang security check na magagawa ngayon
Gamitin man ang MakoBrowser o hindi, sulit gawin ang limang ito:
- Huwag mag-recycle ng proxy: isang account, isang hiwalay na proxy; huwag papayagang dalawang account ang mag-share ng parehong exit IP — ito ang pinakamura at pinakakaraniwang association signal;
- I-differentiate ang registration data: hiwalay na ihanda ang registration email, phone number, shipping info at payment method per account, huwag mag-bulk register gamit ang isang template;
- I-on ang Local API security verification: kung nag-aautomate, i-require ang API Key verification; kung hindi gagamitin ang API, isara mismo ang entrance;
- Regular na balikan ang environment logs: dalawang minuto bawat linggo sa login log — pamilyar ba sa iyo lahat ng IP at device? Ang hindi pangkaraniwang login ay makikita agad;
- Dumaan sa environment transfer ang handover: kapag nagpalit ng tao, gamitin ang transfer para mapunta sa pangalan ng bagong may hawak ang environment; huwag hayaang nakasabit pa ang account ng dating empleyado sa mga business environment mo.
Ang nasasaklaw ng tool ay ang environment layer; ang habits layer ay sarili mo lang ang maaaring magsaklaw. Kapag tama ang dalawa, magiging kumpleto ang sagot sa "ligtas ba".
Mga madalas itanong
Naka-save ba sa MakoBrowser ang mga account password ko?
Ang itinatabi ng Profile ay browser environment data: Cookies, local storage, sessions at proxy config. Ang pagpapanatili ng password ay nakasalalay sa gawi mo sa loob ng environment (pinapayagan mo bang tandaan ng browser ang password). Para sa mga sensitibong account, i-on ang two-step verification ng mismong plataporma — karagdagang depensa na hiwalay sa browser environment.
Sigurado bang hindi ako maba-ban kapag gumamit ng MakoBrowser?
Walang tool na maaaring mangako nito. Ang tinutugunan ng MakoBrowser ay ang environment-level association signals (fingerprint, Cookie, proxy isolation); ang behavior-level risk ay nakasalalay sa operational habits, at patuloy na nagbabago ang risk policies ng bawat plataporma. I-validate muna sa maliting scale bago ang tunay na operasyon.
Nakikita ba ng mga team member ang environment ng isa't isa?
Nakamana ang mga environment ayon sa grupo; magkaiba ang permission ng admin at member, at ang member ay nagpapatakbo lang ng mga environment na may pahintulot sa kanya. Ang environment sharing at transfer ay may mga tala, at direktang masusuri sa dashboard.
Ligtas ba ang Local API na laging naka-on?
May security verification switch ang API panel; kapag naka-enable, kailangan ng API Key verification sa bawat tawag. Payong i-enable lang ang verification kapag kailangan ng automation at ingatang mabuti ang Key; isara ang entrance sa mga oras na walang ginagawa.
Itayo muna ang seguridad ng environment layer
Kung nagsisimula ka pa lang sa multi-account na negosyo: ilagay muna sa hiwalay na Profile ang bawat account, i-set up ang hiwalay na proxy para sa bawat isa, at buksan ang environment logs para mapanood nang ilang araw kung paano talaga gumagana ang team — mas totoo ito kaysa sa anumang pangako ng "absolutong kaligtasan".


