MakoBrowser é seguro? Dados, privacidade e antivinculação explicados
"MakoBrowser é seguro?" é a pergunta mais frequente sobre esse tipo de ferramenta — mas um "sim" ou "não" seco não responde nada, porque na verdade são três perguntas diferentes misturadas: onde seus dados de conta ficam e se podem vazar; se a plataforma consegue ligar suas contas por sinais de ambiente; e se equipe e freelancers amplificam o risco. Separe as três e a fronteira fica clara: o que a ferramenta cobre e o que depende de você. Este artigo segue essa ordem e termina com um checklist para usar imediatamente.
"É seguro" são três perguntas, não uma
O que você teme muda a resposta por completo:
- Segurança dos dados: onde ficam Cookies, sessões e configurações de proxy, quem pode vê-los e se problemas deixam rastro auditável;
- Risco de vinculação: se a plataforma pode concluir, por sinais de ambiente, que as contas no seu nome pertencem a uma pessoa só — e puni-las juntas;
- Risco de colaboração: quanto acesso membros e freelancers têm e o que acontece com os ambientes quando saem.
Muita gente pergunta as três coisas juntas como "é seguro", e a responsabilidade da ferramenta se confunde com a do operador. Vamos por partes.
Dados de conta e logs: ambientes salvos em separado, tudo registrado
Dados primeiro. A unidade básica do MakoBrowser é o Profile: cada perfil guarda Cookies, armazenamento local e proxy como um conjunto separado de dados de ambiente — a mecânica do isolamento já cobrimos em uma introdução completa ao MakoBrowser, não vamos repetir. Para "é seguro", o que importa mesmo é outra coisa: quem mexeu em um ambiente e quando é consultável no sistema.
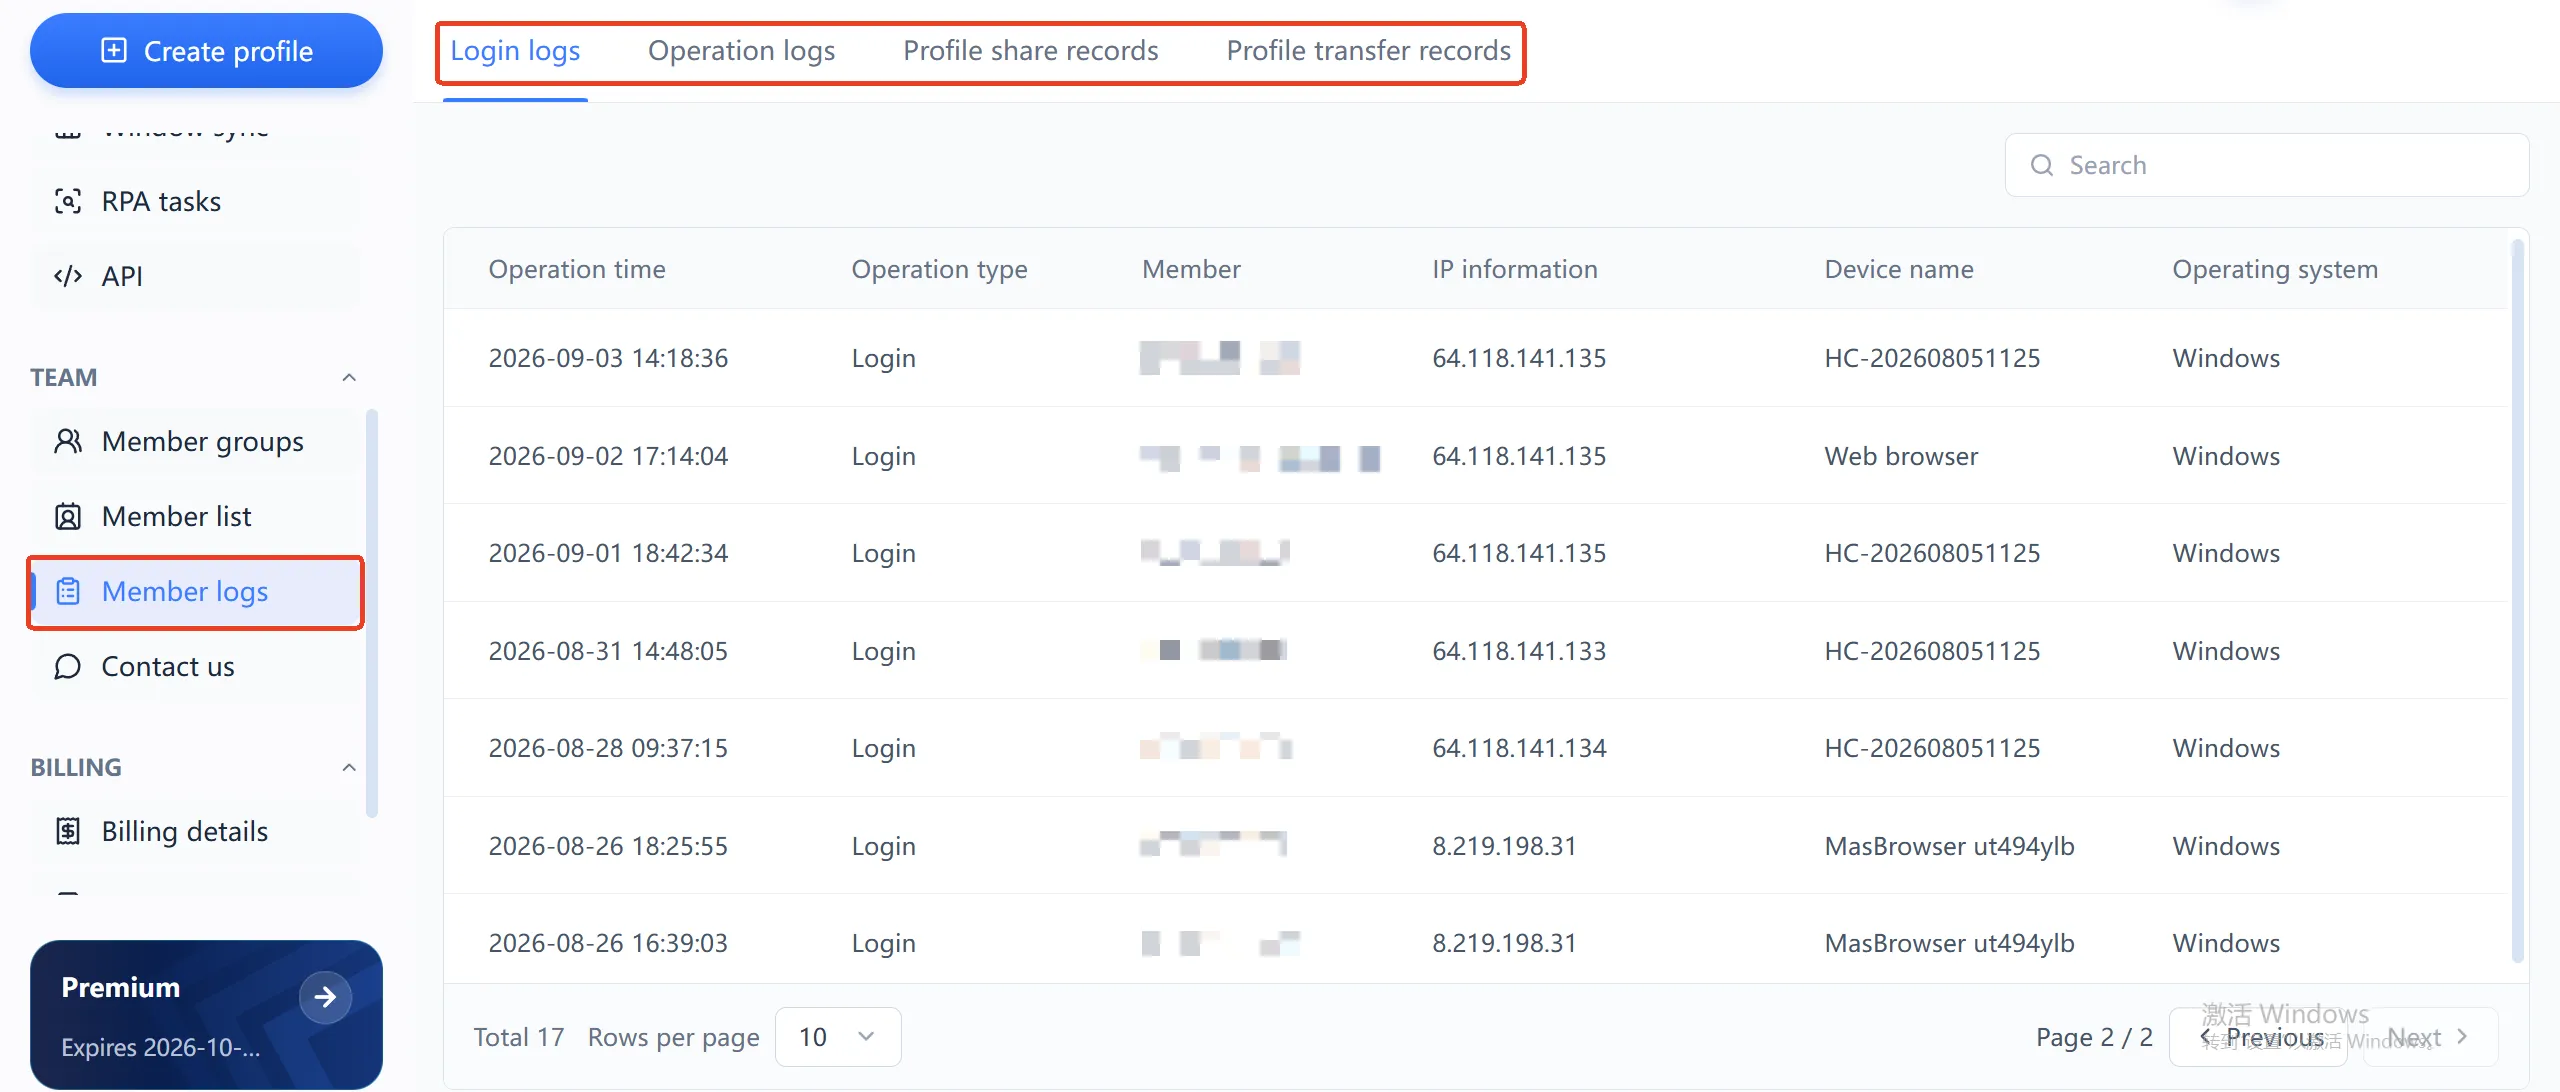
A página de logs tem quatro tipos de registro: logins, operações, compartilhamento e transferência de ambientes. No log de logins, cada entrada registra ao segundo: hora, membro, IP de origem, nome do dispositivo e sistema operacional. Se uma conta agir de forma estranha, você confere direto: quem entrou naquele momento, de qual IP, em qual dispositivo. Para um negócio que gerencia dinheiro e contas, "poder rastrear incidentes" já é parte da segurança.
Sendo honesto sobre o limite: o site oficial não publica detalhes técnicos sobre criptografia de transmissão e armazenamento. Se sua operação exige compliance rígido, confirme direto com o fornecedor. Mas "trilhas de auditoria" é uma função que existe de forma verificável na interface — e isso já diferencia de ferramentas que só mexem em fingerprint e nunca pensam em auditoria.
O limite real da antivinculação: a ferramenta cuida do ambiente, você cuida dos hábitos
Antivinculação não é "garantia de não tomar ban"; é reduzir sinais desnecessários de vinculação entre contas. No nível de ambiente, o MakoBrowser entrega: parâmetros de fingerprint estáveis e consistentes no longo prazo, Cookies e armazenamento que nunca se cruzam entre perfis, e cada perfil passando pelo próprio proxy. Por isso fingerprint importa para as plataformas, veja a documentação da Mozilla sobre rastreamento por fingerprint.
O que a ferramenta não controla é justamente a causa mais comum de bans em cadeia:
- dez contas compartilhando um proxy ruim — o IP de saída é marcado e todas caem juntas;
- dados de cadastro, endereço e pagamento quase idênticos entre contas;
- todas as contas fazendo as mesmas ações na mesma janela de tempo, com trilhas de comportamento coladas.
São problemas de hábito operacional, e nenhuma ferramenta resolve. Dito com precisão: o isolamento de ambiente corrige as "falhas de hardware"; as "falhas de comportamento" são suas. O risk control das plataformas muda o tempo todo, ninguém promete invisibilidade eterna — valide em pequena escala antes de operar de verdade, é o seguro mais barato.
Cenário de equipe: papéis, grupos de membros e transferência de ambientes
Sozinho, o risco é técnico; em equipe, vira gestão. O MakoBrowser entrega três mecanismos nessa camada: papéis de administrador e membro com permissões diferentes; grupos de ambiente por linha de negócio, onde o membro só toca nas contas do seu grupo; e registros dedicados de transferência quando um ambiente muda de hands.
Duas recomendações práticas: para freelancers e temporários, abra contas de membro em vez de compartilhar a senha principal — se a senha compartilhada causar incidente, os logs nem conseguem dizer quem agiu; quando alguém sair, use a transferência de ambiente em vez de manter login compartilhado. Depois da transição, de quem é o ambiente e quando migrou está nos registros.
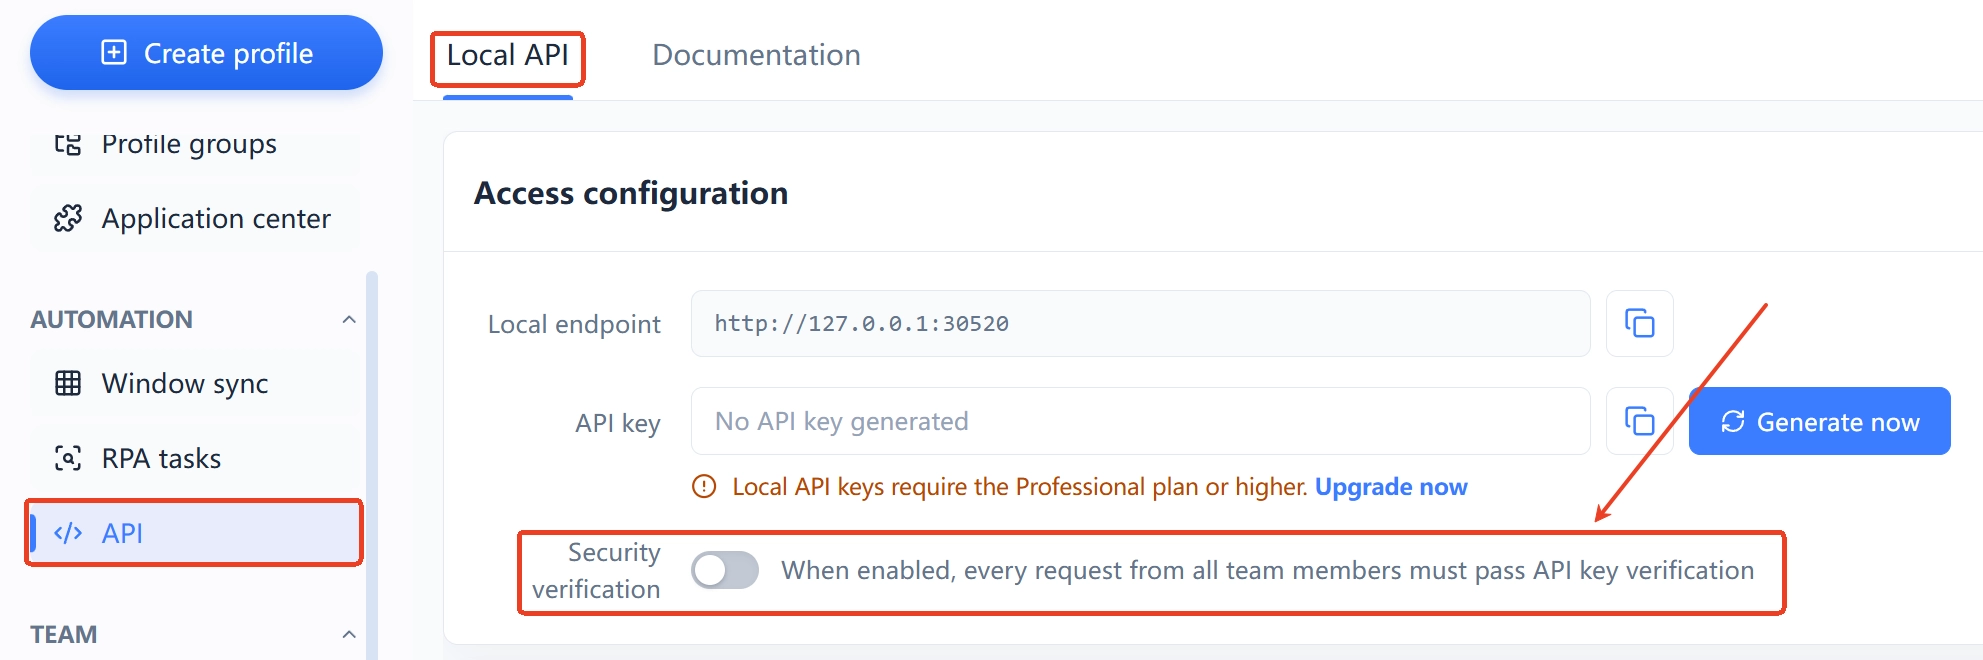
Um ponto fácil de esquecer: se você usa Local API para automação, há um interruptor próprio de verificação de segurança — ativado, cada chamada exige verificação de API Key. Quem roda tarefas RPA em lote deve manter ativado; sem isso, a porta local fica aberta para todo programa da máquina.
Cinco verificações de segurança para fazer hoje
Use MakoBrowser ou não, vale fazer estas cinco:
- Nunca reutilize proxy: uma conta, um proxy dedicado; duas contas no mesmo IP de saída é o sinal de vinculação mais barato e mais comum;
- Diferencie os cadastros: e-mails, telefones, endereços e pagamentos preparados por conta, nada de registro em massa com um template;
- Ative a verificação do Local API: automatizando, exija verificação de API Key; sem uso de API, feche a entrada;
- Revise os logs de ambiente: dois minutos por semana no log de logins — os IPs e dispositivos são todos conhecidos? Anomalias aparecem na hora;
- Transfira ambientes na troca de pessoal: use a função de transferência para colocar o ambiente no nome do novo responsável; não deixe conta de ex-funcionário pendurada nos seus ambientes.
A ferramenta cobre a camada de ambiente; a camada de hábitos é sua. Acertando as duas, a resposta para "é seguro" fica completa.
FAQ
O MakoBrowser guarda minhas senhas?
O Profile guarda dados de ambiente do navegador: Cookies, armazenamento local, sessões e proxy. Se as senhas ficam retidas depende do seu uso dentro do ambiente (se você deixa o navegador salvá-las). Para contas sensíveis, ative a verificação em duas etapas da própria plataforma — uma barreira extra independente do navegador.
Usar MakoBrowser garante que não vou ser banido?
Nenhuma ferramenta pode prometer isso. O MakoBrowser resolve sinais de vinculação no nível de ambiente (isolamento de fingerprint, Cookie e proxy); o risco comportamental depende dos seus hábitos, e o risk control das plataformas muda sem parar. Valide em pequena escala antes de operar de verdade.
Membros da equipe veem os ambientes uns dos outros?
Ambientes são gerenciados por grupo; administrador e membro têm permissões diferentes, e o membro só opera ambientes autorizados. Compartilhamento e transferência deixam registros consultáveis no painel.
É seguro deixar o Local API sempre ligado?
O painel de API tem interruptor de verificação de segurança: ativado, cada chamada exige API Key. Ative a verificação só quando automatizar, guarde a Key com cuidado e feche a entrada quando estiver ocioso.
Monte primeiro a segurança da camada de ambiente
Se você está começando em operação multi-conta: coloque cada conta no próprio Profile, configure proxy dedicado para cada uma e observe os logs de ambiente por alguns dias para ver como a equipe opera de fato — isso vale mais que qualquer promessa de "segurança absoluta".


