MakoBrowser có an toàn không? Phân tích dữ liệu & chống liên kết
"MakoBrowser có an toàn không" là câu hỏi được hỏi nhiều nhất với loại công cụ này, nhưng trả lời rút gọn "an toàn" hay "không an toàn" đều vô nghĩa — vì thực chất nó gộp ba câu hỏi khác nhau: dữ liệu tài khoản của bạn lưu ở đâu, có rò rỉ không; nền tảng có nối các tài khoản của bạn với nhau qua dấu vết môi trường không; và khi đội nhóm cùng cộng tác viên tham gia vận hành, rủi ro có bị nhân lên không. Tách ba câu hỏi này ra, phần nào công cụ lo, phần nào bạn phải tự làm đúng — ranh giới sẽ rõ ngay. Bài viết đi theo thứ tự đó và khép lại bằng danh sách tự kiểm tra dùng được ngay.
"Có an toàn không" phải tách thành ba câu hỏi
Bạn lo điều gì, câu trả lời sẽ khác hoàn toàn:
- An toàn dữ liệu: Cookie, trạng thái đăng nhập, cấu hình proxy lưu ở đâu, ai xem được, có sự cố thì truy ra dấu vết không;
- Rủi ro liên kết: nền tảng có dựa vào tín hiệu môi trường để kết luận các tài khoản cùng danh nghĩa của bạn là một người, dẫn đến phạt hàng loạt không;
- Rủi ro cộng tác: thành viên và cộng tác viên giữ quyền hạn tới đâu, người rời đi thì môi trường xử lý thế nào.
Nhiều người gộp cả ba thành một câu "an toàn không", khiến trách nhiệm của công cụ và thao tác của người dùng đổ lỗi chéo cho nhau. Đi lần lượt từng cái.
Dữ liệu tài khoản và log: môi trường lưu riêng, thao tác đều để lại dấu vết
Nói về dữ liệu trước. Đơn vị cơ bản của MakoBrowser là Profile: Cookie, bộ nhớ cục bộ và cấu hình proxy của mỗi Profile được lưu tách biệt như một bộ dữ liệu môi trường độc lập — nguyên lý cô lập đã có bài giới thiệu đầy đủ về MakoBrowser, không nhắc lại. Điều thực sự quan trọng cho câu hỏi "có an toàn không" là chuyện khác: ai, lúc nào đã động vào môi trường — hệ thống tra cứu được.
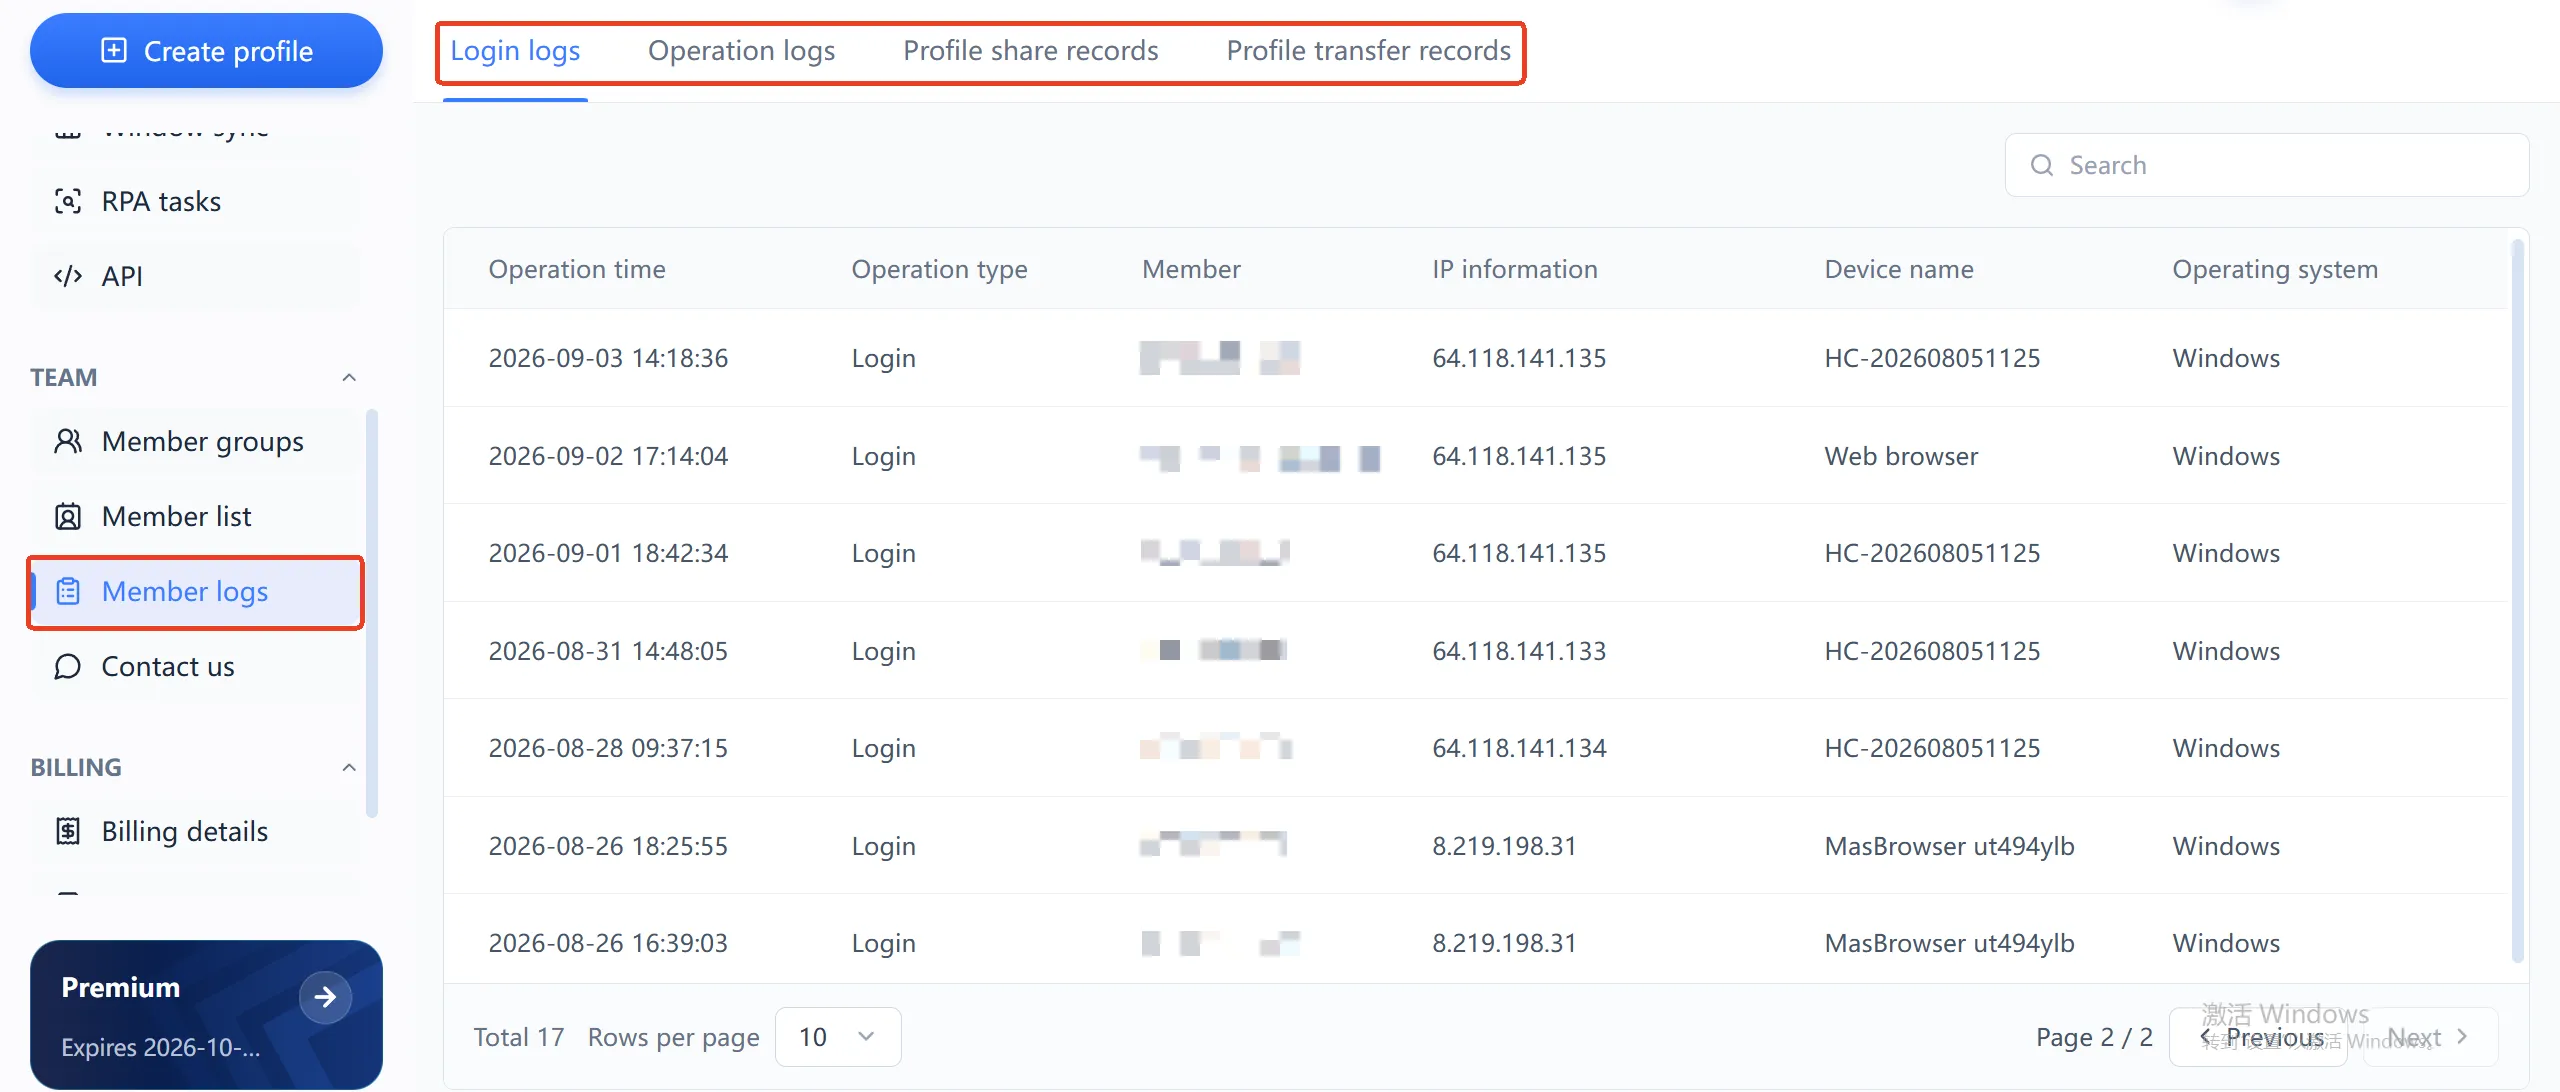
Trang log môi trường chia bốn loại: log đăng nhập, log thao tác, log chia sẻ môi trường và log chuyển giao môi trường. Lấy log đăng nhập làm ví dụ: mỗi bản ghi chính xác tới giây — thời gian, thành viên thao tác, IP nguồn, tên thiết bị và hệ điều hành. Tài khoản có dấu hiệu bất thường, bạn đối chiếu ngay: thời điểm đó ai, từ IP nào, bằng thiết bị gì đăng nhập. Với công việc quản tiền quản tài khoản, "có sự cố truy trách được" tự nó đã là một phần của an toàn.
Nói thẳng một điểm giới hạn: website chính thức hiện chưa công bố chi tiết kỹ thuật về mã hóa truyền và lưu trữ dữ liệu. Nếu nghiệp vụ của bạn yêu cầu tuân thủ nghiêm ngặt, nên xác nhận trực tiếp với nhà cung cấp. Nhưng "thao tác để lại dấu vết tra cứu được" là chức năng có thật trên giao diện — riêng điểm này đã khác với nhiều công cụ chỉ chỉnh fingerprint mà không quan tâm audit.
Ranh giới thật của chống liên kết: công cụ lo môi trường, con người lo thói quen
Chống liên kết không phải là "cam kết không bị khóa tài khoản", mà là giảm các tín hiệu liên kết không cần thiết giữa các tài khoản. Ở tầng môi trường, MakoBrowser làm được: tham số fingerprint ổn định và nhất quán lâu dài, Cookie và bộ nhớ không thông nhau, mỗi Profile đi proxy riêng. Vì sao fingerprint trở thành căn cứ phán đoán của nền tảng, có thể tham khảo tài liệu của Mozilla về truy vết bằng fingerprint — tài liệu công khai của chính hãng trình duyệt.
Nhưng phần công cụ không quản được lại là nguyên nhân phổ biến hơn khiến tài khoản bị phạt theo cụm:
- Mười tài khoản dùng chung một proxy kém chất lượng, IP đầu ra bị đánh dấu là tất cả dính cùng nhau;
- Thông tin đăng ký, địa chỉ nhận hàng, phương thức thanh toán quá giống nhau;
- Tất cả tài khoản cùng khung giờ thực hiện y hệt hành động, hành trình vận hành như copy-paste.
Đây là vấn đề thói quen vận hành, đổi công cụ nào cũng không cứu được. Nói cho chuẩn: cô lập môi trường vá "lỗ hổng tầng phần cứng", còn "lỗ hổng tầng hành vi" phải tự bạn né. Kiểm soát rủi ro của nền tảng thay đổi liên tục, không công cụ nào cam kết mãi không bị đánh dấu — trước khi chạy nghiệp vụ thật, xác quy mô nhỏ trước là cách rẻ nhất.
Kịch bản đội nhóm: phân quyền, nhóm thành viên và chuyển giao môi trường
Một người dùng, rủi ro là chuyện kỹ thuật; cả nhóm dùng, rủi ro thành chuyện quản trị. MakoBrowser có ba cơ chế ở tầng này: hai vai trò quản trị viên và thành viên với quyền hạn khác nhau; nhóm môi trường chia theo mảng nghiệp vụ, thành viên chỉ đụng tài khoản trong nhóm của mình; môi trường chuyển giữa các thành viên đều để lại bản ghi chuyển giao riêng.
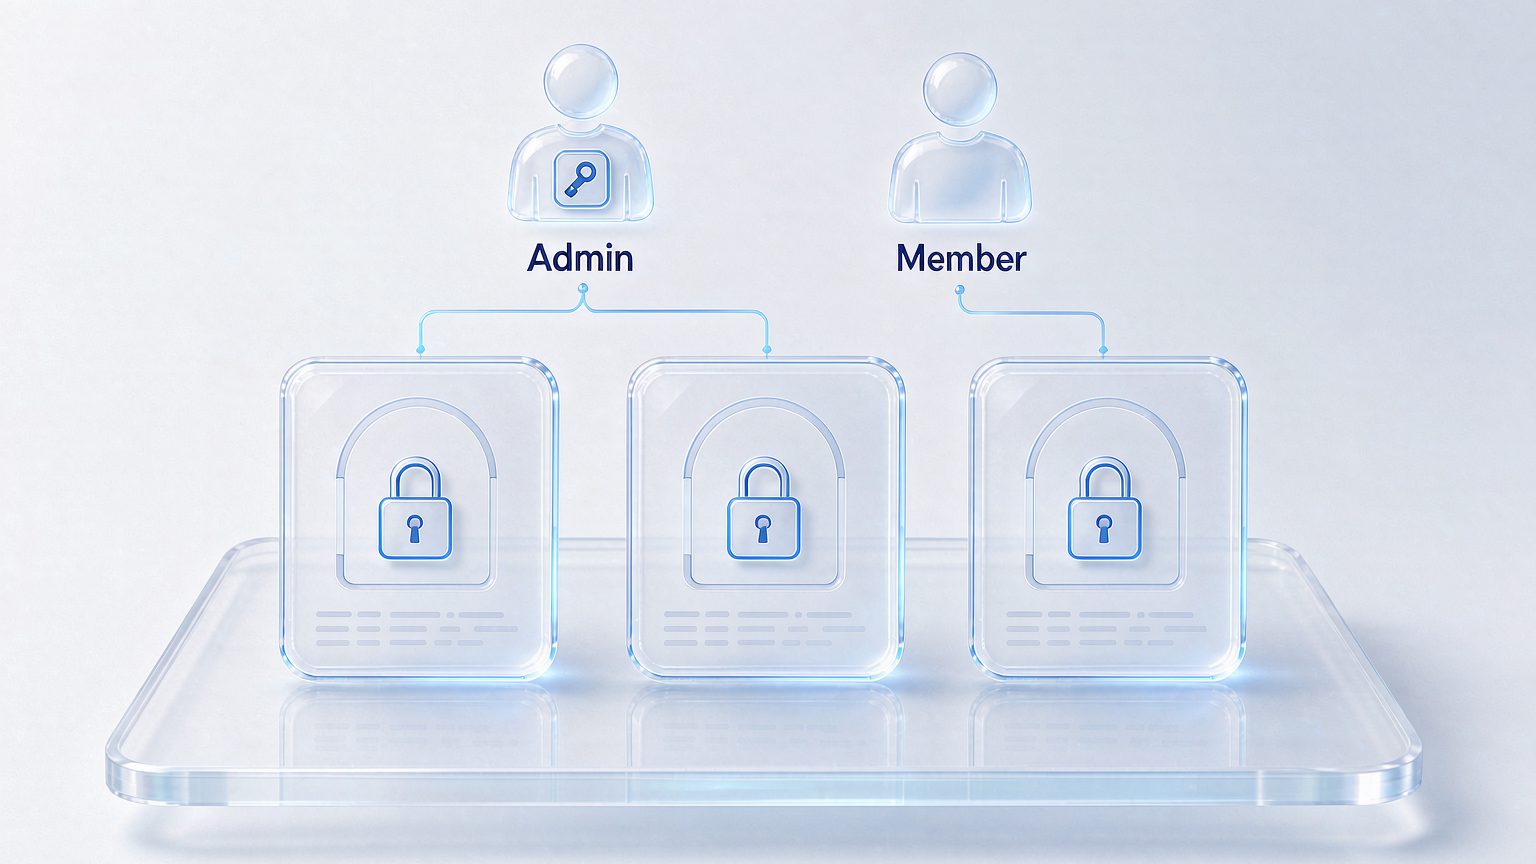
Hai lời khuyên thực chiến: mở tài khoản thành viên cho cộng tác viên và nhân sự thời vụ thay vì chia sẻ mật khẩu tài khoản chính — mật khẩu dùng chung một khi có sự cố, log còn không phân biệt được ai thao tác; khi nhân sự nghỉ việc hoặc bàn giao, dùng chức năng chuyển giao môi trường thay vì tiếp tục dùng chung trạng thái đăng nhập — bàn giao xong, môi trường nằm dưới danh nghĩa ai, chuyển lúc nào, bản ghi đều có.
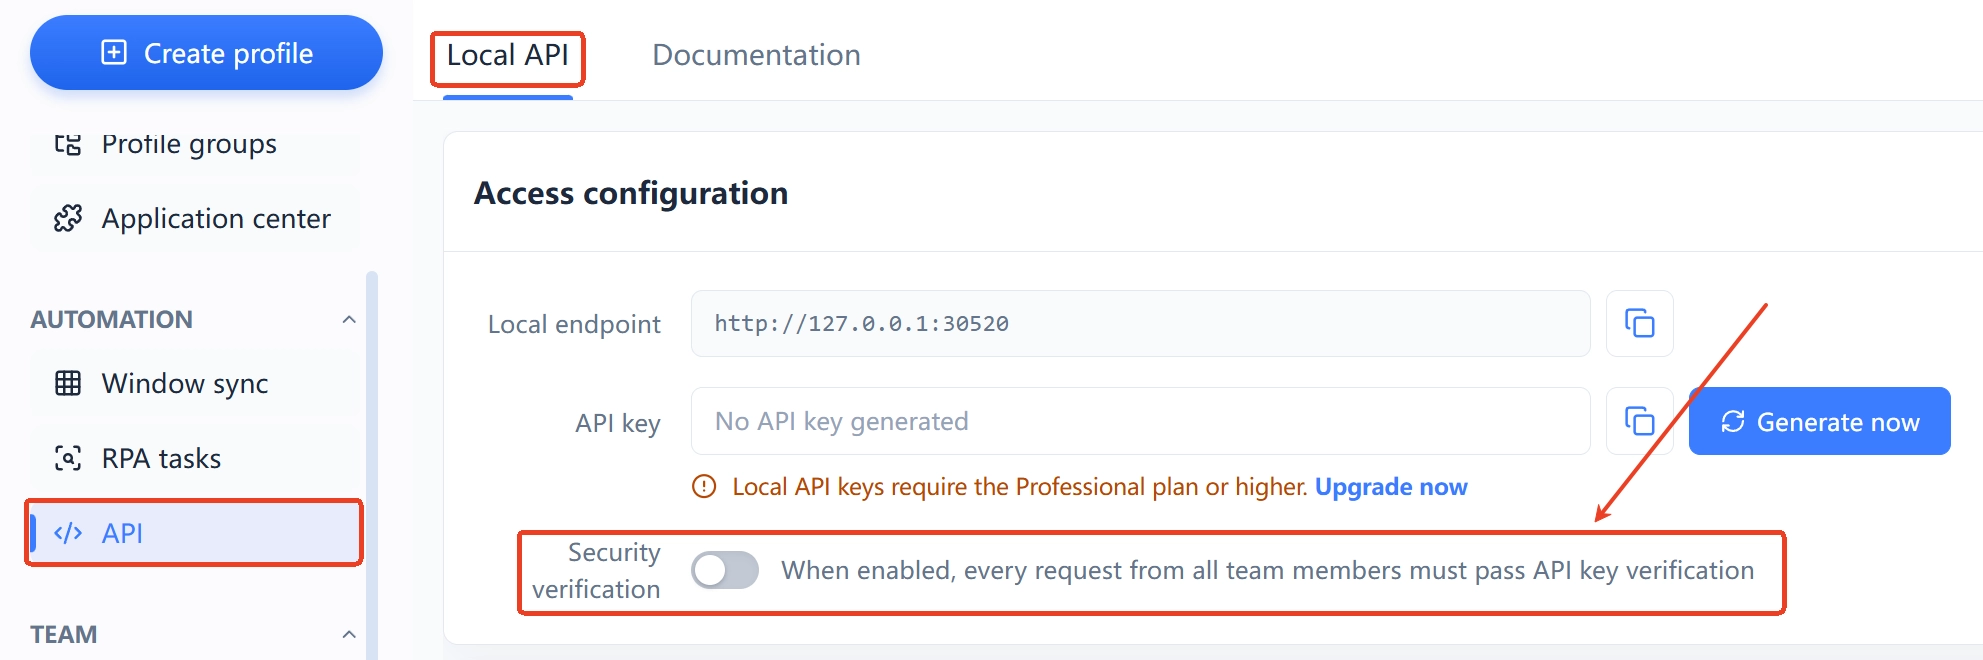
Một điểm dễ bỏ qua: nếu bạn dùng Local API để tự động hóa, giao diện có công tắc xác thực bảo mật riêng — bật lên thì mỗi lần gọi API đều cần xác thực API Key. Ai chạy tác vụ RPA hàng loạt nên giữ bật, nếu không cổng local gần như mở cho mọi chương trình cho mọi chương trình trên máy.
Năm việc tự kiểm tra an toàn làm được ngay
Dù có dùng MakoBrowser hay không, năm việc này đều đáng làm:
- Không tái sử dụng proxy: một tài khoản một proxy riêng, đừng để hai tài khoản chung một IP đầu ra — tín hiệu liên kết rẻ tiền và phổ biến nhất;
- Khác biệt hóa thông tin: email, số điện thoại, địa chỉ, phương thức thanh toán chuẩn bị riêng theo từng tài khoản, đừng dùng một mẫu để đăng ký hàng loạt;
- Bật xác thực bảo mật Local API: có tự động hóa thì bật xác thực API Key, không dùng API thì đóng hẳn cổng vào;
- Định kỳ xem log môi trường: mỗi tuần dành hai phút xem log đăng nhập, đối chiếu IP và thiết bị có phải người bạn biết không, đăng nhập bất thường phát hiện ngay tại chỗ;
- Bàn giao đi bằng chuyển giao môi trường: khi nhân sự thay đổi, dùng chức năng chuyển giao để môi trường về danh nghĩa người phụ trách mới, đừng để tài khoản người đã nghỉ vẫn treo trong môi trường nghiệp vụ.
Công cụ lo được là tầng môi trường, tầng thói quen chỉ có thể tự lo. Cả hai tầng đều làm đúng, câu trả lời cho "có an toàn không" mới trọn vẹn.
FAQ
MakoBrowser có lưu mật khẩu tài khoản của tôi không?
Profile lưu dữ liệu môi trường trình duyệt: Cookie, bộ nhớ cục bộ, phiên đăng nhập và cấu hình proxy. Có lưu mật khẩu hay không phụ thuộc thói quen của bạn trong môi trường (có để trình duyệt ghi nhớ mật khẩu không). Tài khoản nhạy cảm nên bật xác thực hai bước của chính nền tảng — thêm một lớp phòng vệ độc lập với môi trường trình duyệt.
Dùng MakoBrowser có chắc không bị khóa tài khoản không?
Không công cụ nào có thể cam kết điều đó. MakoBrowser giải quyết tín hiệu liên kết ở tầng môi trường (cô lập fingerprint, Cookie, proxy), rủi ro tầng hành vi phải dựa vào thói quen vận hành, mà chính sách kiểm soát rủi ro của các nền tảng thay đổi liên tục. Nên xác minh ở quy mô nhỏ trước khi chạy nghiệp vụ thật.
Thành viên trong nhóm có nhìn thấy môi trường của nhau không?
Môi trường quản lý theo nhóm, quyền quản trị viên và thành viên khác nhau, thành viên chỉ thao tác môi trường được cấp quyền. Chia sẻ và chuyển giao môi trường đều để lại bản ghi, xem trực tiếp trên dashboard.
Bật Local API thường trực có an toàn không?
Bảng điều khiển API có công tắc xác thực bảo mật, bật lên thì mỗi lần gọi đều cần xác thực API Key. Nên chỉ bật khi cần tự động hóa và bảo quản Key cẩn thận, thời gian nhàn rỗi đóng cổng vào.
Xây lớp an toàn môi trường trước
Nếu bạn mới bắt đầu nghiệp vụ đa tài khoản: đưa từng tài khoản vào Profile riêng, cấu hình proxy riêng, mở log môi trường quan sát vài ngày đội nhóm thực tế thao tác ra sao — thực tế hơn mọi lời cam kết "an toàn tuyệt đối".


