企業の複数アカウント管理の実践ガイド
企業の複数アカウント管理の実践ガイド:集中管理・環境分離・チーム運用
アカウントが少ないうちは記憶に頼った管理でも何とかなります。誰が登録したか本人が覚えていて、パスワードは表計算に入れておき、引き継ぎのたびに一から確認し直す。しかしアカウントが規模を増すと——十数店舗、数十のSNSアカウント、複数プラットフォームの広告アカウント——人力での管理は破綻し始めます。アカウントが各自のPCに散らばり、退職とともに一括で失われる。環境を使い回せば、一つのアカウントの停止が他のアカウントまで連鎖する。そして「どのアカウントにいつ最後に操作したか」を誰も答えられない。
企業の複数アカウント管理の核心は、アカウントを「個人の資産」から「組織の資産」へ変えることにあります。この仕事は三つの層に分けて進めます。集中管理が「散在」を解決し、環境分離が「リスク」を解決し、チームの権限設計が「混乱」を解決する。本稿ではこの三層を順に解説し、そのまま真似できる実践案を提示します。
第一層:集中管理——すべてのアカウントを一箇所で見えるようにする
集中管理の考え方はシンプルです。どのアカウントについても、管理者がワークベンチを開けば、それが誰の名義か、今どんな状態か、最近異常がないかをすぐ確認できる。ここまで来れば、管理は「人に聞く」から「ダッシュボードを見る」へと格上げされています。
市場には大きく二つの路線があります。一つはクラウドフォン。クラウド上に独立したモバイル環境を量産し、一台のPCで数十台の「仮想スマホ」を管理します。各端末は独立したデバイスパラメータを持ち、モバイルアプリ中心のビジネスに向きます。もう一つがアンチディテクトブラウザです。PC上に独立したブラウザ環境を量産する方式で、EC管理画面、SNSのWeb版、広告プラットフォームといったブラウザ業務に向きます。両者の発想は同じです——「N台の実機+N枚のパスワード表」を「一つのワークベンチ+N個の独立環境」に置き換える。
どちらを選んでも、集中管理は三つの即効メリットをもたらします。新規環境を一括作成でき、一つずつ手動設定する必要がない。アカウントをプラットフォーム・事業ライン・担当者別にグループ管理できる。稼働状態を一画面で確認でき、異常にすぐ気づける。数十アカウント規模に達すると、この三つは毎日使うインフラになります。
第二層:環境分離——各アカウントを「独立したユーザーらしく住まわせる」
集中管理が「見えない」を解決するなら、環境分離は「同じメンバーが操作しているためにまとめて処分される」を解決します。プラットフォームはデバイスフィンガープリント、ネットワーク出口、行動データといった複数のシグナルでアカウントの関連性を判定します。十数アカウントが同一のブラウザパラメータと同一のIP出口を共有することは、「ここではチームがアカウントを量産運用している」と自ら告げるのと同じです。
企業レベルの環境分離に必要なのは三つです。
フィンガープリントの独立。 各環境が独自のデバイスパラメータ一式を持つこと——OSバージョン、解像度、フォント、Canvasの描画結果など——であり、しかもパラメータ同士が整合していること。実在しそうな一台の端末として成立していて、無関係な設定の寄せ集めであってはなりません。
プロキシの独立運用。 企業シーンで最も制御を失いやすい層です。アカウントが増えると、プロキシの手入力は必ずミスを生みます。統一されたプロキシライブラリを一元管理し、環境作成時に事業ラインに応じて選択し、IPの所在地とアカウント情報を一致させることが重要です。プロキシの種類の選び方は、以前の記事「静的プロキシとローテーティングプロキシの比較」を参照してください。ここで強調したいのは一点、プロキシライブラリは一元管理し、個々の環境設定に散らさないということです。
データの分離。 Cookie、ログイン状態、ローカルストレージを環境ごとに物理的に分けることで、初めてクロス汚染のリスクをゼロに近づけられます。この層では、MakoBrowserが「環境ごとの独立フィンガープリント+独立プロキシ」をデフォルト機能として提供し、一括作成時に分離パラメータを自動設定します。チームが環境ごとに手作業で調整する必要はありません。
分離が終わったら、見落とされがちなもう一歩を踏みましょう。操作のリズムを人間らしくすることです。 全環境が同時刻にログインし、同じスケジュールで投稿すれば、リスク管理の目にはボット群と変わりません。環境ごとの稼働時間帯をずらし、一括タスクにはランダムな間隔を入れる。こうした細部はビジネスの結果を変えませんが、リスクシグナルの色を決めます。
第三層:チーム運用——権限を整理してこそアカウントは守られる
アカウントが組織の資産になったあと、最も危ういのは人です。サポート担当はメッセージ返信だけのはずなのに決済設定が見える。運用担当が退職し、名義の二十アカウントを誰も引き継げない。これらは技術の問題ではなく、権限設計の問題です。
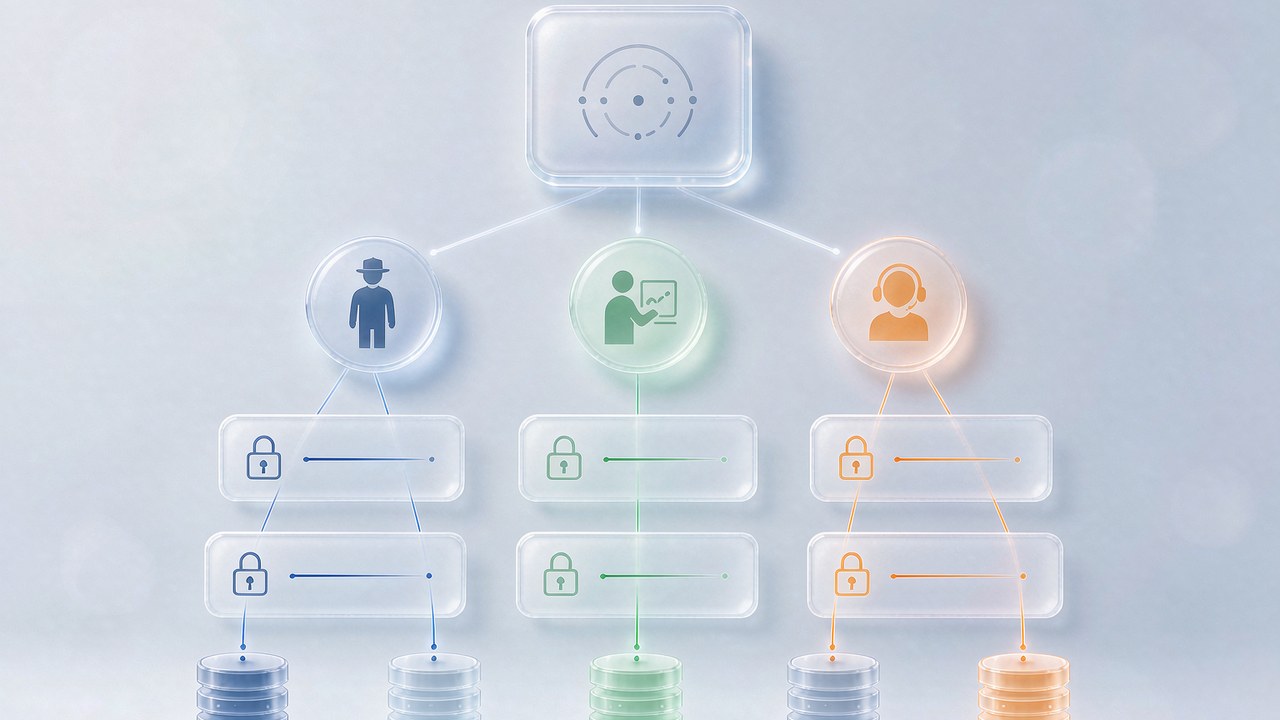
企業の複数アカウント管理の権限モデルは、次の骨格で組み立てるのがおすすめです。
- 最低三つのロールから始める:管理者は設定と認可を管掌し、運用は自らの事業ラインの環境のみを扱い、サポートは指定された環境内で限定的な操作だけを行う。
- センシティブ操作は個別認可:環境の削除、ログイン状態のエクスポート、決済情報の変更は、専用権限または二段階確認を設ける。
- 操作ログは追跡可能に:誰が、いつ、どの環境に触れたかをログで確認できるようにし、問題発生時は箇所を特定できてこそ、責任の押し付け合いを避けられる。
- 引き継ぎのプロセスを用意:環境の担当者が変わる際は一括移行とし、ログイン状態は個人ではなく環境とともに移る。
権限については語り尽くせないほど掘り下げるべき話があります。以前の記事「チームコラボレーション管理」ではロールモデルとRBACの設定を詳しく解説しています。権限体系を構築する際は、ぜひ一通り目を通してみてください。
三層が整ったら、さらに一歩進められます。定時実行のタスクやテンプレート化した一括操作といった、反復の多い作業を自動化に任せ、人は例外対応と意思決定に専念するのです。分離のしっかりした環境の上で自動化が動くとき、効率は初めて純利益になります。
よくある質問
クラウドフォンとアンチディテクトブラウザ、企業はどちらを選ぶべきですか? ビジネスがどこで起きているかで判断します。モバイルアプリ中心のマトリクス(モバイル版TikTok運用、アプリ群のテスト)ならクラウドフォンが適します。ブラウザ業務(EC管理画面、SNSのWeb版、広告プラットフォーム)ならアンチディテクトブラウザが扱いやすくなります。両方のラインを持つ多くのチームは、二つのツールを同じ管理思想で併用しています。
すでにアカウントが数十個ありますが、今から環境を作り直すのは現実的ですか? 一気にやる必要はありません。新しい事業ラインは新基準でスタートし、既存アカウントはバッチ移行します。価値の高いアカウントから優先的に移し、ログイン状態と環境の対応関係を保ちながら、「古いアカウントが突然環境を変える」という高リスクな操作を避け、次のバッチに移る前に一〜二週間プラットフォームの反応を観察しましょう。
メンバーが退職する場合、アカウントをどう安全に引き継げばいいですか? パスワードの受け渡しではなく環境の移行で行います。管理者が環境をまとめて後任者に再割り当てし、退職者のアクセス権限を同時に回収する。環境が集中管理されていれば、引き継ぎは単なる設定変更です。アカウントが個人の端末に散らばっていれば、引き継ぎはリスクインシデントになります。
複数アカウント管理ツール自体は安全ですか?データが漏れることはありますか? 二点を確認してください。センシティブデータがローカルで暗号化されているか(サーバーに平文を置かない)、そしてベンダーのログイン状態の保管・転送ポリシーです。この二点を明確に問いただすことが、機能一覧を読むことより重要です。
企業の複数アカウント管理とは、突き詰めれば「個人の腕前」を「組織のプロセス」へupgradeする取り組みです。集中管理がアカウントを見える化し、環境分離がアカウントを屹立させ、チームの権限がアカウントを守ります。三層がそろえば、アカウントが五十から五百に増えても、管理コストは人を足すだけで、リスクを足すことにはなりません。
散らばるアカウントに足を引っ張られているなら、まず一週間かけて環境を棚卸しし、この三層を上から積み上げてください。MakoBrowserをダウンロードして、最初の規範的な環境群の一括作成から始めましょう。アカウントを本当の意味で組織の資産に変える第一歩です。


