Gestión multi-cuenta empresarial: control centralizado, aislamiento de entornos y colaboración en equipo
Gestión multi-cuenta empresarial: control centralizado, aislamiento de entornos y colaboración en equipo
Con pocas cuentas, la gestión depende de la memoria: quien creó la cuenta la recuerda, las contraseñas viven en una hoja de cálculo y cada relevo obliga a empezar de cero. Cuando las cuentas escalan —una docena de tiendas, decenas de perfiles sociales, cuentas publicitarias en varias plataformas—, la gestión manual empieza a fallar: las cuentas quedan dispersas en los ordenadores de los compañeros y se van con ellos; los entornos se mezclan, y el bloqueo de una cuenta arrastra a las demás; y nadie sabe decir cuándo se usó por última vez una cuenta determinada.
La esencia de la gestión multi-cuenta empresarial es convertir las cuentas de «patrimonio personal» en «activo de la organización». El trabajo se divide en tres capas: el control centralizado resuelve la «dispersión», el aislamiento de entornos resuelve el «riesgo» y los permisos de equipo resuelven el «desorden». Este artículo recorre las tres capas y entrega un plan que puedes aplicar directamente.
Capa 1: control centralizado — ver todas las cuentas en un solo lugar
La idea del control centralizado es sencilla: para cualquier cuenta, el gestor abre un panel de trabajo y ve de inmediato a quién pertenece, en qué estado está y si ha ocurrido algo anómalo recientemente. Llegado a este punto, la gestión ya ha pasado de «preguntar a la gente» a «leer un panel».
El mercado ofrece dos rutas principales. Una es el teléfono en la nube: crear en masa entornos móviles independientes en la nube, controlando decenas de «smartphones virtuales» desde un solo ordenador, cada uno con sus propios parámetros de dispositivo —ideal para negocios centrados en apps móviles—. La otra es el navegador antidetección: crear en masa entornos de navegador independientes en el ordenador, adecuado para backends de ecommerce, versiones web de redes sociales y plataformas publicitarias. Ambas rutas comparten la misma filosofía — sustituir «N dispositivos reales + N hojas de contraseñas» por «un puesto de trabajo + N entornos independientes».
Elijas la ruta que elijan, la centralización aporta tres beneficios inmediatos: los entornos nuevos se crean por lotes, sin configurar uno a uno; las cuentas se agrupan por plataforma, línea de negocio o responsable; y el estado de funcionamiento se consulta en una sola vista, con las anomalías saliendo a la luz al instante. Con unas decenas de cuentas, estas tres cosas son ya infraestructura diaria.
Capa 2: aislamiento de entornos — cada cuenta debe «vivir como un usuario independiente»
El control centralizado resuelve el «no ver»; el aislamiento de entornos resuelve el «sancionados por asociación porque las mismas personas operan todo». Las plataformas juzgan la vinculación de cuentas por capas de señales: huella del dispositivo, salida de red y datos de comportamiento. Una docena de cuentas compartiendo el mismo juego de parámetros de navegador y la misma IP de salida equivale a decirle a la plataforma: «aquí hay un equipo operando cuentas en masa».
El aislamiento de entornos a nivel empresarial exige tres cosas:
Huellas independientes. Cada entorno lleva su propio juego de parámetros de dispositivo —versión del sistema, resolución, fuentes, resultado de renderizado de Canvas, etc.—, y esos parámetros deben ser coherentes entre sí, como un dispositivo que existe de verdad, no una combinación aleatoria de contradicciones.
Programación independiente de proxies. Esta es la capa que más se descontrola en escenarios empresariales. Cuando las cuentas se multiplican, introducir proxies a mano garantiza errores — lo correcto es mantener una biblioteca centralizada de proxies y elegir por línea de negocio al crear entornos, con la geolocalización de la IP acorde al perfil de la cuenta. Sobre cómo elegir el tipo de proxy según el negocio, véase nuestro artículo comparando proxies estáticos y rotativos; aquí subrayamos una regla: la biblioteca de proxies debe gestionarse de forma centralizada, no dispersa en la configuración de cada entorno.
Aislamiento de datos. Cookies, sesiones y almacenamiento local separados físicamente por entorno: solo así el riesgo de contaminación cruzada puede llegar a cero. En esta capa, MakoBrowser entrega «huella independiente más proxy independiente por entorno» como capacidad predeterminada: en la creación por lotes, los parámetros de aislamiento se configuran automáticamente, sin ajustar cada entorno a mano.
Tras el aislamiento queda un paso fácil de olvidar: haz que el ritmo de operación parezca humano. Entornos que inician sesión todos en el mismo segundo y publican en el mismo horario son, para el antifraude, indistinguibles de una granja de scripts. Escalonar las ventanas de actividad de los entornos y añadir intervalos aleatorios a las tareas por lote no cambia el resultado del negocio, pero decide el color de tus señales de riesgo.
Capa 3: colaboración en equipo — permisos claros mantienen las cuentas a salvo
Cuando las cuentas se convierten en activo de la organización, el eslabón más peligroso suelen ser las personas. Al agente de soporte solo le hace falta responder mensajes, pero puede ver la configuración de pagos; el operador se va y las veinte cuentas a su nombre se quedan sin sucesor — no son problemas técnicos, son problemas de diseño de permisos.
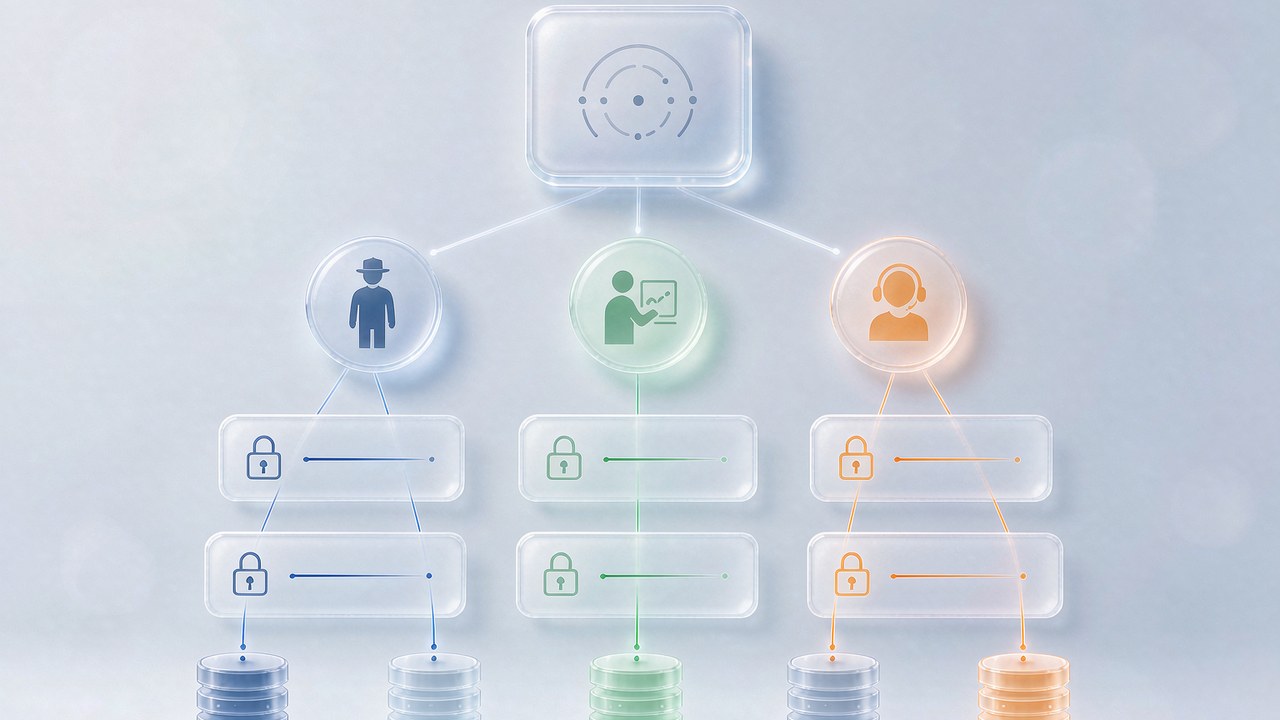
Para el modelo de permisos de la gestión multi-cuenta empresarial, recomendamos construir sobre este esqueleto:
- Tres roles para empezar: el administrador gestiona configuración y autorizaciones, operaciones solo toca los entornos de su línea de negocio y soporte realiza acciones limitadas dentro de entornos designados;
- Autorización separada para acciones sensibles: eliminar entornos, exportar sesiones, modificar datos de pago — permiso específico o confirmación adicional;
- Registros de operaciones rastreables: quién tocó qué entorno y cuándo — los logs deben permitir auditoría, para localizar el eslabón del problema en lugar de adivinar;
- Proceso de relevo: cuando cambia el responsable, transferencia de entornos por lotes; la sesión se queda con el entorno, no con la persona.
Sobre permisos hay mucho más que contar — nuestro artículo sobre gestión colaborativa en equipo detalla el modelo de roles y la configuración de RBAC; conviene repasarlo al montar tu sistema de permisos.
Con las tres capas listas se puede ir un paso más allá: entregar las acciones repetitivas a la automatización —tareas programadas, operaciones por lotes basadas en plantillas—, para que las personas salgan del trabajo mecánico y solo gestionen excepciones y decisiones. La automatización sobre entornos bien aislados es donde la eficiencia se vuelve ganancia neta.
Preguntas frecuentes
¿Teléfono en la nube o navegador antidetección, qué debe elegir una empresa? Mira dónde ocurre el negocio. Las matrices centradas en apps móviles (TikTok en el móvil, pruebas de clústeres de apps) encajan mejor con el teléfono en la nube; los escenarios de navegador (backends de ecommerce, redes sociales web, plataformas publicitarias) fluyen mejor con un navegador antidetección. Muchos equipos que trabajan ambas líneas usan las dos herramientas con la misma filosofía de control.
Ya tenemos decenas de cuentas, ¿es realista reconstruir los entornos ahora? No hace falta de golpe. Arranca las líneas de negocio nuevas con el nuevo estándar y migra las cuentas antiguas por lotes — las de mayor valor primero. En la migración, conserva la correspondencia entre sesión y entorno, evita el movimiento arriesgado de «cuenta antigua cambia de entorno de repente» y observa la plataforma una o dos semanas antes del siguiente lote.
¿Cómo entregar las cuentas con seguridad cuando alguien deja el equipo? Mediante la transferencia de entornos, no de contraseñas: el administrador reasigna los entornos por lotes al sucesor y revoca a la vez el acceso de quien se va. Con entornos bajo control centralizado, un relevo es solo un cambio de configuración; si las cuentas están dispersas en equipos personales, el relevo se convierte en un incidente.
¿Son seguras las herramientas de gestión multi-cuenta? ¿Pueden filtrarse los datos? Fíjate en dos puntos: si los datos sensibles se cifran localmente (sin texto plano en el servidor) y cuál es la política del proveedor sobre almacenamiento y transmisión de las sesiones. Plantea estas dos preguntas al evaluar: importa más que la lista de funciones.
La gestión multi-cuenta empresarial es, en el fondo, una transición de «oficio personal» a «proceso organizativo»: el control centralizado hace las cuentas visibles, el aislamiento de entornos las hace resistentes y los permisos de equipo las mantienen protegidas. Con las tres capas en su sitio, pasar de cincuenta a quinientas cuentas solo significa sumar personas, no sumar riesgos.
Si tu equipo está lastrado por cuentas dispersas, dedica una semana a inventariar los entornos y construye estas tres capas encima. Descarga MakoBrowser y empieza creando por lotes el primer conjunto de entornos estandarizados — convierte tus cuentas en un verdadero activo de la organización.


