Gabay sa Enterprise Multi-Account Management
Gabay sa Enterprise Multi-Account Management: Sentralisadang Kontrol, Environment Isolation, at Team Collaboration
Kapag kaunti pa lang ang mga account, nakakasapat ang memorya bilang paraan ng pamamahala: naalala ng gumawa ang account niya, nakalagay ang mga password sa spreadsheet, at sa bawat paghahatid ng tungkulin ay muling sisimulan sa simula. Ngunit kapag umabot na sa laki ang mga account — isang dosenang store, dosenang social media profile, mga ad account sa ilang platform — nagsisimulang gumuho ang manual na pamamahala: kalat ang mga account sa mga computer ng mga katrabaho at kasama silang nawawala kapag nagresign; pinaghalo-halo ang mga environment kaya kapag na-ban ang isang account, kumakalat ito sa lahat; at walang makasagot kung kailan huling nagalaw ang isang account.
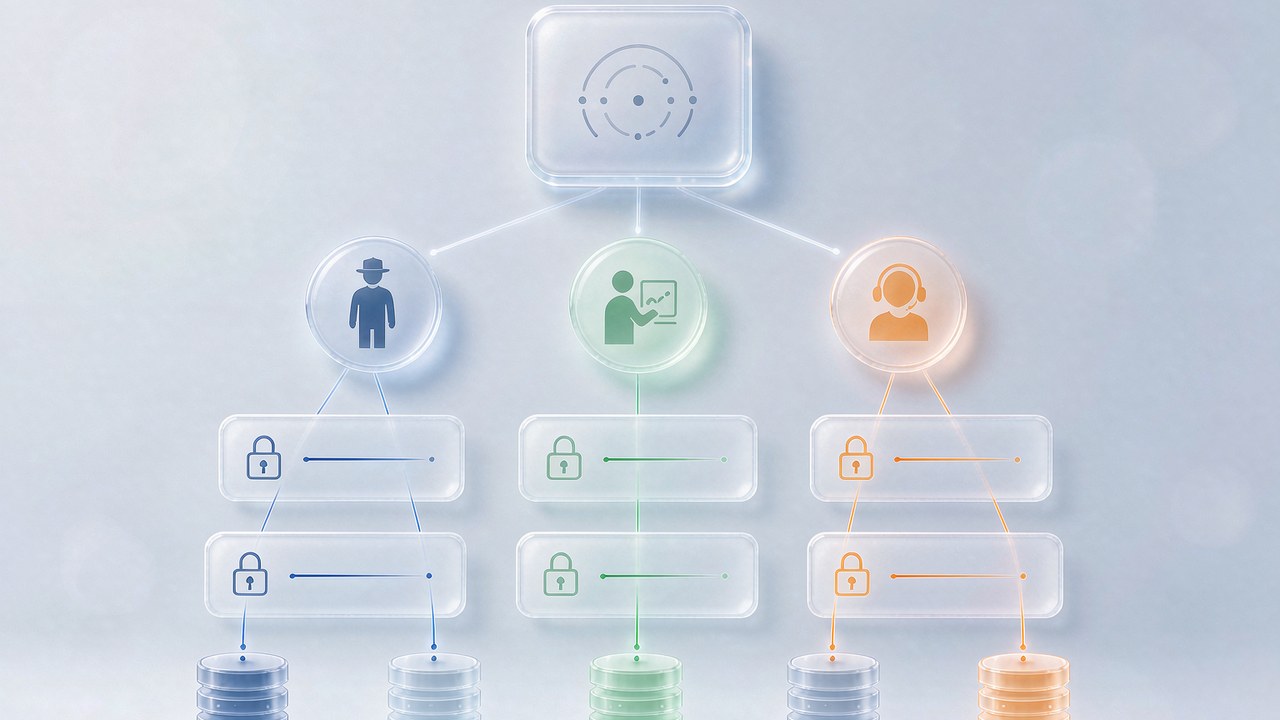
Ang puso ng enterprise multi-account management ay ang pagbabago ng mga account mula "personal na ari-arian" tungong "ari-arian ng organisasyon". Nahahati ang trabaho sa tatlong layer: ang sentralisadang kontrol tumutugon sa "kalat", ang environment isolation sa "panganib", at ang team permissions sa "gulo". Nilalakad ng artikulong ito ang tatlong layer at nagbibigay ng plano na maaari mong gamitin nang diretso.
Layer 1: Sentralisadang Kontrol — nakikita ang lahat ng account sa isang lugar
Simpleng ideya ang sentralisadang kontrol: sa anumang account, binubuksan ng manager ang isang workbench at agad niyang nakikita kung kanino ito nakapangalan, ano ang kalagayan nito, at may nangyari bang kahit anong hindi pangkaraniwan kamakailan. Kapag narating na ito, naipag-upgrade na ang pamamahala mula "pagtatanong sa mga tao" tungong "pagbabasa ng dashboard".
Dalawang pangunahing ruta sa merkado. Una ang cloud phone: paggawa nang maramihan ng malalayang mobile device environment sa cloud, kung saan pinamamahalaan ng isang computer ang dosenang "virtual na telepono", bawat isa may sariling device parameter — angkop sa negosyong nakasentro sa mobile app. Ikalawa ang anti-detect browser: paggawa nang maramihan ng malalayang browser environment sa computer, angkop sa e-commerce backend, web version ng social media, at ad platform. Iisa ang lohika ng dalawang ruta — palitan ang "N totoong device + N password sheet" ng "isang workbench + N malayang environment".
Anuman ang piliin, tatlong agarang benepisyo ang dala ng sentralisasyon: gagawin nang maramihan ang mga bagong environment sa halip na iisa-isahin; maugrupo ang mga account ayon sa platform, business line, o tagapangalaga; at makikita sa isang tingin ang status ng operasyon, lumalabas agad ang anomalya. Sa dosenang account, ang tatlong ito ay nagiging pang-araw-araw na imprastruktura.
Layer 2: Environment Isolation — dapat "mabuhay ang bawat account na parang independenteng user"
Ang sentralisadang kontrol tumutugon sa "hindi nakikita"; ang environment isolation sa "pinaparusahan nang grupo dahil iisang pangkat ang nagpapatakbo ng lahat". Hinuhusgahan ng mga platform ang kaugnayan ng mga account sa pamamagitan ng maraming layer ng signal: device fingerprint, network exit, at behavioral data. Ang dosenang account na nagbabahagi ng iisang browser parameter at iisang IP exit ay para nang sabihin sa platform: "may pangkat dito na nagpapatakbo ng maramihang account."
Ang environment isolation na pang-enterprise ay nangangailangan ng tatlong bagay:
Malayang fingerprint. May sariling set ng device parameter ang bawat environment — OS version, resolution, font, resulta ng Canvas rendering, at iba pa — at kailangang magkatugma ang mga parameter na ito; mukhang isang tunay na umiiral na device, hindi random na tambak ng magkakasalunggang setting.
Malayang proxy scheduling. Ito ang layer na pinakamadaling mawalan ng kontrol sa enterprise setting. Kapag dumami ang account, siguradong magkakamali sa manual na pag-input ng proxy — tama lang na mayroong isang sentralisadang proxy library at piliin ang proxy ayon sa business line sa paggawa ng environment, na tumutugma ang IP location sa account profile. Para sa pagpili ng proxy type, tingnan ang aming paghahambing ng static at rotating proxy; dito, isang tuntunin lang: ang proxy library ay pinamamahalaan nang sentralisado, hindi kalat sa config ng bawat environment.
Data isolation. Hiwalay nang pisikal sa bawat environment ang cookies, login state, at local storage — saka lamang mapupuntang zero ang panganib ng cross-contamination. Sa layer na ito, ginagawang default capability ng MakoBrowser ang "independenteng fingerprint kasama ang independenteng proxy sa bawat environment": sa maramihang paggawa, awtomatikong naisasaayos ang isolation parameter, hindi na kailangang ayusin ng team ang bawat environment nang mano-mano.
Pagkatapos ng isolation, may madaling makalimutan pa: gawing makatao ang ritmo ng operasyon. Kapag sabay-sabay nag-login ang lahat ng environment sa iisang segundo at nagsapublis sa iisang iskedyul, hindi ito naiiba sa bot farm sa mata ng risk system. Ilayo ang aktibong oras ng bawat environment at maglagay ng random na agwat sa batch task — hindi nagbabago ng negosyong resulta ang mga detalyeng ito, ngunit itinatakda ang kulay ng risk signal na iyong ipinapakita.
Layer 3: Team Collaboration — malinaw ang permissions, ligtas ang mga account
Nang maging ari-arian ng organisasyon ang mga account, ang pinakadelikadong sangay ay madalas ang tao. Ang support agent ay dapat sumagot lang ng mensahe, pero nakikita niya ang payment setting; aalis ang operations at walang makahahalili sa dalawampung account sa ilalim ng kaniyang pangalan — hindi ito teknikal na problema, kundi problema sa disenyo ng permissions.
Itayo ang permission model ng enterprise multi-account management sa balangkas na ito:
- Simula sa tatlong role: ang admin ang humahawak ng configuration at authorization, ang operations ay humahawak lang ng mga environment ng sariling business line, at ang support ay gumagawa ng limitadong aksyon sa mga itinalad environment;
- Hiwalay na authorization sa sensitibong aksyon: pag-delete ng environment, pag-export ng login state, pagbabago ng payment info — may sariling permission o ikalawang kumpirmasyon;
- Nasusubaybayan ang operation log: sino, kailan, anong environment ang ginalaw — nasusuri ang log para kapag may problema, matutukoy ang sangay sa halip na espadahan;
- May proseso ng handover: kapag nagpalit ang tagapangalaga, batch transfer ang environment; sumasama sa environment ang login state, hindi sa tao.
Marami pang masasabi tungkol sa permissions — ipinaliwanag nang detalyado ng aming team collaboration management na artikulo ang role model at RBAC configuration; sulit itong balikan habang itinatayo ang permission system.
Kapag buo na ang tatlong layer, maaari pang sumulong nang hakbang: ipasa sa automation ang mga inuulit na mataas na frequency na gawain — scheduled task sa nakatakdang oras, template-based na batch operation — upang umatras ang tao sa mekanikal na gawain at humarap na lang sa mga exception at desisyon. Ang automation na tumatakbo sa maayos na nai-isolate na environment ang sandaling nagiging net gain ang efficiency.
Mga Madalas Itanong
Cloud phone o anti-detect browser — alin ang piliin ng enterprise? Tingnan kung saan nangyayari ang negosyo. Ang mga matrix na nakasentro sa mobile app (mobile TikTok, app cluster testing) ay mas angkop sa cloud phone; ang mga browser scenario (e-commerce backend, web social, ad platform) ay mas maayos sa anti-detect browser. Maraming team na may dalawang linya ang gumagamit ng pareho sa ilalim ng iisang pilosopiya ng kontrol.
Marami nang account — makatuwirang buuin muli ang mga environment ngayon? Hindi kailangang isang bagsak. Simulan ang mga bagong business line sa bagong standard at ilipat ang mga lumang account nang pa- batch — mga pinakamahalaga muna. Panatilihin sa migration ang tugma ng login state at environment, iwasan ang mapanganib na gawing "biglang nagpalit ng environment ang lumang account", at magmasid sa platform nang isa hanggang dalawang linggo bago ang susunod na batch.
Paanong ligtas na ipapasa ang mga account kapag umalis ang isang miyembro? Sa pamamagitan ng paglilipat ng environment, hindi ng password: muling itatalaga ng admin ang mga environment nang maramihan sa kahalili at sabay na babawiin ang access ng aalis. Kapag nasa sentralisadong kontrol ang mga environment, ang handover ay pagbabago ng config lamang; kapag kalat ang mga account sa personal na device, ang handover ay insidente ng panganib.
Ligtas ba ang mismong multi-account management tool? Maaari bang tumagas ang data? Tumingin sa dalawang bagay: naka-encrypt ba nang lokal ang sensitibong data (walang plaintext sa server), at ano ang patakaran ng vendor sa pag-imbak at paglilipat ng login state. Linawin ang dalawang tanong na ito sa pagpili — mas mahalaga kaysa pagbasa ng feature list.
Ang enterprise multi-account management, sa huli, ay paglilipat mula "personal na kasanayan" tungong "proseso ng organisasyon": ang sentralisadang kontrol ay ginagawang nakikita ang mga account, ang environment isolation ay ginagawang matibay, at ang team permissions ay nagpapanatili sa kanilang ligtas. Kapag nasa lugar ang tatlong layer, ang paglaki mula limampu hanggang limandaang account ay pagdaragdag lang ng tao, hindi pagdaragdag ng panganib.
Kung inuungos ng kalat na mga account ang team mo, ilaan ang isang linggo sa pag-iimbentaryo ng mga environment at saka itayo ang tatlong layer. I-download ang MakoBrowser at magsimula sa maramihang paggawa ng unang hanay ng standard na environment — gawing tunay na ari-arian ng organisasyon ang mga account.


