Gestão corporativa de múltiplas contas: controle centralizado, isolamento de ambientes e colaboração em equipe
Gestão corporativa de múltiplas contas: controle centralizado, isolamento de ambientes e colaboração em equipe
Com poucas contas, a gestão depende de memória: quem criou a conta lembra dela, as senhas ficam numa planilha e cada troca de responsável exige recomeçar do zero. Quando as contas escalam — uma dezena de lojas, dezenas de perfis em redes sociais, contas de anúncios em várias plataformas —, o gerenciamento manual começa a falhar: contas espalhadas pelos computadores dos colegas vão embora junto com quem sai; ambientes usados de forma misturada fazem uma conta bloqueada arrastar as demais; e ninguém consegue dizer quando determinada conta foi usada pela última vez.
A essência da gestão corporativa de múltiplas contas é transformar contas de "patrimônio pessoal" em "ativo da organização". O trabalho se divide em três camadas: o controle centralizado resolve a "dispersão", o isolamento de ambientes resolve o "risco" e as permissões de equipe resolvem a "desorganização". Este artigo percorre as três camadas e entrega um plano que você pode aplicar diretamente.
Camada 1: controle centralizado — ver todas as contas em um só lugar
A ideia do controle centralizado é simples: para qualquer conta, o gestor abre um painel de trabalho e vê imediatamente de quem ela é, em que estado está e se houve algo anormal recentemente. Chegado a esse ponto, a gestão já evoluiu de "perguntar às pessoas" para "ler um dashboard".
O mercado oferece duas rotas principais. Uma é o celular na nuvem (cloud phone): criar em massa ambientes móveis independentes na nuvem, controlando dezenas de "smartphones virtuais" a partir de um único computador, cada um com seus próprios parâmetros de dispositivo — ideal para negócios centrados em aplicativos móveis. A outra é o navegador antiddetect: criar em massa ambientes de navegador independentes no computador, adequados a backends de e-commerce, versões web de redes sociais e plataformas de anúncios. As duas rotas seguem a mesma filosofia — substituir "N dispositivos reais + N planilhas de senhas" por "um painel de trabalho + N ambientes independentes".
Qualquer que seja a rota, a centralização traz três benefícios imediatos: novos ambientes são criados em lote, sem configurar um por um; as contas são agrupadas por plataforma, linha de negócio ou responsável; e o status de operação fica visível em uma única tela, com anomalias aparecendo de imediato. Com algumas dezenas de contas, essas três coisas viram infraestrutura diária.
Camada 2: isolamento de ambientes — cada conta deve "viver como um usuário independente"
O controle centralizado resolve o "não enxergar"; o isolamento de ambientes resolve o "ser banido por associação porque as mesmas pessoas operam tudo". As plataformas julgam a vinculação de contas por camadas de sinais: impressão digital do dispositivo, saída de rede e dados de comportamento. Uma dúzia de contas compartilhando o mesmo conjunto de parâmetros de navegador e o mesmo IP é o mesmo que dizer à plataforma "aqui há uma equipe operando contas em massa".
O isolamento de ambientes em nível corporativo exige três coisas:
Impressões digitais independentes. Cada ambiente tem seu próprio conjunto de parâmetros de dispositivo — versão do sistema, resolução, fontes, resultado de renderização do Canvas etc. —, e esses parâmetros precisam ser coerentes entre si, como um dispositivo que realmente existe, não uma combinação aleatória de contradições.
Distribuição independente de proxies. Esta é a camada que mais sai do controle em cenários corporativos. Com muitas contas, inserir proxies manualmente garante erros — o certo é manter uma biblioteca centralizada de proxies e escolher por linha de negócio ao criar ambientes, com a geolocalização do IP compatível com o perfil da conta. Sobre como escolher o tipo de proxy, veja nosso artigo comparando proxies estáticos e rotativos; aqui reforçamos uma regra: a biblioteca de proxies deve ser gerenciada de forma centralizada, não espalhada pelas configurações de cada ambiente.
Isolamento de dados. Cookies, sessões de login e armazenamento local separados fisicamente por ambiente — só assim o risco de contaminação cruzada chega a zero. Nessa camada, o MakoBrowser entrega "impressão digital independente mais proxy independente por ambiente" como recurso padrão: na criação em lote, os parâmetros de isolamento são configurados automaticamente, sem ajuste manual ambiente por ambiente.
Depois do isolamento, falta um passo fácil de esquecer: faça o ritmo de operação parecer humano. Todos os ambientes logando no mesmo segundo e publicando no mesmo horário são, para o antifraude, indistinguíveis de uma fazenda de scripts. Escalone as janelas de atividade dos ambientes e adicione intervalos aleatórios às tarefas em lote — esses detalhes não mudam o resultado de negócio, mas definem a cor dos seus sinais de risco.
Camada 3: colaboração em equipe — permissões claras mantêm as contas seguras
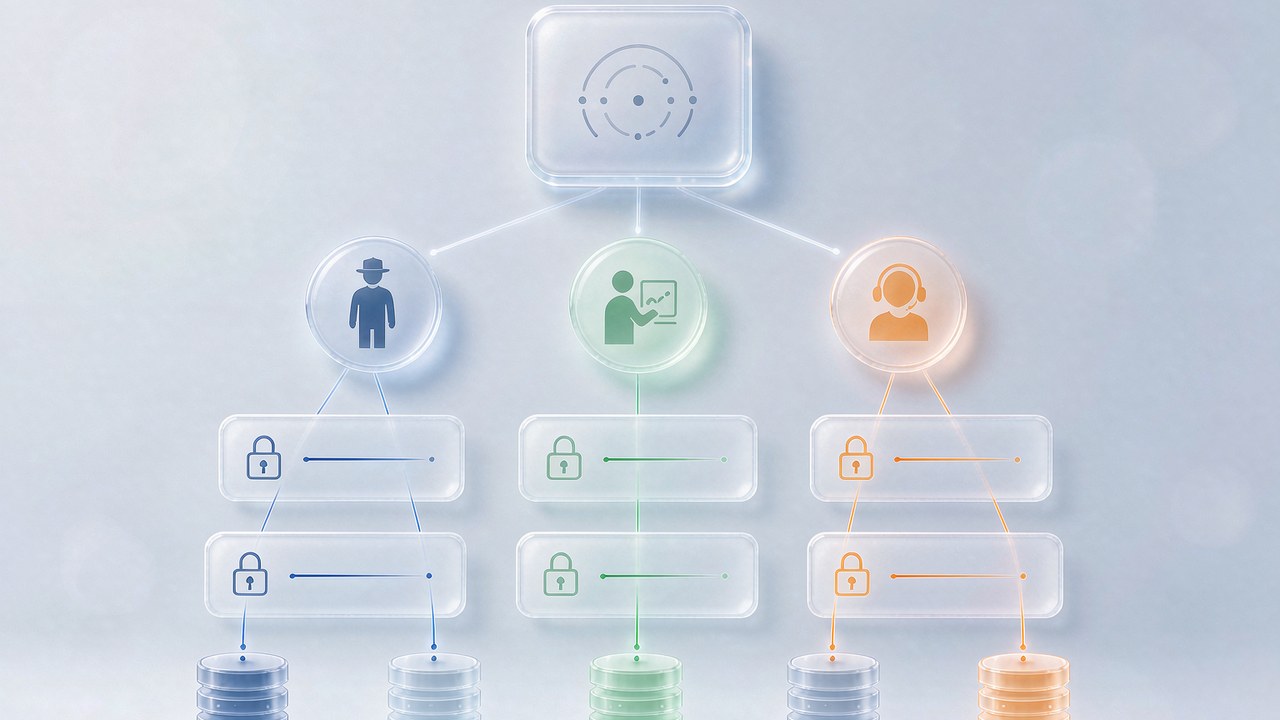
Quando as contas viram ativo da organização, o elo mais perigoso costuma ser as pessoas. O atendente só precisa responder mensagens, mas consegue ver as configurações de pagamento; o operador sai da empresa e as vinte contas sob o nome dele ficam sem sucessor — esses não são problemas técnicos, são problemas de desenho de permissões.
Para o modelo de permissões da gestão corporativa de contas, recomendamos construir sobre este esqueleto:
- Três papéis para começar: o administrador cuida de configuração e autorização, o operador acessa apenas os ambientes da sua linha de negócio e o suporte executa ações limitadas dentro de ambientes designados;
- Autorização separada para ações sensíveis: excluir ambientes, exportar sessões de login e alterar dados de pagamento exigem permissão específica ou confirmação adicional;
- Logs de operação rastreáveis: quem mexeu em qual ambiente e quando — os registros precisam permitir auditoria, para localizar o elo do problema em vez de adivinhar;
- Processo de transição: quando o responsável muda, a transferência dos ambientes é feita em lote; a sessão de login acompanha o ambiente, não a pessoa.
Sobre permissões há muito mais a dizer — nosso artigo sobre gestão colaborativa de equipes detalha o modelo de papéis e a configuração de RBAC; vale percorrê-lo ao montar seu sistema de permissões.
Com as três camadas prontas, dá para ir além: entregar as ações repetitivas à automação — tarefas agendadas, operações em lote baseadas em modelos —, tirando as pessoas do trabalho mecânico para cuidarem apenas de exceções e decisões. Automação rodando sobre ambientes bem isolados é o momento em que eficiência vira ganho líquido.
Perguntas frequentes
Celular na nuvem ou navegador antiddetect — qual escolher? Veja onde o negócio acontece. Operações centradas em aplicativos móveis (TikTok no celular, testes de matrizes de apps) combinam mais com celular na nuvem; cenários de navegador (backends de e-commerce, redes sociais na web, plataformas de anúncios) ficam mais fluidos no navegador antiddetect. Muitas equipes usam os dois, com a mesma filosofia de gestão.
Já temos dezenas de contas — vale a pena recriar os ambientes agora? Não precisa ser tudo de uma vez. Comece as novas linhas de negócio já pelo novo padrão e migre as contas antigas em lotes — as de maior valor primeiro. Na migração, preserve a correspondência entre sessão e ambiente, evite o movimento arriscado de "conta antiga muda de ambiente de repente" e observe a plataforma por uma ou duas semanas antes do próximo lote.
Como entregar contas com segurança quando alguém sai da equipe? Pela transferência de ambientes, não de senhas: o administrador reatribui os ambientes em lote ao sucessor e revoga o acesso de quem sai no mesmo momento. Com ambientes sob controle centralizado, a transição é apenas uma mudança de configuração; com contas espalhadas em equipamentos pessoais, a transição vira um incidente.
As ferramentas de gestão multi-conta são seguras? Os dados podem vazar? Observe dois pontos: se os dados sensíveis são criptografados localmente (sem texto puro no servidor) e qual é a política do fornecedor para armazenamento e transmissão das sessões de login. Faça essas duas perguntas na avaliação — isso importa mais do que a lista de funcionalidades.
A gestão corporativa de múltiplas contas é, no fundo, uma transição de "habilidade pessoal" para "processo organizacional": o controle centralizado torna as contas visíveis, o isolamento de ambientes as torna resilientes e as permissões de equipe as mantêm protegidas. Com as três camadas no lugar, sair de cinquenta para quinhentas contas significa apenas contratar mais pessoas, não assumir mais riscos.
Se sua equipe está sendo freada por contas espalhadas, reserve uma semana para inventariar os ambientes e construa as três camadas por cima. Baixe o MakoBrowser e comece criando em lote o primeiro conjunto de ambientes padronizados — transforme suas contas em um verdadeiro ativo da organização.


