Kurumsal çoklu hesap yönetimi: merkezi kontrol, ortam izolasyonu ve ekip iş birliği
Kurumsal çoklu hesap yönetimi: merkezi kontrol, ortam izolasyonu ve ekip iş birliği
Hesap sayısı azken yönetim hafızaya dayanır: hesabı açan onu hatırlar, şifreler bir tabloda durur ve her devir teslim baştan öğrenmek demektir. Hesaplar ölçeklendiğinde — bir düzine mağaza, onlarca sosyal medya profili, birkaç platformda reklam hesapları — elle yönetim bozulmaya başlar: hesaplar ekip arkadaşlarının bilgisayarlarına dağılmıştır ve işten ayrıldıklarında onlarla gider; ortamlar karışık kullanılır, bir hesap yandığında hepsi sürüklenir; ve hangi hesaba en son ne zaman dokunulduğunu kimse söyleyemez.
Kurumsal çoklu hesap yönetiminin özü, hesapları "kişisel mülkiyet"ten "kurumsal varlığa" dönüştürmektir. İş üç katmana bölünür: merkezi kontrol "dağınıklığı", ortam izolasyonu "riski", ekip yetkileri "karmaşayı" çözer. Bu makale üç katmanı da adım adım anlatır ve doğrudan uygulayabileceğiniz bir plan sunar.
Katman 1: Merkezi kontrol — tüm hesapları tek yerde görmek
Merkezi kontrol fikri çok yalın: herhangi bir hesap için yönetici bir panoyu açar ve hesabın kime bağlı olduğunu, hangi durumda olduğunu ve son zamanlarda olağan dışı bir şey olup olmadığını anında görür. Bu noktaya gelindiğinde yönetim, "insanlara sormak"tan "pano okumak"a yükselmiş demektir.
Piyasada iki ana yol var. Biri bulut telefon: bulutta bağımsız mobil cihaz ortamlarını topluca oluşturmak, tek bir bilgisayardan onlarca "sanal telefonu" yönetmek; her biri kendi cihaz parametrelerine sahiptir ve mobil uygulama ağırlıklı işlere uygundur. Diğeri antidetect tarayıcı: bilgisayarda bağımsız tarayıcı ortamlarını topluca oluşturmak; e-ticaret panelleri, sosyal medyanın web sürümleri ve reklam platformları gibi tarayıcı senaryolarına uygundur. İki yolun mantığı aynıdır — "N gerçek cihaz + N şifre tablosu" yerine "tek bir çalışma paneli + N bağımsız ortam".
Hangi yolu seçerseniz seçin, merkezileşme üç doğrudan kazanç sağlar: yeni ortamlar topluca oluşturulur, tek tek elle yapılandırılmaz; hesaplar platforma, iş hattına veya sorumluya göre gruplanır; ve çalışma durumu tek ekrandan izlenir, anormallikler hemen görünür. Birkaç düzine hesaba ulaşınca bu üç şey günlük altyapıya dönüşür.
Katman 2: Ortam izolasyonu — her hesap "bağımsız bir kullanıcı gibi yaşamalı"
Merkezi kontrol "görememeyi", ortam izolasyonu ise "her şeyi aynı ekibin yürüttüğü için toplu cezalandırılmayı" çözer. Platformlar hesap bağlantısını birkaç sinyal katmanından değerlendirir: cihaz parmak izi, ağ çıkışı ve davranış verileri. Bir düzine hesabın aynı tarayıcı parametrelerini ve aynı IP çıkışını paylaşması, platforma "burada bir ekip toplu hesap işletiyor" demeye eşdeğerdir.
Kurumsal düzeyde ortam izolasyonu üç şey gerektirir:
Bağımsız parmak izleri. Her ortamın kendi cihaz parametreleri vardır — işletim sistemi sürümü, çözünürlük, fontlar, Canvas render çıktısı vb. — ve bu parametreler birbiriyle tutarlı olmalıdır; gerçekten var olan bir cihaz gibi, rastgele birbirini çürüten ayarlar yığını değil.
Bağımsız proxy dağıtımı. Bu, kurumsal senaryoda en kolay kontrolden çıkan katmandır. Hesaplar çoğalınca proxy'leri elle girmek hata üretir — doğru olan, merkezi bir proxy havuzu tutmak ve ortam oluştururken proxy'yi iş hattına göre seçmektir; IP'nin coğrafi konumu hesap profiliyle uyumlu olmalıdır. Proxy türünü işe göre nasıl seçeceğinizi statik ve dönen proxy karşılaştırması makalemizde bulabilirsiniz; burada tek kuralı vurgulayalım: proxy havuzu merkezi yönetilmeli, tek tek ortam yapılandırmalarına dağıtılmamalıdır.
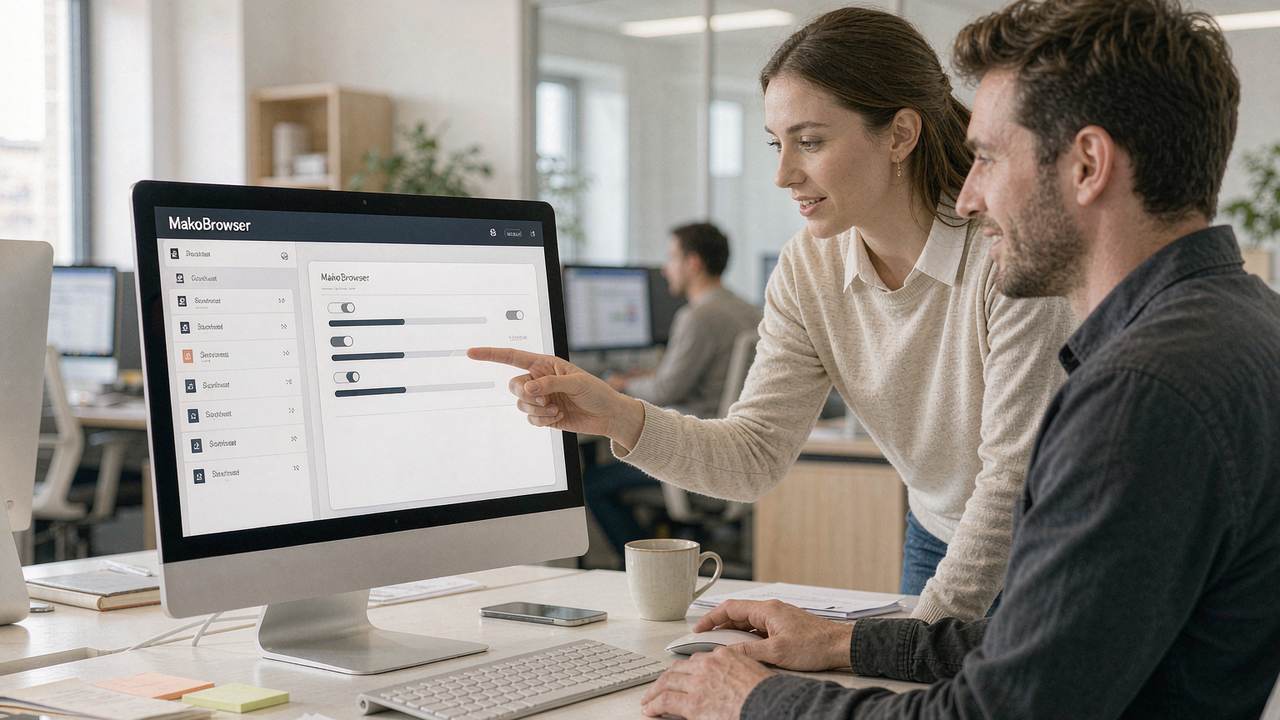
Veri izolasyonu. Cookie'ler, oturum durumları ve yerel depolama ortam bazında fiziksel olarak ayrılmalı; ancak o zaman çapraz bulaşma riski sıfıra yaklaşır. Bu katmanda MakoBrowser, "ortam başına bağımsız parmak izi artı bağımsız proxy" özelliğini varsayılan olarak sunar: toplu oluşturmada izolasyon parametreleri otomatik ayarlanır, ekibin her ortamı elle düzeltmesi gerekmez.
İzolasyondan sonra kolayca gözden kaçan bir adım daha var: operasyon ritmini insan gibi gösterin. Tüm ortamların aynı saniyede oturum açması ve tek takvimle içerik yayınlaması, risk sistemlerinin gözünde bot çiftliğinden farksızdır. Ortamların aktif saatlerini kaydırın ve toplu işlere rastgele aralıklar ekleyin — bu detaylar iş sonucunu değiştirmez ama risk sinyallerinizin rengini belirler.
Katman 3: Ekip iş birliği — yetkiler net olursa hesaplar korunur
Hesaplar kurumsal varlığa dönüştüğünde en tehlikeli halka genellikle insanlardır. Destek temsilcisinin yalnızca mesaj yanıtlaması gerekirken ödeme ayarlarını görebilmesi; operasyon elemanının istifa etmesi ve adına kayıtlı yirmi hesabın kimsenin devralamaması — bunlar teknik sorunlar değil, yetki tasarımı sorunlarıdır.
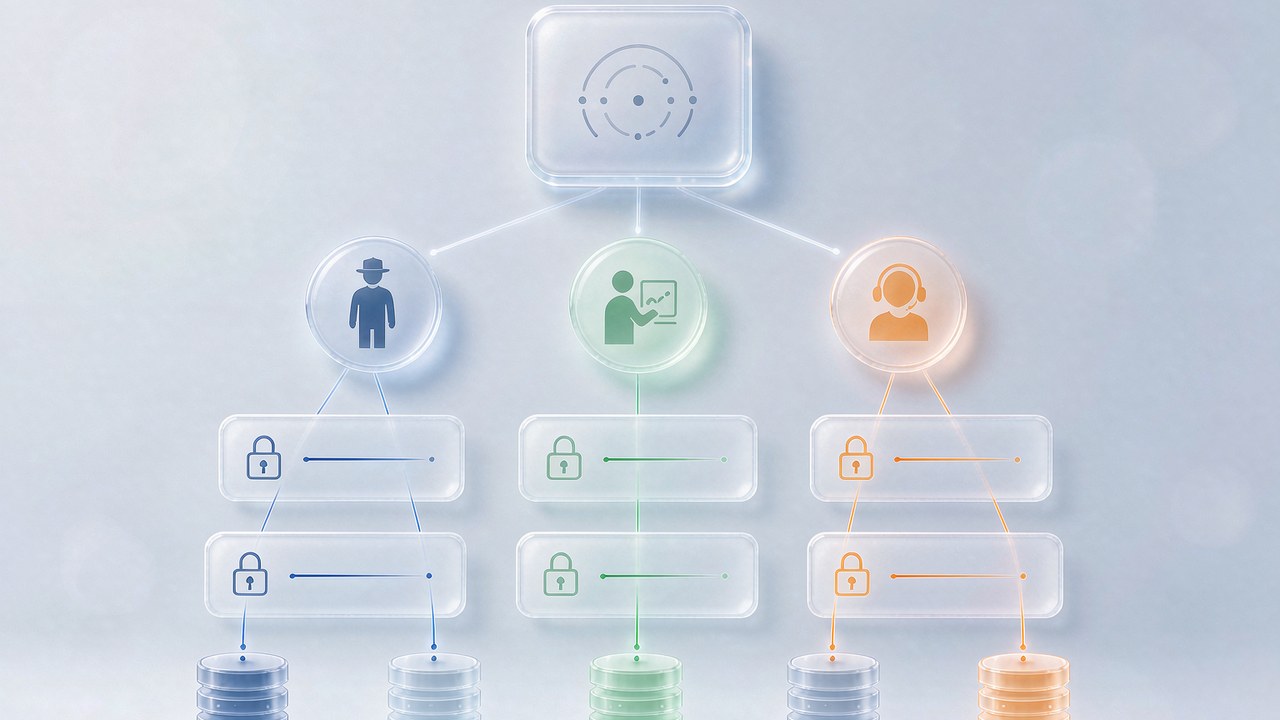
Kurumsal çoklu hesap yönetiminin yetki modelini şu iskelet üzerine kurun:
- Başlangıç için üç rol: yönetici yapılandırmayı ve yetkilendirmeyi yürütür, operasyon yalnızca kendi iş hattının ortamlarına dokunur, destek atanmış ortamlarda sınırlı işlemler yapar;
- Hassas işlemler için ayrı yetki: ortam silme, oturum durumlarını dışa aktarma, ödeme bilgilerini değiştirme — özel izin veya ikinci onay;
- İzlenebilir işlem günlükleri: kim, hangi ortama, ne zaman dokundu — loglar denetlenebilir olmalı; sorun çıkınca halka bulunmalı, birbirinizi suçlamak yerine;
- Devir teslim süreci: sorumlu değişince ortamlar topluca devredilir; oturum durumu kişiyle değil ortamla kalır.
Yetkiler konusu geniş — ekibimize özel ekip iş birliği yönetimi makalemiz rol modelini ve RBAC yapılandırmasını ayrıntılı anlatır; yetki sistemini kurarken adım adım gözden geçirmenizi öneririz.
Üç katman tamamlandıktan sonra bir adım daha atılabilir: tekrarlayan yüksek frekanslı işleri otomasyona bırakmak — sabit saatli zamanlanmış görevler, şablonlu toplu işlemler — böylece insanlar mekanik emekten çıkıp yalnızca istisnaları ve kararları yönetir. İyi izole edilmiş ortamlarda koşan otomasyon, verimliliğin gerçekten net kazanca dönüştüğü andır.
Sık sorulan sorular
Bulut telefon mu, antidetect tarayıcı mı, kurum hangisini seçmeli? İşin nerede gerçekleştiğine bakın. Mobil uygulama ağırlıklı operasyonlar (mobil TikTok, uygulama matris testleri) bulut telefona daha uygundur; tarayıcı senaryoları (e-ticaret panelleri, web sosyal medya, reklam platformları) antidetect tarayıcıyla daha akıcıdır. İki hattı birden yürüten birçok ekip, aynı kontrol felsefesiyle her iki aracı da kullanıyor.
Onlarca hesabımız var; ortamları şimdi yeniden kurmak gerçekçi mi? Tek seferde olması gerekmiyor. Yeni iş hatları yeni standartla başlasın, eski hesaplar partiler halinde taşındı — önce yüksek değerli olanlar. Taşımada oturum durumu ile ortamın eşleşmesini koruyun, "eski hesap aniden ortam değiştirdi" gibi riskli hamleden kaçının ve bir sonraki partiye geçmeden platformu bir iki hafta gözlemleyin.
Bir ekip üyesi ayrıldığında hesaplar güvenle nasıl devredilir? Şifre devri değil ortam devriyle: yönetici ortamları topluca halefe atar ve ayrılanın erişim yetkisini aynı anda geri alır. Ortamlar merkezi kontrol altındayken devir teslim sadece bir yapılandırma değişikliğidir; hesaplar kişisel cihazlara dağılmışsa devir teslim bir risk olayına dönüşür.
Çoklu hesap yönetim araçları güvenli mi? Veriler sızabilir mi? İki noktaya bakın: hassas veriler yerel olarak şifreleniyor mu (sunucuda düz metin tutulmamalı) ve sağlayıcının oturum durumlarını saklama ve aktarma politikası ne? Seçim sırasında bu iki soruyu netleştirin — özellik listesini okumaktan daha önemlidir.
Kurumsal çoklu hesap yönetimi, özünde "kişisel ustalık"tan "kurumsal süreç"e geçiştir: merkezi kontrol hesapları görünür kılar, ortam izolasyonu onları dirençli kılar, ekip yetkileri onları korur. Üç katman da yerine oturduğunda, hesap sayısının elli beşyüze çıkması yalnızca insan almak demektir; risk almak değil.
Ekibiniz dağınık hesaplardan boğuluyorsa, bir haftanızı ortamları envanterlemeye ayırın, sonra bu üç katmanı üzerine kurun. MakoBrowser'ı indirin ve standartlaştırılmış ilk ortam grubunu topluca oluşturarak başlayın — hesaplarınızı gerçek bir kurumsal varlığa dönüştürün.


