Quản lý đa tài khoản doanh nghiệp: kiểm soát tập trung, cách ly môi trường và cộng tác nhóm
Quản lý đa tài khoản doanh nghiệp: kiểm soát tập trung, cách ly môi trường và cộng tác nhóm
Khi còn ít tài khoản, việc quản lý dựa vào trí nhớ: ai tạo tài khoản thì người đó nhớ, mật khẩu nằm trong bảng tính, mỗi lần bàn giao lại phải moi lại từ đầu. Nhưng khi tài khoản lên quy mô — hơn chục cửa hàng, hàng chục nick mạng xã hội, tài khoản quảng cáo trên nhiều nền tảng — thì quản lý thủ công bắt đầu hỏng: tài khoản nằm rải rác trên máy của từng người, nghỉ việc là mang đi một lô; môi trường dùng chung lẫn lộn, một tài khoản bị gắn cờ kéo theo cả hệ; và không ai nói được lần cuối thao tác trên tài khoản đó là khi nào.
Cốt lõi của quản lý đa tài khoản doanh nghiệp là biến tài khoản từ "tài sản cá nhân" thành "tài sản tổ chức". Việc này chia làm ba tầng: kiểm soát tập trung giải quyết sự "tán loạn", cách ly môi trường giải quyết cái "rủi ro", phân quyền nhóm giải quyết cái "lộn xộn". Bài viết đi qua cả ba tầng và đưa ra một phương án bạn có thể áp dụng ngay.
Tầng 1: kiểm soát tập trung — nhìn thấy mọi tài khoản tại một nơi
Ý tưởng của kiểm soát tập trung rất mộc: với bất kỳ tài khoản nào, người quản lý mở bảng điều khiển là thấy ngay tài khoản đó thuộc về ai, đang ở trạng thái nào và có dấu hiệu bất thường gần đây hay không. Đạt được bước này, quản lý đã nâng cấp từ "hỏi từng người" lên "nhìn dashboard".
Thị trường có hai lộ trình chính. Một là điện thoại đám mây (cloud phone): tạo hàng loạt môi trường thiết bị di động độc lập trên nền tảng đám mây, một máy tính điều khiển hàng chục "điện thoại ảo", mỗi chiếc có bộ tham số thiết bị riêng — phù hợp với nghiệp vụ xoay quanh ứng dụng di động. Hai là trình duyệt ẩn danh vân tay: tạo hàng loạt môi trường trình duyệt độc lập trên máy tính, phù hợp với trang quản trị TMĐT, phiên bản web của mạng xã hội và nền tảng quảng cáo. Cả hai lộ trình đều chung một tư duy — thay "N thiết bị thật + N bảng mật khẩu" bằng "một bảng điều khiển + N môi trường độc lập".
Chọn lộ trình nào thì kiểm soát tập trung cũng mang lại ba lợi ích tức thì: tạo môi trường mới hàng loạt thay vì cấu hình từng cái; nhóm tài khoản theo nền tảng, dòng nghiệp vụ hoặc người phụ trách; xem trạng thái vận hành thống nhất, dấu hiệu bất thường lộ ra ngay. Đến quy mô vài chục tài khoản, ba việc này đã là hạ tầng dùng hằng ngày.
Tầng 2: cách ly môi trường — mỗi tài khoản phải "sống như một người dùng độc lập"
Kiểm soát tập trung giải quyết chuyện "không nhìn thấy"; cách ly môi trường giải quyết chuyện "cùng một nhóm người thao tác nên bị phong sát dây chuyền". Nền tảng đánh giá tài khoản có liên quan với nhau hay không dựa trên các lớp tín hiệu: vân tay thiết bị, điểm xuất phát mạng và dữ liệu hành vi. Mười mấy tài khoản dùng chung một bộ tham số trình duyệt, một IP xuất phát chẳng khác nào chủ động báo cho nền tảng biết "đây là một đội đang vận hành tài khoản hàng loạt".
Cách ly môi trường ở tầm doanh nghiệp phải làm được ba việc:
Vân tay độc lập. Mỗi môi trường có bộ tham số thiết bị riêng — phiên bản hệ điều hành, độ phân giải, font chữ, kết quả render Canvas v.v. — và các tham số phải hài hòa với nhau, như một thiết bị có thật, chứ không phải tổ hợp ngẫu nhiên đầy mâu thuẫn.
Điều phối proxy độc lập. Đây là tầng dễ mất kiểm soát nhất trong bối cảnh doanh nghiệp. Tài khoản một khi nhiều lên, nhập proxy thủ công chắc chắn sinh lỗi — nên duy trì một kho proxy tập trung, tạo môi trường thì chọn proxy theo dòng nghiệp vụ, địa lý IP khớp với hồ sơ tài khoản. Cách chọn loại proxy theo nghiệp vụ đã có bài so sánh proxy tĩnh và proxy luân phiên; ở đây chỉ nhấn một điều: kho proxy phải được quản lý tập trung, chứ không rải rác trong cấu hình từng môi trường.
Cách ly dữ liệu. Cookie, trạng thái đăng nhập, bộ nhớ cục bộ tách biệt vật lý theo môi trường, rủi ro dính chéo mới có thể về bằng không. Ở tầng này, MakoBrowser biến "mỗi môi trường một vân tay độc lập cộng proxy độc lập" thành khả năng mặc định: tạo hàng loạt là tham số cách ly được cấu hình tự động, đội ngũ không phải chỉnh từng môi trường thủ công.
Cách ly xong còn một việc dễ bị bỏ qua: hãy cho nhịp thao tác giống con người. Cả loạt môi trường đăng nhập cùng lúc, đăng nội dung cùng khung giờ, trong mắt hệ thống rủi ro chẳng khác gì một đàn bot. Dàn thời gian hoạt động của các môi trường xa nhau, thêm khoảng ngẫu nhiên vào tác vụ hàng loạt — mấy chi tiết này không đổi kết quả kinh doanh, nhưng quyết định màu của tín hiệu rủi ro bạn phát ra.
Tầng 3: cộng tác nhóm — phân quyền rõ ràng thì tài khoản mới giữ vững
Khi tài khoản đã thành tài sản tổ chức, khâu nguy hiểm nhất thường là con người. Nhân viên chăm sóc khách chỉ cần trả lời tin nhắn, vậy mà nhìn được phần cài đặt thanh toán; nhân viên vận hành nghỉ việc, hai mươi tài khoản mang tên họ chẳng ai nhận nổi — đó không phải vấn đề kỹ thuật, mà là vấn đề thiết kế phân quyền.
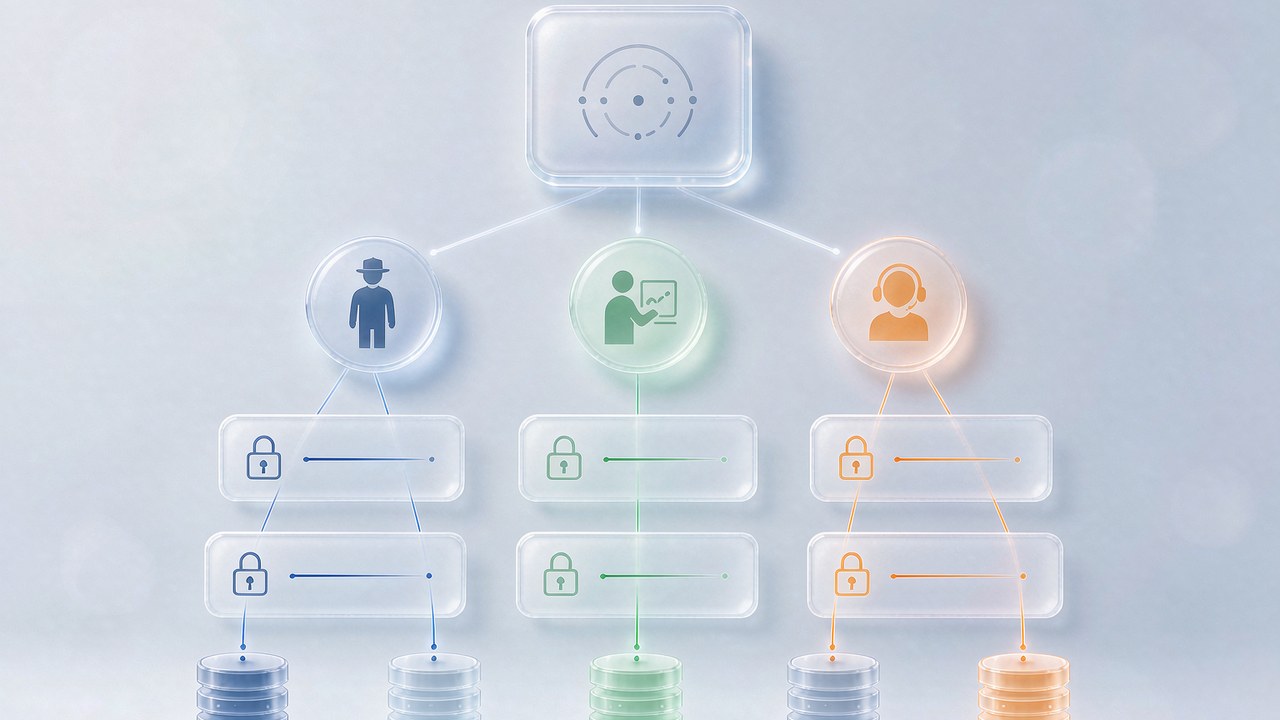
Mô hình phân quyền cho quản lý đa tài khoản doanh nghiệp, nên dựng theo khung này:
- Tối thiểu ba vai trò: quản trị viên lo cấu hình và cấp quyền, vận hành chỉ chạm môi trường thuộc dòng nghiệp vụ của mình, chăm sóc khách chỉ thao tác giới hạn trong môi trường được chỉ định;
- Thao tác nhạy cảm cấp quyền riêng: xóa môi trường, xuất trạng thái đăng nhập, sửa thông tin thanh toán cần quyền riêng hoặc xác nhận lần hai;
- Nhật ký thao tác truy vết được: ai, lúc nào, đụng vào môi trường nào — log phải kiểm tra được, sự cố xảy ra thì định vị được khâu chứ không đổ qua đổ lại;
- Quy trình bàn giao: đổi người phụ trách thì chuyển môi trường hàng loạt, trạng thái đăng nhập đi theo môi trường chứ không theo cá nhân.
Về phân quyền còn nói được nhiều lắm — bài quản lý cộng tác nhóm trước đây đã diễn giải mô hình vai trò và cấu hình RBAC khá kỹ, đáng để đọc lại khi dựng hệ thống quyền.
Ba tầng dựng xong còn có thể đi thêm một bước: giao các thao tác lặp lại tần suất cao cho tự động hóa — tác vụ định giờ, thao tác hàng loạt theo mẫu — để con người rời việc cơ bắp, chỉ xử lý ngoại lệ và ra quyết định. Tự động hóa chạy trên môi trường cách ly tốt mới là lúc hiệu suất thành lợi nhuận ròng.
Câu hỏi thường gặp
Điện thoại đám mây hay trình duyệt ẩn danh vân tay, doanh nghiệp nên chọn cái nào? Xem nghiệp vụ diễn ra ở đâu. Ma trận xoay quanh ứng dụng di động (TikTok trên điện thoại, kiểm thử cụm app) hợp với điện thoại đám mây hơn; kịch bản trình duyệt (trang quản trị TMĐT, web mạng xã hội, nền tảng quảng cáo) mượt hơn với trình duyệt ẩn danh vân tay. Nhiều đội chạy cả hai mảng dùng song song cả hai công cụ, tư duy kiểm soát vẫn là một.
Đã có mấy chục tài khoản, giờ dựng lại môi trường có khả thi không? Không cần làm một phát ăn ngay. Dòng nghiệp vụ mới khởi động theo chuẩn mới, tài khoản cũ chuyển dần theo đợt — ưu tiên tài khoản giá trị cao trước. Khi chuyển, giữ khớp quan hệ trạng thái đăng nhập với môi trường, tránh thao tác rủi ro "tài khoản cũ bỗng đổi môi trường", theo dõi trên nền tảng một hai tuần rồi mới chuyển đợt tiếp.
Nhân viên nghỉ việc, bàn giao tài khoản thế nào cho an toàn? Bàn giao bằng chuyển môi trường chứ không phải giao mật khẩu: quản trị viên chuyển môi trường hàng loạt cho người tiếp nhận, đồng thu hồi quyền truy cập của người rời đi. Khi môi trường được kiểm soát tập trung, bàn giao chỉ là một thay đổi cấu hình; nếu tài khoản nằm trong tay từng cá nhân, bàn giao là một sự cố rủi ro.
Công cụ quản lý đa tài khoản có an toàn không? Dữ liệu có lộ không? Nhìn hai điểm: dữ liệu nhạy cảm có mã hóa tại chỗ không (máy chủ không lưu bản rõ) và chính sách lưu trữ, truyền tải trạng thái đăng nhập của nhà cung cấp. Hỏi rõ hai câu này khi chọn công cụ quan trọng hơn là xem danh sách tính năng.
Quản lý đa tài khoản doanh nghiệp, nói cho cùng, là một cuộc chuyển mình từ "nghề cá nhân" lên "quy trình tổ chức": kiểm soát tập trung khiến tài khoản nhìn thấy được, cách ly môi trường khiến tài khoản đứng vững, phân quyền nhóm khiến tài khoản giữ được. Đủ ba tầng, tài khoản tăng từ năm mươi lên năm trăm, chi phí quản lý cũng chỉ là thêm người chứ không phải thêm rủi ro.
Nếu đội của bạn đang bị đè bởi đống tài khoản tán loạn, hãy dành một tuần kiểm kê môi trường rồi dựng ba tầng này lên. Tải MakoBrowser, bắt đầu từ việc tạo hàng loạt nhóm môi trường chuẩn đầu tiên, biến tài khoản thành tài sản tổ chức đúng nghĩa.


