Gestion multi-comptes en entreprise : contrôle centralisé, isolation des environnements et collaboration d'équipe
Gestion multi-comptes en entreprise : contrôle centralisé, isolation des environnements et collaboration d'équipe
Quand on n'a que quelques comptes, la gestion repose sur la mémoire : celui qui a créé le compte s'en souvient, les mots de passe dorment dans un tableur, et chaque passation oblige à tout réapprendre. Mais dès que les comptes passent à l'échelle — une dizaine de boutiques, des dizaines de profils sociaux, des comptes publicitaires sur plusieurs plateformes —, la gestion manuelle commence à craquer : les comptes sont éparpillés sur les ordinateurs des collègues et partent avec eux ; les environnements sont mélangés, et le blocage d'un compte entraîne les autres ; et personne ne sait dire quand un compte donné a été utilisé pour la dernière fois.
L'essence de la gestion multi-comptes en entreprise, c'est de transformer les comptes d'un « patrimoine personnel » en « actif organisationnel ». Le travail se divise en trois couches : le contrôle centralisé règle la « dispersion », l'isolation des environnements règle le « risque », et les permissions d'équipe règlent le « désordre ». Cet article parcourt les trois couches et livre un plan applicable directement.
Couche 1 : le contrôle centralisé — voir tous les comptes au même endroit
L'idée du contrôle centralisé est simple : pour n'importe quel compte, le gestionnaire ouvre un tableau de bord et voit immédiatement à qui il est rattaché, dans quel état il se trouve et si quelque chose d'anormal s'est produit récemment. Arrivé à ce stade, la gestion est déjà passée de « demander aux gens » à « lire un tableau de bord ».
Le marché propose deux grandes voies. L'une est le téléphone cloud : créer en masse des environnements mobiles indépendants dans le cloud, piloter des dizaines de « smartphones virtuels » depuis un seul ordinateur, chacun avec ses propres paramètres d'appareil — idéal pour les activités centrées sur les applications mobiles. L'autre est le navigateur anti-détection : créer en masse des environnements de navigation indépendants sur ordinateur, adapté aux back-offices e-commerce, aux versions web des réseaux sociaux et aux plateformes publicitaires. Les deux voies partagent la même philosophie — remplacer « N appareils réels + N tableaux de mots de passe » par « un poste de travail + N environnements indépendants ».
Quelle que soit la voie choisie, la centralisation apporte trois bénéfices immédiats : les nouveaux environnements se créent en lot, sans configurer chacun à la main ; les comptes sont regroupés par plateforme, ligne métier ou responsable ; et l'état de fonctionnement s'observe d'un seul coup d'œil, les anomalies remontant aussitôt. À quelques dizaines de comptes, ces trois choses deviennent une infrastructure quotidienne.
Couche 2 : l'isolation des environnements — chaque compte doit « vivre comme un utilisateur indépendant »
Le contrôle centralisé règle le «invisible » ; l'isolation des environnements règle le « sanctionné par association parce que les mêmes personnes opèrent tout ». Les plateformes jugent la liaison des comptes sur plusieurs couches de signaux : empreinte d'appareil, sortie réseau, données comportementales. Une douzaine de comptes partageant le même jeu de paramètres de navigateur et la même IP de sortie, c'est dire à la plateforme : « ici, une équipe opère des comptes en masse ».
L'isolation des environnements au niveau entreprise exige trois choses :
Empreintes indépendantes. Chaque environnement possède son propre jeu de paramètres d'appareil — version de l'OS, résolution, polices, résultat de rendu Canvas, etc. —, et ces paramètres doivent être cohérents entre eux, comme un appareil réellement existant, pas un assemblage aléatoire de contradictions.
Ordonnancement indépendant des proxys. C'est la couche qui échappe le plus souvent au contrôle en contexte entreprise. Passé un certain nombre de comptes, la saisie manuelle des proxys produit forcément des erreurs — il faut tenir une bibliothèque de proxys centralisée et choisir le proxy par ligne métier à la création des environnements, avec une géolocalisation IP cohérente avec le profil du compte. Pour bien choisir son type de proxy, voir notre article comparant proxys statiques et rotatifs ; ici, retenons une règle : la bibliothèque de proxys doit être gérée de façon centralisée, non éparpillée dans les configurations de chaque environnement.
Isolation des données. Cookies, états de connexion et stockage local séparés physiquement par environnement — seul moyen d'amener le risque de contamination croisée à zéro. À ce niveau, MakoBrowser livre « empreinte indépendante plus proxy indépendant par environnement » comme capacité par défaut : à la création en lot, les paramètres d'isolation sont configurés automatiquement, sans réglage manuel environnement par environnement.
Après l'isolation, reste une étape facile à oublier : rendez le rythme d'opération humain. Des environnements qui se connectent tous à la même seconde et publient au même horaire sont, pour l'antifraude, indiscernables d'une ferme de scripts. Décalez les plages d'activité des environnements et ajoutez des intervalles aléatoires aux tâches par lot — ces détails ne changent pas le résultat business, mais décident de la couleur de vos signaux de risque.
Couche 3 : la collaboration d'équipe — des permissions claires protègent les comptes
Une fois les comptes devenus un actif organisationnel, le maillon le plus dangereux, ce sont souvent les personnes. L'agent support n'a besoin que de répondre aux messages, mais il voit les paramètres de paiement ; l'opérateur part, et les vingt comptes à son nom ne trouvent pas de repreneur — ce ne sont pas des problèmes techniques, ce sont des problèmes de conception des permissions.
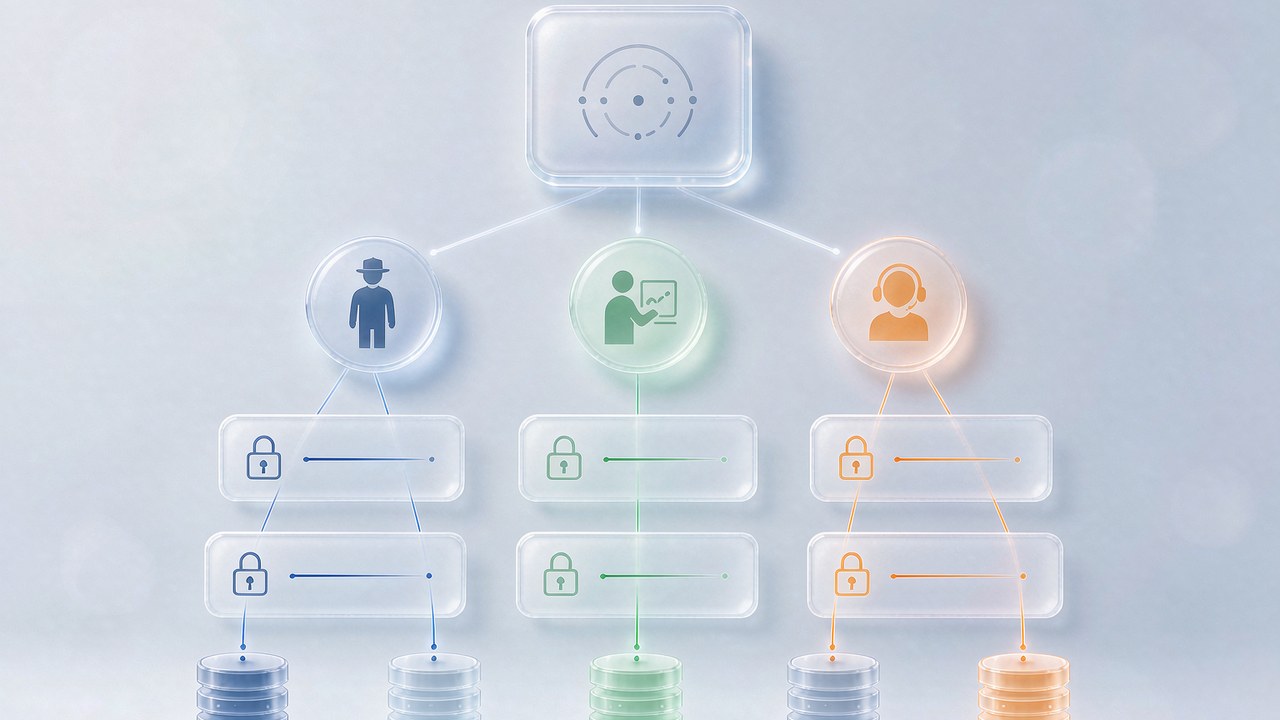
Pour le modèle de permissions de la gestion multi-comptes, construisez sur ce squelette :
- Trois rôles pour démarrer : l'administrateur gère la configuration et les autorisations, l'opérationnel ne touche qu'aux environnements de sa ligne métier, le support n'effectue que des actions limitées dans des environnements désignés ;
- Autorisation séparée pour les actions sensibles : supprimer des environnements, exporter des états de connexion, modifier des informations de paiement — permission dédiée ou double confirmation ;
- Journaux d'opérations traçables : qui a touché quel environnement et quand — les logs doivent permettre un audit, pour localiser le maillon défaillant au lieu de se renvoyer la faute ;
- Un processus de passation : quand le responsable change, transfert des environnements en lot ; l'état de connexion reste avec l'environnement, pas avec la personne.
Sur les permissions, il y aurait bien plus à dire — notre article sur la gestion collaborative en équipe détaille le modèle de rôles et la configuration RBAC ; parcourons-le pas à pas au moment de bâtir votre système de permissions.
Une fois les trois couches en place, on peut aller plus loin : confier les actions répétitives à l'automatisation — tâches planifiées, opérations par lot basées sur des modèles —, pour sortir les équipes du travail mécanique et ne traiter que les exceptions et les décisions. L'automatisation sur des environnements bien isolés, c'est là que l'efficacité devient un gain net.
FAQ
Téléphones cloud ou navigateur anti-détection : que choisir ? Regardez où se passe l'activité. Les matrices centrées sur les applications mobiles (TikTok mobile, tests de clusters d'apps) collent mieux aux téléphones cloud ; les scénarios navigateur (back-offices e-commerce, réseaux sociaux web, plateformes publicitaires) sont plus fluides avec un navigateur anti-détection. Nombreuses sont les équipes à utiliser les deux, avec la même philosophie de contrôle.
Nous avons déjà des dizaines de comptes — est-il réaliste de reconstruire les environnements maintenant ? Pas besoin de tout faire d'un coup. Démarrez les nouvelles lignes métier selon la nouvelle norme et migrez les anciens comptes par lots — les plus précieux d'abord. Lors de la migration, préservez la correspondance entre état de connexion et environnement, évitez le geste risqué du « vieux compte qui change brusquement d'environnement », et observez la plateforme une à deux semaines avant le lot suivant.
Comment transmettre les comptes en toute sécurité quand un membre part ? Par le transfert d'environnements, pas de mots de passe : l'administrateur réattribue les environnements en lot au successeur et révoque en même temps les accès du partant. Quand les environnements sont sous contrôle centralisé, une passation n'est qu'un changement de configuration ; si les comptes sont éparpillés sur des postes personnels, la passation devient un incident.
Les outils de gestion multi-comptes sont-ils sûrs ? Les données peuvent-elles fuiter ? Examinez deux points : les données sensibles sont-elles chiffrées localement (pas de texte clair sur le serveur), et quelle est la politique du fournisseur sur le stockage et la transmission des états de connexion. Posez clairement ces deux questions lors du choix — cela compte plus que la liste des fonctionnalités.
La gestion multi-comptes en entreprise est, au fond, une transition de « savoir-faire personnel » vers « processus organisationnel » : le contrôle centralisé rend les comptes visibles, l'isolation des environnements les rend résilients, les permissions d'équipe les protègent. Les trois couches en place, passer de cinquante à cinq cents comptes ne signifie qu'embaucher davantage, pas prendre plus de risques.
Si votre équipe est freinée par des comptes éparpillés, consacrez une semaine à inventorier vos environnements, puis construisez ces trois couches. Téléchargez MakoBrowser et commencez par créer en lot votre première série d'environnements normalisés — transformez vos comptes en un véritable actif organisationnel.


