Gestionarea multi-cont pentru companii: control centralizat, izolarea mediilor și colaborarea în echipă
Gestionarea multi-cont pentru companii: control centralizat, izolarea mediilor și colaborarea în echipă
Când ai puține conturi, administrarea se bazează pe memorie: cine a creat contul, acela îl ține minte, parolele stau într-un tabel, iar la fiecare predare-primire totul se reia de la capăt. Dar când conturile cresc în scară — un duzin de magazine, zeci de profiluri pe rețele sociale, conturi de publicitate pe mai multe platforme — administrarea manuală începe să se prăbușească: conturile sunt risipite prin computerele colegilor și pleacă odată cu ei; mediile sunt folosite amestecat, iar blocarea unui cont antrenează restul; și nimeni nu poate spune când a fost folosit ultima dată un anumit cont.
Esența gestionării multi-cont pentru companii este transformarea conturilor din „proprietate personală" în „activ al organizației". Munca se împarte în trei straturi: controlul centralizat rezolvă „risipirea", izolarea mediilor rezolvă „riscul", iar permisiunile echipei rezolvă „dezordinea". Acest articol parcurge toate cele trei straturi și oferă un plan pe care îl poți aplica direct.
Stratul 1: Controlul centralizat — toate conturile vizibile într-un singur loc
Ideea controlului centralizat este simplă: pentru orice cont, managerul deschide un panou de lucru și vede imediat pe numele cui stă contul, în ce stare se află și dacă recent s-a întâmplat ceva neobișnuit. Ajuns aici, administrarea a urcat deja de la „întrebi oamenii" la „citești un panou".
Pe piață există două rute principale. Una este telefonul cloud: crearea în masă de medii mobile independente în cloud, un singur computer controlând zeci de „smartphone-uri virtuale", fiecare cu propriile parametri de dispozitiv — potrivit afacerilor centrate pe aplicații mobile. Cealaltă este browserul anti-detect: crearea în masă de medii de browser independente pe computer, potrivit pentru backend-uri de e-commerce, versiuni web ale rețelelor sociale și platforme publicitare. Ambele rute au aceeași filozofie — înlocuirea „N dispozitive reale + N tabele de parole" cu „un panou de lucru + N medii independente".
Oricare rută ai alege, centralizarea aduce trei beneficii imediate: mediile noi se creează în lot, fără configurare manuală una câte una; conturile se grupează după platformă, linie de business sau responsabil; iar starea de funcționare se vede dintr-o singură privire, anomaliile ieșind la iveală imediat. La câteva zeci de conturi, aceste trei lucruri devin infrastructură zilnică.
Stratul 2: Izolarea mediilor — fiecare cont trebuie să „locuiască ca un utilizator independent"
Controlul centralizat rezolvă „nevăzutul"; izolarea mediilor rezolvă „pedepsirea colectivă pentru că aceiași oameni operează totul". Platformele judecă legătura dintre conturi pe mai multe straturi de semnale: amprenta dispozitivului, ieșirea de rețea și datele comportamentale. Un duzin de conturi care partajează același set de parametri de browser și aceeași ieșire IP spune platformei, de fapt: „aici o echipă operează conturi în masă".
Izolarea mediilor la nivel de companie cere trei lucruri:
Amprentele independente. Fiecare mediu poartă propriul set de parametri de dispozitiv — versiunea sistemului, rezoluția, fonturile, rezultatul randării Canvas și așa mai departe — iar acești parametri trebuie să fie coerent între ei, ca un dispozitiv care chiar există, nu o grămadă aleatorie de setări contradictorii.
Programarea independentă a proxy-urilor. Aceasta este, în contextul companiilor, stratul care iese cel mai ușor de sub control. Când conturile se înmulțesc, introducerea manuală a proxy-urilor produce cu siguranță erori — corect este să menții o bibliotecă de proxy centralizată și, la crearea mediilor, să alegi proxy-ul după linia de business, cu localizarea IP potrivită profilului contului. Cum alegi tipul de proxy, am descris în articolul comparând proxy-uri statice și rotative; aici subliniem un singur lucru: biblioteca de proxy se gestionează centralizat, nu împrăștiată prin configurațiile fiecărui mediu.
Izolarea datelor. Cookie-urile, stările de autentificare și stocarea locală separate fizic pe medii — abia atunci riscul contaminării încrucișate se apropie de zero. La acest strat, MakoBrowser livrează „amprentă independentă plus proxy independent per mediu" ca abilitate implicită: la crearea în lot, parametrii de izolare se configurează automat, echipa nu trebuie să ajusteze manual fiecare mediu.
După izolare rămâne un pas ușor de trecut cu vederea: fa ca ritmul operațional să pară uman. Medii care se autentifică toate în aceeași secundă și publică după un calendar unic sunt, în ochii sistemului antifraudă, de nedistins de o fermă de boți. Dezlocați orele de activitate ale mediilor și adăugați intervale aleatorii sarcinilor în lot — aceste detalii nu schimbă rezultatul de business, dar decid culoarea semnalelor voastre de risc.
Stratul 3: Colaborarea în echipă — permisiuni clare țin conturile în siguranță
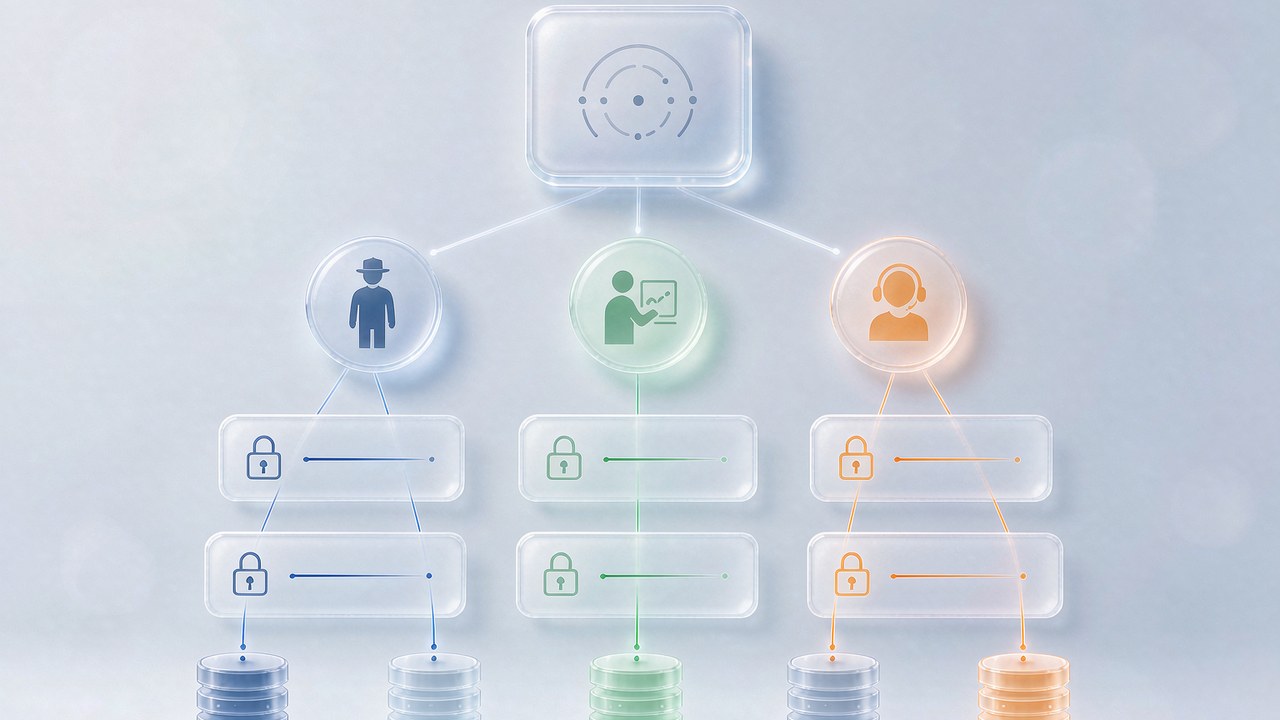
Odată ce conturile devin activ al organizației, veriga cea mai periculoasă sunt, de obicei, oamenii. Agentul de suport trebuie doar să răspundă la mesaje, dar vede setările de plată; operatorul pleacă și douăzeci de conturi pe numele său nu găsesc nimeni să le preia — acestea nu sunt probleme tehnice, sunt probleme de proiectare a permisiunilor.
Modelul de permisiuni pentru gestionarea multi-cont construiește-l pe acest schelet:
- Trei roluri de start: administratorul duce configurația și autorizările, operațiunile ating doar mediile propriei linii de business, suportul face acțiuni limitate în mediile desemnate;
- Autorizare separată pentru acțiuni sensibile: ștergerea mediilor, exportul stărilor de autentificare, modificarea datelor de plată — permisiune dedicată sau o a doua confirmare;
- Jurnale operaționale trasabile: cine a atins, când, ce mediu — logurile trebuie să permită audit, ca la problemă să găsești veriga, nu să arunci acuzații;
- Un proces de predare: când se schimbă responsabilul, mediile se predau în lot; starea de autentificare merge cu mediul, nu cu persoana.
Despre permisiuni s-ar putea spune mult mai mult — articolul nostru despre gestionarea colaborării în echipă detaliază modelul de roluri și configurarea RBAC; merită parcurs pas cu pas când construiești sistemul de permisiuni.
Cu cele trei straturi gata, se poate merge un pas mai departe: acțiunile repetitive, cu frecvență mare, lasă-le automatizării — sarcini programate la ore fixe, operații în lot bazate pe șabloane — astfel încât oamenii să iasă din munca mecanică și să trateze doar excepțiile și deciziile. Automatizarea care rulează pe medii bine izolate e momentul în care eficiența devine profit net.
Întrebări frecvente
Telefon cloud sau browser anti-detect — ce ar trebui să aleagă o companie? Uită-te unde se întâmplă afacerea. Matricele centrate pe aplicații mobile (TikTok pe mobil, teste de clustere de aplicații) se potrivesc mai bine cu telefonul cloud; scenariile de browser (backend-uri de e-commerce, social web, platforme publicitare) curg mai fluent cu un browser anti-detect. Multe echipe care operează ambele linii folosesc ambele unelte sub aceeași filozofie de control.
Avem deja zeci de conturi — e realist să reconstruim mediile acum? Nu trebuie totul dintr-o dată. Liniile de business noi pornesc pe noul standard, conturile vechi migrează pe loturi — cele mai valoroase primele. La migrare păstrează corespondența dintre starea de autentificare și mediu, evită mutarea riscantă „contul vechi își schimbă brusc mediul" și observă platforma una-două săptămâni înainte de următorul lot.
Cum predai conturile în siguranță când pleacă un membru al echipei? Prin transferul mediilor, nu al parolelor: administratorul reatribuie mediile în lot succesorului și retrage simultan accesul celui plecat. Când mediile sunt sub control centralizat, o predare e doar o schimbare de configurare; dacă conturile sunt risipite pe dispozitive personale, predarea devine un incident de risc.
Sunt sigure la rândul lor uneltele de gestionare multi-cont? Pot scăpa datele? Uită-te la două lucruri: datele sensibile sunt criptate local (fără text clar pe server) și care e politica furnizorului privind stocarea și transmiterea stărilor de autentificare. Pune aceste două întrebări la selecție — mai important decât citirea listei de funcții.
Gestionarea multi-cont pentru companii este, în fond, trecerea de la „meșteșug personal" la „proces organizațional": controlul centralizat face conturile vizibile, izolarea mediilor le face rezistente, iar permisiunile echipei le țin protejate. Când toate trei straturile stau la locul lor, creșterea de la cincizeci la cinci sute de conturi înseamnă doar angajarea de oameni în plus — nu luarea de riscuri în plus.
Dacă conturile risipite îți trag echipa în jos, alocă o săptămână pentru inventarierea mediilor, apoi construiește aceste trei straturi deasupra. Descarcă MakoBrowser și începe prin crearea în lot a primei runde de medii standardizate — transformă-ți conturile într-un adevărat activ al organizației.


