คู่มือจัดการหลายบัญชีระดับองค์กร
คู่มือจัดการหลายบัญชีระดับองค์กร: การควบคุมจากศูนย์กลาง การแยกสภาพแวดล้อม และการทำงานร่วมกันของทีม
เมื่อมีบัญชีไม่กี่บัญชี การจัดการอาศัยความจำ: ใครสมัครบัญชีคนนั้นจำเอง รหัสผ่านเก็บในสเปรดชีต และทุกครั้งที่ส่งต่องานก็ต้องไล่เรียงใหม่ตั้งแต่ต้น แต่พอบัญชีขยายสเกล — ร้านค้าสิบกว่าร้าน บัญชีโซเชียลหลายสิบบัญชี บัญชีโฆษณาหลายแพลตฟอร์ม — การจัดการแบบแมนนวลเริ่มพัง: บัญชีกระจัดกระจายอยู่ในเครื่องของแต่ละคน ลาออกเมื่อไรก็หายไปทั้งชุด สภาพแวดล้อมใช้ปนกัน บัญชีหนึ่งโดนแบนก็ลากพาดับัญชีอื่น และไม่มีใครบอกได้ว่าครั้งสุดท้ายที่แตะบัญชีไหนคือเมื่อไร
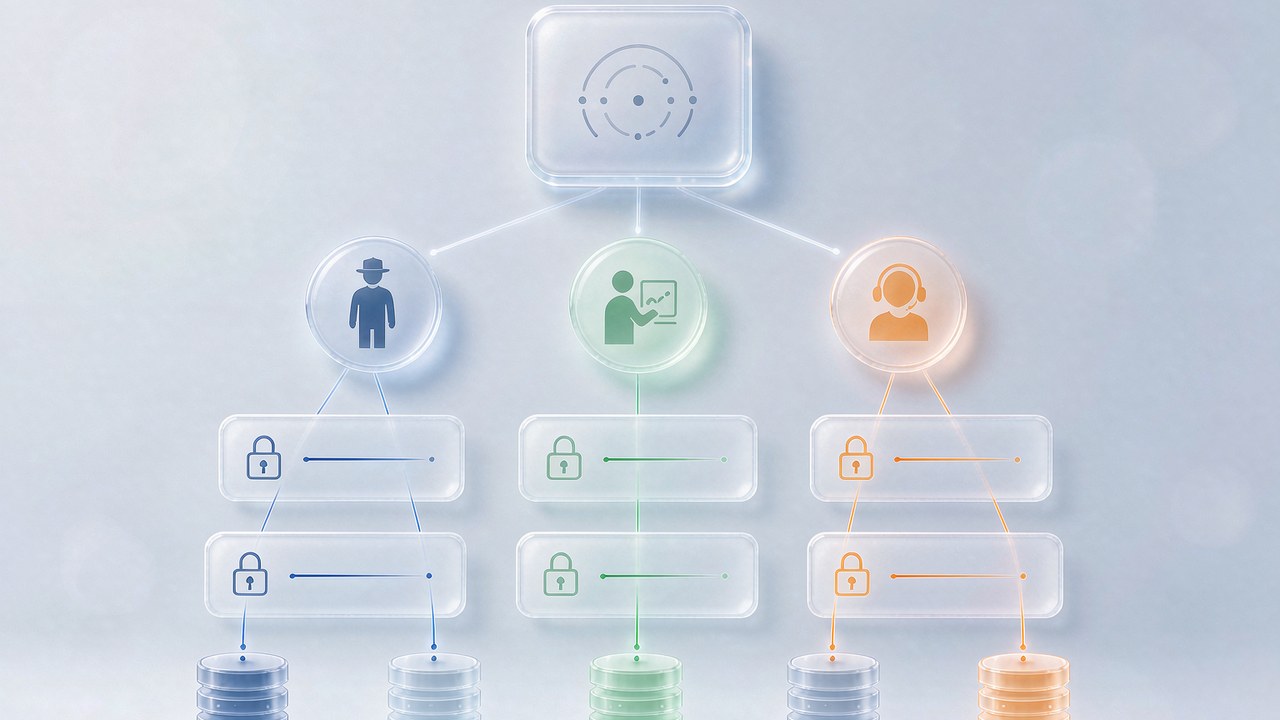
หัวใจของการจัดการหลายบัญชีระดับองค์กรคือเปลี่ยนบัญชีจาก "ทรัพย์สินส่วนบุคคล" ให้เป็น "ทรัพย์สินขององค์กร" งานนี้แบกเป็นสามชั้น: การควบคุมจากศูนย์กลางแก้ปัญหา "กระจัดกระจาย" การแยกสภาพแวดล้อมแก้ปัญหา "ความเสี่ยง" และสิทธิ์ของทีมแก้ปัญหา "ความรก" บทความนี้เดินผ่านทั้งสามชั้น พร้อมแผนที่หยิบไปใช้ได้ทันที
ชั้นที่ 1: การควบคุมจากศูนย์กลาง — เห็นทุกบัญชีในที่เดียว
แนวคิดของการควบคุมจากศูนย์กลางเรียบง่ายมาก: บัญชีไหนก็ตาม ผู้จัดการเปิดแดชบอร์ดเดียวก็เห็นทันทีว่าบัญชีนั้นอยู่ใต้ใคร สถานะเป็นอย่างไร และช่วงล่าสุดมีความผิดปกติหรือไม่ ถึงจุดนี้แล้ว การจัดการก็อัปเกรดจาก "ถามคน" เป็น "อ่านแดชบอร์ด"
ตลาดมีสองเส้นทางหลัก เส้นทางแรกคือคลาวด์โฟน: สร้างสภาพแวดล้อมอุปกรณ์มือถือแบบอิสระในคลาวด์เป็นจำนวนมาก คอมพิวเตอร์เครื่องเดียวควบคุม "โทรศัพท์เสมือน" หลายสิบเครื่อง แต่ละเครื่องมีพารามิเตอร์อุปกรณ์ของตัวเอง เหมาะกับธุรกิจที่เน้นแอปมือถือ อีกเส้นทางคือเบราว์เซอร์ฟิงเกอร์พรินต์: สร้างสภาพแวดล้อมเบราว์เซอร์แบบอิสระบนคอมพิวเตอร์เป็นจำนวนมาก เหมาะกับแบ็กออฟฟิศอีคอมเมิร์ซ เว็บโซเชียล และแพลตฟอร์มโฆษณา สองเส้นทางนี้ใช้ตรรกะเดียวกัน — แทนที่ "เครื่องจริง N เครื่อง + ตารางรหัสผ่าน N ชุด" ด้วย "แดชบอร์ดเดียว + สภาพแวดล้อมอิสระ N ชุด"
ไม่ว่าเลือกเส้นทางไหน การรวมศูนย์ให้ประโยชน์ทันทีสามข้อ: สร้างสภาพแวดล้อมใหม่เป็นชุด ไม่ต้องตั้งค่าทีละอัน จัดกลุ่มบัญชีตามแพลตฟอร์ม สายธุรกิจ หรือผู้รับผิดชอบ และดูสถานะการทำงานจากที่เดียว ความผิดปกติโผล่ทันที พอถึงสเกลหลายสิบบัญชี สามเรื่องนี้กลายเป็นโครงสร้างพื้นฐานที่ใช้ทุกวัน
ชั้นที่ 2: การแยกสภาพแวดล้อม — ทุกบัญชีต้อง "อยู่เหมือนผู้ใช้อิสระคนหนึ่ง"
การควบคุมจากศูนย์กลางแก้เรื่อง "มองไม่เห็น" การแยกสภาพแวดล้อมแก้เรื่อง "โดนแบนรวมกันเพราะคนกลุ่มเดียวกันเป็นคนหมุนทุกอย่าง" แพลตฟอร์มตัดสินว่าบัญชีเกี่ยวพันกันหรือไม่จากสัญญาณหลายชั้น: ฟิงเกอร์พรินต์อุปกรณ์ จุดออกเครือข่าย และข้อมูลพฤติกรรม บัญชีสิบกว่าบัญชีใช้พารามิเตอร์เบราว์เซอร์ชุดเดียวกันและ IP ออกร่วมกัน เท่ากับบอกแพลตฟอร์มเสียเองว่า "ที่นี่มีทีมกำลังบริหารบัญชีเป็นจำนวนมาก"
การแยกสภาพแวดล้อมระดับองค์กรต้องทำได้สามเรื่อง:
ฟิงเกอร์พรินต์อิสระ แต่ละสภาพแวดล้อมมีชุดพารามิเตอร์อุปกรณ์ของตัวเอง — เวอร์ชันระบบปฏิบัติการ ความละเอียด ฟอนต์ ผลเรนเดอร์ Canvas ฯลฯ — และพารามิเตอร์เหล่านี้ต้องกลมกลืนกัน เหมือนอุปกรณ์ที่มีอยู่จริง ไม่ใช่การสุ่มประกอบกันจนขัดแย้งกันเอง
จัดสรรพร็อกซีอย่างเป็นระบบ นี่คือชั้นที่เละง่ายที่สุดในบริบทองค์กร พอบัญชีเยอะขึ้น การกรอกพร็อกซีด้วยมือย่อมพลาดเป็นธรรมดา — ควรดูแลคลังพร็อกซีรวมศูนย์ไว้หนึ่งแหล่ง ตอนสร้างสภาพแวดล้อมเลือกพร็อกซีตามสายธุรกิจ ให้ที่ตั้งภูมิศาสตร์ของ IP สอดคล้องกับโปรไฟล์บัญชี เรื่องวิธีเลือกประเภทพร็อกซีดูได้จากบทความเปรียบเทียบ พร็อกซีแบบสแตติกกับแบบหมุนเวียน ที่นี่เน้นข้อเดียว: คลังพร็อกซีต้องบริหารแบบรวมศูนย์ ไม่กระจัดกระจายอยู่ในคอนฟิกของแต่ละสภาพแวดล้อม
แยกข้อมูล Cookie สถานะล็อกอิน และพื้นที่จัดเก็บในเครื่องต้องแยกกันจริงตามสภาพแวดล้อม เสี่ยงติดกันข้ามบัญชีจึงเข้าใกล้ศูนย์ ในชั้นนี้ MakoBrowser ทำให้ "ฟิงเกอร์พรินต์อิสระบวกพร็อกซีอิสระต่อสภาพแวดล้อม" เป็นความสามารถเริ่มต้น ตอนสร้างเป็นชุดระบบตั้งค่าพารามิเตอร์การแยกให้อัตโนมัติ ทีมไม่ต้องไล่ปรับทีละสภาพแวดล้อม
แยกเสร็จแล้วยังมีเรื่องที่มองข้ามง่ายอีกข้อ: ทำให้จังหวะการทำงานดูเหมือนมนุษย์ สภาพแวดล้อมทั้งชุดล็อกอินพร้อมกันในวินาทีเดียวและโพสต์ตามตารางเดียวกัน ในสายตาระบบกันโกงไม่ต่างจากฟาร์มบอต ขยับช่วงเวลาทำกิจกรรมของแต่ละสภาพแวดล้อมให้ต่างกัน และใส่ช่วงห่างแบบสุ่มให้งานเป็นชุด — รายละเอียดเหล่านี้ไม่เปลี่ยนผลธุรกิจ แต่กำหนดสีของสัญญาณความเสี่ยงที่คุณปล่อยออกไป
ชั้นที่ 3: การทำงานร่วมกันของทีม — สิทธิ์ชัดเจน บัญชีจึงปลอดภัย
พอบัญชีกลายเป็นทรัพย์สินขององค์กร จุดอันตรายที่สุดมักเป็นคน ฝ่ายซัพพอร์ตแค่ต้องตอบข้อความ แต่กลับมองเห็นการตั้งค่าการชำระเงินได้ ฝ่ายปฏิบัติการลาออก บัญชียี่สิบบัญชีที่ขึ้นชื่อเขากลับไม่มีใครรับต่อได้ — เหล่านี้ไม่ใช่ปัญหาทางเทคนิค แต่เป็นปัญหาการออกแบบสิทธิ์
โมเดลสิทธิ์สำหรับการจัดการหลายบัญชีระดับองค์กร แนะนำให้วางตามโครงนี้:
- เริ่มจากสามบทบาท: ผู้ดูแลระบบดูแลการตั้งค่าและการให้สิทธิ์ ฝ่ายปฏิบัติการแตะเฉพาะสภาพแวดล้อมในสายธุรกิจของตัวเอง ฝ่ายซัพพอร์ตทำได้เฉพาะอย่างจำกัดในสภาพแวดล้อมที่กำหนดไว้
- การดำเนินการที่อ่อนไหวต้องขอสิทธิ์แยก: ลบสภาพแวดล้อม ส่งออกสถานะล็อกอิน แก้ข้อมูลการชำระเงิน — กำหนดสิทธิ์เฉพาะหรือยืนยันสองชั้น
- บันทึกการทำงานตรวจสอบย้อนหลังได้: ใคร แตะสภาพแวดล้อมไหน เมื่อไร — ล็อกต้องตรวจได้ เกิดปัญหาก็ชี้จุดได้ ไม่ใช่เดากันไปเดากันมา
- มีกระบวนการส่งมอบงาน: เมื่อเปลี่ยนผู้รับผิดชอบ ให้โอนสภาพแวดล้อมเป็นชุด สถานะล็อกอินติดไปกับสภาพแวดล้อม ไม่ติดตัวบุคคล
เรื่องสิทธิ์ขยายได้อีกเยอะ บทความเรื่อง การจัดการความร่วมมือของทีม อธิบายโมเดลบทบาทและการตั้งค่า RBAC ละเอียดมาก น่าไล่อ่านตามเวลาวางระบบสิทธิ์
สามชั้นครบแล้วยังไปต่อได้อีกขั้น: ส่งงานซ้ำ ๆ ความถี่สูงให้ระบบอัตโนมัติ — งานตามเวลา การทำงานเป็นชุดตามเทมเพลต — ให้คนหลุดจากงานกลไก เหลือแค่จัดการข้อยกเว้นและตัดสินใจ ระบบอัตโนมัติที่วิ่งบนสภาพแวดล้อมที่แยกดีแล้ว จึงจะทำให้ประสิทธิภาพเป็นกำไรสุทธิ
คำถามที่พบบ่อย
คลาวด์โฟนหรือเบราว์เซอร์ฟิงเกอร์พรินต์ องค์กรควรเลือกอะไร? ดูว่าธุรกิจเกิดขึ้นที่ไหน ระบบที่หมุนรอบแอปมือถือ (TikTok บนมือถือ การทดสอบคลัสเตอร์แอป) เข้ากับคลาวด์โฟนดีกว่า ส่วนฉากเบราว์เซอร์ (แบ็กออฟฟิศอีคอมเมิร์ซ เว็บโซเชียล แพลตฟอร์มโฆษณา) ลื่นกว่ากับเบราว์เซอร์ฟิงเกอร์พรินต์ หลายทีมที่ทำทั้งสองสายก็ใช้ทั้งคู่ภายใต้แนวคิดการควบคุมเดียวกัน
มีบัญชีอยู่หลายสิบบัญชีแล้ว สร้างสภาพแวดล้อมใหม่ตอนนี้เป็นไปได้จริงไหม? ไม่จำเป็นต้องทำครั้งเดียวจบ สายธุรกิจใหม่เริ่มด้วยมาตรฐานใหม่เลย ส่วนบัญชีเก่าย้ายเป็นรอบ — ย้ายบัญชีมูลค่าสูงก่อน ตอนย้ายรักษาความสอดคล้องระหว่างสถานะล็อกอินกับสภาพแวดล้อม เลี่ยงการย้ายแบบเสี่ยงที่ "บัญชีเก่าเปลี่ยนสภาพแวดล้อมทันที" และเฝ้าดูแพลตฟอร์มหนึ่งถึงสองสัปดาห์ก่อนย้ายรอบถัดไป
เมื่อสมาชิกทีมลาออก ส่งมอบบัญชีอย่างไรให้ปลอดภัย? ส่งมอบด้วยการโอนสภาพแวดล้อม ไม่ใช่ส่งรหัสผ่าน: ผู้ดูแลระบบโอนสภาพแวดล้อมเป็นชุดให้ผู้รับช่วง และเพิกถอนสิทธิ์การเข้าถึงของคนที่จากไปพร้อมกัน ถ้าสภาพแวดล้อมอยู่ใต้การควบคุมแบบรวมศูนย์ การส่งมอบก็แค่การเปลี่ยนคอนฟิก แต่ถ้าบัญชีกระจายอยู่ตามเครื่องส่วนตัว การส่งมอบกลายเป็นเหตุการณ์ความเสี่ยงทันที
เครื่องมือจัดการหลายบัญชีปลอดภัยแค่ไหน ข้อมูลจะรั่วไหลหรือไม่? โฟกัสสองข้อ: ข้อมูลอ่อนไหวถูกเข้ารหัสในเครื่องหรือไม่ (เซิร์ฟเวอร์ไม่เก็บข้อความล้วน) และนโยบายการจัดเก็บและส่งต่อสถานะล็อกอินของผู้ให้บริการ ถามสองข้อนี้ให้ชัดตอนเลือกเครื่องมือ สำคัญกว่าอ่านรายการฟีเจอร์
การจัดการหลายบัญชีระดับองค์กร พูดให้สุดก็คือการอัปเกรดจาก "ฝีมือส่วนตัว" เป็น "กระบวนการขององค์กร": การควบคุมจากศูนย์กลางทำให้บัญชีมองเห็นได้ การแยกสภาพแวดล้อมทำให้บัญชียืนหยัดได้ และสิทธิ์ของทีมทำให้บัญชีถูกรักษาไว้ได้ ครบทั้งสามชั้น บัญชีโตจากห้าสิบเป็นห้าร้อย ต้นทุนการจัดการก็แค่เพิ่มคน ไม่ใช่เพิ่มความเสี่ยง
ถ้าทีมคุณกำลังโดนบัญชีที่กระจัดกระจายฉุดรั้งไว้ จัดสรรหนึ่งสัปดาห์ทำทะเบียนสภาพแวดล้อมให้ครบ แล้วค่อยวางสามชั้นนี้ขึ้นไป ดาวน์โหลด MakoBrowser เริ่มจากสร้างชุดสภาพแวดล้อมมาตรฐานชุดแรกเป็นจำนวนมาก เปลี่ยนบัญชีให้เป็นทรัพย์สินขององค์กรอย่างแท้จริง


